unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
Below the Waterline Stage 1 - Red Team Planning
2026-9-20 12:10:7 | 阅读: 29 |
收藏
|
ZephrSec - Adventures In Information Security - blog.zsec.uk
Keeping Claude at Bay - Old Models are Still Useful
Some tips for using older models and configs for Claude Cod...
2026-9-6 12:2:26 | 阅读: 39 |
收藏
|
ZephrSec - Adventures In Information Security - blog.zsec.uk
opus
claude
1m
picker
catalog
MQTT and Friends - Introducing BrokerLine
When doing red team assessments, you come across all manner of technologies. Obscure cl...
2026-7-30 00:40:57 | 阅读: 63 |
收藏
|
ZephrSec - Adventures In Information Security - blog.zsec.uk
pubsub
client
brokerline
webpubsub
heartbeat
wp2shell - Code Trace Deep Dive
TL;DR: wp2shell chains an unauth SQLi that can be used to obtain the admin password and...
2026-7-18 11:5:1 | 阅读: 106 |
收藏
|
ZephrSec - Adventures In Information Security - blog.zsec.uk
wp
php
wp2shell
wordpress
scalar
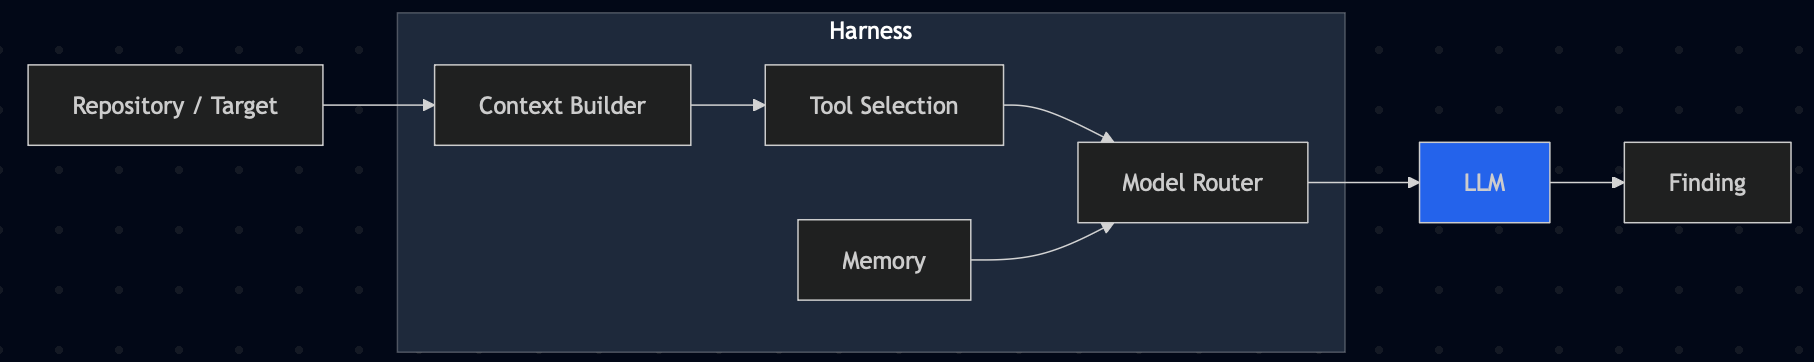
Harnessing Harnesses - Climbing the LLM Hills
In my previous LLM-themed post I talked about the use of MCPs and how they have been us...
2026-6-27 14:12:45 | 阅读: 82 |
收藏
|
ZephrSec - Adventures In Information Security - blog.zsec.uk
harness
stage
claude
raptor
harnesses
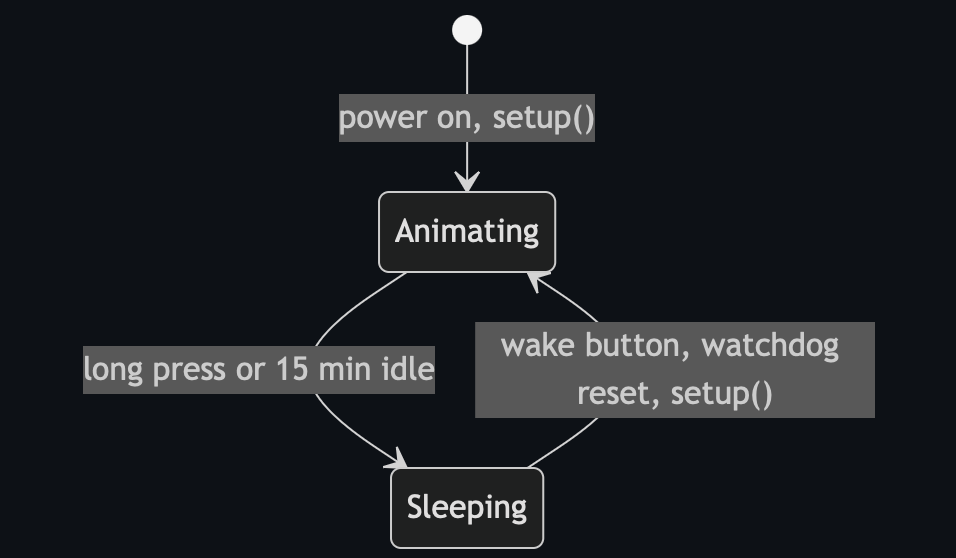
BSides Leeds 2026 Badge - Firmware Exploration
14 Jun 2026...
2026-6-14 14:12:24 | 阅读: 87 |
收藏
|
ZephrSec - Adventures In Information Security - blog.zsec.uk
firmware
badge
animation
colour
pad
(Re)Building my Homelab - Reloaded
Those who have read previous posts may have seen my NUC cluster series that I put toget...
2026-6-7 01:8:13 | 阅读: 65 |
收藏
|
ZephrSec - Adventures In Information Security - blog.zsec.uk
proxmox
proxy
portainer
network
zsec
Baselining Windows To Blend In
windows A look at Windows baseline behaviour...
2026-5-31 11:41:56 | 阅读: 63 |
收藏
|
ZephrSec - Adventures In Information Security - blog.zsec.uk
windows
powershell
sysmon
commandline
Jenny was a Friend of Mine - MCPs and Friends
好的,我需要帮用户总结一篇文章的内容,控制在100字以内,并且直接描述文章内容,不需要特定的开头。首先,我得仔细阅读这篇文章,理解其主要观点和结构。 文章的标题是“Bullying LLMs into submission to find 0days at scale”,看起来是关于利用大型语言模型(LLMs)进行漏洞挖掘的。作者详细介绍了他如何构建一个自动化的漏洞狩猎系统,使用Claude Code和MCP(Model Context Protocol)。他提到了系统的工作流程、使用的工具、以及一些实际案例,比如发现CVE漏洞和0day漏洞。 接下来,我需要提取关键信息:系统架构、使用的MCP服务器、验证流程、知识循环、成本效益分析等。这些内容都是文章的核心部分。 然后,我要将这些信息浓缩到100字以内。需要注意用词简洁明了,涵盖主要技术点和成果。例如,提到自动化系统、MCP协议的应用、多阶段验证机制、知识反馈循环以及实际发现的漏洞。 最后,检查字数是否符合要求,并确保描述准确传达文章的核心内容。 </think> 文章介绍了一种利用大型语言模型(LLMs)构建的自动化漏洞狩猎系统,通过结合Model Context Protocol(MCP)协议和多个工具服务器(如RE Tools、Exploit Dev等),实现了从目标分析到漏洞验证的全流程自动化。系统采用多阶段验证机制(如PoC存在性验证、标准用户触发等),确保发现的真实性和可利用性,并通过知识反馈循环不断优化搜索策略。该系统已成功发现多个CVE漏洞及零日漏洞,并在成本效益分析中展现出良好的投资回报率。...
2026-4-4 11:19:49 | 阅读: 59 |
收藏
|
ZephrSec - Adventures In Information Security - blog.zsec.uk
hunt
claude
mcp
windows
analysis
Roll Your Own... LMS
嗯,用户让我总结这篇文章的内容,控制在100字以内,而且不需要特定的开头。我先快速浏览一下文章,发现作者讲述自己开发了一个学习管理系统(LMS)的过程。他提到遇到了很多技术挑战,比如AWS的限制、CORS问题、视频流媒体等。他还强调了社区支持和安全措施的重要性。最后,文章总结了开发过程中的收获和感谢。 好的,我需要把这些要点浓缩成100字以内。重点包括:自建LMS的原因、遇到的技术挑战、社区支持、安全措施以及成果和感谢。确保语言简洁明了,直接描述内容。 </think> 作者分享了自建学习管理系统(LMS)的经历,包括技术挑战、社区支持和安全设计。文章详细描述了架构选型、功能实现及优化过程,并强调了用户体验和安全性的重要性。最终平台成功上线并获得积极反馈,作者感谢社区支持并计划继续改进平台功能。...
2026-3-14 20:13:5 | 阅读: 53 |
收藏
|
ZephrSec - Adventures In Information Security - blog.zsec.uk
security
lms
dynamodb
captions
LTR101 - Getting into Industry in 2026
嗯,用户让我帮忙总结一篇文章的内容,控制在一百个字以内,而且不需要用“文章内容总结”或者“这篇文章”这样的开头。直接写描述即可。 首先,我需要仔细阅读用户提供的文章。这篇文章主要讨论了2026年进入网络安全行业的难度增加,特别是蓝队和SOC角色的要求。文章提到了核心技能、职业角色、资源和课程等。 接下来,我要提取关键信息:进入门槛提高,蓝队和SOC角色的技能需求,核心技能包括系统管理、日志分析、网络知识等,以及建议的资源和课程。 然后,我需要将这些信息浓缩到100字以内,确保涵盖主要点:行业门槛提高、所需技能、资源建议。 最后,检查语言是否简洁明了,符合用户的要求。 </think> 文章探讨了2026年进入网络安全行业的挑战,尤其是蓝队和SOC角色的技能要求。核心技能包括系统管理、日志分析、网络知识及攻击行为理解。文章还提供了职业角色介绍、学习资源及建议,帮助求职者在竞争激烈的市场中脱颖而出。...
2026-3-8 03:8:46 | 阅读: 65 |
收藏
|
ZephrSec - Adventures In Information Security - blog.zsec.uk
security
monitoring
defensive
analysis
attacker
Enabling Car Play and Android Auto for free on Audi MMI 2026
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内,并且不需要特定的开头。首先,我得通读整篇文章,理解主要信息。 这篇文章主要讲的是如何在奥迪MMI系统上安装M.I.B.工具包,以及如何启用CarPlay和Android Auto功能。作者提供了详细的步骤和注意事项,包括所需的硬件和软件准备,SD卡的格式化,以及如何进入工程菜单进行操作。 接下来,我需要提取关键点:M.I.B.的作用、安装步骤、兼容性、注意事项等。然后将这些信息浓缩到100字以内,确保涵盖主要功能和过程。 最后,组织语言,使其简洁明了。避免使用复杂的术语,让读者一目了然。 </think> 文章介绍了如何在奥迪MMI系统上安装M.I.B.工具包以启用CarPlay和Android Auto功能,并提供了详细的操作步骤、兼容性信息及注意事项。...
2026-1-1 23:5:0 | 阅读: 93 |
收藏
|
ZephrSec - Adventures In Information Security - blog.zsec.uk
firmware
carplay
mib2
mhi2
mmi
2025 - Excelling at the Edge of Burnout
作者回顾了一年的生活与工作变化:从领导岗位回归技术工作,进行肩部手术康复,在摄影中获得乐趣,并通过开发工具、撰写博客和参与实验室项目保持创作活力。...
2025-12-25 00:59:37 | 阅读: 49 |
收藏
|
ZephrSec - Adventures In Information Security - blog.zsec.uk
adventures
zephrsec
shoulder
myself
Making CloudFlare Workers Work for Red Teams
嗯,用户让我用中文帮他总结一篇文章的内容,控制在100个字以内,而且不需要用“文章内容总结”或者“这篇文章”这样的开头。直接写文章描述即可。 首先,我需要仔细阅读用户提供的文章内容。看起来这篇文章主要讲的是如何使用CloudFlare Workers来实现有条件访问的负载交付(CAPD)。文章详细介绍了这种方法的优势,比如高可用性、快速更新和DDoS保护,同时也提到了一些缺点,比如对CloudFlare的信任和免费版的请求限制。 接下来,文章还提到了部署步骤、代码示例以及如何验证配置。此外,还讨论了安全性和检测机制,比如使用环境变量代替硬编码密码、防止时序攻击的方法,以及如何调整失败模式以避免被检测到。 最后,文章还提供了一些蓝队的检测角度和加固建议,帮助防御者识别和应对这种技术。 现在我要把这些内容浓缩到100个字以内。需要抓住主要点:CAPD技术、使用CloudFlare Workers的优势、部署方法、安全措施以及检测与防御建议。 可能的总结结构:介绍技术名称及其用途,说明使用的技术(CloudFlare Workers),提到优势和应用场景,最后简要提及安全性和检测机制。 这样组合起来应该能在100字以内准确传达文章的核心内容。 </think> 文章介绍了一种通过CloudFlare Workers实现有条件访问的负载交付(CAPD)技术。该方法利用边缘计算优势,支持快速更新和高可用性交付,并提供DDoS保护。文中详细讲解了部署步骤、代码实现及安全性优化,并探讨了蓝队的检测角度及防御建议。...
2025-12-19 12:4:9 | 阅读: 71 |
收藏
|
ZephrSec - Adventures In Information Security - blog.zsec.uk
payload
preshared
503
asset
proxy
Living off the Hypervisor - LOLPROX
文章探讨了Proxmox虚拟化平台的安全性及其潜在攻击面。通过滥用vsock协议、QEMU guest agent、存储后端操作以及内核模块持久化等技术手段,攻击者可实现对虚拟机及宿主机的控制。文章还提供了防御建议及检测方法。...
2025-12-6 23:56:45 | 阅读: 322 |
收藏
|
ZephrSec - Adventures In Information Security - blog.zsec.uk
vmid
vsock
qm
pve
proxmox
LOLPROX - Through a Defender's Eyes
文章探讨了针对Proxmox虚拟化环境的攻击技术及其防御策略,包括Guest Agent滥用、vsock通信、直接磁盘访问等攻击手段,并提供了任务日志分析、审计规则配置和实时监控等检测方法。...
2025-12-6 23:50:48 | 阅读: 85 |
收藏
|
ZephrSec - Adventures In Information Security - blog.zsec.uk
vsock
pve
proxmox
attacker
nbd
One Armed Hacker - Accessibility Hacking
作者分享了肩部手术后单手操作的经历,依赖语音控制和听写完成工作,并探讨了这些技术的优缺点及实际应用中的挑战。通过结合AI工具和硬件辅助,作者成功应对了日常任务和技术工作的困难,并强调了可及性技术的重要性及其对未来的潜在影响。...
2025-12-6 13:9:4 | 阅读: 206 |
收藏
|
ZephrSec - Adventures In Information Security - blog.zsec.uk
dictation
handed
workaround
dictate
siri
From Framing Risks to Framing Scenes
文章探讨了摄影与安全工作的相似之处,强调两者都需要耐心、观察力、细节关注和适应能力。作者通过自己的摄影经历说明,培养创造性爱好不仅能提升专业技能,还能帮助发现潜在问题并解决问题。...
2025-10-25 20:50:31 | 阅读: 58 |
收藏
|
ZephrSec - Adventures In Information Security - blog.zsec.uk
shot
security
photography
road
audience
OmniProx: Multi-Cloud IP Rotation Made Simple
OmniProx 是一个支持多云服务提供商(如 GCP、Azure、Alibaba 和 CloudFlare)的 IP 旋转工具,旨在替代受限的 FireProx。它采用模块化设计,允许扩展不同云服务,并提供跨云覆盖和弹性扩展能力。...
2025-9-28 09:17:50 | 阅读: 183 |
收藏
|
ZephrSec - Adventures In Information Security - blog.zsec.uk
rotation
fireprox
gcp
alibaba
cloud
pyLDAPGui - How It was Born
pyLDAPGui是一款基于Python的跨平台LDAP浏览器工具,支持连接LDAP/LDAPS服务器并以树形视图展示目录结构。它能够导出数据为CSV或JSON格式,并内置了运营安全机制以减少检测风险。该工具旨在替代受限于Windows环境的AD Explorer,并提供更灵活的功能。...
2025-9-15 01:22:12 | 阅读: 66 |
收藏
|
ZephrSec - Adventures In Information Security - blog.zsec.uk
python
bloodhound
github
sn
pwdlastset
Previous
-3
-2
-1
0
1
2
3
4
Next