unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
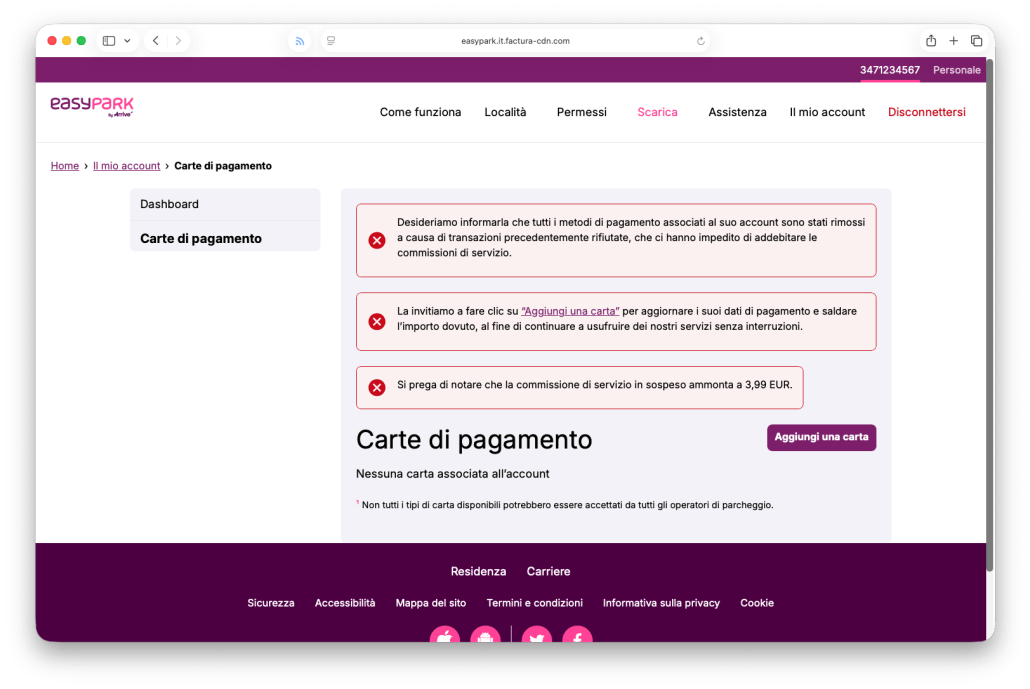
Phishing EasyPark: il brand sfruttato per sottrarre dati di pagamento e documenti di identità
嗯,用户让我帮忙总结一下这篇文章的内容,控制在一百个字以内。首先,我需要通读整篇文章,抓住主要信息。文章讲的是D3Lab的威胁情报团队最近发现了一些钓鱼攻击,利用EasyPark这个品牌来欺骗用户。 接下来,我需要确定文章的关键点:这些钓鱼活动是怎么进行的?他们通过伪造的邮件,让用户以为是EasyPark官方的通信,然后诱导用户提供支付信息和个人资料。邮件内容通常是说用户的支付失败了,需要更新支付方式以避免服务中断。 然后是钓鱼网站的结构,用户点击后会被带到一个仿冒的EasyPark页面,在那里他们会分阶段被要求提供卡号、CVV、身份证件等信息。这不仅是为了盗取资金,还可能用于身份盗窃或其他诈骗活动。 文章还提到这些钓鱼活动使用了多种技术手段,比如域名欺骗和动态子域,来绕过安全系统。此外,他们结合了心理战术,比如制造紧迫感和提供虚假奖励来诱骗用户。 最后,作者给出了防范建议:不要轻易点击邮件中的链接,检查网站域名是否正确,并通过官方渠道访问服务。 现在我要把这些要点浓缩到100字以内。要确保涵盖攻击方式、诱导手段、信息收集以及防范措施。可能需要省略一些技术细节和具体例子。 好的,试着组织一下语言:“D3Lab发现多起利用EasyPark品牌的钓鱼攻击。攻击者通过伪造邮件诱导用户提供支付信息和个人资料。邮件声称支付失败需更新方式以避免服务中断。点击链接后会被导向仿冒网站,在此阶段逐步收集敏感数据用于欺诈活动。” 这样大概在100字左右。 </think> D3Lab发现多起利用EasyPark品牌的钓鱼攻击。攻击者通过伪造邮件诱导用户提供支付信息和个人资料。邮件声称支付失败需更新方式以避免服务中断。点击链接后会被导向仿冒网站,在此阶段逐步收集敏感数据用于欺诈活动。...
2026-3-11 10:45:29 | 阅读: 33 |
收藏
|
Over Security - Cybersecurity news aggregator - www.d3lab.net
di
viene
pagamento
easypark
dati
Falso concorso su WhatsApp: come funziona il furto dell’account
好的,我需要帮用户总结这篇文章的内容,控制在100字以内。首先,我仔细阅读了文章,发现它主要讲的是意大利最近流行的网络钓鱼骗局。骗子利用WhatsApp联系人之间的信任,假装让朋友投票支持某人的舞蹈比赛,实际上是为了获取受害者的账户访问权限。 接下来,文章详细描述了骗局的操作流程:骗子通过已入侵的账户发送信息,诱导受害者点击链接进入看似真实的投票页面。随后,受害者会被要求输入电话号码和OTP验证码,这些信息实际上被用来连接一个新的设备到受害者的WhatsApp账户,从而获取持续的访问权限。 此外,文章还分析了这种骗局为何有效。它利用了合法的功能而非技术漏洞,依赖于人际关系的信任链进行传播。一旦账户被入侵,骗子可以进一步传播骗局或进行其他恶意活动。 最后,文章强调了预防的重要性,建议用户提高警惕、定期检查设备连接情况,并启用双重验证来增强安全性。 总结时需要涵盖关键点:骗局的手段、操作流程、有效性原因以及防范措施。确保语言简洁明了,并控制在100字以内。 </think> 意大利近期出现一种通过WhatsApp联系人伪装成舞蹈比赛投票请求的网络钓鱼攻击。攻击者利用熟人关系诱导受害者点击链接并输入电话号码和OTP验证码,从而获取其WhatsApp账户的完全访问权限。这种攻击方式隐蔽性强,可长期监控受害者的聊天记录和敏感信息。...
2026-2-12 10:32:23 | 阅读: 24 |
收藏
|
D3Lab - www.d3lab.net
di
dell
che
accesso
della
A “Safe Browsing Blocker” in a Phishing Kit: Technical Analysis and Why It Fails
嗯,用户让我总结一下这篇文章的内容,控制在一百个字以内,而且不需要特定的开头。首先,我需要快速浏览文章,抓住主要点。 文章讲的是一个反欺诈团队分析了一个钓鱼工具包中的JavaScript文件ss1.js。这个脚本试图阻止Google安全浏览检查,但效果不佳。具体来说,它通过阻止网络请求和禁用预取机制来实现,但这些措施无法绕过浏览器级别的安全检查,因为浏览器的安全决策是在脚本运行之前完成的。此外,脚本还添加了严格的CSP,可能破坏合法资源。 总结的时候要涵盖:脚本的目的、使用的手段、为什么无效、以及对防御者的意义。同时要注意字数限制。 所以,最终的总结应该包括:ss1.js试图阻止Google安全浏览检查,通过阻止网络请求和禁用预取机制,但无效;因为它无法影响浏览器的安全决策;对防御者来说是检测指标。 </think> 这篇文章分析了一个名为ss1.js的JavaScript文件,该文件试图通过阻止Google安全浏览检查和禁用浏览器预取机制来绕过安全检测。然而,由于浏览器的安全决策在脚本运行前完成,该方法无法有效绕过安全检查。此外,脚本还添加了严格的CSP策略,可能破坏合法资源。...
2026-2-11 13:30:38 | 阅读: 30 |
收藏
|
Over Security - Cybersecurity news aggregator - www.d3lab.net
phishing
security
ss1
sendbeacon
Olimpiadi Invernali 2026: mappatura degli attacchi cyber della settimana inaugurale
好,我现在需要帮用户总结一篇文章的内容,控制在100字以内。用户给的文章是关于2026年米兰-科尔蒂纳冬奥会期间的网络攻击事件。首先,我要通读全文,抓住主要信息。 文章提到在冬奥会开幕前后,多个黑客组织发起了针对意大利政府网站、基础设施和组织的DDoS攻击,使用了#OpItaly标签。这些组织包括NoName057(16)、Server Killers和BD Anonymous,他们的动机各不相同,有的支持俄罗斯,有的支持巴勒斯坦。此外,还有攻击涉及物联网系统。 接下来,我需要将这些信息浓缩到100字以内。要确保涵盖主要事件:冬奥会期间的网络攻击、多个黑客组织参与、使用特定标签、攻击目标以及背后的动机。 最后,检查字数是否符合要求,并确保语言简洁明了。 </think> 2026年米兰-科尔蒂纳冬奥会期间,多个黑客组织利用#OpItaly标签发起DDoS攻击,针对意大利政府网站、基础设施及组织。这些攻击由不同动机的黑客群体实施,包括支持俄罗斯、乌克兰及巴勒斯坦等政治立场,并涉及物联网系统的潜在威胁。...
2026-2-9 11:18:35 | 阅读: 34 |
收藏
|
D3Lab - www.d3lab.net
di
febbraio
tra
ma
attacco
NFCShare Android Trojan: NFC card data theft via malicious APK
好的,我现在需要帮用户总结一篇关于安卓恶意软件的文章,控制在100字以内。首先,我得仔细阅读文章内容,抓住关键点。 文章讲的是D3Lab团队分析了一个德国银行的钓鱼活动中的恶意应用。这个应用伪装成银行的更新,诱导用户输入手机号和下载恶意APK。安装后,应用会引导用户进行假的卡片验证,读取NFC数据和PIN码,并通过WebSocket发送到远程服务器。 技术细节方面,应用使用ISO-DEP协议读取卡片信息,并且字符串进行了XOR编码。命名空间和功能都与“分享”NFC数据相关,所以命名为NFCShare。此外,文章提到该恶意软件可能与中国相关的工具或团伙有关联。 现在我要把这些信息浓缩到100字以内。首先概述恶意软件的来源和目的:伪装成银行应用,诱导下载。然后描述其功能:读取NFC数据和PIN码,并通过WebSocket传输。最后提到命名原因和可能的关联。 要注意用词简洁,避免重复信息。比如,“伪装成银行应用”可以简写为“伪装银行应用”。同时,确保涵盖所有关键点:来源、功能、技术手段、命名原因、关联。 最后检查字数是否符合要求,并确保语句通顺。 </think> D3Lab分析了一款伪装成德意志银行应用的恶意软件,通过钓鱼邮件传播。该软件诱导用户下载并安装恶意APK,在假装验证银行卡的过程中读取NFC数据及卡 PIN,并通过WebSocket将数据发送至远程服务器。该恶意软件被命名为NFCShare,因其核心功能为共享 NFC 卡数据至远程服务器。...
2026-1-29 09:0:44 | 阅读: 31 |
收藏
|
Over Security - Cybersecurity news aggregator - www.d3lab.net
deutsche
apk
nexi
tooling
7068
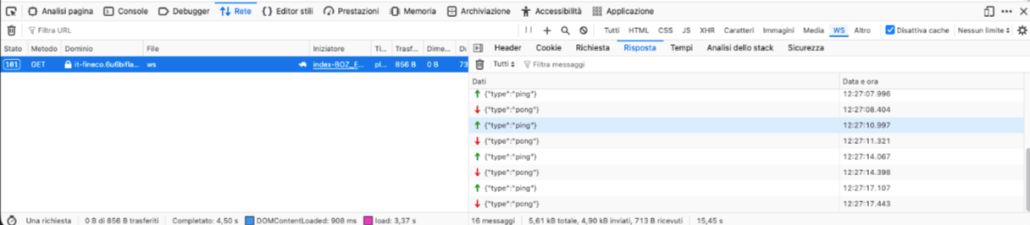
Attenzione al nuovo portale fake di Fineco: la trappola scatta dopo il Captcha
最近针对意大利银行Fineco的钓鱼攻击激增。犯罪分子通过伪装成官方邮件诱导用户泄露账户信息。邮件内容逼真且带有紧迫感,链接指向伪造登录页面。攻击手法复杂且经过精心策划。...
2025-12-24 10:16:17 | 阅读: 40 |
收藏
|
Over Security - Cybersecurity news aggregator - www.d3lab.net
di
che
dei
utente
questo
Finta promozione Conad: come funziona la nuova campagna di Scam che sfrutta i punti fedeltà
D3Lab发现一起利用Conad品牌的网络诈骗,骗子通过伪造邮件和网站诱导用户订阅付费服务,并伪装成忠诚度奖励。诈骗包括隐藏费用和合法支付渠道。...
2025-12-23 10:9:32 | 阅读: 54 |
收藏
|
D3Lab - www.d3lab.net
di
che
pagamento
della
campagna
Inside BTMOB: An Analytical Breakdown of a Leaked Android RAT Ecosystem
文章描述了获取并分析一个包含BTMOB Android恶意软件开发工具包的存档的过程。该工具包包括源代码、构建环境和C2服务器等组件。通过目录结构和公开信息分析,揭示了BTMOB作为商业RAT平台的运作模式及其利用Accessibility Service进行攻击的能力。...
2025-12-11 14:18:10 | 阅读: 202 |
收藏
|
D3Lab - www.d3lab.net
btmob
c2
windows
remote
injection
Nuova campagna di phishing ai danni di Cassa Lombarda: dal sito fake all’installazione di malware Android
好的,我现在需要帮用户总结一篇文章,控制在100个字以内。用户还特别指出不需要用“文章内容总结”或“这篇文章”这样的开头,直接写描述即可。 首先,我得看看用户提供的文章内容。看起来是意大利语的错误信息页面,内容大概是说没有找到结果,并建议检查拼写、使用同义词或多个关键词来改进搜索。 接下来,我需要把这段信息浓缩成一句话,同时保持准确。要确保不超过100个字,并且直接描述内容,不加其他修饰。 可能会想到:“该页面显示未找到文章,并建议检查拼写、使用同义词或多个关键词以改进搜索。” 这样既简洁又涵盖了主要信息。 最后,检查一下是否符合要求:100字以内,直接描述内容,没有多余开头。看起来没问题了。 </think> 该页面显示未找到文章,并建议检查拼写、使用同义词或多个关键词以改进搜索。...
2025-12-3 09:0:39 | 阅读: 34 |
收藏
|
Over Security - Cybersecurity news aggregator - www.d3lab.net
di
provare
ricerca
che
cercando
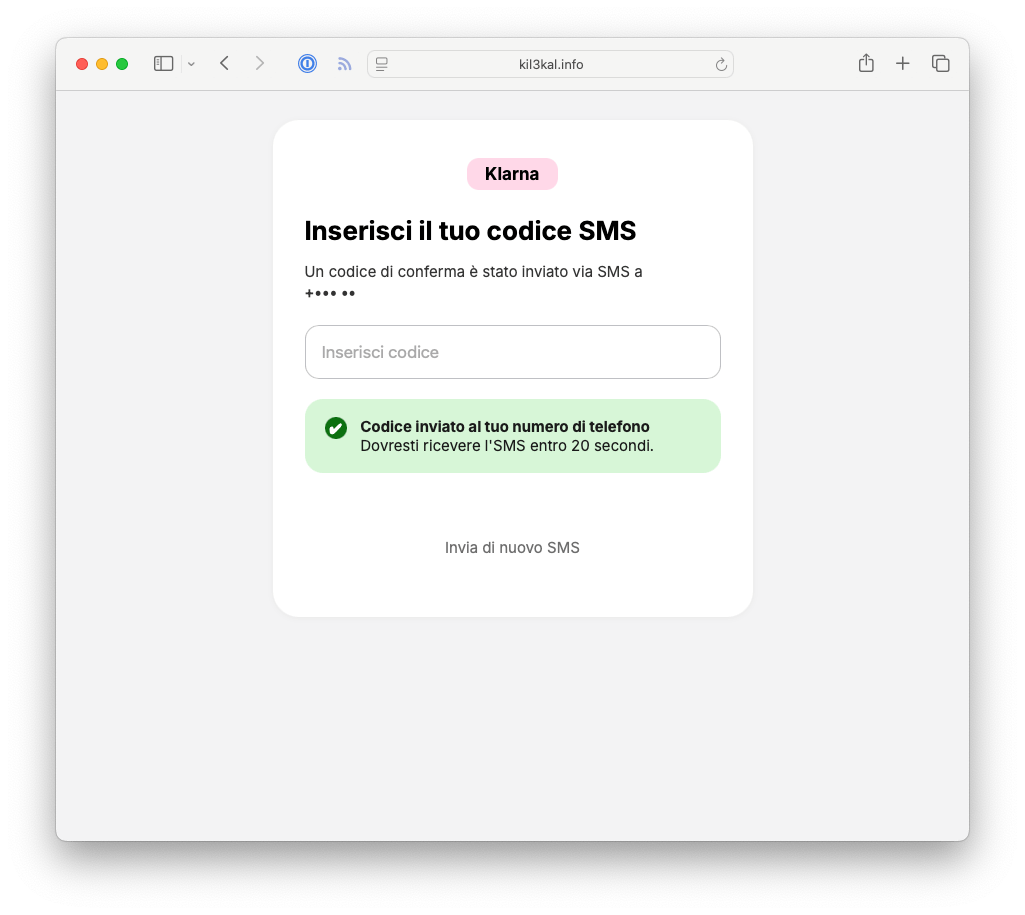
Prima campagna di phishing ai danni di Klarna rilevata in Italia
Venerdì 21 novembre il team anti-frode D3Lab ha identificato la prima campagna di phishing in l...
2025-11-24 09:1:26 | 阅读: 32 |
收藏
|
D3Lab - www.d3lab.net
di
klarna
dell
codice
della
La campagna di vishing continua: dal clone Poste alla finta email Google
A distanza di pochi giorni dalla precedente campagna che imitava comunicazioni di Poste Italian...
2025-11-21 08:11:58 | 阅读: 87 |
收藏
|
D3Lab - www.d3lab.net
di
dell
che
numero
questa
Nuova frode ai danni di Poste Italiane: email senza link, solo un numero da contattare!
Negli ultimi giorni il Cyber Threat Intelligece Team di D3Lab ha rilevato una nuova campagna di...
2025-11-19 16:45:58 | 阅读: 36 |
收藏
|
D3Lab - www.d3lab.net
di
che
dell
questa
della
GPT Trade: Fake Google Play Store drops BTMob Spyware and UASecurity Miner on Android Devices
During D3Lab’s continuous monitoring of newly registered domains through our Brand Monitor service,...
2025-11-15 00:6:15 | 阅读: 49 |
收藏
|
D3Lab - www.d3lab.net
uasecurity
gpt
apk
c2
packer
Phishing contro Facebook veicolato da Salesforce: quando i criminali sfruttano i CRM legittimi
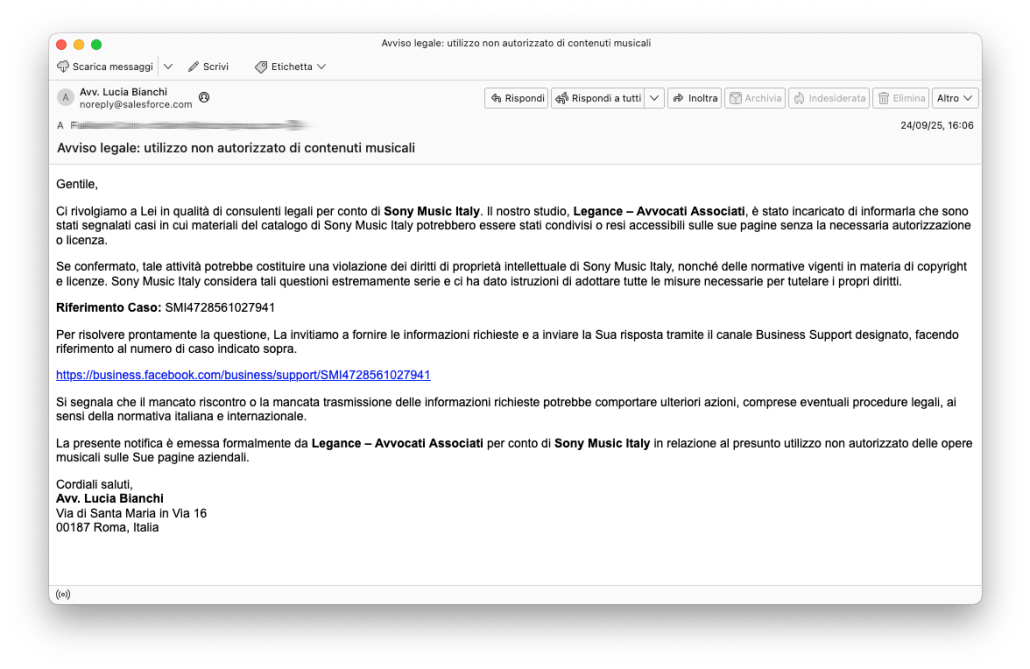
最近发现一起针对Facebook Business的钓鱼攻击活动,攻击者利用Salesforce平台发送看似合法的邮件。邮件伪装成法律通知,声称用户涉嫌版权侵权,并附带指向恶意网站的链接。这种手法结合了技术欺骗和心理压力,增加了防范难度。...
2025-9-25 08:45:32 | 阅读: 53 |
收藏
|
Over Security - Cybersecurity news aggregator - www.d3lab.net
di
che
facebook
salesforce
criminali
Campagna di smishing ai danni dell’Agenzia delle Entrate: finta dichiarazione fiscale sulle criptovalute
D3Lab发现了一起伪装成意大利税务局的短信钓鱼攻击,诱导用户点击链接并提供个人信息及加密钱包凭证。攻击者利用虚假域名和伪造发件人身份增加可信度,并通过仿冒官网逐步收集敏感数据。此攻击针对加密货币用户,结合新法规要求制造紧迫感以实施双重窃取。...
2025-9-12 09:30:36 | 阅读: 40 |
收藏
|
Over Security - Cybersecurity news aggregator - www.d3lab.net
di
entrate
delle
agenzia
dell
Cresce il Phishing ai danni di Binance: analisi di una campagna ben congegnata
2025年初,针对意大利Binance用户的钓鱼攻击激增,利用税务申报诱饵通过短信、邮件、电话及Telegram实施多阶段攻击,技术复杂且增长迅速。...
2025-5-6 15:9:47 | 阅读: 33 |
收藏
|
D3Lab - www.d3lab.net
di
phishing
casi
utenti
mai
SuperCard X: la nuova truffa che colpisce gli utenti italiani
2025年2月底起,意大利出现新型诈骗活动:犯罪分子利用伪装成合法的Android应用(如“SuperCard X”、“KingCard”等),通过NFC技术窃取银行卡数据。受害者被诱导下载恶意应用,并在指导下将银行卡靠近手机读取数据后远程非法交易。该应用模块化设计、加密通信且权限低,难以被检测。犯罪分子通过Telegram频道提供技术支持和更新。建议用户不安装未知来源的应用、核实银行身份、不泄露个人信息以防范风险。...
2025-4-22 08:6:33 | 阅读: 50 |
收藏
|
D3Lab - www.d3lab.net
di
che
carta
della
tramite
ALIEN TXTBASE Data Leak: A Deep Analysis of the Breach
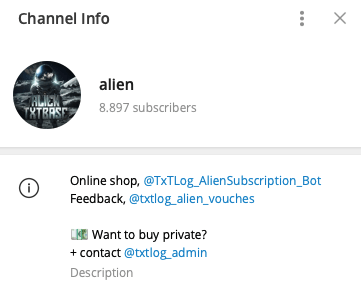
近期曝光的ALIEN TXTBASE数据泄露事件声称包含230亿条记录,但分析发现其中大量数据为虚假或重复信息,部分来自旧泄露或随机生成。尽管存在少量真实 Stealer Logs(恶意软件窃取的凭证),但整体数据可靠性存疑,事件被夸大为重大威胁。...
2025-2-26 11:56:7 | 阅读: 606 |
收藏
|
D3Lab - www.d3lab.net
alien
txtlog
txtbase
stealer
analysis
B1ack’s Stash Releases 1 Million Credit Cards on a Deep Web Forum
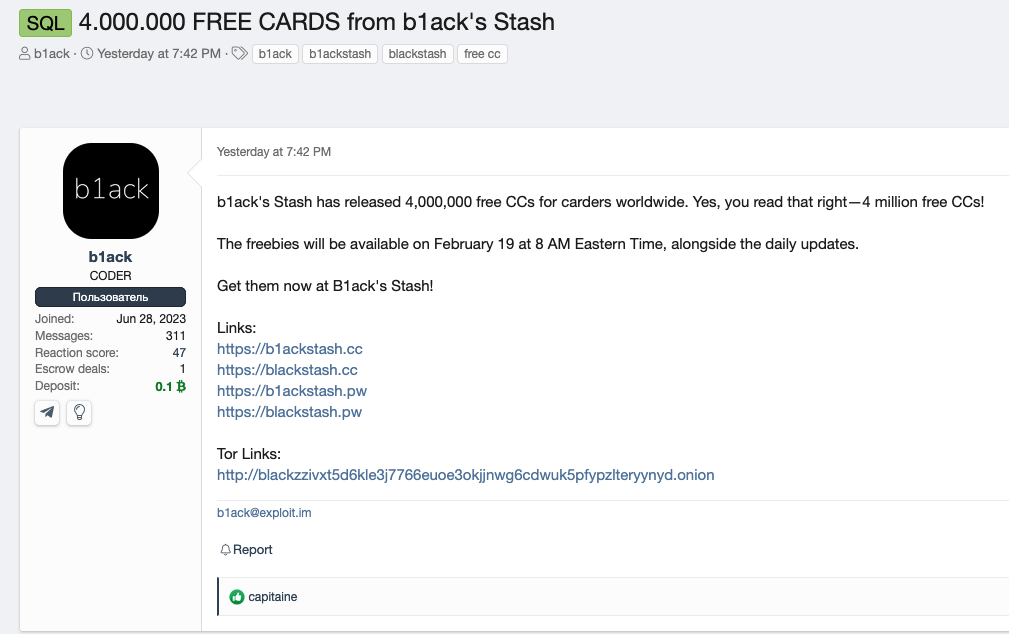
2025年2月19日,非法市场B1ack’s Stash发布超100万张信用卡和借记卡的敏感数据,包含持卡人姓名、地址、出生日期等信息,并利用此作为营销策略推广其平台。这些数据通过网络抓取技术窃取自多个电商平台的支付页面。此次泄露显著增加了金融欺诈、身份盗窃及钓鱼攻击的风险。...
2025-2-21 11:30:29 | 阅读: 41 |
收藏
|
Over Security - Cybersecurity news aggregator - www.d3lab.net
marketplace
stash
b1ack
debit
Un anno di Phishing. L’evoluzione delle Truffe Online in Italia nel 2024
Un altro anno volge al termine e, come di consueto, il nucleo anti frode del D3Lab si appresta a fa...
2024-12-19 10:20:31 | 阅读: 30 |
收藏
|
D3Lab - www.d3lab.net
di
che
phishing
numero
questo
Previous
2
3
4
5
6
7
8
9
Next