unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
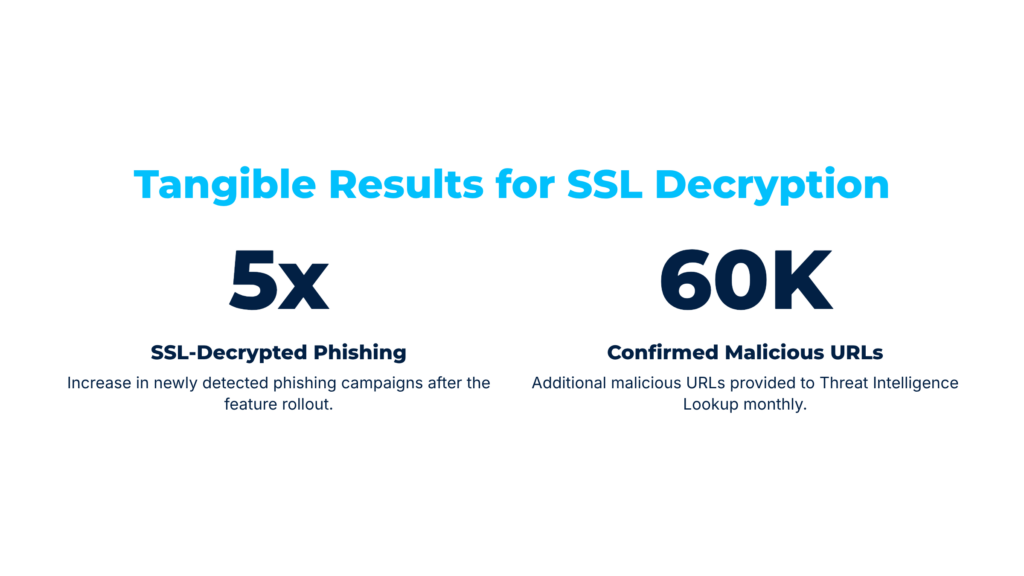
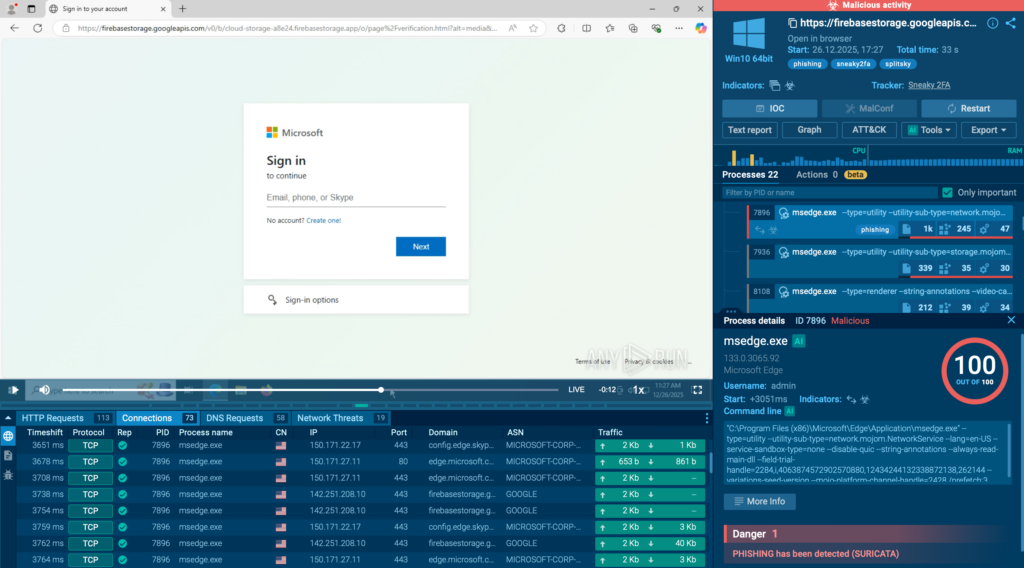
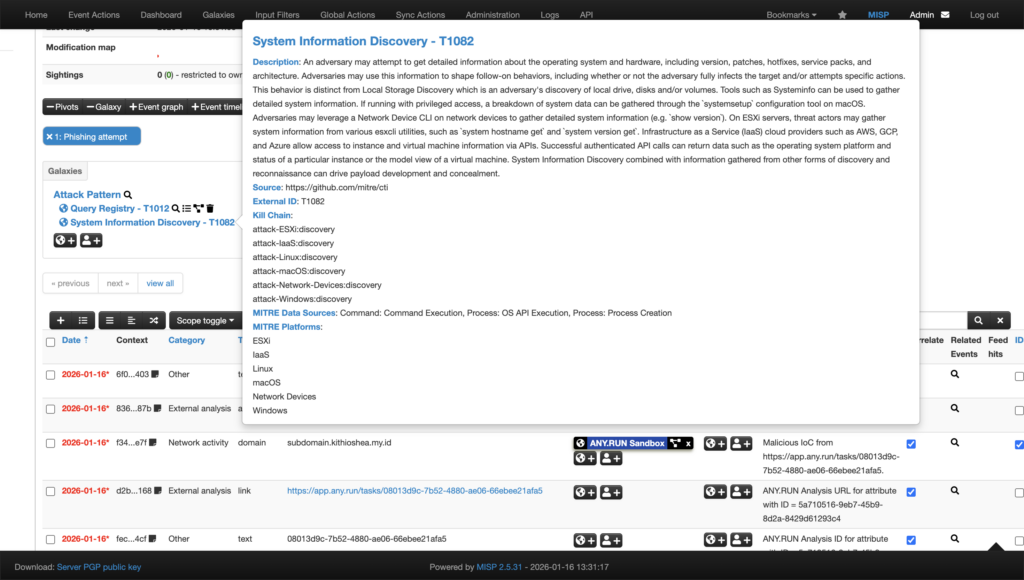
Expanding Phishing Detection at Scale with Automatic SSL Decryption
嗯,用户让我帮忙总结一下这篇文章的内容,控制在100字以内,而且不需要特定的开头。首先,我需要快速浏览文章,抓住主要信息。 文章主要讲的是网络钓鱼攻击的现状和解决方案。现在90%的网络攻击都是从钓鱼开始的,而且情况越来越严重。ANY.RUN公司推出了新的SSL解密技术,用来提升他们互动沙盒的安全检测能力。 通过直接从进程内存中提取加密密钥,这项技术提高了沙盒中检测钓鱼攻击的能力,帮助用户和安全团队更早地发现威胁。文章还提到Gartner的预测,AI会让攻击时间缩短一半,所以检测必须更快更准。 传统的方法比如中间人拦截效率低,而新的自动SSL解密技术能更高效地处理加密流量,提升检测率和响应速度。最后,ANY.RUN通过这个技术增强了整个生态系统对钓鱼攻击的覆盖能力。 总结一下,文章的核心是ANY.RUN如何通过新技术应对日益严重的钓鱼攻击问题。现在要把这些信息浓缩到100字以内,确保涵盖主要点:钓鱼攻击现状、ANY.RUN的新技术、效果以及带来的好处。 </think> 现代网络钓鱼攻击占比高达90%,且日益猖獗。ANY.RUN推出自动SSL解密技术,提升互动沙盒对加密流量中钓鱼行为的检测能力。该技术直接从进程内存提取加密密钥,在不依赖外部拦截的情况下解密HTTPS流量,显著提高检测率并缩短响应时间。这一创新使安全团队能够更早识别威胁并采取行动。...
2026-3-3 10:48:38 | 阅读: 58 |
收藏
|
Over Security - Cybersecurity news aggregator - any.run
phishing
malicious
analysis
decrypted
threats
ANY.RUN & Splunk Enterprise: Stronger Detection, Faster Response in Your SOC
嗯,用户让我用中文总结一下这篇文章的内容,控制在一百个字以内,而且不需要用“文章内容总结”或者“这篇文章”这样的开头。直接写文章描述即可。 首先,我需要通读整篇文章,理解它的主要观点和结构。文章主要讨论了安全团队在威胁分析和情报整合方面的问题,以及ANY.RUN与Splunk Enterprise的集成如何解决这些问题。 文章提到,安全团队并不缺乏警报,而是缺乏快速可靠的决策背景。当威胁分析和情报不是SOC工作流程的一部分时,调查会变慢,MTTR增加,错过事件的风险也会上升。ANY.RUN通过将行为分析和实时情报直接整合到SIEM中,解决了这个问题。 接下来,文章详细介绍了ANY.RUN的三个集成组件:Sandbox、Threat Intelligence Lookup和Threat Intelligence Feeds。每个部分都说明了它们如何帮助提升检测率、减少MTTR,并优化SOC的工作流程。 最后,文章还提到了具体的使用案例和实际效果,比如MTTR减少21分钟、检测率提高36%等。 总结一下,文章的核心是ANY.RUN与Splunk的集成如何通过提供实时情报和行为分析来提升安全团队的效率和检测能力。 现在我需要用简洁的语言把这些要点浓缩到100字以内。确保涵盖关键点:ANY.RUN与Splunk的集成、行为分析、实时情报、提升检测率、优化工作流程等。 可能的结构是:首先说明问题(安全团队缺乏快速决策背景),然后介绍解决方案(ANY.RUN与Splunk集成),接着说明带来的好处(提升检测率、优化流程),最后提到实际效果(如MTTR减少)。 这样就能在有限的字数内全面概括文章内容。 </think> ANY.RUN与Splunk Enterprise的集成通过嵌入行为分析和实时威胁情报,帮助安全团队更快地进行威胁检测和响应。该解决方案提升了SOC的工作效率,减少了平均修复时间(MTTR),并增强了对复杂攻击的检测能力。...
2026-2-26 09:48:43 | 阅读: 59 |
收藏
|
Over Security - Cybersecurity news aggregator - any.run
analysis
threats
security
feeds
behavioral
Turn Your SOC Into a Detection Engine: Rethinking Threat Monitoring
好的,我现在需要帮用户总结一篇关于威胁监控的文章,控制在100字以内。首先,我得通读整篇文章,抓住主要内容。 文章主要讨论威胁监控的重要性,指出它不仅仅是安全运营中心的一个功能,而是整个安全操作的核心。威胁监控连接了检测、响应、情报等多个环节,是结构性的而非补充性的。文章还提到有效的威胁监控需要实时的情报输入和行为检测,而不仅仅是静态规则。 接下来,我需要将这些要点浓缩到100字以内。要突出威胁监控作为基础的重要性,以及它如何通过实时情报和行为检测提升整体安全能力。 最后,确保语言简洁明了,不使用复杂的术语,让用户容易理解。 </think> 威胁监控是安全运营的核心能力,连接检测、响应、情报等环节。有效的威胁监控需实时情报输入和行为检测,而非静态规则。通过减少误报、提升检测准确性并支持主动狩猎,帮助组织降低风险并实现业务韧性。...
2026-2-25 10:18:48 | 阅读: 55 |
收藏
|
Over Security - Cybersecurity news aggregator - any.run
monitoring
feeds
security
operational
analysis
Moonrise RAT: A New Low-Detection Threat with High-Cost Consequences
嗯,用户让我用中文总结一篇文章,控制在100字以内,而且不需要特定的开头。首先,我得仔细阅读这篇文章,了解主要内容。 文章主要讲的是Moonrise这个远程访问木马(RAT),它使用Go语言编写,当时在VirusTotal上没有被检测到,也没有厂商签名。这意味着传统的静态检测无法发现它,导致安全团队无法及时响应。 Moonrise的功能挺多的,包括窃取凭证、远程命令执行、持久化、用户监控等等。这些功能让它可以在感染的端点上进行全面控制。此外,它的C2通信在早期阶段就开始活动,而静态检查却没有发现异常。 文章还提到了如何检测和应对这种威胁,强调了行为分析的重要性。ANY.RUN的解决方案包括威胁情报 feeds、沙箱分析和快速响应流程。 总结一下,文章的核心是Moonrise RAT的隐蔽性和强大功能,以及如何通过行为分析和及时响应来应对这类威胁。 现在需要将这些信息浓缩到100字以内。要抓住关键点:Moonrise RAT的特点、功能、隐蔽性以及应对方法。 可能的结构:Moonrise RAT是一种新型Go语言木马,具备窃取凭证、远程控制等功能,并且能够规避传统静态检测。其隐蔽性导致攻击难以及时发现和应对。 检查字数是否在限制内,并确保信息准确全面。 </think> Moonrise是一种新型Go语言远程访问木马(RAT),具备窃取凭证、远程命令执行、用户监控等功能,并能规避传统静态检测。其隐蔽性使攻击难以被及时发现和应对。...
2026-2-24 11:3:52 | 阅读: 59 |
收藏
|
Over Security - Cybersecurity news aggregator - any.run
moonrise
monitoring
remote
clipboard
exposure
G2 Recognizes ANY.RUN as a Top Security Software Provider
好的,我现在需要帮用户总结这篇文章的内容,控制在100字以内。首先,我得通读整篇文章,抓住主要信息。 文章开头提到G2评选ANY.RUN为最佳软件公司之一,这是基于用户的验证评价。接着强调了ANY.RUN在国际上的存在和对全球网络安全市场的影响。然后感谢了社区的支持,提到客户反馈帮助他们进入排名。 接下来,文章详细说明了ANY.RUN带来的具体成果,比如减少调查时间、减少无关升级等。还提到了他们的解决方案如何优化SOC工作流程,加速决策,并解决实际问题。 最后,文章提到ANY.RUN被大量企业使用,包括财富100和500强公司,并引用了客户的评价。最后介绍了ANY.RUN的功能和它在安全运营中的作用。 现在我需要把这些信息浓缩到100字以内。要突出G2的认可、客户评价、具体成果以及ANY.RUN的功能和应用范围。 可能的结构:ANY.RUN被G2评为最佳软件公司之一,基于客户评价;优化了SOC工作流程,减少调查时间;被众多企业采用,包括财富100和500强;帮助团队更快决策,提升效率。 检查字数是否在限制内,并确保内容准确传达关键点。 </think> ANY.RUN被G2评为全球最佳软件公司之一,基于客户评价和实际成果。其解决方案优化了安全运营中心(SOC)的工作流程,减少了调查时间和无关升级,并被众多企业采用。该平台帮助团队更快决策、提升效率并应对威胁。...
2026-2-19 09:18:49 | 阅读: 56 |
收藏
|
Over Security - Cybersecurity news aggregator - any.run
security
software
workflows
operational
tier
One Process, Every Metric: How Better Alert Enrichment Transforms SOC Performance
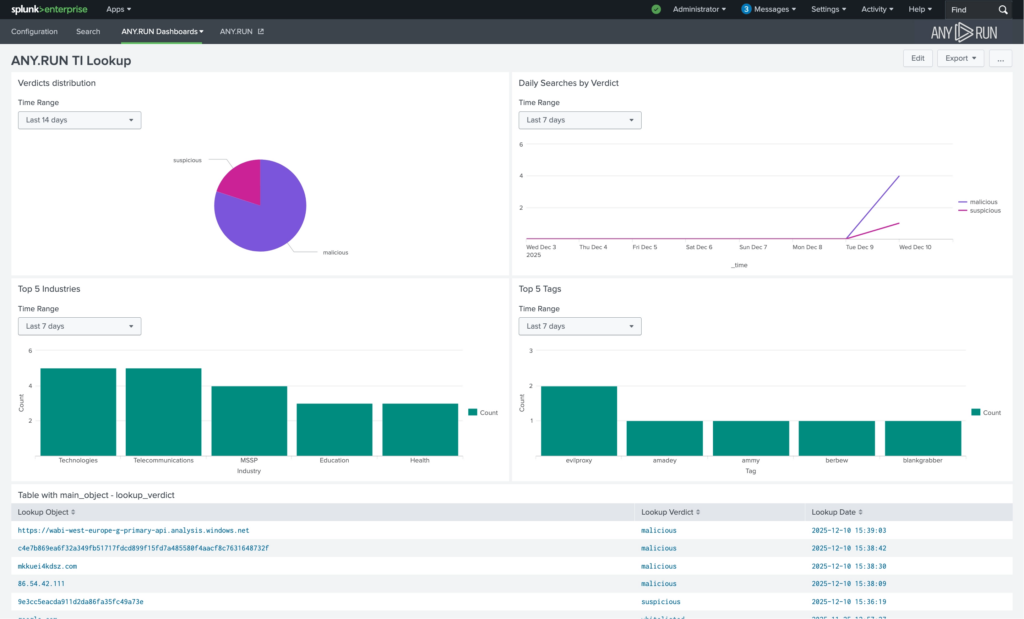
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内。用户已经提供了文章的详细内容,看起来是关于安全运营中心(SOC)中的警报丰富化(alert enrichment)的重要性。 首先,我需要理解文章的主要观点。文章强调警报丰富化是SOC中的关键过程,影响检测、分析和响应的效率。它提到手动丰富化的问题,以及静态情报和实时行为分析的结合如何提升效率。ANY.RUN的Threat Intelligence Lookup和Interactive Sandbox被介绍为有效的工具。 接下来,我需要将这些要点浓缩到100字以内。要确保涵盖警报丰富化的重要性、其对SOC的影响、手动流程的问题,以及解决方案(工具和方法)。同时,要避免使用“文章内容总结”之类的开头。 可能会遇到的问题是如何在有限的字数内全面覆盖所有关键点而不遗漏重要信息。需要选择最核心的信息:警报丰富化的作用、手动流程的低效、工具带来的提升效果。 最后,组织语言,确保流畅且信息完整。可能的结构是先说明警报丰富化的重要性,然后指出问题所在,最后提出解决方案及其带来的好处。 </think> 警报丰富化是安全运营中心的核心过程,通过添加上下文和行为信息提升威胁检测与响应效率。手动流程低效且易出错,而结合静态情报与实时行为分析可显著优化决策速度与准确性。ANY.RUN的 Threat Intelligence Lookup 和 Interactive Sandbox 提供即时情报与动态分析能力,帮助组织缩短响应时间、降低误报率并提升整体安全效能。...
2026-2-18 13:6:40 | 阅读: 38 |
收藏
|
Over Security - Cybersecurity news aggregator - any.run
enrichment
tier
analysis
security
behavioral
LATAM Businesses Hit by XWorm via Fake Financial Receipts: Full Campaign Analysis
好的,我现在需要帮用户总结一篇关于拉丁美洲恶意软件活动的文章,控制在100字以内。首先,我得通读整篇文章,抓住主要内容和关键点。 文章主要讲的是针对巴西用户的恶意软件活动,使用了银行对账单作为诱饵。攻击链分为多个阶段,包括使用WMI执行、云服务滥用、内存加载和持久化模块。最终目标是部署XWorm RAT,通过注入CasPol.exe来隐藏自己。 接下来,我需要提取这些关键点:攻击目标、诱饵类型、多阶段感染链、使用的技术(如WMI、云服务、内存加载)、最终的恶意软件XWorm以及其隐藏机制。 然后,我需要用简洁的语言把这些点连贯地表达出来,确保不超过100字。同时,避免使用“文章内容总结”之类的开头语。 可能的结构是:描述攻击活动的目标和诱饵,说明攻击链的技术手段,最后提到最终的恶意软件及其隐藏方法。 现在开始组织语言: “针对拉美地区的恶意软件活动日益复杂。攻击者以伪装的银行对账单为诱饵,利用多阶段感染链结合云服务滥用、内存加载技术和.NET持久化模块,在目标系统中隐蔽部署XWorm远程控制木马,并通过注入合法进程CasPol.exe以规避检测。” 检查一下字数是否在限制内,并确保信息准确无误。 </think> 针对拉美地区的恶意软件活动日益复杂。攻击者以伪装的银行对账单为诱饵,利用多阶段感染链结合云服务滥用、内存加载技术和.NET持久化模块,在目标系统中隐蔽部署XWorm远程控制木马,并通过注入合法进程CasPol.exe以规避检测。...
2026-2-17 11:19:55 | 阅读: 60 |
收藏
|
Over Security - Cybersecurity news aggregator - any.run
xworm
payload
powershell
caspol
stage
Fortune 500 Tech Enterprise Speeds up Triage and Response with ANY.RUN’s Solutions
好的,我现在需要帮用户总结这篇文章的内容,控制在100个字以内。首先,我得通读全文,抓住主要信息。 文章讲的是一个财富500强的云服务提供商如何通过嵌入ANY.RUN到他们的安全运营中心(SOC)调查中,来解决安全决策中的不确定性问题。他们面临的主要挑战是大量的警报中有很多是误报,导致分析人员需要花费大量时间去确认威胁是否真实存在。ANY.RUN通过提供行为证据,帮助他们更快速、准确地判断威胁,减少了不必要的升级和提升了整体效率。 接下来,我需要把这些关键点浓缩到100字以内。要包括企业类型、问题、解决方案、结果等。可能的结构是:企业如何利用ANY.RUN解决了什么问题,带来了什么好处。 最后检查一下字数是否符合要求,并确保表达清晰简洁。 </think> 一家 Fortune 500 企业 SaaS 提供商通过嵌入 ANY.RUN 到 SOC 调查中,解决了安全决策中的不确定性问题。ANY.RUN 提供行为证据,帮助分析师减少误报干扰、提高早期分类信心,并支持大规模下的适当响应决策。这显著提升了 SOC 效率和决策质量。...
2026-2-12 11:34:2 | 阅读: 40 |
收藏
|
Over Security - Cybersecurity news aggregator - any.run
tier
triage
security
behavioral
Emerging Ransomware BQTLock & GREENBLOOD Disrupt Businesses in Minutes
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内。用户给的文章是关于两种新型勒索软件BQTLock和GREENBLOOD的分析,以及如何检测和应对它们。 首先,我得通读整篇文章,抓住主要信息。文章提到这两种勒索软件的攻击方式:BQTLock通过隐藏在系统进程、提升权限并窃取数据;GREENBLOOD则快速加密文件,并尝试删除自身以减少取证线索,同时使用Tor站点施加 extortion压力。 接下来,文章还讨论了如何使用ANY.RUN的沙盒环境来检测这些行为,并通过威胁情报来加强防御。因此,总结时需要包括这两种勒索软件的特点、它们带来的风险以及检测方法。 然后,我要确保总结控制在100字以内,直接描述内容,不需要开头语。可能的结构是先介绍两种勒索软件及其攻击方式,然后提到检测方法和工具。 最后,检查是否有冗余信息,并确保语言简洁明了。 </think> 文章介绍了两种新型勒索软件BQTLock和GREENBLOOD的攻击方式及其对企业的影响。BQTLock通过隐藏在系统进程、提升权限并窃取数据来增加风险;GREENBLOOD则利用快速加密、自我删除和Tor站点威胁来施压。文章强调了早期检测的重要性,并建议使用ANY.RUN沙盒环境进行行为分析和威胁情报共享以应对威胁。...
2026-2-11 08:4:5 | 阅读: 46 |
收藏
|
Over Security - Cybersecurity news aggregator - any.run
encryption
ransomware
greenblood
bqtlock
stealth
How to Build Threat Hunting that Defends Your Organization Against Real Attacks
嗯,用户让我总结这篇文章的内容,控制在100字以内,而且不需要特定的开头。首先,我需要快速浏览文章,抓住主要观点。 文章主要讲威胁狩猎在安全运营中心的重要性,以及为什么很多组织的威胁狩猎效果不佳。接着提到了使用ANY.RUN的TI Lookup工具如何提升威胁狩猎的效果,包括更快的检测、更高的准确性以及更高效的资源利用。 用户可能是一位安全团队的成员或者管理者,他们需要简洁明了地了解文章的核心内容,以便快速决策或分享信息。因此,总结时要突出关键点:威胁狩猎的挑战、解决方案以及带来的好处。 确保语言简洁,信息全面但不冗长。可能还需要注意术语的使用是否合适目标读者。 最后,检查字数是否符合要求,并确保总结准确传达文章的主要信息。 </think> 威胁狩猎是成熟SOC的重要能力,但许多组织难以实现预期效果。ANY.RUN的TI Lookup通过提供实时、丰富的攻击行为数据和上下文支持,帮助团队更高效地生成假设、分析指标、探索技术并优先化威胁。这使威胁狩猎更具可重复性、可衡量性和业务相关性,从而降低风险并提升检测效率。...
2026-2-10 13:20:3 | 阅读: 41 |
收藏
|
Over Security - Cybersecurity news aggregator - any.run
threats
security
hunters
hunts
detections
How Threat Intelligence Helps Protect Financial Organizations from Business Risk
嗯,用户让我帮忙总结一下这篇文章的内容,控制在100字以内。首先,我需要通读整篇文章,抓住主要观点。 文章主要讨论了金融行业面临的网络安全威胁,特别是网络犯罪对个人储蓄、企业财务和国家基础设施的影响。数据提到90%的攻击来自钓鱼,65%的金融机构遭受勒索软件攻击,恢复成本高达273万美元。这些数字显示攻击越来越快、隐蔽和昂贵。 接着,文章指出传统安全工具如SIEM和EDR虽然存在,但缺乏最新的威胁情报,导致安全团队难以预防攻击。传统威胁情报通常在损害发生后才提供信息,而实时的情报可以提前阻止威胁。 ANY.RUN的解决方案通过提供实时威胁情报,帮助金融机构更早检测和阻止攻击。这包括 Threat Intelligence Feeds 和 Threat Intelligence Lookup,前者提供早期检测,后者加速了事件响应和调查。 总结下来,文章强调金融行业需要更主动的威胁情报来应对日益复杂的网络攻击,并介绍了ANY.RUN如何通过其技术帮助金融机构提升防御能力。 </think> 金融行业面临日益复杂的网络威胁,包括钓鱼攻击、勒索软件和数据泄露等。传统安全工具难以应对快速变化的威胁环境。ANY.RUN的实时威胁情报解决方案通过早期检测、快速响应和主动防御能力,帮助金融机构降低风险并提升安全性。...
2026-2-5 12:19:25 | 阅读: 37 |
收藏
|
Over Security - Cybersecurity news aggregator - any.run
threats
security
feeds
costs
finance
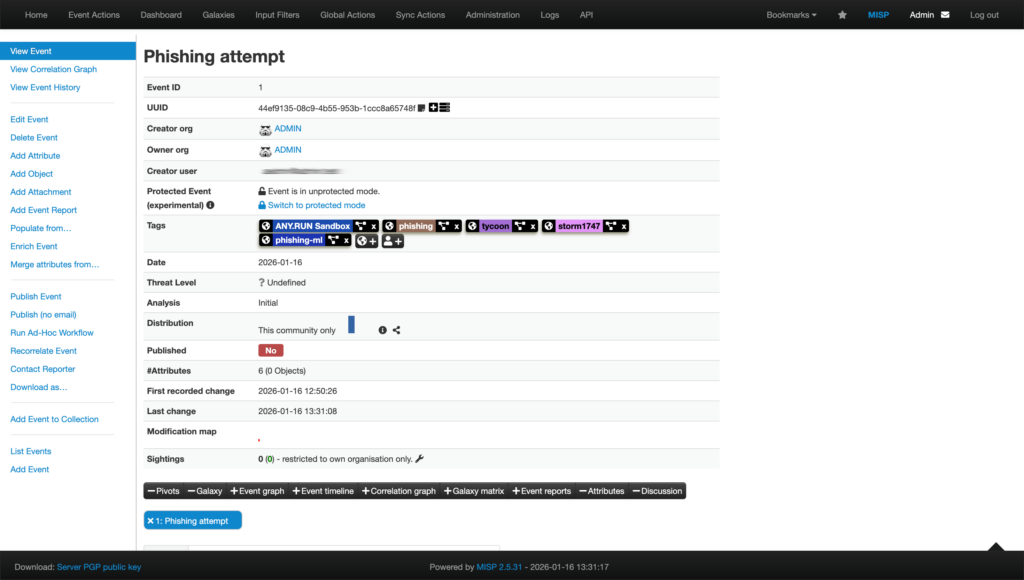
Release Notes: Workflow Improvements, MISP Integration & 2,000+ New Detections
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内,并且直接描述内容,不需要特定的开头。首先,我得仔细阅读这篇文章,了解其主要信息。 文章主要讲的是ANY.RUN在1月份的更新,包括与MISP的集成、行为签名、YARA规则和Suricata规则的扩展。这些更新旨在提高SOC团队的工作效率,减少手动操作,加快决策速度。 接下来,我需要提取关键点:ANY.RUN和MISP的集成让分析更高效;新增的行为签名、YARA和Suricata规则增强了检测能力;这些改进帮助团队更快地处理威胁,降低成本。 现在,我要把这些信息浓缩到100字以内。要确保涵盖主要更新及其带来的好处。同时,语言要简洁明了,直接描述内容。 最后检查一下字数是否符合要求,并确保没有遗漏重要信息。 </think> ANY.RUN于一月推出与MISP的集成,提升威胁情报和调查效率,并新增行为签名、YARA规则和Suricata规则以增强检测能力。这些更新帮助SOC团队更快验证警报、缩短MTTR并优化资源利用。...
2026-2-4 07:49:18 | 阅读: 48 |
收藏
|
Over Security - Cybersecurity news aggregator - any.run
misp
malicious
security
analysis
phishing
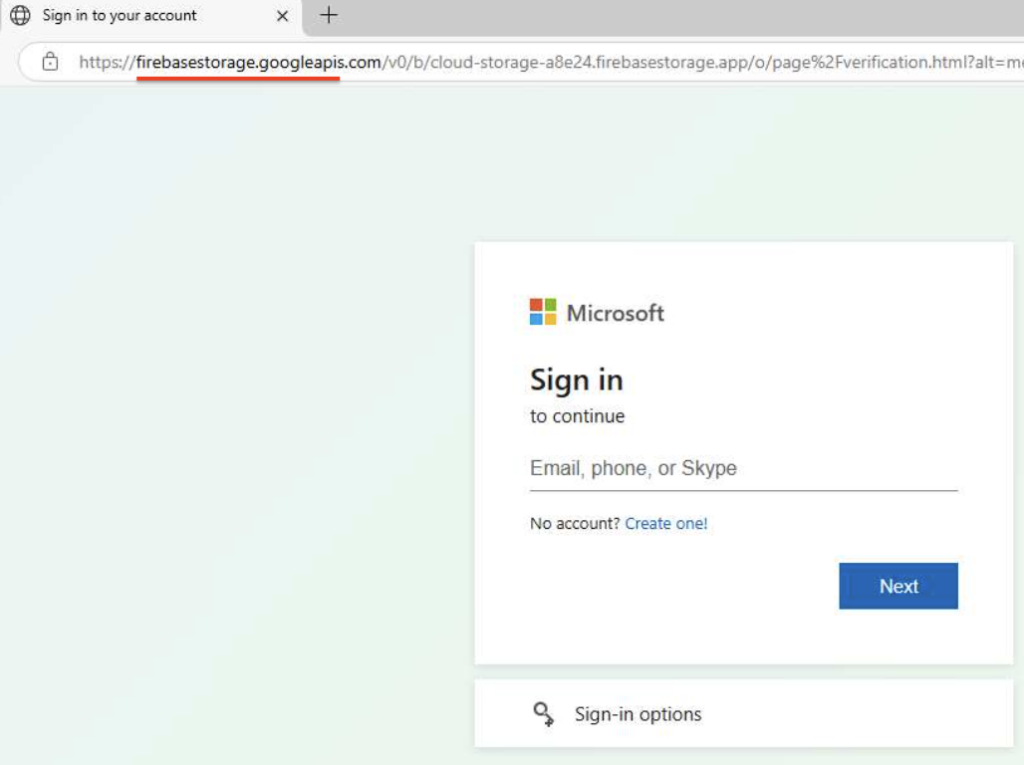
Enterprise Phishing: How Attackers Abuse Microsoft & Google Platforms
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内。用户的要求很明确,不需要用“文章内容总结”或“这篇文章”这样的开头,直接写描述即可。 首先,我通读了整篇文章。文章主要讨论了网络钓鱼攻击的趋势变化,特别是攻击者现在更多地利用合法的云服务和CDN平台来托管他们的钓鱼工具包。这种趋势对企业的安全构成了威胁,因为传统的检测方法依赖于IP地址、TLS指纹等指标,而这些在云环境中变得不可靠。 接下来,我注意到文章提到了几个关键点:AiTM(Adversary-in-the-middle)钓鱼套件、常用的云平台如Cloudflare、Azure、Firebase和AWS被滥用的情况。此外,传统IOCs的不可靠性和持续的情报监控的重要性也被强调。 然后,我思考如何将这些信息浓缩到100字以内。需要涵盖的主要点包括:钓鱼攻击转向云平台、AiTM套件的使用、传统检测方法的不足以及建议采用持续的情报和行为分析。 最后,我组织语言,确保简洁明了,直接描述内容而不使用任何开头词。这样就能满足用户的需求了。 </think> 网络钓鱼攻击正转向利用合法云服务和CDN平台托管恶意基础设施,针对企业用户构成全球威胁。传统检测方法依赖IP和TLS指纹等指标变得不可靠,持续威胁情报和行为分析成为关键。...
2026-2-3 09:49:4 | 阅读: 71 |
收藏
|
Over Security - Cybersecurity news aggregator - any.run
phishing
analysis
microsoft
cloud
threats
SOC & Business Success with ANY.RUN: Real-World Results & Cases
好的,我现在需要帮用户总结这篇文章的内容,控制在100字以内,并且直接写文章描述,不需要开头的总结性语句。首先,我得通读整篇文章,理解其主要内容和重点。 文章主要介绍了一款名为ANY.RUN的产品,它帮助安全运营中心(SOC)团队提高效率。文中提到了多个行业的案例,如银行、医疗、运输等,展示了ANY.RUN在减少分析时间、降低误报率和提升团队协作方面的效果。例如,76%的钓鱼邮件分析时间缩短,50%以上的恶意软件调查时间减少。此外,ANY.RUN还支持不同级别的分析师(Tier 1/2/3),帮助他们更快地处理威胁,并通过持续的情报更新保持检测的有效性。 接下来,我需要将这些信息浓缩到100字以内。要抓住关键点:ANY.RUN的功能、它带来的具体改进(如时间减少、误报降低)、适用的行业以及用户评价。同时,语言要简洁明了。 可能会遇到的问题是如何在有限的字数内涵盖所有重要信息而不遗漏关键点。因此,需要优先选择最突出的效果和应用案例。 最终的总结应该包括:ANY.RUN是一款帮助SOC团队提升效率的产品,在多个行业中应用广泛,并显著减少了分析时间和误报率。 </think> ANY.RUN是一款帮助安全运营中心(SOC)团队提升效率的产品,在多个行业中应用广泛,并显著减少了分析时间和误报率。...
2026-1-29 10:5:6 | 阅读: 43 |
收藏
|
Over Security - Cybersecurity news aggregator - any.run
tier
phishing
triage
security
analysis
Attackers Taking Over a Real Enterprise Email Thread to Deliver Phishing
嗯,用户让我帮忙总结一篇文章的内容,控制在一百个字以内,而且不需要特定的开头。首先,我需要仔细阅读这篇文章,理解它的主要观点和关键信息。 文章主要讲的是钓鱼攻击的新趋势,特别是针对供应链的钓鱼攻击。攻击者通过入侵供应商或承包商的账户,利用他们的真实身份来发送钓鱼邮件。这些邮件看起来像是正常的业务沟通,很难被察觉。攻击链包括多次转发、反向链接、使用Cloudflare的Turnstile来绕过安全检查,最终目的是窃取微软的凭证。 我还需要注意用户的要求:总结要简洁明了,不超过100字,并且直接描述内容,不需要开头语。因此,我需要提炼出文章的核心内容:钓鱼攻击如何利用供应链的信任,以及其技术手段和目的。 接下来,我会组织语言,确保涵盖关键点:供应链钓鱼、真实身份、多步转发、反向链接、Turnstile绕过安全检查、窃取微软凭证。同时保持句子流畅自然。 最后检查字数是否符合要求,并确保信息准确无误。 </think> 本文揭示了一种新型供应链钓鱼攻击手法:攻击者通过入侵供应商或承包商账户,利用其真实身份参与高管讨论并发送钓鱼邮件。该攻击链包括多次转发、反向链接及Cloudflare Turnstile反bot验证页面,最终目标是窃取微软凭证。...
2026-1-28 12:19:16 | 阅读: 45 |
收藏
|
Over Security - Cybersecurity news aggregator - any.run
phishing
turnstile
approval
evilproxy
contractor
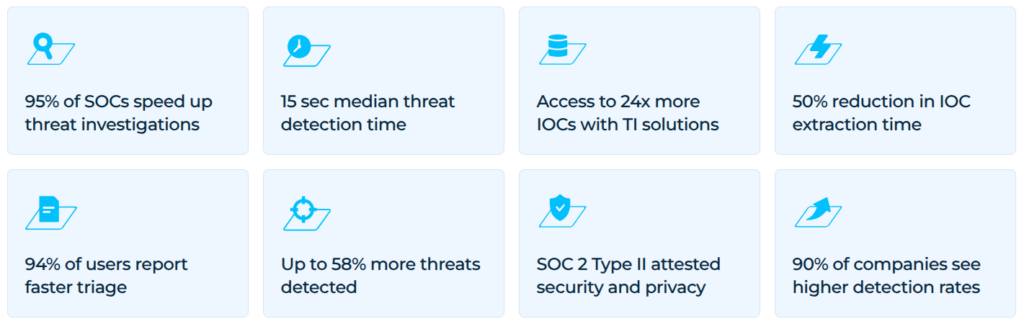
Fix Staff Shortage & Burnout in Your SOC with Better Threat Intelligence
嗯,用户让我总结这篇文章的内容,控制在一百个字以内,而且不需要用“文章内容总结”这样的开头。直接写描述就行。首先,我需要快速浏览文章,抓住主要观点。 文章主要讲的是网络安全中的一个问题:虽然人类在某些方面是漏洞的来源,比如点击不该点击的链接,重复使用密码等,但在安全运营中心(SOC)中,人类又是最强的一环。然而,当前SOC面临人才短缺和员工倦怠的双重危机。威胁情报的作用被强调,它能减少误报和手动工作,帮助分析师更高效地工作。ANY.RUN的威胁情报解决方案被提到,能够提升检测速度和响应效率,从而减少倦怠。 接下来,我需要把这些要点浓缩到100字以内。要确保涵盖人才短缺、倦怠、威胁情报的作用以及ANY.RUN的解决方案。 可能的结构是:先点出问题(人才短缺和倦怠),然后说明威胁情报如何帮助缓解这些问题(减少误报、提升效率),最后提到ANY.RUN的具体作用(降低MTTD/MTTR)。 这样组合起来应该能在100字以内完成。 </think> 网络安全中的人才短缺和员工倦怠问题严重威胁SOC效能。高质量威胁情报通过减少误报和手动工作、提升分析师效率成为关键解决方案。ANY.RUN的威胁情报方案通过实时数据和社区支持显著降低检测与响应时间,助力团队高效运作。...
2026-1-26 11:17:11 | 阅读: 49 |
收藏
|
Over Security - Cybersecurity news aggregator - any.run
feeds
burnout
security
talent
reducing
ANY.RUN Sandbox & MISP: Confirm Alerts Faster, Stop Incidents Early
好的,我现在需要帮用户总结这篇文章的内容,控制在100字以内。首先,我得通读整篇文章,抓住主要信息。 文章主要讲的是ANY.RUN和MISP的集成如何提升SOC团队的工作效率。他们提到传统的安全运营中心(SOC)团队经常被日常任务压垮,比如验证警报、在工具间转移样本,以及寻找缺失的上下文。这些低效的操作导致MTTR(平均恢复时间)增加,服务级别协议(SLA)延迟,进而增加业务风险和成本。 然后,文章介绍了ANY.RUN的沙盒集成如何帮助解决这些问题。通过将可疑文件和URL直接从MISP发送到ANY.RUN沙盒进行分析,分析师可以在不离开当前工作环境的情况下完成分析。这节省了时间,并且提高了效率。 沙盒使用自动交互功能,模拟真实用户的操作,比如点击、打开文件等。这种方法能够检测到传统检测系统可能忽略的恶意软件行为。分析结果会自动返回到MISP,包括 verdict、IOC、HTML报告以及MITRE ATT&CK技术等信息。 此外,ANY.RUN还提供威胁情报 feeds,持续提供经过验证的恶意网络指标,帮助SOC团队更早地发现威胁,并减少误报。 总结一下,文章的核心是介绍ANY.RUN与MISP的集成如何提升威胁检测和响应效率,降低MTTR和运营成本,并帮助SOC团队更有效地保护业务。 接下来,我需要将这些要点浓缩成100字以内的中文描述。要确保涵盖关键点:集成的作用、自动交互、分析结果返回、威胁情报feeds以及带来的好处如减少MTTR、提升响应速度等。 </think> ANY.RUN与MISP集成通过自动化文件分析和交互式沙盒技术提升威胁检测效率。分析师可直接在MISP内提交样本并获取详细报告, 包括恶意行为证据和MITRE战术映射, 从而缩短调查时间, 降低MTTR, 并增强决策信心。...
2026-1-22 08:17:16 | 阅读: 62 |
收藏
|
Over Security - Cybersecurity news aggregator - any.run
misp
feeds
analysis
mssps
From Forgotten Tool to Powerful Pivot: Using JA3 to Expose Attackers’ Infrastructure
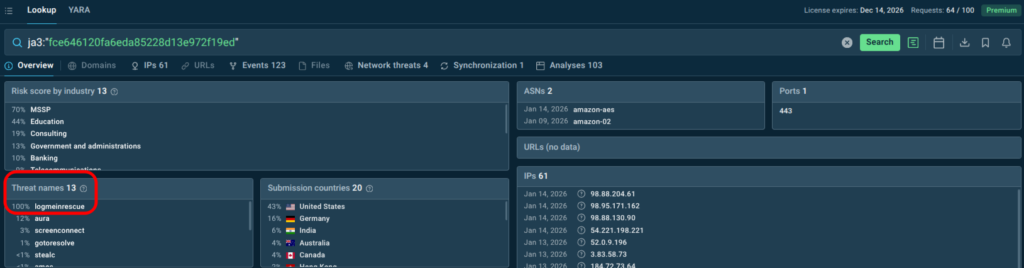
文章探讨了JA3指纹技术在网络安全中的应用与局限性。尽管JA3常被视为过时技术,但它仍可用于识别恶意工具和网络行为模式。通过频率分析和结合SNI、URI等上下文信息,JA3可帮助早期检测威胁并关联恶意活动。ANY.RUN的威胁情报功能进一步提升了其实用性,使其成为威胁狩猎的有效工具。...
2026-1-21 07:32:7 | 阅读: 41 |
收藏
|
Over Security - Cybersecurity news aggregator - any.run
ja3
network
malicious
gofile
analysis
Malware Trends Overview Report: 2025
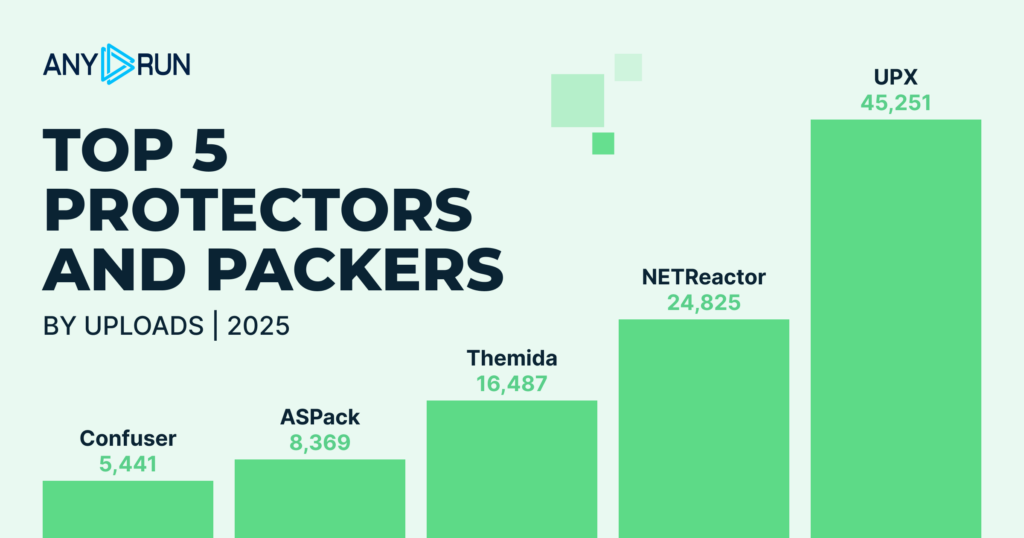
2025年威胁环境报告显示,恶意软件活动激增72%,其中窃取者和远程访问木马(RATs)活动增长三倍。钓鱼攻击利用MFA绕过工具包如Tycoon 2FA和EvilProxy成为主要威胁。战术技术转向隐蔽与信任滥用,如安装根证书成为最常见技术。报告强调持续监控与主动分析的重要性以应对日益复杂的威胁环境。...
2026-1-20 08:3:30 | 阅读: 45 |
收藏
|
Over Security - Cybersecurity news aggregator - any.run
phishing
detections
threats
growth
analysis
ANY.RUN & Tines: Scale SOC and Meet SLAs with Powerful Automation
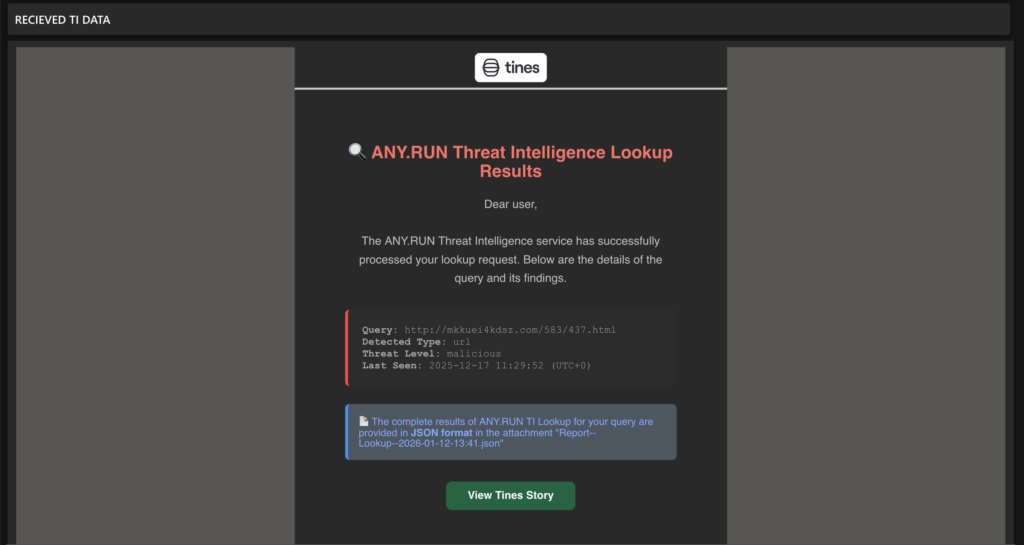
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内,并且不需要特定的开头。首先,我得仔细阅读文章,了解其主要内容和重点。 这篇文章主要讲的是ANY.RUN与Tines的集成如何提升安全运营中心(SOC)的工作效率。文中提到,这种集成可以在几秒钟内提供可信的判断和丰富的上下文信息,从而缩短平均响应时间(MTTR)。此外,它还减少了手动检查的时间,让分析师能够更高效地处理威胁。 接下来,我需要提取关键点:集成带来的速度提升、减少手动步骤、提高准确性、处理更多事件的能力以及对MSSP的好处。这些点需要简洁地表达出来。 然后,我要确保语言简洁明了,避免使用复杂的术语。同时,控制在100字以内,所以每个点只能简要提及。 最后,检查是否有遗漏的重要信息,并确保总结准确反映文章的核心内容。 </think> ANY.RUN与Tines的集成通过快速提供行为驱动的情报和自动化分析,显著提升了安全运营中心的威胁检测和响应效率。该解决方案减少了手动验证步骤和平均响应时间(MTTR),帮助分析师更准确地识别威胁并优先处理关键事件。同时,它支持大规模事件处理和自动化工作流程优化。...
2026-1-15 09:48:35 | 阅读: 50 |
收藏
|
Over Security - Cybersecurity news aggregator - any.run
tines
verdicts
analysis
trial
enrichment
Previous
4
5
6
7
8
9
10
11
Next