unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
An Italian Phishing Campaign Delivering an iOS Exploit Chain
D3Lab identified a fraudulent page using the name and visual identity of SEND, the Digital Noti...
2026-9-22 08:15:19 | 阅读: 19 |
收藏
|
Over Security - Cybersecurity news aggregator - www.d3lab.net
stage
ojishu
phishing
loader
c2
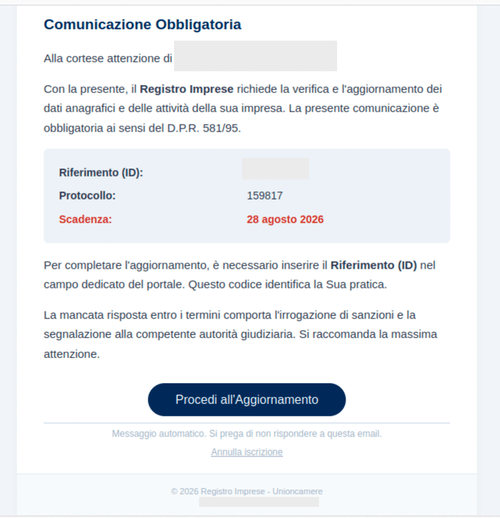
Phishing a danno del Registro delle Imprese
D3Lab ha sempre cercato di evidenziare quanto il phishing rappresenti ancora oggi una minaccia conc...
2026-8-27 10:41:35 | 阅读: 20 |
收藏
|
D3Lab - www.d3lab.net
di
che
phishing
dati
servizi
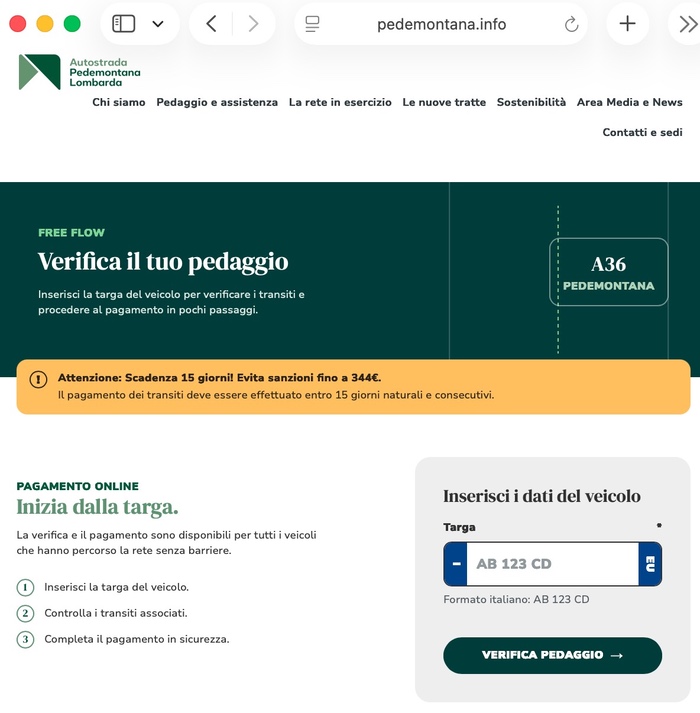
I cyber criminali sfruttano Free Flow
Free Flow è un recente sistema di gestione dei pedaggi autostradali che ha portato all’abolizione d...
2026-8-24 14:38:36 | 阅读: 31 |
收藏
|
D3Lab - www.d3lab.net
di
dei
che
pedemontana
sistema
Phishing Klarna: crescita vertiginosa
Nella giornata odierna il team anti frode D3lab ha rilevato la 132a campagna di phishing del 2026 r...
2026-8-20 13:9:57 | 阅读: 45 |
收藏
|
D3Lab - www.d3lab.net
di
klarna
che
phishing
ha
Furto di identità via phishing Wise
Nella giornata odierna il team anti-frode D3Lab ha rilevato la settima campagna di phishing dell’an...
2026-8-18 12:33:39 | 阅读: 30 |
收藏
|
D3Lab - www.d3lab.net
di
phishing
pagina
wise
danno
InPost, mancano dati per la consegna. Ma è phishing!
Nella giornata odierna il team anti-frode D3Lab ha individuato un sito di phishing riproducente la...
2026-8-10 10:11:38 | 阅读: 26 |
收藏
|
D3Lab - www.d3lab.net
di
phishing
pagina
dati
consegna
Phishing ai clienti Telepass: non stai pagando una contravvenzione, ti stanno solo frodando
Negli ultimi anni si è assistito alla diversificazione dei servizi erogati da istituti bancari, com...
2026-7-31 13:5:14 | 阅读: 36 |
收藏
|
D3Lab - www.d3lab.net
di
criminali
dei
teleapass
servizi
Inside an N26 Impersonation Campaign: From Vishing and Fake Control 1.0 to the Copybara Android RAT
An active fraud campaign targeting users in Italy combines voice phishing, a real-time phishing con...
2026-7-29 08:28:52 | 阅读: 45 |
收藏
|
D3Lab - www.d3lab.net
victim
n26
payload
battery
apk
Phishing Interactive Brokers in italiano: oltre 6.000 email tentano di rubare le credenziali
Nella giornata del 17 luglio, il team antifrode di D3Lab ha individuato e analizzato una camp...
2026-7-20 08:0:0 | 阅读: 27 |
收藏
|
D3Lab - www.d3lab.net
di
brokers
campagna
accesso
conto
Fake Banking Rewards, Telegram Delivery and Albiriox: Anatomy of an Android Malware Campaign
During routine monitoring performed through D3Lab’s Brand Monitor service, our team detected a...
2026-7-9 12:1:36 | 阅读: 59 |
收藏
|
D3Lab - www.d3lab.net
apk
stage
albiriox
payload
Nuova campagna di smishing sfrutta APCOA Flow per sottrarre dati delle carte di pagamento
Nel mese di giugno 2026 il team di D3Lab ha rilevato almeno quattro campagne di smishing rivo...
2026-6-30 14:42:18 | 阅读: 41 |
收藏
|
D3Lab - www.d3lab.net
di
della
apcoa
pagamento
parcheggi
Gang criminali all’assalto dei corrieri: il boom del phishing contro GLS
In D3Lab crediamo che ogni servizio, erogato da qualsiasi società, che richieda un login e renda pl...
2026-6-25 07:52:31 | 阅读: 58 |
收藏
|
D3Lab - www.d3lab.net
di
gls
campagne
phishing
danno
Breaking Out of Chrome’s Sandbox: A Native Messaging Backdoor Observed in Italy
In June 2026, we analysed a malware campaign distributed through Italian-language phishing emai...
2026-6-22 13:42:18 | 阅读: 56 |
收藏
|
D3Lab - www.d3lab.net
chrome
windows
powershell
vn105rkj64
software
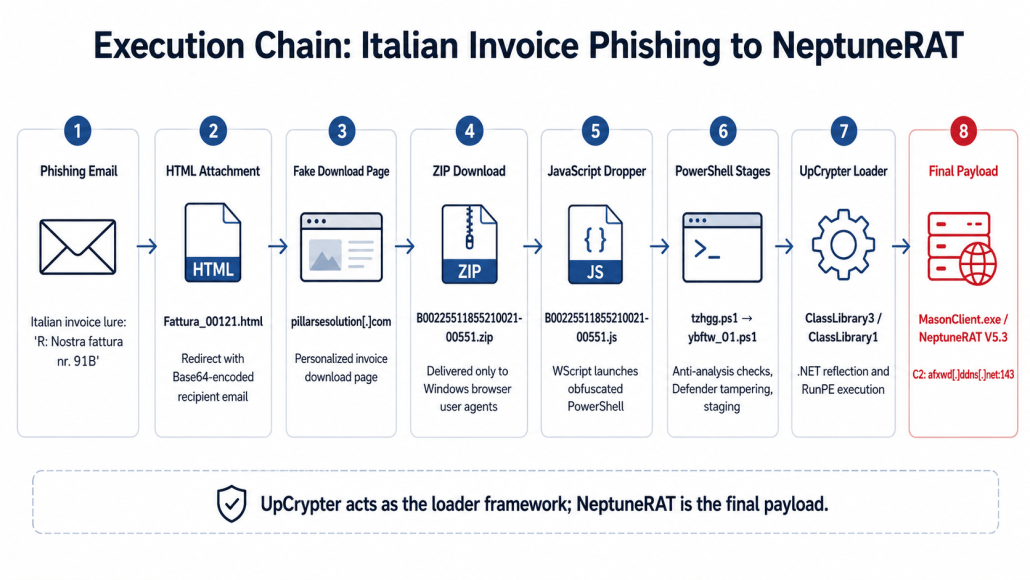
Italian Invoice-Themed Phishing Campaign Delivers UpCrypter and NeptuneRAT
Since February 2026, we have been tracking an invoice-themed malware campaign targeting Italian use...
2026-6-17 12:25:25 | 阅读: 52 |
收藏
|
D3Lab - www.d3lab.net
powershell
windows
download
pathc
00551
Dentro la truffa: la falsa campagna a tema Polizia Postale che esfiltra dati in tempo reale
Nella giornata odierna, durante le consuete attività di monitoraggio e contrasto alle frodi onl...
2026-6-12 07:17:45 | 阅读: 48 |
收藏
|
D3Lab - www.d3lab.net
di
della
delle
numero
polizia
NFCShare evolves: from a banking phishing APK to a GitHub-hosted Android NFC fraud campaign
In January 2026, we analyzed NFCShare, an Android banking trojan distributed as a malicious A...
2026-6-8 12:10:39 | 阅读: 64 |
收藏
|
D3Lab - www.d3lab.net
apk
carte
intesa
nfcshare
c2
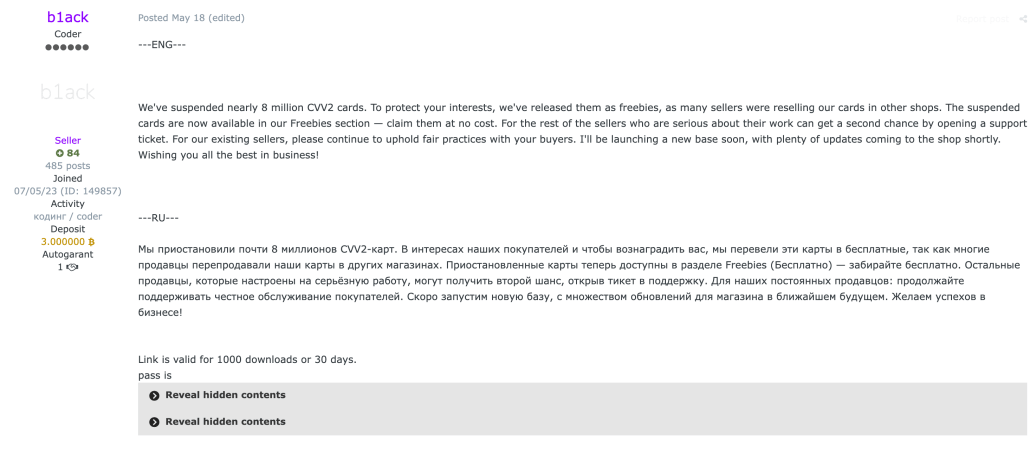
B1ack’s Stash Releases 4.6 Million Payment Cards: Web Skimming Leak Analysis
On May 18, 2026, the criminal marketplace B1ack’s Stash published a new archive containing mill...
2026-5-28 10:36:20 | 阅读: 83 |
收藏
|
D3Lab - www.d3lab.net
pan
expiration
668
skimming
formally
Non è beneficenza, è furto d’identità: i retroscena del clone Caritas intercettato da D3Lab
Il Threat Intelligence Team di D3Lab, grazie al servizio di Brand Monitor ha intercettato un perico...
2026-5-4 10:6:47 | 阅读: 38 |
收藏
|
D3Lab - www.d3lab.net
di
della
che
hxxps
caritas
BreachForums Data Leaks: Technical Analysis and Timeline Attribution (2022–2026)
好的,我需要帮用户总结这篇文章的内容,控制在100字以内,而且不需要特定的开头。首先,我得快速浏览文章,抓住主要信息。 文章主要讲的是BreachForums的数据泄露事件,分析了不同时间段的数据集。作者通过技术手段,比如lastactive字段和哈希值,来区分泄露的发布时间和实际数据的时间。还提到了不同域名(.vc, .co, .hn, .bf)对应的数据情况。 接下来,我需要把这些信息浓缩到100字以内。要突出技术分析、区分时间点、不同域名的数据以及对威胁情报的帮助。确保语言简洁明了。 最后检查一下字数,确保不超过限制,并且表达清晰。 </think> 文章分析了BreachForums平台多个数据泄露事件,通过技术手段区分泄露发布时间与实际数据时间,并结合域名变化(.vc, .co, .hn, .bf)及用户活动记录(lastactive字段),揭示了不同阶段的数据特征与关联性。研究强调准确区分时间线对威胁情报的重要性。...
2026-3-27 11:35:39 | 阅读: 56 |
收藏
|
D3Lab - www.d3lab.net
lastactive
bf
analysis
publication
Falsa email su ChatGPT: nuova campagna di phishing in Italia ruba dati delle carte e codici OTP
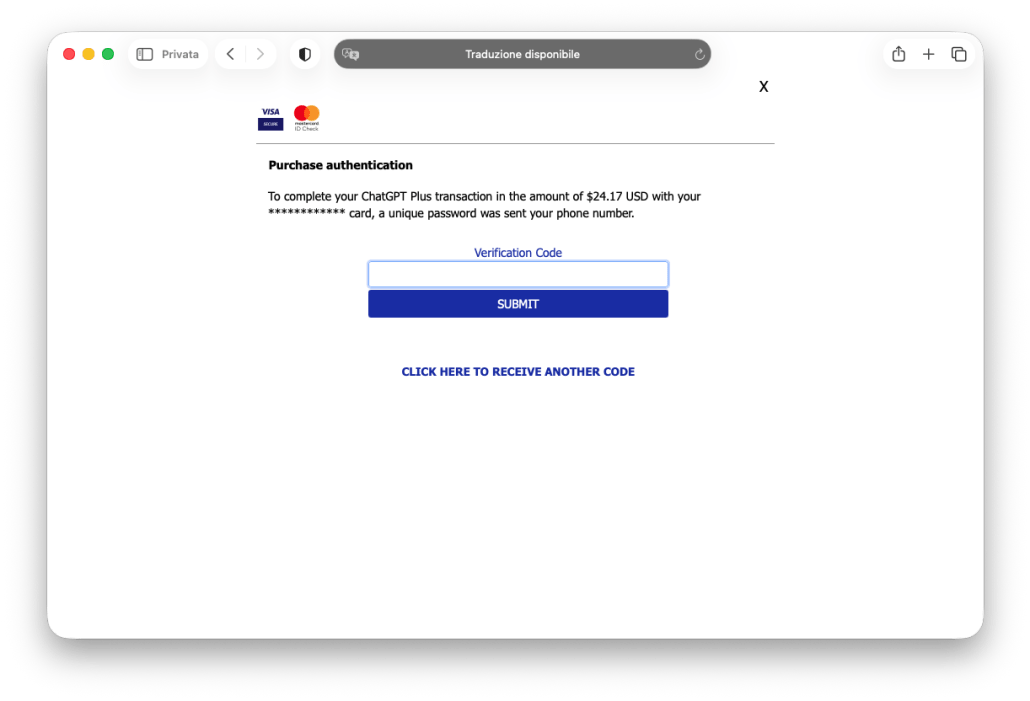
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内。用户的要求很明确,不需要用“文章内容总结”或者“这篇文章”这样的开头,直接写描述即可。 首先,我得仔细阅读并理解原文。这篇文章讲的是D3Lab的研究人员发现了一起新的网络钓鱼活动,利用ChatGPT的品牌来骗取意大利用户的支付卡数据和安全代码。这是他们第一次观察到使用意大利语的此类活动,说明犯罪分子在快速适应数字服务的发展。 接下来,文章详细描述了钓鱼邮件的内容:邮件声称用户的ChatGPT订阅支付被拒,要求更新支付信息。邮件中有一个未正确替换的标签“#email#”,这是自动钓鱼模板的典型特征。点击链接后,用户会被引导到一个恶意网站,该网站看起来像ChatGPT Plus的支付页面,要求输入卡号、到期日、CVC码和持卡人姓名。 一旦用户输入信息,他们会被重定向到另一个页面,要求输入OTP代码以授权支付。犯罪分子会立即尝试用这些数据进行交易,这是一种实时欺诈行为,增加了用户察觉并阻止交易的可能性。 研究人员使用了一张虚拟信用卡(canary card)来监控犯罪行为,在一小时内观察到了十次不同的交易尝试。这些交易涉及多个国家和不同的商家,表明这可能是一个国际欺诈网络的一部分。 最后,文章建议用户提高警惕,特别是在收到与在线支付或订阅相关的通信时。 现在我需要将这些要点浓缩到100字以内。要抓住主要信息:新的钓鱼活动利用ChatGPT品牌针对意大利用户;通过伪装成支付问题的邮件;收集支付卡信息和OTP;实时欺诈;研究人员监测到多次交易尝试。 所以总结应该是:D3Lab发现一起针对意大利用户的网络钓鱼活动,利用ChatGPT品牌伪装成支付问题邮件,诱导用户提供信用卡信息和OTP代码进行实时欺诈。研究人员监测到多次跨国交易尝试。 </think> D3Lab发现一起针对意大利用户的网络钓鱼活动, 利用ChatGPT品牌伪装成支付问题邮件, 诱导用户提供信用卡信息和OTP代码进行实时欺诈。研究人员监测到多次跨国交易尝试。...
2026-3-23 10:7:37 | 阅读: 81 |
收藏
|
D3Lab - www.d3lab.net
di
pagamento
della
carta
202608
Previous
-2
-1
0
1
2
3
4
5
Next