unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
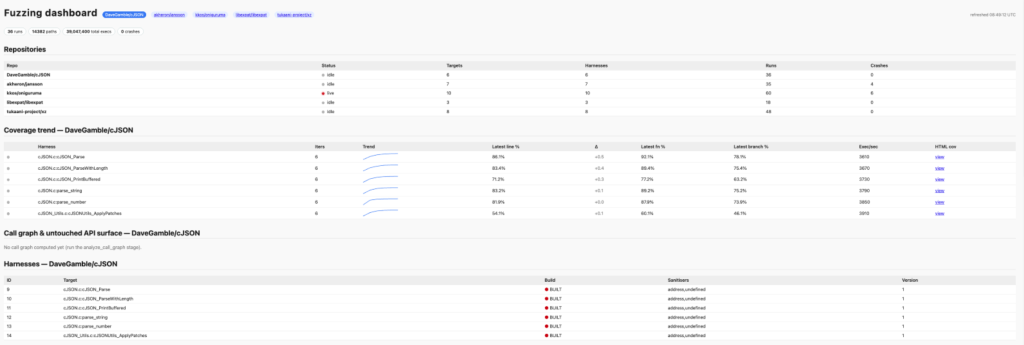
AI-powered fuzzing with the GitHub Security Lab Taskflow Agent
If you’re new to fuzzing and want to learn the fundamentals first, check out our Fuzzing 101 cour...
2026-9-24 18:27:17 | 阅读: 6 |
收藏
|
0day Fans - github.blog
harness
taskflow
llm
crash
mutator
6 security settings every GitHub maintainer should enable this week
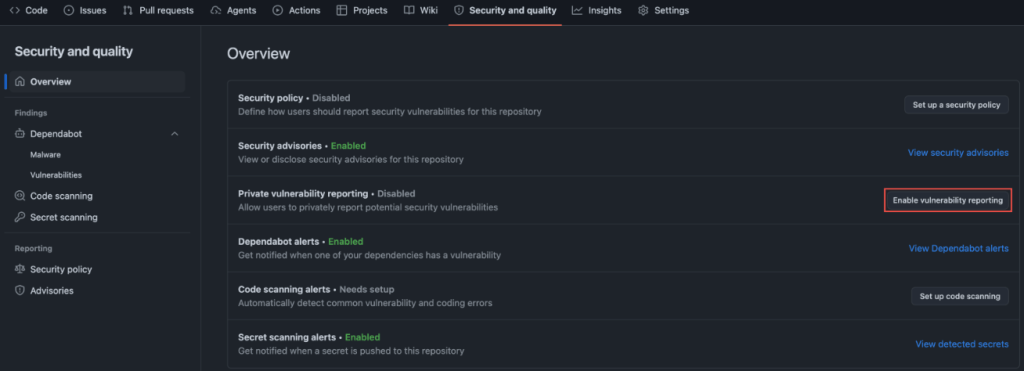
At GitHub Security Lab, we spend a lot of our week talking to maintainers. Some find the settings...
2026-7-1 15:59:20 | 阅读: 6 |
收藏
|
0day Fans - github.blog
security
github
maintainers
dependabot
wordpress
Inside the Advisory Database and what happens when vulnerability volume breaks records
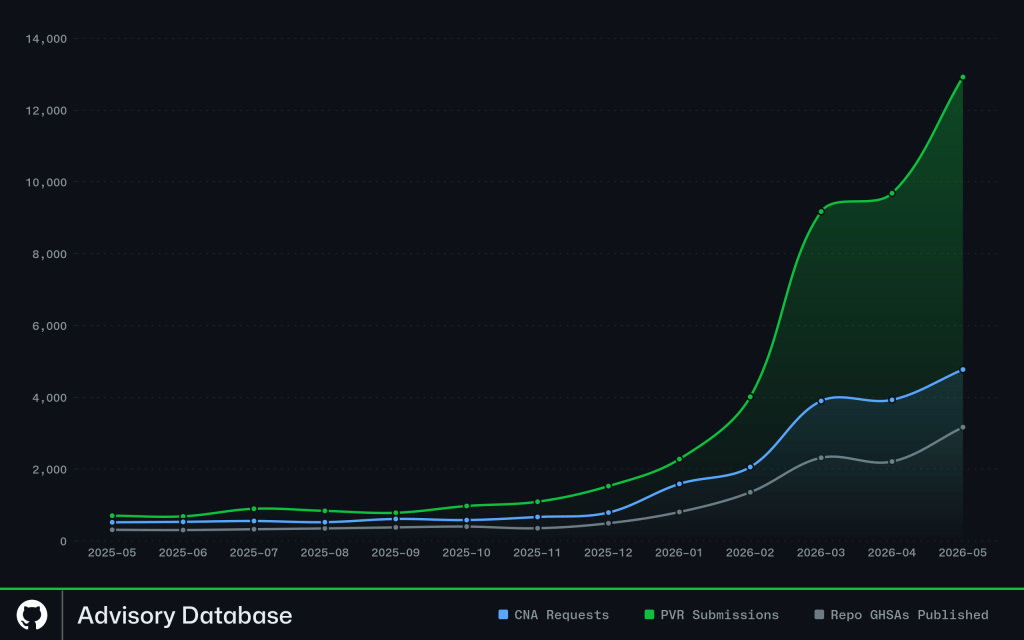
In May 2026, the GitHub Advisory Database published 1,560 reviewed advisories—more than five time...
2026-6-29 16:11:2 | 阅读: 6 |
收藏
|
0day Fans - github.blog
github
database
security
downstream
upstream
Hack the AI agent: Build agentic AI security skills with the GitHub Secure Code Game
嗯,用户让我帮忙总结一篇文章的内容,控制在100字以内,而且不需要特定的开头。首先,我需要仔细阅读这篇文章,抓住主要内容和关键点。 文章主要讲的是一个叫做OpenClaw的开源AI助手,它有很多功能,比如管理日历、浏览网页、运行命令等等。然后作者提到了安全问题,特别是当这样的AI被恶意利用时会发生什么。接着,文章介绍了Secure Code Game的第四季,专注于AI系统的安全挑战。 用户的需求是总结内容,所以我要提炼出关键信息:OpenClaw的功能、安全问题、Secure Code Game第四季的内容和目标。同时要注意字数限制,确保在100字以内。 可能需要注意用词简洁,避免冗长的描述。比如“agentic AI”可以翻译为“自主AI”,这样更清晰。还要确保涵盖所有主要点:功能、安全威胁、游戏的目的和结构。 最后检查一下是否符合要求:没有使用特定的开头词,直接描述内容,并且控制在100字以内。 </think> 文章介绍了开源AI助手OpenClaw的功能及其潜在安全风险,并讲述了《Secure Code Game》第四季如何通过模拟攻击场景帮助开发者学习防御自主AI系统中的漏洞。游戏以虚拟AI助手ProdBot为核心,玩家需通过自然语言指令发现五级关卡中的安全漏洞。...
2026-4-14 18:16:59 | 阅读: 47 |
收藏
|
0day Fans - github.blog
season
github
security
prodbot
agentic
Securing the open source supply chain across GitHub
好的,我需要帮用户总结一篇文章,控制在100字以内。首先,我得通读整篇文章,抓住主要内容。文章主要讲的是开源供应链攻击的新模式,攻击者通过窃取API密钥等秘密来发布恶意包,并进一步传播攻击。 接下来,文章提到这些攻击通常从GitHub Actions的工作流入手。作者建议采取的措施包括启用CodeQL审查工作流、遵循安全最佳实践、避免触发特定事件、固定第三方动作的提交哈希等。GitHub方面也在加强安全措施,比如使用OpenID Connect令牌代替密钥,与OpenSSF合作推广可信发布机制。 未来几个月,GitHub计划加速安全功能的推出,并根据反馈调整路线图。最后,文章强调开源的重要性,并呼吁社区共同努力提升安全性。 现在我要把这些要点浓缩到100字以内。确保涵盖攻击模式、防御措施、GitHub的举措以及未来的计划。同时避免使用“这篇文章”或“总结”这样的开头词。 最终的总结应该简洁明了,突出关键信息:攻击者窃取秘密发布恶意包,GitHub提供CodeQL审查和可信发布机制,未来会加强安全功能。 </think> 文章讨论了针对开源供应链的新攻击模式,攻击者通过窃取API密钥等秘密来发布恶意包并传播攻击。GitHub建议启用CodeQL审查工作流、固定第三方动作哈希等措施,并与OpenSSF合作推广可信发布机制以提升安全性。未来将加速安全功能的推出,保障开源生态的安全性。...
2026-4-1 19:21:4 | 阅读: 30 |
收藏
|
0day Fans - github.blog
github
security
workflows
malicious
publishing
A year of open source vulnerability trends: CVEs, advisories, and malware
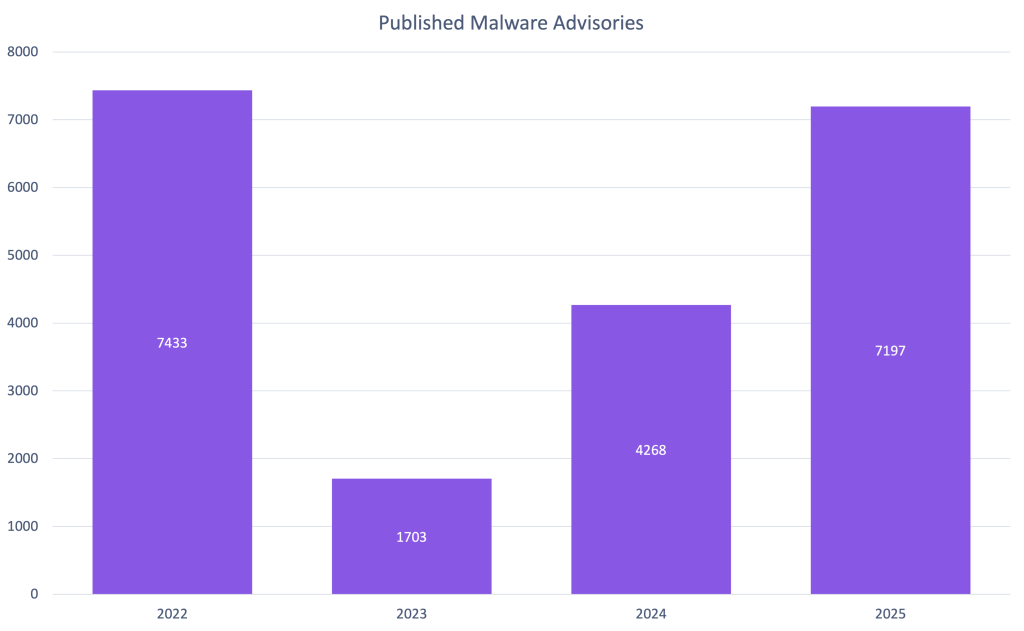
嗯,用户让我用中文总结一下这篇文章的内容,控制在100字以内,而且不需要用“文章内容总结”之类的开头,直接写描述就行。首先,我需要通读整篇文章,抓住主要信息。 文章主要讲的是GitHub在2025年发布的安全公告数量减少了,但并不意味着开源软件更安全。实际上,他们审查了更少的旧漏洞,而新漏洞的数量反而增加了19%。另外,漏洞类型的变化和CWE标签的改进也被提到。还有关于CVE的发布情况和组织使用GitHub CNA服务的增长。 接下来,我需要把这些信息浓缩到100字以内。要突出重点:公告数量减少的原因、新漏洞增加、CWE变化、CVE增长以及组织参与度提升。同时保持语言简洁明了。 可能的结构是:先点明公告数量减少,解释原因,然后提到新漏洞增加和CWE的变化,接着是CVE的增长和组织使用情况,最后总结整体安全提升。 现在把这些整合成一句话或者几句话,确保不超过100字。 </think> GitHub在2025年发布的安全公告数量减少至4,101个,但并非开源代码更安全。新漏洞数量增加19%,旧漏洞审查减少。CWE标签更具体,CVSS和EPSS评分帮助优先处理。npm恶意软件公告激增69%,CVE发布量增长35%。更多组织使用GitHub CNA服务。...
2026-3-26 16:0:16 | 阅读: 25 |
收藏
|
0day Fans - github.blog
github
security
database
dependabot
Investing in the people shaping open source and securing the future together
嗯,用户让我总结一下这篇文章的内容,控制在一百个字以内,而且不需要特定的开头。首先,我需要通读整篇文章,抓住主要观点。 文章主要讲的是开源社区的重要性,特别是维护者的贡献。他们经常熬夜处理代码请求和安全报告,工作压力很大。GitHub在这里提出了一些支持措施,比如资金投入、工具提供和培训机会。特别是提到与多家公司合作,投入资金支持开源安全项目,并利用AI来帮助维护者更高效地工作。 接下来,我需要把这些要点浓缩到100字以内。要确保涵盖开源社区、维护者的挑战、GitHub的支持措施以及AI的作用。同时,语言要简洁明了。 可能的结构是:先点出开源社区的核心是维护者及其面临的挑战,然后说明GitHub提供的支持和合作项目,最后提到AI的应用。这样既全面又简洁。 最后检查字数是否符合要求,并确保没有使用禁止的开头词。 </think> 文章强调开源社区的核心是维护者的贡献与挑战,并介绍GitHub通过资金、工具和培训支持维护者,提升开源项目的安全性与可持续性。同时宣布与多家企业合作投入资金支持开源安全,并利用AI技术帮助维护者更高效地应对安全威胁。...
2026-3-17 15:59:26 | 阅读: 10 |
收藏
|
0day Fans - github.blog
github
security
maintainers
software
maintainer
How to scan for vulnerabilities with GitHub Security Lab’s open source AI-powered framework
好,我现在需要帮用户总结一篇文章的内容,控制在100个字以内,而且不需要特定的开头。首先,我得通读整篇文章,抓住主要信息。 文章主要讲GitHub安全实验室使用新的任务流代理和审计任务流来检测开源项目中的高危安全漏洞。他们成功发现了80多个漏洞,并详细介绍了任务流的工作原理和如何减少误报。还提到了这些工具是开源的,鼓励大家使用和贡献。 接下来,我需要将这些要点浓缩成一句话。要确保涵盖主要功能、成果、工具的开源性质以及对社区的鼓励。 可能的结构是:GitHub安全实验室利用新工具发现漏洞,并分享方法以促进社区合作。 最后,检查字数是否在100字以内,并确保表达清晰简洁。 </think> GitHub安全实验室使用新的任务流代理和审计任务流成功检测到80多个高危安全漏洞,并分享了如何利用LLM减少误报的方法,同时鼓励社区贡献和使用开源工具。...
2026-3-6 21:9:35 | 阅读: 23 |
收藏
|
0day Fans - github.blog
security
taskflows
llm
taskflow
AI-supported vulnerability triage with the GitHub Security Lab Taskflow Agent
GitHub Security Lab 使用大型语言模型 (LLMs) 和 Taskflow Agent 框架自动化处理代码扫描中的安全警报,通过分解任务和利用 LLM 的模糊模式匹配能力减少误报,并成功识别了约 30 个真实漏洞。...
2026-1-20 19:53:19 | 阅读: 16 |
收藏
|
0day Fans - github.blog
taskflows
github
llm
positives
taskflow
Community-powered security with AI: an open source framework for security research
GitHub Security Lab自2019年成立以来致力于通过社区协作提升软件安全性。借助AI与MCP接口扩展安全工具,并推出Taskflow Agent框架帮助识别和修复漏洞。...
2026-1-14 18:45:46 | 阅读: 9 |
收藏
|
0day Fans - github.blog
seclab
taskflow
taskflows
github
ghsa
Bugs that survive the heat of continuous fuzzing
OSS-Fuzz在开源项目中发现大量漏洞,但持续模糊测试并非万能。案例显示代码覆盖率低、外部依赖未覆盖及编码逻辑关注不足导致漏洞存活,需结合人工监督和改进策略提升安全。...
2025-12-29 22:2:6 | 阅读: 23 |
收藏
|
0day Fans - github.blog
fuzzers
fuzzer
optimize
security
Strengthening supply chain security: Preparing for the next malware campaign
文章探讨了开源生态系统面临的供应链威胁,特别是Shai-Hulud多阶段攻击活动。该攻击利用受损凭证和恶意脚本传播威胁,影响维护者工作流和CI管道。文章提供了防御建议,并介绍了GitHub的安全改进计划。...
2025-12-23 23:51:30 | 阅读: 10 |
收藏
|
0day Fans - github.blog
github
wave
malicious
publication
shai
CodeQL zero to hero part 5: Debugging queries
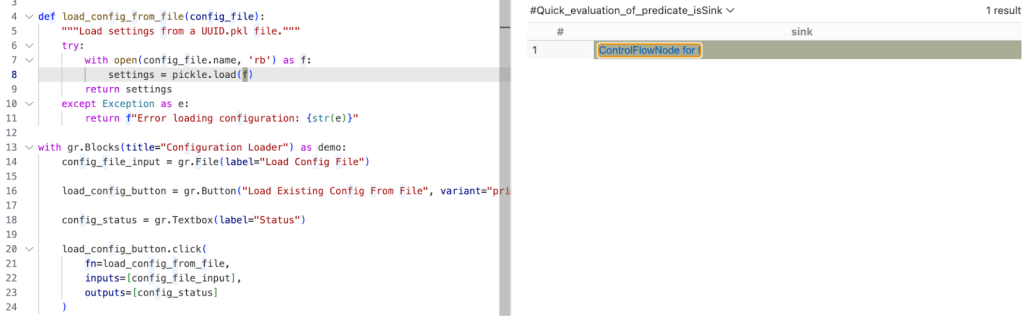
文章介绍如何通过CodeQL调试查询问题,包括创建最小代码示例、简化查询、使用抽象语法树(AST)查看器、部分路径图(Partial Path Graph)以及添加taint步骤来识别数据流问题。这些方法帮助用户诊断和解决CodeQL查询中的常见问题。...
2025-9-29 14:59:4 | 阅读: 34 |
收藏
|
0day Fans - github.blog
dataflow
gradio
predicate
taint
nodefrom
Our plan for a more secure npm supply chain
开源软件是现代软件行业的基石,但其规模也带来了独特的安全风险。最近针对npm registry的攻击事件显示了恶意软件通过可信包传播的能力。GitHub采取了紧急措施移除恶意包并限制上传,并计划通过加强认证、缩短令牌寿命和推广可信发布等措施提升安全性。这些变化旨在减少供应链威胁并增强社区信任。...
2025-9-23 00:29:47 | 阅读: 22 |
收藏
|
0day Fans - github.blog
publishing
security
github
software
malicious
Safeguarding VS Code against prompt injections
VS Code的Copilot Chat扩展通过Agent模式结合多语言模型和工具实现高效开发。研究发现其存在数据泄露、文件访问及代码执行等安全风险,已修复并引入工具管理、用户确认及沙箱环境等防护措施。...
2025-8-25 16:0:52 | 阅读: 29 |
收藏
|
0day Fans - github.blog
github
copilot
security
mcp
Securing the supply chain at scale: Starting with 71 important open source projects
GitHub于2024年11月启动"Secure Open Source Fund"计划,为开源项目维护者提供资金支持和安全培训。通过三周的教育和工具支持,已修复超1,100个漏洞,并提升多个关键项目的安全性。该计划旨在加强软件供应链安全,并计划扩展至更多维护者和关键依赖项。...
2025-8-11 15:59:48 | 阅读: 19 |
收藏
|
0day Fans - github.blog
security
maintainers
github
spotlight
sprint
Modeling CORS frameworks with CodeQL to find security vulnerabilities
文章讨论了CORS配置中的安全漏洞及其对Web应用的影响,并介绍了如何使用CodeQL建模和检测CORS框架中的配置错误。通过分析Go语言框架中的示例,文章展示了如何识别允许任意来源或反射请求来源的不安全设置,并强调了针对不同框架定制查询的重要性以提高安全性。...
2025-7-10 17:37:34 | 阅读: 18 |
收藏
|
0day Fans - github.blog
security
modeling
CVE-2025-53367: An exploitable out-of-bounds write in DjVuLibre
DjVuLibre 3.5.29修复了越界写入漏洞CVE-2025-53367,该漏洞可导致Linux系统代码执行。此漏洞影响Evince和Papers等文档查看器,在用户打开恶意DjVu文件时触发。研究人员通过模糊测试发现并快速修复。...
2025-7-3 20:52:33 | 阅读: 38 |
收藏
|
0day Fans - github.blog
djvu
github
rle
mmrdecoder
djvulibre
GitHub Advisory Database by the numbers: Known security vulnerabilities and what you can do about them
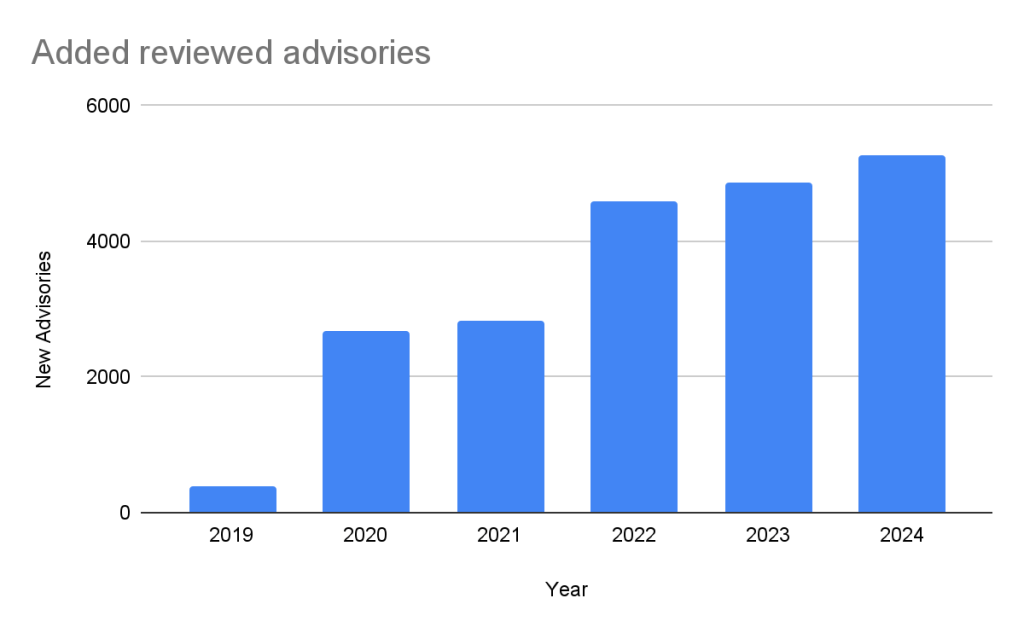
GitHub Advisory Database 提供开源包的安全漏洞和恶意软件信息,分析2024年趋势显示审核公告增长显著,覆盖更多生态系统,并通过CVSS和EPSS评分帮助开发者优先处理漏洞。...
2025-6-27 16:0:0 | 阅读: 32 |
收藏
|
0day Fans - github.blog
github
database
security
epss
Hack the model: Build AI security skills with the GitHub Secure Code Game
GitHub推出Secure Code Game第三季,聚焦AI安全风险。玩家需扮演攻击者利用恶意提示攻击应用,并修复漏洞。游戏包含六个挑战,涵盖系统提示设计、输出验证等防御技术。适合所有开发者提升代码安全技能。...
2025-6-3 16:37:49 | 阅读: 12 |
收藏
|
0day Fans - github.blog
season
github
security
players
Previous
-14
-13
-12
-11
-10
-9
-8
-7
Next