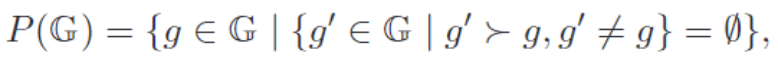unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
Fastjson 2 AutoType 授权绕过——默认配置也能被带出远程类加载 | CN-SEC 中文网
Fastjson2虽无CVE记录,但2026年7月曝出默认配置下的AutoType授权绕过漏洞:当解析路径存在多态类型时,Object...
2026-9-20 02:57:39 | 阅读: 0 |
收藏
|
玄武实验室每日安全 - cn-sec.com
fastjson2
autotype
哈希
多态
通过在身份验证期间在电子邮件 OTP 和 TOTP 之间切换来绕过 2FA | CN-SEC 中文网
本文介绍了一个双因素身份验证绕过漏洞。在身份验证过程中,应用程序允许用户在电子邮件OTP和TOTP之间切换,且无需验证当前配置的第二因...
2026-7-5 03:16:47 | 阅读: 28 |
收藏
|
玄武实验室每日安全 - cn-sec.com
totp
受害
受害者
otp
构建自主 AI 智能体的安全边界:OpenAI Codex 在 Windows 端的沙盒架构演进 | CN-SEC 中文网
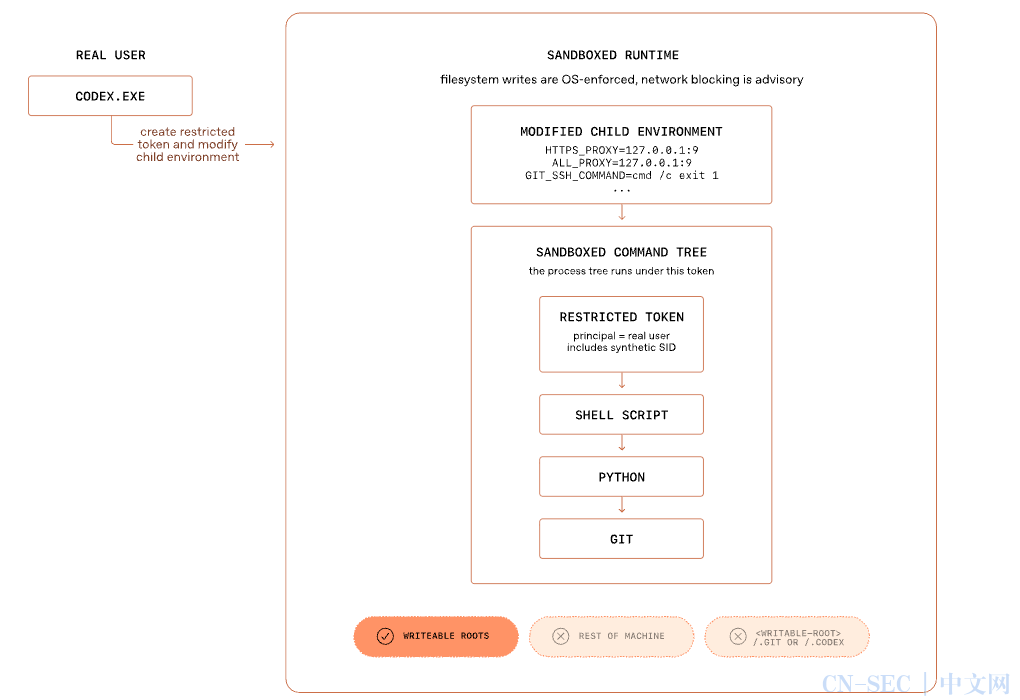
点赞http://cn-sec.com/archives/5297166.html复制链接复制链接...
2026-6-29 02:53:32 | 阅读: 29 |
收藏
|
玄武实验室每日安全 - cn-sec.com
windows
安全
codex
隔离
受限
【漏洞速递】Nginx Proxy Manager远程代码执行漏洞(CVE-2026-40519) | CN-SEC 中文网
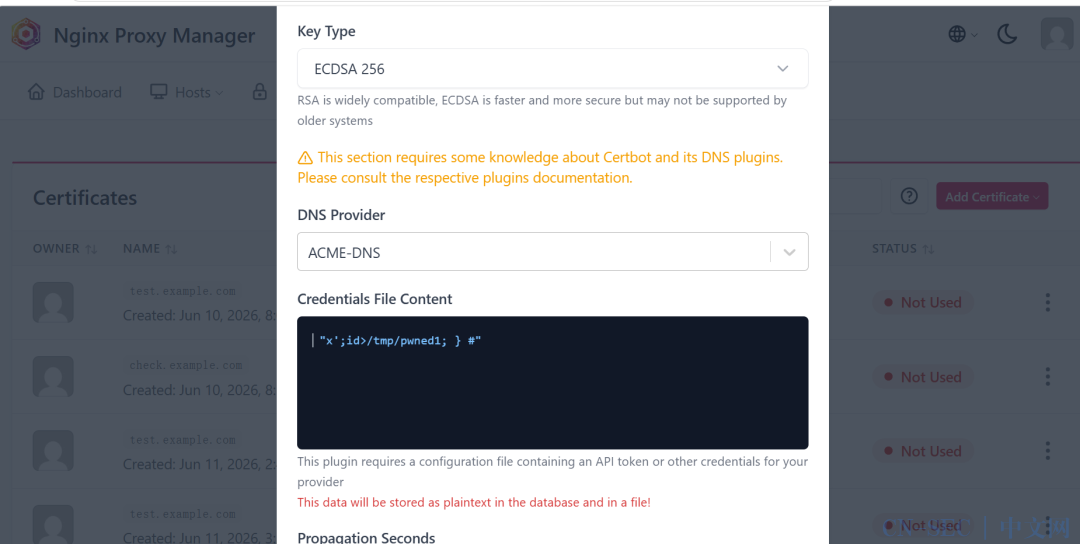
点赞http://cn-sec.com/archives/5297178.html...
2026-6-29 02:50:50 | 阅读: 22 |
收藏
|
玄武实验室每日安全 - cn-sec.com
漏洞
安全
proxy
2026
ITScape KVM 逃逸漏洞:公开 PoC 利用代码威胁云主机安全 | CN-SEC 中文网
点赞http://cn-sec.com/archives/5278449.html...
2026-6-16 03:2:50 | 阅读: 23 |
收藏
|
玄武实验室每日安全 - cn-sec.com
漏洞
安全
攻击
itscape
威胁
CVE-2026-40519:Nginx Proxy Manager 命令注入漏洞复现 | CN-SEC 中文网
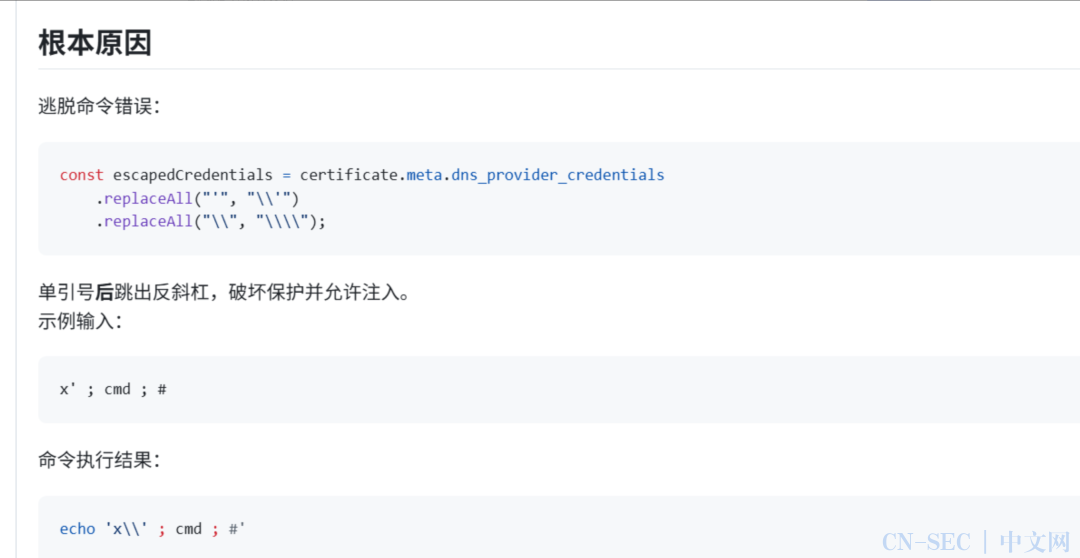
CVE-2026-40519是NginxProxyManager中的高危命令注入漏洞(CVSS9.8),攻击者通过DNSProvide...
2026-6-15 02:50:6 | 阅读: 21 |
收藏
|
玄武实验室每日安全 - cn-sec.com
pwned
容器
单引号
letsencrypt
注入
从目录删除到RCE:GCP Looker漏洞剖析 | CN-SEC 中文网
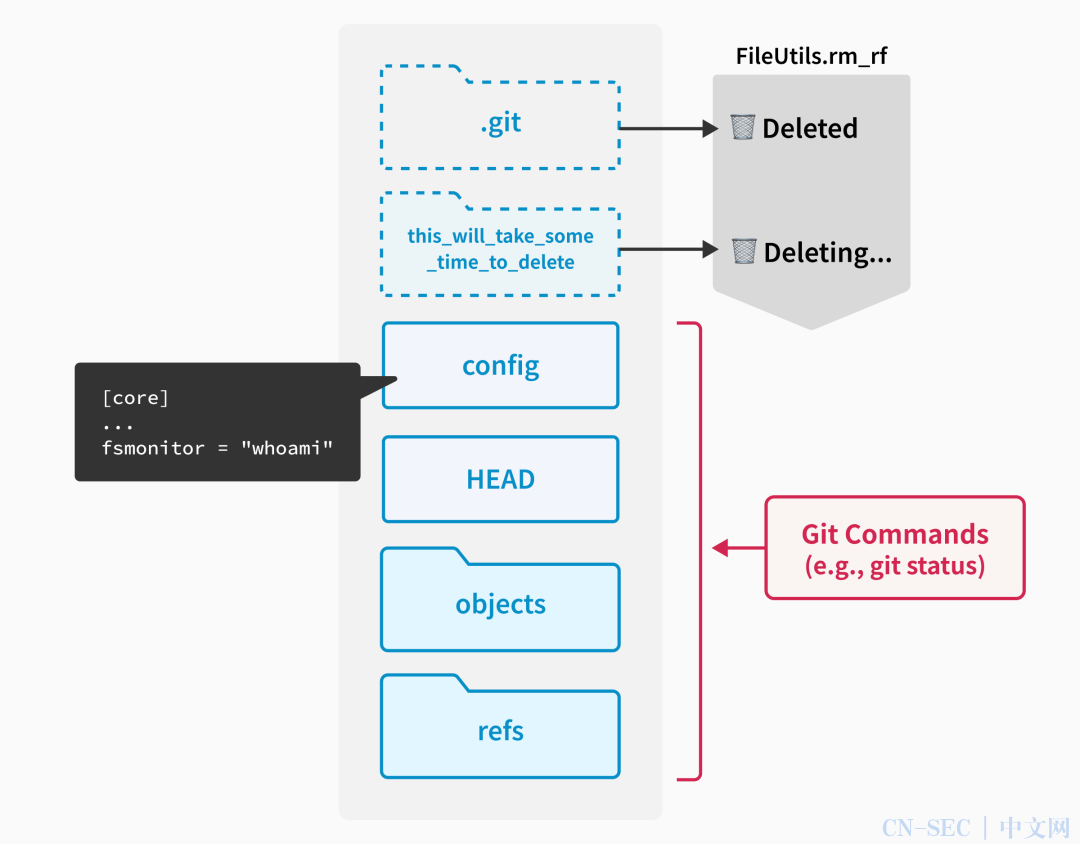
好的,我现在需要帮用户总结一篇文章的内容,控制在100个字以内。首先,我得仔细阅读文章,理解其主要观点。 文章讲的是Google Cloud Looker产品中的一个漏洞。攻击者通过删除目录的缺陷,利用Git配置被篡改的时间窗口触发恶意钩子,从而执行任意命令。此外,服务账户权限过高导致跨实例权限提升,最终影响整个集群的安全。Google已经修复了这些漏洞。 接下来,我需要将这些要点浓缩到100字以内。要确保涵盖漏洞类型、攻击方式、影响范围以及修复情况。 可能的结构是:Looker目录删除验证缺陷导致远程命令执行漏洞,攻击者利用Git配置触发恶意钩子,并通过服务账户权限提升影响集群安全。Google已修复。 检查字数是否在限制内,并确保语言简洁明了。 </think> Google Cloud Looker因目录删除验证缺陷存在远程命令执行漏洞,攻击者利用Git配置触发恶意钩子并借助服务账户权限提升影响集群安全。Google已修复相关漏洞。...
2026-3-27 02:51:24 | 阅读: 13 |
收藏
|
玄武实验室每日安全 - cn-sec.com
looker
仓库
cloud
漏洞
攻击
后续:黑客发布实锤截图,似复现迪莫纳核设施84分钟攻击链 | CN-SEC 中文网
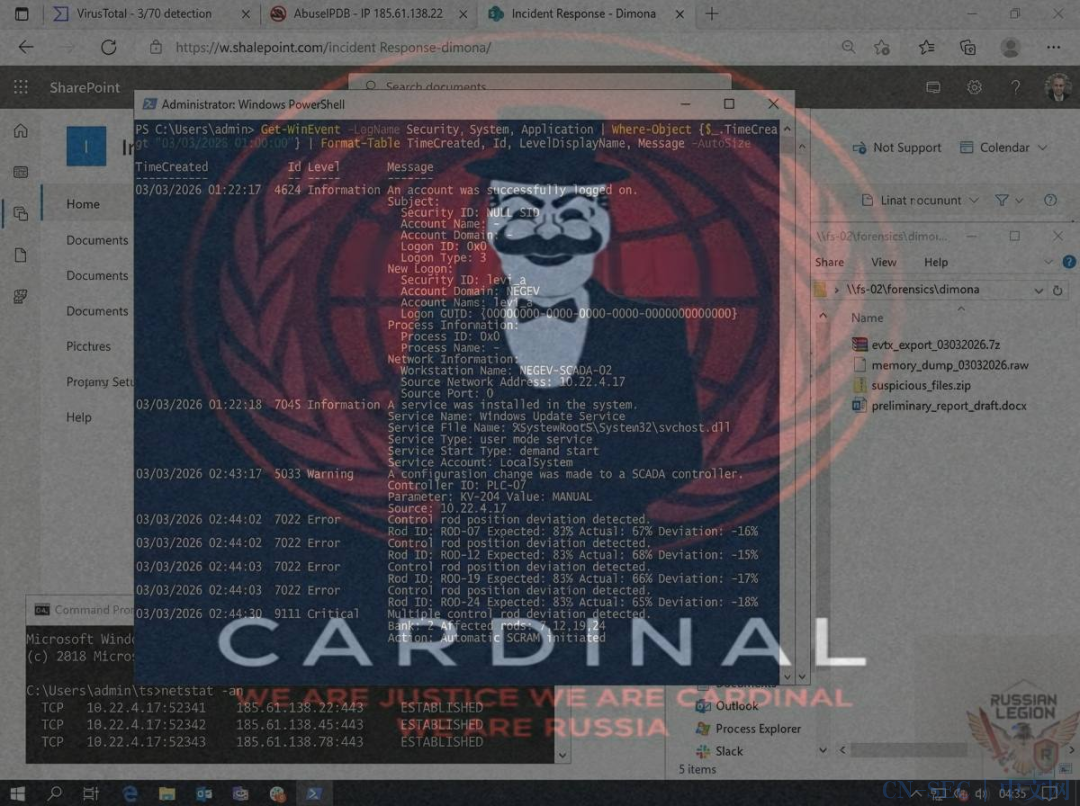
嗯,用户让我总结一下这篇文章的内容,控制在一百个字以内,而且不需要用“文章内容总结”这样的开头。我先快速浏览一下文章。 文章主要讲的是黑客组织CARDINAL声称攻击了以色列的迪莫纳核设施,并发布了一系列截图,展示了他们从初始访问到最终导致核反应堆紧急停堆的整个过程。时间线是84分钟,包括植入后门、篡改控制参数等技术细节。 用户可能是一位关注网络安全的人士,或者是研究人员,想快速了解事件的核心信息。他们可能需要一个简洁明了的摘要,用于报告或分享。 我需要确保在100字以内涵盖关键点:黑客组织、攻击目标、时间线、技术细节和影响。同时,避免使用任何模板化的开头语。 所以,总结的时候要突出攻击的时间、过程、后果以及引发的警报。 </think> 黑客组织CARDINAL声称成功渗透以色列迪莫纳核设施,在84分钟内从初始访问到篡改控制棒触发紧急停堆,并公布详细截图和日志,引发全球核安全警报。...
2026-3-10 03:4:12 | 阅读: 18 |
收藏
|
玄武实验室每日安全 - cn-sec.com
控制
攻击
安全
网络
控制棒
14行JSON,接管你的Langflow工作流引擎 | CN-SEC 中文网
嗯,用户让我帮忙总结一篇文章的内容,控制在100字以内,而且不需要特定的开头。首先,我需要理解文章的主要内容。看起来这篇文章讨论了两个严重的安全漏洞:CVE-2026-0770和CVE-2026-21510。 第一个漏洞是关于Langflow的远程代码执行漏洞,CVSS评分9.8,非常严重。攻击者可以通过发送特定的JSON载荷来接管服务器,已经被用于挖矿活动。第二个漏洞是Windows Shell中的命令注入漏洞,CVSS评分8.8,被用于勒索软件攻击。 接下来,我需要将这些信息浓缩到100字以内。要突出漏洞的影响、攻击方式以及实际应用情况。同时,要确保语言简洁明了,不使用复杂的术语。 可能的结构是:先点出两个漏洞,然后分别说明它们的影响和攻击方式,最后提到修复措施。这样既全面又简洁。 最后检查一下字数是否符合要求,并确保没有遗漏关键信息。 </think> Langflow因反序列化缺陷曝出高危远程代码执行漏洞(CVE-2026-0770),攻击者可通过14行JSON接管服务器;Windows Shell命令注入漏洞(CVE-2026-21510)被用于勒索攻击。全球数千实例受影响,修复需升级版本或应用补丁。...
2026-3-7 02:51:19 | 阅读: 17 |
收藏
|
玄武实验室每日安全 - cn-sec.com
漏洞
langflow
2026
攻击
windows
安全运营 Agent 落地:让 LLM 亲手把自己「炼」成规则 | CN-SEC 中文网
嗯,这篇文章主要讲的是在安全运营中引入LLM和Agent的实践和思考。作者经历了三个阶段:代笔期、共生期和自主期。代笔期主要是用LLM写代码,共生期则是代码调用LLM生成规则,而自主期则是让Agent自己分析告警。不过,自主期的效果不太好,主要是因为结果不收敛和约束不住Agent。 作者还强调了确定性校验的重要性,认为只有能够用代码校验LLM产出的场景才能真正落地。此外,约束Agent行为最好用代码而不是Prompt,因为代码更可靠。 最后,作者总结说Agent最有价值的定位是“规则的自动化生产者”,而不是“永远在线的分析师”。这样可以让系统逐渐减少对Agent的依赖,提高效率和可控性。 总的来说,这篇文章分享了在安全运营中使用LLM和Agent的经验教训,并提出了实用的建议。 </think> 文章探讨了在安全运营中引入大语言模型(LLM)和智能体(Agent)的三个阶段:代笔期、共生期和自主期。作者强调确定性校验和代码约束的重要性,并指出让Agent成为规则生产者而非永久分析师更具价值。通过实践经验,文章总结了如何有效利用LLM和Agent提升安全运营效率。...
2026-3-3 02:52:20 | 阅读: 31 |
收藏
|
玄武实验室每日安全 - cn-sec.com
llm
安全
iterate
数据
goodcase
Android Pixel 9 的零点击漏洞利用链全解析:从发送杜比音频解码到内核提权 | CN-SEC 中文网
嗯,用户让我总结一下这篇文章的内容,控制在一百个字以内。首先,我需要仔细阅读文章,理解其主要内容。 文章主要讲的是Google Pixel 9手机上的零点击漏洞利用链。攻击者通过发送恶意的杜比音频文件,触发了mediacodec组件的沙箱逃逸和内核提权。涉及的CVE编号是CVE-2025-54957和CVE-2025-36934。 接下来,文章详细描述了漏洞的形成机制和利用过程。Dolby UDC解码器中的整数溢出导致堆溢出,进而实现任意代码执行。然后利用BigWave AV1驱动中的Use-After-Free漏洞实现内核提权,最终获得root权限。 此外,文章还讨论了引入AI功能带来的安全风险,以及对Android生态系统的改进建议。 现在,我需要将这些信息浓缩到100字以内。重点包括:Pixel 9的零点击漏洞、杜比音频触发、mediacodec沙箱逃逸、内核提权、CVE编号以及AI功能的安全隐患。 确保语言简洁明了,不使用复杂的术语。同时,避免使用“本文”或“这篇文章”这样的开头词。 </think> 文章解析了Google Pixel 9手机上的零点击漏洞利用链,攻击者通过发送恶意杜比音频触发mediacodec沙箱逃逸与内核提权(CVE-2025-54957和CVE-2025-36934),最终获得root权限。该漏洞暴露了AI功能引入的安全风险,并建议改进Android生态系统以增强安全性。...
2026-2-5 02:55:30 | 阅读: 22 |
收藏
|
玄武实验室每日安全 - cn-sec.com
漏洞
攻击
攻击者
udc
数据
漏洞预警| CVE-2026-21962 Weblogic RCE漏洞 | CN-SEC 中文网
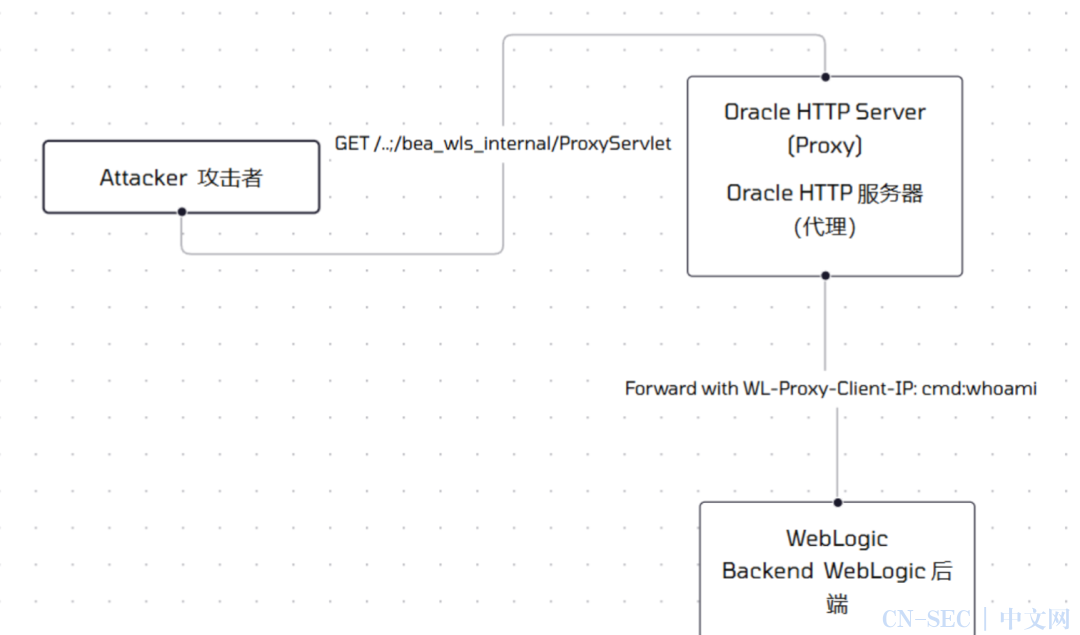
好的,我现在需要帮助用户总结一篇关于CVE-2026-21962的文章,控制在100字以内。首先,我得通读整篇文章,抓住关键点。 文章开头提到这是一个Oracle WebLogic代理插件中的未认证RCE漏洞。攻击者通过恶意HTTP头部和路径穿越获取root权限,利用简单危害高。接着详细描述了漏洞的工作原理,包括路径绕过和头部注入攻击。还提到了具体的攻击流程和修复建议。 用户的要求是用中文总结,不需要特定的开头,直接写描述。所以我要提炼出漏洞的名称、影响范围、攻击方式、危害以及修复建议。 考虑到字数限制,我需要简洁明了地表达这些信息。可能的结构是:漏洞名称、影响组件、攻击方式、危害、修复建议。 最终的总结应该涵盖这些要点,并且控制在100字以内。 </think> Oracle WebLogic代理插件中的未认证远程代码执行漏洞(CVE-2026-21962),通过恶意HTTP头部和路径穿越获取服务器root权限。该漏洞利用简单且危害极高,在2026年1月的关键补丁更新中披露,影响Oracle HTTP Server和WebLogic Server代理插件。修复建议包括应用补丁、配置WAF规则阻止特定请求,并过滤相关HTTP头部。...
2026-1-30 02:51:33 | 阅读: 22 |
收藏
|
玄武实验室每日安全 - cn-sec.com
proxy
weblogic
攻击
client
2026
新型Kerberos中继攻击利用DNS CNAME记录绕过防护措施,PoC已发布 | CN-SEC 中文网
嗯,用户让我帮忙总结一篇文章的内容,控制在100字以内,而且不需要特定的开头。我得先仔细看看文章内容。 文章讲的是新型Kerberos中继攻击,利用DNS CNAME记录绕过防护。攻击者通过DNS中间人诱导受害者请求恶意服务器的票据,影响多个Windows版本。微软部分修复但未完全解决。PoC工具已经发布了。 好的,我需要把这些关键点浓缩到100字以内。首先,说明攻击类型和利用的方法:Kerberos中继攻击,利用DNS CNAME记录绕过防护。然后,影响范围:多个Windows版本受影响。接着,微软的应对措施:部分修复但未根治。最后提到PoC工具已发布。 这样组合起来应该差不多了。确保语言简洁明了,不使用复杂的术语,让读者一目了然。 </think> 新型Kerberos中继攻击利用DNS CNAME记录绕过防护措施,扩大Active Directory凭据中继攻击面。攻击者通过DNS中间人诱导受害者向恶意服务器请求票据,影响多版本Windows系统。PoC工具已发布,微软部分修复但未根治问题。...
2026-1-21 06:23:51 | 阅读: 12 |
收藏
|
玄武实验室每日安全 - cn-sec.com
攻击
攻击者
cname
windows
受害
微软紧急修复DWM组件0-Day信息泄露漏洞(CVE-2026-20805) | CN-SEC 中文网
微软修复了DWM组件的0-Day漏洞(CVE-2026-20805),该漏洞导致内存信息泄露并被用于权限提升攻击,影响多个Windows版本。建议立即安装补丁并加强监控。...
2026-1-15 06:23:9 | 阅读: 14 |
收藏
|
玄武实验室每日安全 - cn-sec.com
漏洞
攻击
信息
2026
dwm
Hyper-V平台IUM进程调试工具及通用TPM漏洞CVE-2025-2884分析与复现 | CN-SEC 中文网
文章介绍了Hyper-V平台中vmsp.exe进程相关的通用TPM漏洞CVE-2025-2884的分析与复现过程,包括利用嵌套虚拟化模式进行调试和漏洞成因分析。...
2025-11-28 06:24:44 | 阅读: 14 |
收藏
|
玄武实验室每日安全 - cn-sec.com
tpm
00007ffe
虚拟
00000182
漏洞
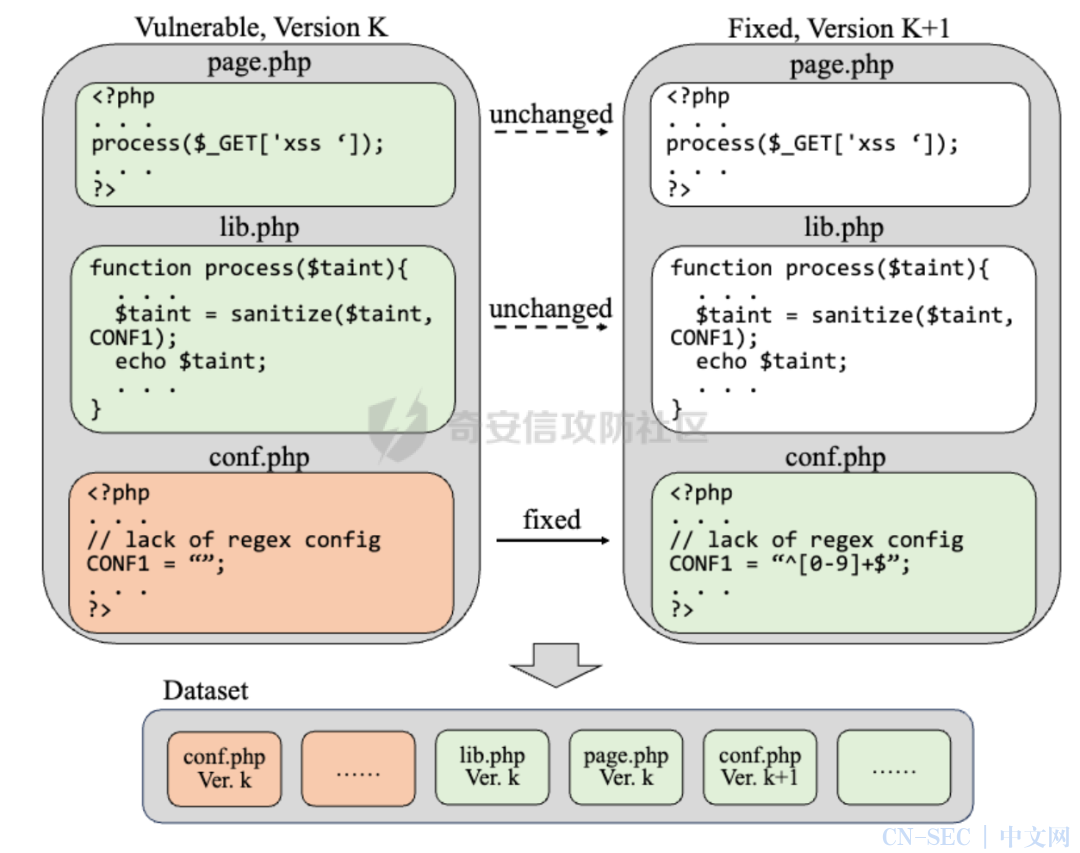
RealVul: 基于大语言模型训练微调的PHP漏洞检测框架深度解析安全工具 | CN-SEC 中文网
文章介绍了一个基于大语言模型(LLM)的PHP漏洞检测框架RealVul,旨在通过程序切片、数据预处理和半合成数据生成等技术解决传统静态分析工具误报漏报问题,并提升LLM在漏洞检测中的性能和泛化能力。实验结果表明该框架在SQL注入和XSS检测中表现优异。...
2025-10-19 06:23:52 | 阅读: 18 |
收藏
|
玄武实验室每日安全 - cn-sec.com
漏洞
数据
模型
llm
realvul
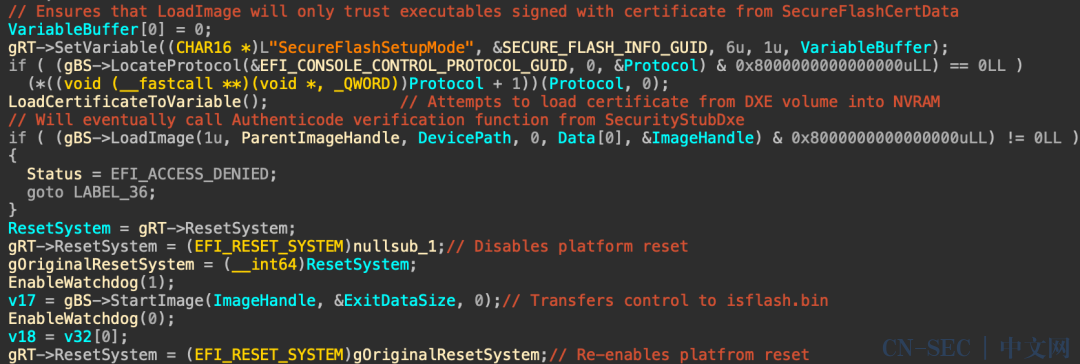
CVE-2025-4275 - 不仅仅是基于 Insyde H2O 的 UEFI 固件 SecureBoot 绕过 第 2 部分 | CN-SEC 中文网
文章探讨了Hydroph0bia漏洞(CVE-2025-4275),通过绕过SecureBoot升级为固件更新期间的任意代码执行,进而完全控制DXE卷。作者利用自定义证书和特殊变量机制,在固件更新流程中伪装成官方程序,并通过UEFI驱动开发实现了对DXE卷的完全控制。概念验证展示了如何替换启动图形并添加恶意驱动程序。该漏洞可能影响多个使用Insyde H2O固件的设备。...
2025-9-19 06:23:26 | 阅读: 20 |
收藏
|
玄武实验室每日安全 - cn-sec.com
efi
固件
insyde
bds
Microsoft Brokering File System Windows 11 22H2 权限提升漏洞 | CN-SEC 中文网
微软Brokering文件系统中发现权限提升漏洞(CVE-2025-49677),影响Windows 11 22H2等版本。该漏洞源于内存管理中的双重释放问题,允许本地攻击者获取SYSTEM权限。研究人员已提供概念验证代码,建议用户及时安装补丁以修复此高危漏洞。...
2025-7-29 06:23:41 | 阅读: 19 |
收藏
|
玄武实验室每日安全 - cn-sec.com
漏洞
windows
安全
攻击
攻击者
BAZZAFL:通过面向漏洞的种子分组将模糊测试活动导向漏洞 | CN-SEC 中文网
BAZZAFL通过将种子分组并采用多目标优化策略,在模糊测试中优先测试可能包含漏洞的代码区域,并根据香农熵自适应分配能量给种子组中的不同种子。通过变异与漏洞相关的字节和优化能量调度,BAZZAFL有效提升了漏洞检测效率和覆盖率。...
2025-6-23 06:23:48 | 阅读: 24 |
收藏
|
玄武实验室每日安全 - cn-sec.com
漏洞
bazzafl
物种
信息
支配
Previous
0
1
2
3
4
5
6
7
Next