【漏洞速递】Nginx Proxy Manager远程代码执行漏洞(CVE-2026-40519) | CN-SEC 中文网
点赞http://cn-sec.com/archives/5297178.html
2026-6-29 02:50:50
Author: cn-sec.com(查看原文)
阅读量:22
收藏
点赞
http://cn-sec.com/archives/5297178.html
复制链接
复制链接
NginxProxyManager存在远程代码执行漏洞(CVE-2026-40519),因setupCertbotPlugins()函数未对dns_provider_credentials参数安全过滤,攻击者可注入恶意载荷,后端重启后实现任意命令执行。该工具基于Nginx可视化配置,常被个人及小微企业用于公网代理。受影响版本2.9.14~2.15.1,官方暂未修复。开发者虽尝试过滤但仅用replaceAll,可被绕过。
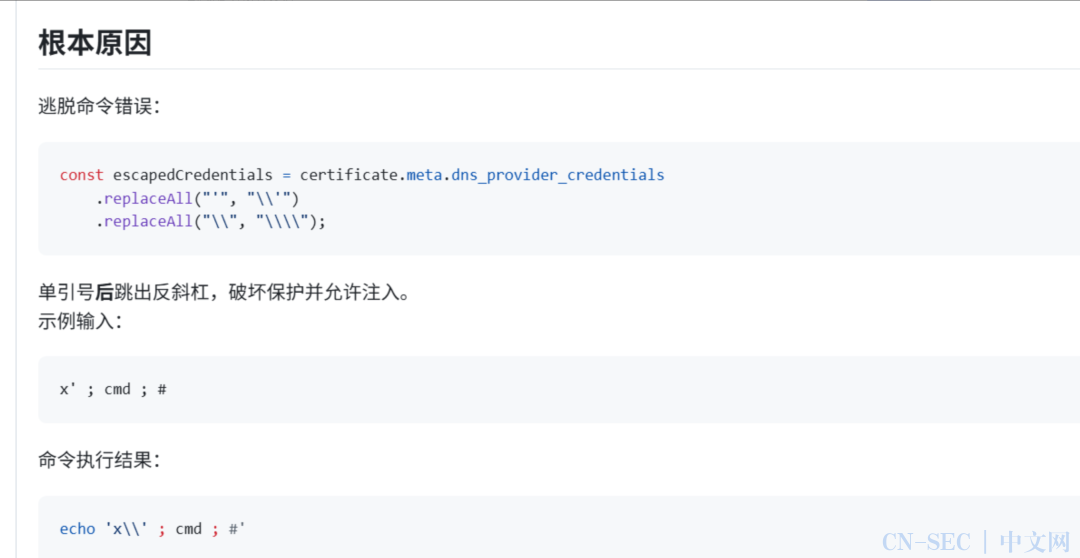
由于程序backend/setup.js文件的setupCertbotPlugins () 函数未对用户可控的 dns_provider_credentials参数进行安全过滤与转义,具有certificates:manage权限的攻击者可通过dns_provider_credentials字段中写入恶意载荷,当后端重启后实现任意命令执行。
Nginx Proxy Manager 是基于 Nginx 打造的可视化反向代理管理工具,支持可视化配置转发规则、访问限制、SSL 证书部署与自定义 Nginx 参数,主流以 Docker 容器快速部署。内置 Certbot 证书工具,可自动申请、续签免费 SSL 证书,常被个人、小微企业用于内网服务、网站项目的公网代理发布。
2.9.14 <= Nginx Proxy Manager <= 2.15.1
目前官方暂未发布更新修复此漏洞,请受影响的用户关注新版本动态并及时更新,下载链接:https://github.com/NginxProxyManager/nginx-proxy-manager/releases
PoC公开:https://github.com/NginxProxyManager/nginx-proxy-manager/issues/5478
https://nvd.nist.gov/vuln/detail/CVE-2026-40519
其实是很简单的漏洞,开发者其实知道写的这个功能可能会存在命令注入,所以自己也有做了一些防范和过滤,只不过有心无力,连续两次replaceAll只是表面看起来有效,实际就是个绣花枕头
ps: 现阶段的开发者或多或少有点安全意识,但是看到过滤什么的不要就直接放弃,尝试去进行绕过就能有新的发现
原文始发于微信公众号(剑指安全):【漏洞速递】Nginx Proxy Manager远程代码执行漏洞(CVE-2026-40519)
免责声明:文章中涉及的程序(方法)可能带有攻击性,仅供安全研究与教学之用,读者将其信息做其他用途,由读者承担全部法律及连带责任,本站不承担任何法律及连带责任;如有问题可邮件联系(建议使用企业邮箱或有效邮箱,避免邮件被拦截,联系方式见首页),望知悉。
点赞
http://cn-sec.com/archives/5297178.html
复制链接
复制链接

- 本文由 admin 发表于 2026年6月29日01:06:24
- 转载请保留本文链接(CN-SEC中文网:感谢原作者辛苦付出):
【漏洞速递】Nginx Proxy Manager远程代码执行漏洞(CVE-2026-40519)http://cn-sec.com/archives/5297178.html
免责声明:文章中涉及的程序(方法)可能带有攻击性,仅供安全研究与教学之用,读者将其信息做其他用途,由读者承担全部法律及连带责任,本站不承担任何法律及连带责任;如有问题可邮件联系(建议使用企业邮箱或有效邮箱,避免邮件被拦截,联系方式见首页),望知悉.
文章来源: https://cn-sec.com/archives/5297178.html
如有侵权请联系:admin#unsafe.sh

