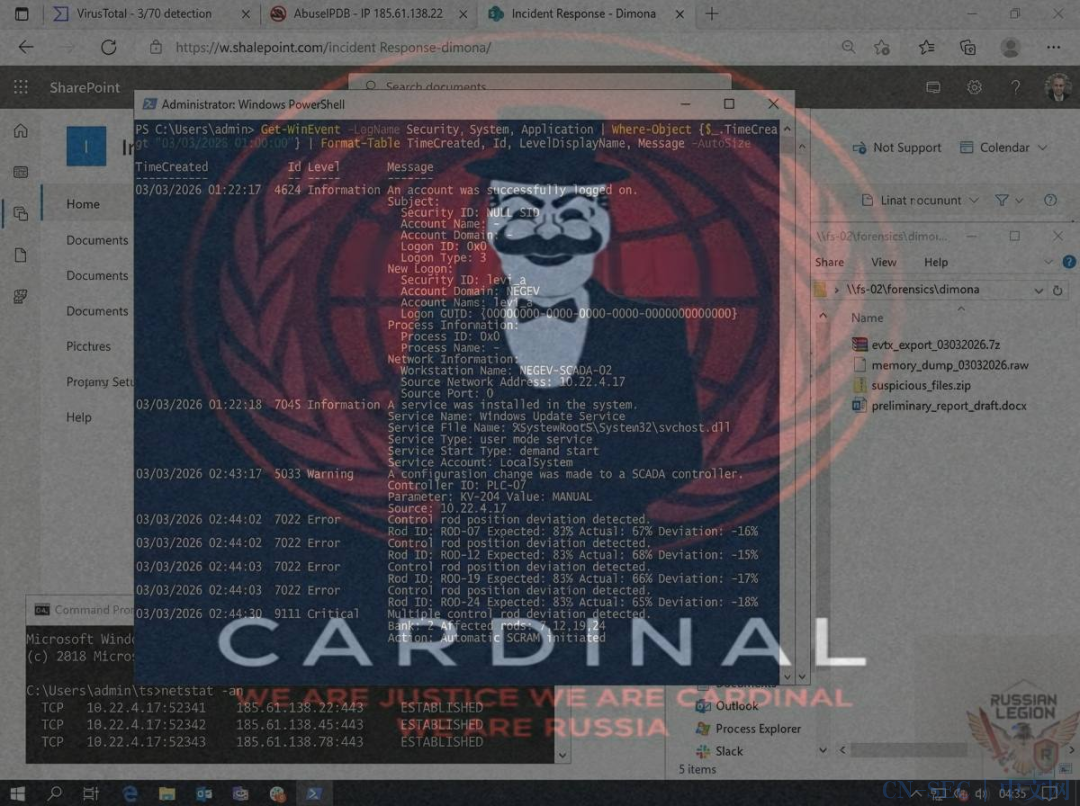
黑客组织CARDINAL发布迪莫纳核设施攻击截图,展示84分钟渗透链:从初始访问、后门植入到篡改控制棒触发紧急停堆,技术细节详尽,疑似复现真实网络攻击事件,引发全球核安全警报。
就在3月9日宣称“从内部攻陷”以色列内盖夫核研究中心(迪莫纳核设施)之后,自称“CARDINAL”(红衣主教)的黑客组织于3月10日凌晨再度发布重磅消息,公布了一张事件响应工作站的屏幕截图。该截图以Windows事件日志、网络连接、取证文件等细节,完整呈现了一次针对工业控制系统(SCADA)的定向攻击时间线——从初始访问、植入后门、篡改控制器参数,到最终导致四根控制棒位置严重偏离并触发自动紧急停堆(SCRAM)。

前情回顾
黑客组织宣称攻陷以色列迪莫纳核设施,公布控制界面截图
新声明:84分钟“隐形渗透”
在Telegram频道发布的最新声明中,CARDINAL以挑衅口吻写道:
“迪莫纳。2026年3月10日。01:22 — 02:47。你们有84分钟无法解释的日志。你们有四根自行移动的控制棒。你们有一个自己打开的阀门。你们有疑问。我们有你们永远找不到的答案。”
攻击者宣称,调查人员将无法找到他们的IP(“我们用了你们的”)、工具(“它们自行删除了”)和身份(“我们不存在”)。他们预言,以色列方面最终将发现的只有“偏执、怀疑,以及一种令人不安的确信:有人曾进入你们防护最严密的设施,而你们毫无察觉。”


声明末尾附带了多个Telegram频道链接,包括“RUSSIAN LEGION”主频道及备用频道,强化了该组织与“俄罗斯军团”标识的关联。
截图深度解析:一场完整的网络攻击链
新公布的截图据称来自事件响应分析师的桌面,其内容包含以下关键证据:
1. 初始访问与持久化
-
时间:03/03/2026 01:22:17 —— Windows安全日志(Event ID 4624)记录:域用户
levi a(域:NEGEV)从内网IP10.22.4.17通过网络登录(登录类型3)成功登录到SCADA服务器NEGEV-SCADA-02。 -
时间:03/03/2026 01:22:18(相隔仅一秒)—— 系统日志(Event ID 7045)显示:一项名为“Windows Update Service”的服务被注册,可执行文件为
svchost.dll,启动类型为“手动”,运行账户为LocalSystem。这明显是一个伪装成系统更新的后门,用于实现持久化控制。
2. 控制器篡改与物理后果
-
时间:03/03/2026 02:43:17 —— SCADA控制器配置被篡改(Event ID 5033,级别:警告),参数
KY-204被强制切换为“手动模式”(MANUAL)。这表明攻击者已介入物理控制层。 -
时间:03/03/2026 02:44:02 —— 控制棒位置偏差报警(Event ID 7022,级别:错误):ROD-07(预期83%,实际67%,偏差-16%);ROD-12(预期83%,实际68%,偏差-15%)。
-
时间:03/03/2026 02:44:03 —— 同一秒内连续记录:ROD-19(预期83%,实际66%,偏差-17%);ROD-24(预期83%,实际65%,偏差-18%)。紧随其后,系统触发自动紧急停堆(Automatic SCRAM Initiated,Event ID 9111,级别:严重)。这是核反应堆最核心的安全机制,在关键参数失控时自动插入所有控制棒,中止链式反应。
3. 命令与控制通信
-
命令行窗口(Command Prompt)显示正在执行
netstat -an命令,输出结果清晰地揭示了三条从本地10.22.4.17到远程IP185.61.138.22的已建立TCP连接。该IP地址恰好是另一浏览器标签页中“AbuseIPDB”的查询对象,表明受感染主机与外部攻击者服务器之间保持着活跃的命令与控制(C2)通信。
4. 事件响应痕迹
-
背景壁纸:带有“CARDINAL”字样的小丑形象,下方文字为“WE ARE JUSTICE WE ARE CARDINAL WE ARE RUSSIA”,右下角有“RUSSIAN LEGION”徽章,明确宣告攻击者归属。
-
文件资源管理器:打开网络共享取证目录
\fs-02forensicsdimona,其中已生成事件日志导出(evtx_export_03032026.7z)、内存转储(memory_dump_03032026.raw)、可疑文件包(suspicious_files.zip)和初步调查报告草稿(preliminary_report_draft.docx),显示以色列方面的应急响应工作正在进行。 -
桌面图标:Outlook、Process Explorer、Slack——均为事件响应常用工具与通讯软件。
-
浏览器标签页:包括VirusTotal查询(结果显示3/70的检测率,表明恶意工具具有较强的免杀能力)、AbuseIPDB对IP
185.61.138.22的信誉查询、“Incident Response - Dimona”文档页面以及一个SharePoint链接(https://w.sharepoint.com/incident Response-dimona/),进一步佐证了事件响应场景。
真实性分析:证据的可信度与疑点
本次公布的新证据在技术细节的丰富度和逻辑自洽性上远超3月9日的首次声明。
支持真实性的迹象:
-
时间逻辑严密:从登录(01:22:17)、安装后门(01:22:18)、篡改控制器(02:43:17)、控制棒偏离(02:44:02-03)到触发停堆(02:44:03),时间线紧凑合理,完全符合攻击链推进逻辑。
-
技术细节专业:事件ID(4624、7045、5033、7022、9111)的选用符合Windows安全日志及工控系统日志规范,非专业人士难以伪造如此系统的日志序列。
-
物理逻辑一致:控制棒位置偏差的百分比数值(-16%至-18%)与SCADA控制器参数
KY-204被篡改为“手动模式”形成了前因后果的对应关系。 -
取证环境真实:截图中显示的取证文件目录、Process Explorer等工具,符合事件响应分析师的工作场景。
仍存的疑点与局限:
-
截图来源单向性:所有证据仍由攻击者单方面发布,缺乏第三方或以色列官方的交叉验证。
-
IP地址可追溯性:命令与控制IP
185.61.138.22的具体归属和当前状态有待进一步技术溯源,截图仅显示正在查询AbuseIPDB,未提供查询结果。185.61.138.22地址归属地为荷兰阿姆斯特丹,这不能说明什么。 -
以色列官方沉默:截至发稿,以色列政府、以色列原子能委员会及迪莫纳运营方仍未就此事件发布任何官方声明或否认。查询以政府相关网站,未见到对此事的回应。
结论
CARDINAL组织今日发布的后续证据,构建了一个从网络入侵到物理后果的完整故事链。若这些日志和截图属实,这将是全球范围内首次公开的、有据可查的、针对现役核反应堆控制系统的成功网络攻击,且已实际触发自动紧急停堆——其严重程度远超以往任何工业设施入侵事件。
然而,在以色列官方开口之前,网络安全界仍需保持审慎。这张截图本身也可能是一场高度精密的信息战。无论最终真相如何,此次事件已经向全球核安全监管机构敲响警钟:数字世界对物理世界的“降维打击”已不再是科幻情节。国际社会亟需建立针对核设施网络攻击的国际调查机制与溯源规范,以应对日益严峻的关键基础设施安全挑战。
参考资源:https://t.me/c/2869875394/350
原文始发于微信公众号(网空闲话plus):后续:黑客发布“实锤”截图,似复现迪莫纳核设施84分钟攻击链
免责声明:文章中涉及的程序(方法)可能带有攻击性,仅供安全研究与教学之用,读者将其信息做其他用途,由读者承担全部法律及连带责任,本站不承担任何法律及连带责任;如有问题可邮件联系(建议使用企业邮箱或有效邮箱,避免邮件被拦截,联系方式见首页),望知悉。
