unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
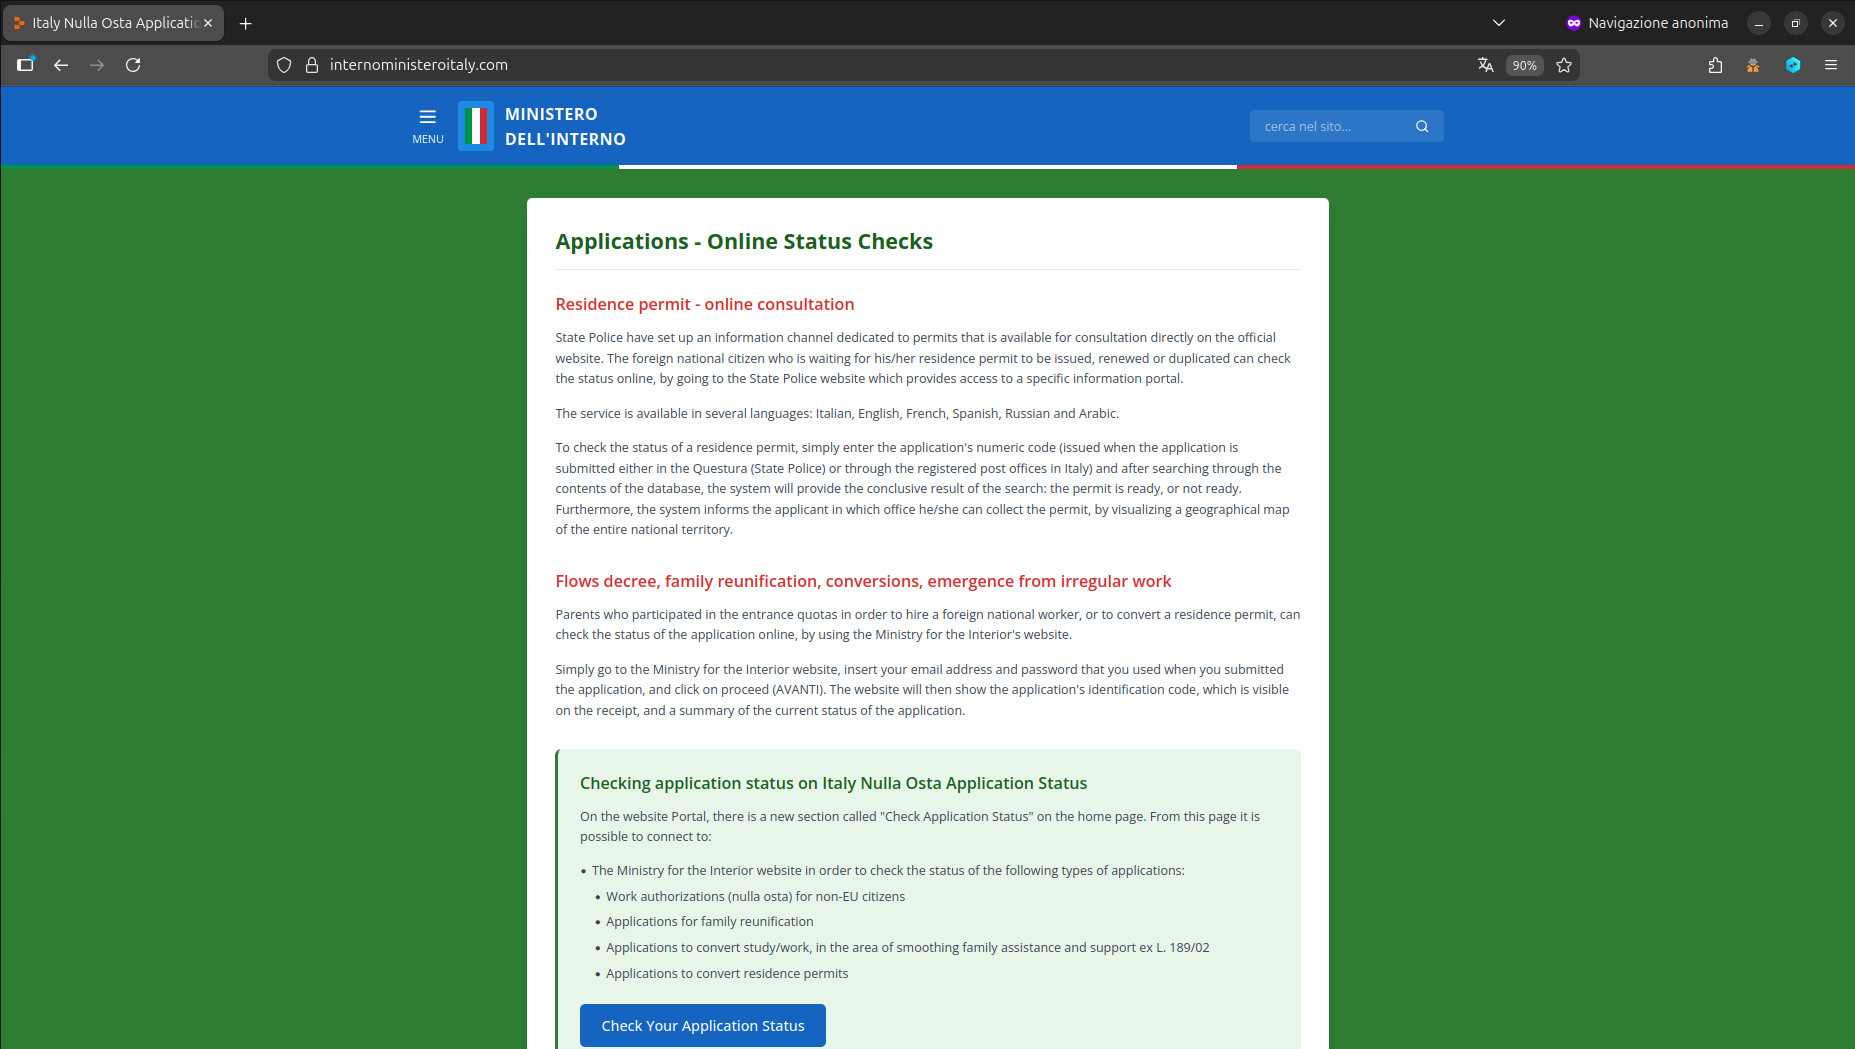
Scoperto falso portale del Ministero dell’Interno: phishing su permesso di soggiorno
好的,我需要帮用户总结这篇文章的内容,控制在100字以内。首先,我快速浏览文章,发现主要讲的是意大利CERT-AGID发现了一个恶意网站,伪装成内政部和警察局的官网,用于钓鱼攻击。 接下来,我注意到这个假网站声称可以查询居留许可的状态,诱导用户输入个人信息。目的是为了窃取身份信息进行诈骗。CERT-AGID已经采取措施,比如通知相关部门、关闭域名,并分发威胁指标。 现在我要把这些关键点浓缩到100字以内。要确保包括恶意网站、钓鱼攻击、内政部和警察局、骗取个人信息、窃取身份和诈骗,以及CERT-AGID的应对措施。 最后检查一下字数是否符合要求,并确保语言简洁明了。 </think> 意大利CERT-AGID发现一个伪装成内政部和警察局的钓鱼网站,诱导移民提供个人数据以查询居留许可状态。该网站通过虚假服务窃取身份信息用于诈骗。相关部门已采取行动关闭该域名并分发威胁指标。...
2026-1-7 17:31:8 | 阅读: 46 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
stato
della
dell
ministero
Vulnerabilità critica in n8n. Rischio elevato per istanze esposte in rete
n8n 是一个流行的开源工作流自动化平台,支持通过节点图形集成多种应用和服务。2025年12月19日披露的 CVE-2025-68613 漏洞允许攻击者通过受认证用户输入在 Node.js 环境中执行任意代码。该漏洞影响多个旧版本 n8n,并已被修复至 1.120.4 及以上版本。建议用户立即更新软件、限制工作流访问权限并避免直接暴露实例于互联网。...
2025-12-23 13:31:41 | 阅读: 49 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
n8n
può
versioni
attacco
Sintesi riepilogativa delle campagne malevole nella settimana del 13 – 19 dicembre
CERT-AGID报告称本周监测到82起恶意活动,其中46起针对意大利。主要涉及银行、罚款、支付和验证等主题的钓鱼攻击和恶意软件传播。银行主题被用于6次钓鱼攻击和5次恶意软件传播;罚款主题被用于11次钓鱼攻击;支付主题涉及4次钓鱼和4次恶意软件;验证主题则有7次钓鱼攻击。此外,还发现新的smishing攻击针对INPS用户,并通过公开云flare子域名暴露了多个恶意软件家族文件。...
2025-12-19 16:33:15 | 阅读: 80 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
campagne
che
settimana
tramite
Sintesi riepilogativa delle campagne malevole nella settimana del 6 – 12 dicembre
CERT-AGID报告称,在过去一周内监测到62起恶意活动,其中25起针对意大利。涉及14种恶意软件家族和22个钓鱼主题,包括银行、订单、支付等。此外还发现多起针对学生和公共管理机构的钓鱼攻击。...
2025-12-12 15:31:17 | 阅读: 58 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
campagne
che
generiche
della
Campagna malevola in atto abusa di utenze PA tramite allegati PDF e accesso a Figma
意大利公共管理机构的被黑邮箱被用于发送钓鱼邮件,诱导用户点击PDF附件并登录Figma页面。攻击者可能通过此方式收集用户信息或准备进一步的恶意行为。...
2025-12-10 09:46:22 | 阅读: 53 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
figma
che
campagna
utente
Sintesi riepilogativa delle campagne malevole nella settimana del 29 novembre – 5 dicembre
CERT-AGID监测到77起恶意活动(43起针对意大利),涉及1615个IoC。银行、罚款、验证和订单为主题,分别用于钓鱼攻击或恶意软件传播。伪装政府机构和税务局的钓鱼邮件尤为突出。Remcos、FormBook等恶意软件家族活跃,主要通过ZIP、RAR等文件格式传播。...
2025-12-5 16:1:14 | 阅读: 39 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
campagne
che
generiche
tema
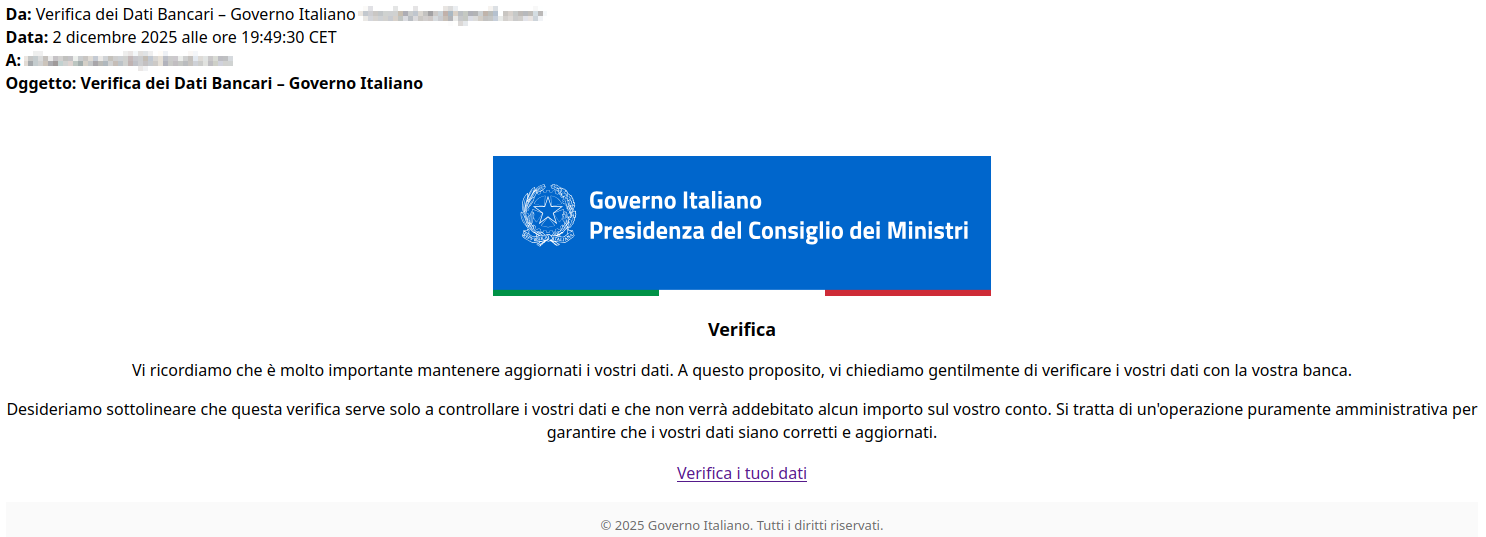
In atto una campagna di phishing che sfrutta le insegne del Governo per sottrarre dati bancari
意大利政府和总理办公室被用于钓鱼攻击,通过伪装成政府邮件诱导用户点击链接至伪造页面,窃取银行账户凭证。...
2025-12-3 12:16:13 | 阅读: 66 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
che
dei
campagna
pagina
IA agentica e sicurezza informatica: online l’analisi del CERT-AgID
28/11/2025 Agentic AIIntelligenza Artificiale...
2025-11-28 17:16:8 | 阅读: 39 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
che
codice
agente
ia
Sintesi riepilogativa delle campagne malevole nella settimana del 22 – 28 novembre
28/11/2025 riepilogo In questa settimana, il CE...
2025-11-28 15:46:9 | 阅读: 46 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
campagne
tema
generiche
che
Suggerimenti per le Amministrazioni che conducono simulazioni di campagne di phishing
26/11/2025 malspamphishingsimulazioni...
2025-11-26 12:1:20 | 阅读: 42 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
che
simulazione
della
pagina
Sintesi riepilogativa delle campagne malevole nella settimana del 15 – 21 novembre
21/11/2025 riepilogo In questa settimana, il CE...
2025-11-21 15:1:17 | 阅读: 61 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
campagne
campagna
phishing
generiche
Sintesi riepilogativa delle campagne malevole nella settimana del 8 – 14 novembre
14/11/2025 riepilogo In questa settimana, il CE...
2025-11-14 16:1:17 | 阅读: 37 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
campagne
che
generiche
tema
Campagna di phishing a tema Facebook: falsa segnalazione di violazione Copyright
意大利CERT-AGID报告一起网络钓鱼攻击,通过伪装法律通知邮件指控用户因使用Facebook账户侵犯Universal Music Group版权,并诱导点击链接进入伪造Meta环境页面窃取个人信息。...
2025-11-11 15:16:10 | 阅读: 42 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
facebook
pagina
finto
ha
Analisi di Remcos RAT diffuso in Italia con campagna ClickFix a tema GLS
好的,我现在需要帮用户总结一篇文章的内容,控制在100个字以内。用户的要求很明确,不需要以“文章内容总结”或“这篇文章”这样的开头,直接写描述即可。 首先,我仔细阅读了用户提供的文章。文章主要讲的是一个大规模的恶意垃圾邮件活动,利用GLS品牌作为诱饵,诱导用户填写假的收货表格。邮件的主题是“Indirizzo non valido, compila il modulo 8900395”,内容看起来像是GLS客服的通知,说包裹配送有问题,需要填写附件中的表格。 附件是一个XHTML文件,里面包含用XOR操作混淆的JavaScript代码。一旦解码后,会重定向到一个恶意网站,该网站使用ClickFix技术。ClickFix通过社会工程学手段,让用户在终端执行恶意命令,下载或运行有害代码。这种方法利用虚假的CAPTCHA让用户执行看似合法的操作,但实际上是在下载恶意软件。 分析显示,恶意软件是Remcos RAT的一种变种,用于远程控制、数据收集和加载其他payload。攻击者通过这种方式绕过安全系统,因为它们依赖于用户的手动操作来执行恶意代码。 总结一下,文章描述了一个利用GLS品牌进行的大规模恶意垃圾邮件活动,使用ClickFix技术诱导用户执行有害命令,并最终部署Remcos RAT。攻击者通过这种方法绕过了传统的安全检测机制。 现在我需要将这些要点浓缩到100字以内,并且不使用特定的开头语句。我应该包括以下关键点:大规模恶意垃圾邮件活动、GLS品牌作为诱饵、附件中的混淆JavaScript代码、重定向到恶意网站、ClickFix技术诱导用户执行命令、最终部署Remcos RAT、攻击者绕过安全检测。 接下来我会组织语言,确保信息准确且简洁。 </think> 文章描述了一次大规模的恶意垃圾邮件活动,利用GLS品牌诱骗用户填写假收货表格,附件中的混淆JavaScript代码重定向至伪装网站,通过ClickFix技术诱导用户手动执行有害命令,最终部署Remcos远程控制木马,绕过安全检测机制....
2025-11-8 19:46:16 | 阅读: 50 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
che
codice
più
remcos
Sintesi riepilogativa delle campagne malevole nella settimana del 1 – 7 novembre
CERT-AGID监测到91起恶意活动,涉及银行、罚款、支付等主题,利用Remcos等恶意软件及钓鱼攻击滥用金融机构。...
2025-11-7 16:17:0 | 阅读: 37 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
campagne
tramite
che
generiche
Phishing ai danni di AdE: falsa “Dichiarazione Fiscale Criptovalute”
意大利网络安全机构CERT-AGID发现一起网络钓鱼攻击,利用税务局名义诱导用户填写加密货币税务申报表。攻击者通过模仿官方布局、FAQ和GDPR引用增强可信度,并收集个人信息及财务数据。最终要求用户导入钱包并连接至Solana和Ethereum网络以窃取访问权限。CERT-AGID已采取措施应对并分享相关指标。...
2025-11-5 12:31:13 | 阅读: 46 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
gli
viene
della
campagna
In corso una campagna di phishing ai danni di Banca d’Italia
意大利央行被用于钓鱼攻击,骗子利用其名称和标志创建恶意网站,伪装成更新个人信息的平台,以获取用户敏感数据。CERT-AGID已采取行动应对此次攻击。...
2025-11-4 11:31:12 | 阅读: 38 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
italia
agid
campagna
banca
Sintesi riepilogativa delle campagne malevole nella settimana del 25 – 31 ottobre
好的,我需要帮用户总结一篇文章的内容,控制在100字以内。首先,我仔细阅读了用户提供的文章内容。文章主要讲的是CERT-AGID在2025年10月31日报告的网络威胁情况。 文章提到他们检测到了86个恶意活动,其中52个是针对意大利的,另外34个是通用的但影响了意大利。这些活动涉及774个妥协指标(IoC)。主要的恶意软件包括AgentTesla、Remcos、FormBook等,而钓鱼攻击则涉及支付、订单、银行等多个主题。 接下来,我需要将这些信息浓缩到100字以内。要确保涵盖主要点:检测到的恶意活动数量、涉及的主题、使用的恶意软件以及钓鱼攻击的情况。 可能的结构是先总述检测到的活动数量和类型,然后提到恶意软件和钓鱼攻击的主题。这样既简洁又全面。 最后,检查字数是否在限制内,并确保语言流畅自然。 </think> CERT-AGID报告称,在2025年10月31日当周,意大利共检测到86起网络攻击活动,其中52起针对意大利目标。攻击者利用支付、订单、银行等主题进行钓鱼和恶意软件传播。恶意软件包括AgentTesla、Remcos和FormBook等。...
2025-10-31 15:16:26 | 阅读: 65 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
campagne
che
tramite
generiche
In corso uno smishing ai danni di Autostrade per l’Italia
意大利 CERT-AGID 发现一起利用虚假短信冒充 Autostrade per l'Italia 的 smishing 活动。攻击者通过声称“未付通行费”诱导受害者点击恶意链接,进入伪造网站获取个人信息和支付卡数据。该活动采用 typosquatting 技术使用类似域名 "autostiade.com" 欺骗用户。CERT-AGID 已采取行动关闭恶意域名并分享相关指示器。建议用户谨慎检查 URL 真伪,避免在可疑短信中输入敏感信息,并在有疑问时向 CERT-AGID 报告。...
2025-10-27 14:16:14 | 阅读: 52 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
che
alla
nome
dominio
Sintesi riepilogativa delle campagne malevole nella settimana del 18 – 24 ottobre
文章解释了错误代码1016的原因及解决方法,并提供了预防措施。...
2025-10-24 14:16:8 | 阅读: 37 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
1016
Previous
4
5
6
7
8
9
10
11
Next