unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
AutoPwnKey – AV Evasion via Simulated User Interaction
AutoPwnKey 是一个利用 AutoHotKey 模拟人类操作的渗透测试框架,通过键盘和鼠标输入触发 GUI 交互执行 payload,绕过传统杀毒软件和 EDR 检测。支持 payload 打包、脚本编写和混淆,在受保护环境中运行无需传统二进制文件。...
2025-6-23 01:0:0 | 阅读: 45 |
收藏
|
Darknet - www.darknet.org.uk
autopwnkey
payload
autohotkey
Exploring Netstalking – Mapping the Hidden Corners of the Internet
Netstalking 是一种探索互联网未被发现角落的活动,通过IP扫描和深网搜索等技术发现废弃服务器、开放摄像头等数字遗迹。起源于2009年俄罗斯网络文化,参与者自称“网络考古学家”,记录并保存这些遗失内容。该活动非侵入性且通常合法,在安全领域可帮助发现潜在风险并提供威胁情报。...
2025-6-20 14:45:26 | 阅读: 68 |
收藏
|
Over Security - Cybersecurity news aggregator - www.darknet.org.uk
netstalking
folklore
forgotten
artefacts
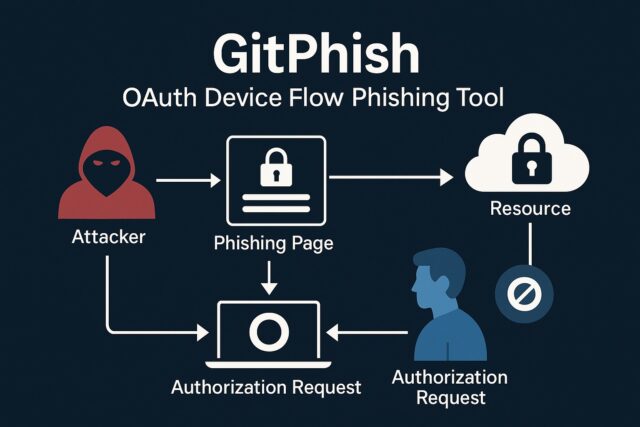
GitPhish – OAuth Device Code Phishing for GitHub Repos, Secrets, and CI/CD
GitPhish 是一个自动化工具,利用 GitHub 的 OAuth 设备代码流进行钓鱼攻击。它生成真实设备代码并通过自定义站点分发,在用户授权后捕获 OAuth 令牌。该工具将于 2025 年 6 月 26 日公开发布,并提供对私有仓库和 CI/CD 管道的访问。安全团队需审查 OAuth 使用情况并采取措施防止此类攻击。...
2025-6-20 14:45:24 | 阅读: 69 |
收藏
|
Over Security - Cybersecurity news aggregator - www.darknet.org.uk
github
gitphish
phishing
malicious
Weaponizing Dependabot – Exploiting GitHub Automation for Supply Chain Attacks
GitHub的自动化工具Dependabot在帮助团队快速修复漏洞的同时,也成为了供应链攻击的目标。攻击者通过模拟Dependabot行为或利用工作流漏洞注入恶意代码。案例包括NPM项目和xz-utils后门事件。建议禁用自动合并、验证提交签名并限制权限以降低风险。...
2025-6-16 12:0:38 | 阅读: 49 |
收藏
|
Over Security - Cybersecurity news aggregator - www.darknet.org.uk
dependabot
github
workflows
attackers
malicious
ProxyBlob – SOCKS5 Over Azure Blob Storage for Covert Network Tunneling
ProxyBlob 是 Quarkslab 开发的开源工具,通过 Azure Blob 存储创建 SOCKS5 代理隧道,在受限环境中绕过出站限制。支持 TCP 和 UDP 传输,默认加密数据通道,适用于红队渗透测试和安全验证。...
2025-6-16 12:0:34 | 阅读: 44 |
收藏
|
Over Security - Cybersecurity news aggregator - www.darknet.org.uk
proxyblob
proxy
quarkslab
covert
azurite
Monkey365 – PowerShell Security Scanner for Microsoft 365, Azure, and Entra ID
Monkey365 是一个 PowerShell 模块,专为安全顾问和 DevSecOps 团队设计,用于自动化配置审核 Microsoft 365、Azure 和 Entra ID。它运行 160 多个 CIS 基准检查,并生成 HTML、CSV 等格式的报告。支持多云覆盖、自定义规则及 CI/CD 集成。安装简便且社区活跃维护。...
2025-6-16 12:0:32 | 阅读: 63 |
收藏
|
Over Security - Cybersecurity news aggregator - www.darknet.org.uk
monkey365
microsoft
cloud
security
entra
Argusee and Agentic AI in Cybersecurity
2025-6-16 12:0:30 | 阅读: 26 |
收藏
|
Over Security - Cybersecurity news aggregator - www.darknet.org.uk
Envilder – Secure AWS SSM CLI for Environment Variable Management
Envilder 是一个轻量级 Go 工具,从 AWS SSM 参数存储获取环境变量并设置到本地 shell 或 .env 文件中。它支持路径筛选、实时更新、无缓存,并提供简单高效的配置管理方案。...
2025-6-16 12:0:27 | 阅读: 44 |
收藏
|
Over Security - Cybersecurity news aggregator - www.darknet.org.uk
ssm
envilder
development
github
fetches
claws – GitHub Actions Workflow Linter for Secure CI/CD Pipelines
Claws 是一个开源工具,用于分析 GitHub Actions 工作流的安全性。它帮助团队检测配置错误、识别风险模式,并在生产前修复问题。通过预设规则和自定义检查,Claws 提供清晰的结果并集成到 CI/CD 流程中。它有效防范供应链攻击和代码注入等威胁,提升 DevOps 环境的安全性。...
2025-6-16 12:0:25 | 阅读: 37 |
收藏
|
Over Security - Cybersecurity news aggregator - www.darknet.org.uk
claws
github
security
workflows
gem
OSSEC – Open Source Host-Based Intrusion Detection for Linux, Windows and Unix Systems
OSSEC 是一款轻量级开源主机入侵检测系统(HIDS),支持日志分析、文件完整性监控、rootkit 检测和实时告警。采用客户端-服务器架构,适用于 Linux、Windows 和 macOS 等平台。其功能包括主动响应、自定义规则引擎及与 SIEM 集成。适合合规环境、嵌入式系统及追求简单控制的团队。...
2025-6-4 15:45:3 | 阅读: 66 |
收藏
|
Over Security - Cybersecurity news aggregator - www.darknet.org.uk
ossec
hids
monitoring
security
windows
Uber’s Secret Management Platform – Scaling Secrets Security Across Multi-Cloud
Uber开发了一个集中式Secret Management Platform,管理跨多云环境的150,000多个密钥和凭证。该平台整合了25个分散的密钥库,并通过预防措施(如阻止提交敏感信息)和补救策略(实时扫描和通知)减少泄露风险。平台还提供统一接口、生命周期管理和访问控制,显著提升了安全性和运营效率。...
2025-5-28 01:0:0 | 阅读: 38 |
收藏
|
Darknet - www.darknet.org.uk
uber
vaults
security
reduced
cloud
AIDE – Lightweight Linux Host Intrusion Detection
文章介绍了AIDE(Advanced Intrusion Detection Environment),一款轻量级的Linux主机入侵检测工具。它通过扫描文件系统并维护文件元数据快照(如权限、校验和等),快速检测未经授权的更改。适用于高安全要求环境,支持加密哈希和规则配置,无需后台服务或网络连接。...
2025-5-26 01:0:0 | 阅读: 82 |
收藏
|
Darknet - www.darknet.org.uk
aide
hardened
hids
gapped
github
Doppler CLI – Streamlined Secrets Management for DevOps
Doppler CLI 是一个用于管理 API 密钥、数据库凭证和令牌等敏感信息的工具,支持在开发、CI/CD 管道和生产环境中安全高效地处理密钥。其功能包括统一密钥管理、与 CI/CD 工具集成、细粒度访问控制和审计日志记录。...
2025-5-23 01:0:0 | 阅读: 36 |
收藏
|
Darknet - www.darknet.org.uk
doppler
github
development
dopplerhq
workflows
AI-Powered Malware – The Next Evolution in Cyber Threats
人工智能正在改变网络安全格局:攻击者利用AI生成多态恶意软件、定向攻击、增强钓鱼和社会工程学,并模仿政府官员声音;防御者需采用AI检测、零信任架构、实时监控和用户教育来应对威胁。...
2025-5-21 01:0:0 | 阅读: 30 |
收藏
|
Darknet - www.darknet.org.uk
phishing
attackers
officials
deeplocker
Falco – Real-Time Threat Detection for Linux and Containers
Falco 是一个开源的内核级实时安全引擎,专为 Linux 系统设计,尤其适用于容器和 Kubernetes 环境。它通过 eBPF 或内核模块捕获系统调用数据,并利用灵活的规则引擎检测异常或未经授权的行为。轻量、云原生且社区支持丰富。...
2025-5-19 01:0:0 | 阅读: 44 |
收藏
|
Darknet - www.darknet.org.uk
falco
cloud
kubernetes
containers
ro
Wazuh – Open Source Security Platform for Threat Detection, Visibility & Compliance
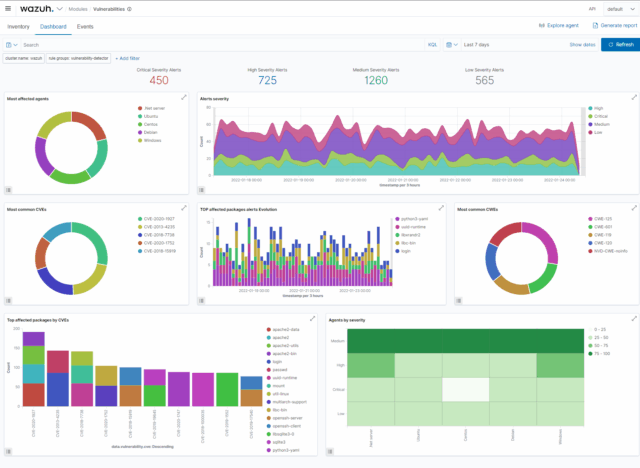
Wazuh是一款开源安全平台,提供SIEM和XDR功能,支持实时监控Linux、Windows等系统,检测恶意软件、日志分析、文件完整性监控及漏洞检测等。其优势包括开放架构、轻量级代理和内置合规性检查,适合企业实现低成本的安全监控与合规管理。...
2025-5-17 04:30:4 | 阅读: 65 |
收藏
|
Over Security - Cybersecurity news aggregator - www.darknet.org.uk
monitoring
wazuh
security
cloud
hids
Best Open Source HIDS Tools for Linux in 2025 (Compared & Ranked)
文章探讨了Linux环境下开源入侵检测系统(HIDS)的重要性及应用场景,并推荐了Wazuh、Elkeid、Falco等五款工具,适用于合规性、云原生及容器安全等需求。...
2025-5-14 01:0:0 | 阅读: 63 |
收藏
|
Darknet - www.darknet.org.uk
hids
github
ossec
elkeid
cloud
SUDO_KILLER – Auditing Sudo Configurations for Privilege Escalation Paths
SUDO_KILLER 是一个用于检测 sudo 配置中潜在安全漏洞的 Bash 脚本工具。它可识别 sudo 规则错误配置、危险二进制文件、CVE 漏洞、环境变量风险等,并生成报告以帮助安全人员发现潜在提权路径。支持导出配置和离线分析。...
2025-5-12 19:15:4 | 阅读: 49 |
收藏
|
Over Security - Cybersecurity news aggregator - www.darknet.org.uk
killer
security
privileges
Bantam – Advanced PHP Backdoor Management Tool For Post Exploitation
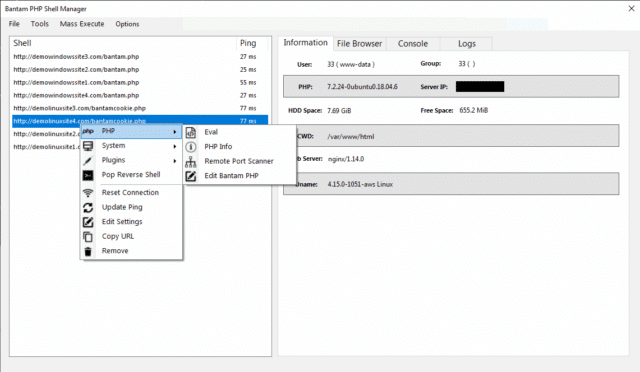
Bantam 是一款轻量级 C# 后渗透工具,专注于 Windows 权限管理和令牌操作。通过枚举、激活特权及创建静默进程等功能,实现精准权限提升与防御绕过。适用于红队及渗透测试人员,在低噪音环境下高效执行任务。...
2025-5-11 16:0:5 | 阅读: 55 |
收藏
|
Over Security - Cybersecurity news aggregator - www.darknet.org.uk
privileges
bantam
windows
evade
processes
AI-Powered Cybercrime in 2025 – The Dark Web’s New Arms Race
2025年暗网成为网络犯罪实验室,AI推动钓鱼攻击、深度伪造和恶意软件升级。AI生成钓鱼邮件、实时语音克隆和自适应恶意软件使攻击更具针对性和隐蔽性。同时,AI工具在暗网泛滥,加剧安全威胁。...
2025-5-7 16:0:22 | 阅读: 51 |
收藏
|
Over Security - Cybersecurity news aggregator - www.darknet.org.uk
phishing
deepfake
security
deepfakes
urgent
Previous
5
6
7
8
9
10
11
12
Next