unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
CVSS 9.9 uutils Coreutils 漏洞:翻译文件注入导致 Rust 代码执行
error code: 522 ...
2026-11-9 01:0:23 | 阅读: 4 |
收藏
|
玄武实验室每日安全 - securityonline.info
522
Perl 核心模块严重供应链漏洞:CVE-2026-4176 分析与紧急修复策略
好的,我现在需要帮用户总结一篇文章的内容,控制在100个字以内。用户已经给出了文章的具体内容,我得先仔细阅读并理解文章的主要信息。 首先,文章提到了一个严重的安全漏洞CVE-2026-4176,影响了Perl编程语言的核心部分,CVSS评分高达9.8,属于高危漏洞。这个漏洞主要源于供应链问题,具体是依赖于一个有缺陷的第三方组件Compress::Raw::Zlib模块。 接下来,文章详细说明了受影响的Perl版本范围,从5.9.4到5.43.9都有涉及。问题出在模块内部使用的zlib库版本存在多个漏洞,可能导致系统被严重破坏。 然后,文章提到了一些操作系统已经通过使用系统级的zlib库来修复这个问题。建议用户升级到最新的Perl版本以消除风险,并提供了针对无法立即升级的组织的临时解决方案。 总结一下,文章的核心信息包括:漏洞名称、CVSS评分、影响范围、原因、受影响版本、解决方案以及临时措施。我需要将这些关键点浓缩成一段不超过100字的中文描述。 在写作时要注意用简洁的语言表达清楚每个关键点,避免遗漏重要信息。同时要确保语句通顺,逻辑清晰。 </think> Perl语言核心发现高危安全漏洞CVE-2026-4176(CVSS 9.8),源于内置压缩模块依赖受损第三方组件。多个版本受影响,建议升级至最新稳定版或手动安装修复模块以消除风险。...
2026-3-31 14:2:54 | 阅读: 8 |
收藏
|
玄武实验室每日安全 - securityonline.info
perl
zlib
compress
2026
vendored
CVE-2026-0866:畸形ZIP头可能导致恶意软件逃避EDR检测
嗯,用户让我用中文总结一下这篇文章的内容,控制在一百个字以内,而且不需要以“文章内容总结”或者“这篇文章”这样的开头。直接写文章描述即可。 首先,我需要通读整篇文章,抓住主要信息。文章讲的是一个新发现的漏洞,CVE-2026-0866,这个漏洞暴露了大多数杀毒软件和EDR工具在处理压缩文件时的一个盲点。攻击者通过破坏ZIP文件的元数据,创建所谓的“影子存档”,这些存档看起来是损坏的,但其实还能执行恶意代码。 接下来,我需要提炼关键点:漏洞名称、影响的工具类型、攻击手法、以及防御建议。然后把这些信息浓缩到100字以内。 要注意用词简洁明了,避免复杂的句子结构。同时,确保涵盖所有重要方面:攻击者如何利用漏洞、安全软件的问题、以及建议的安全措施。 最后,检查字数是否符合要求,并确保内容准确无误。 </think> 新漏洞CVE-2026-0866揭示了杀毒软件和EDR工具在处理压缩文件时的盲点。攻击者通过篡改ZIP元数据创建“影子存档”,使其看似损坏但实际仍可执行恶意代码。安全引擎过度依赖ZIP头信息导致检测失效。专家建议采用更积极的检测模式以应对此类威胁。...
2026-3-10 02:15:34 | 阅读: 40 |
收藏
|
玄武实验室每日安全 - securityonline.info
security
scanners
malicious
payload
declared
CVE-2026-24765:PHPUnit 不安全反序列化漏洞威胁 CI/CD 流水线安全
好的,我现在需要帮用户总结一篇关于PHPUnit安全更新的文章,控制在100字以内。首先,我得仔细阅读文章内容,抓住关键点。 文章提到PHPUnit发布了关键安全更新,修复了一个高危漏洞CVE-2026-24765,CVSS评分7.8。这个漏洞允许攻击者通过操纵代码覆盖率文件实现远程代码执行(RCE)。问题出在PHPT测试运行器的cleanupForCoverage()方法中,该方法在处理代码覆盖率数据时存在反序列化漏洞。 漏洞利用需要攻击者能够写入恶意的.coverage文件到PHPUnit预期的位置。常见场景包括CI/CD管道攻击、本地开发环境或依赖供应链攻击。受影响的版本包括多个主要版本,建议升级到指定的补丁版本。 此外,文章还提到除了打补丁外,还需要加强CI/CD环境的安全配置,比如隔离运行器、限制执行和扫描构建 artifacts。 现在我要把这些信息浓缩到100字以内。首先说明PHPUnit修复了高危漏洞,导致RCE。然后指出问题所在的方法和利用条件。最后提到受影响版本和建议措施。 确保语言简洁明了,不使用“这篇文章”等开头词。 </think> PHPUnit修复了高危漏洞CVE-2026-24765(CVSS 7.8),该漏洞通过操纵代码覆盖率文件实现远程代码执行。问题出在PHPT测试运行器的cleanupForCoverage()方法中,因反序列化未验证数据导致。攻击者需写入恶意.coverage文件至预期位置。建议升级到指定补丁版本,并加强CI/CD安全配置以防御此类攻击。...
2026-1-29 02:48:35 | 阅读: 3 |
收藏
|
玄武实验室每日安全 - securityonline.info
phpunit
malicious
phpt
artifacts
remote
Pixel 9 零点击漏洞链突破内核
嗯,用户让我用中文帮他总结一篇文章,控制在100字以内,而且不需要特定的开头。看起来他可能需要快速了解文章内容,可能是在准备报告或者学习相关知识。 首先,我得通读文章,抓住主要信息。文章讲的是Google Project Zero团队发现了一种针对Google Pixel 9的零点击攻击链。这种攻击利用了音频解码器和硬件驱动中的漏洞,可以在用户不采取任何行动的情况下远程执行代码,最终控制内核。 接下来,我需要将这些关键点浓缩到100字以内。要确保涵盖攻击链的来源、影响以及修复情况。同时,要避免使用复杂的术语,让总结更易理解。 最后,检查字数是否符合要求,并确保信息准确无误。这样用户就能快速获取文章的核心内容了。 </think> Google Project Zero团队披露了一种针对Google Pixel 9的零点击攻击链,利用音频解码器和硬件驱动漏洞,在用户未采取任何操作的情况下实现远程代码执行并最终控制设备内核。该漏洞已通过2026年1月的安全更新修复。...
2026-1-19 10:19:20 | 阅读: 4 |
收藏
|
玄武实验室每日安全 - securityonline.info
dolby
udc
2026
security
耳机劫持:蓝牙耳机中的Airoha RACE关键漏洞可被用于劫持智能手机
嗯,用户让我用中文总结一篇文章,控制在100字以内,而且不需要特定的开头。首先,我得仔细阅读文章内容,理解主要信息。 文章讲的是蓝牙耳机里的芯片存在三个关键漏洞,这些漏洞可以让攻击者窃听对话甚至接管连接的手机。受影响的品牌包括索尼、JBL、Marshall和Jabra等。攻击者可以利用这些漏洞获取蓝牙链接密钥,进而控制手机,执行各种恶意操作。 接下来,我需要将这些信息浓缩到100字以内。要确保涵盖主要点:漏洞的存在、影响的品牌、攻击者的可能行为以及建议的应对措施。 可能的结构是:先说明问题(蓝牙耳机芯片漏洞),然后描述影响(被攻击者窃听和接管手机),最后提到受影响的品牌和建议使用有线耳机。 现在,组织语言:确保简洁明了,避免重复。比如,“关键漏洞”、“窃听对话”、“接管手机”、“知名品牌”、“建议使用有线耳机”。 检查字数是否在限制内。可能需要调整用词,使其更紧凑。 最终总结应该清晰传达主要风险和建议措施。 </think> 蓝牙耳机芯片存在关键漏洞,允许攻击者窃听对话并接管连接的手机。这些漏洞影响索尼、JBL、Marshall等品牌的设备,可能导致隐私泄露和设备被操控。专家建议用户更新固件或改用有线耳机以降低风险。...
2025-12-29 00:29:34 | 阅读: 7 |
收藏
|
玄武实验室每日安全 - securityonline.info
headphones
attackers
pairing
headphone
Notepad++ WinGUp 漏洞允许恶意软件劫持更新
Notepad++旧版本存在安全漏洞,允许攻击者劫持网络流量、篡改更新过程并植入恶意软件。该漏洞已通过v8.8.9修复,建议用户立即升级并使用官方渠道下载最新版本以确保安全。...
2025-12-11 03:53:22 | 阅读: 5 |
收藏
|
玄武实验室每日安全 - securityonline.info
download
security
wingup
developers
attackers
卡巴斯基披露 Chrome 零日漏洞(CVE-2025-2783)与 ForumTroll 活动中的 Memento Labs 间谍软件
嗯,用户让我用中文帮他总结一下这篇文章,控制在100字以内,而且不需要用“文章内容总结”或者“这篇文章”这样的开头,直接写描述。首先,我需要通读整篇文章,抓住主要信息。 文章讲的是Kaspersky的研究人员发现了一个复杂的间谍活动,利用了Google Chrome的一个零日漏洞,投放了间谍软件。这个间谍软件和意大利公司Memento Labs有关。活动被称为Operation ForumTroll,他们通过钓鱼邮件邀请受害者参加一个俄罗斯的科学论坛。访问恶意网站就会感染。 然后,钓鱼邮件是用俄语写的,目标是俄罗斯的各种机构。邮件里有独特的短链接。Kaspersky发现了Chrome的一个零日漏洞,已经被修复了。攻击链包括多阶段加载器,使用WebGPU API验证人类访问者,持久化使用COM hijacking技术。最后的间谍软件叫LeetAgent,能远程控制、键盘记录、窃取文件。Kaspersky还发现这个间谍软件和Memento Labs的Dante有关。 所以总结的时候要包括:Kaspersky发现的间谍活动、利用Chrome零日漏洞、投放Memento Labs的Dante间谍软件、钓鱼邮件伪装成科学论坛邀请、攻击目标主要是俄罗斯和白俄罗斯的机构。 现在要把这些信息浓缩到100字以内,确保涵盖主要点:研究人员、活动名称、利用零日漏洞、投放间谍软件、钓鱼邮件内容、攻击目标和影响。 可能的结构:研究人员发现间谍活动利用Chrome漏洞投放Dante间谍软件,钓鱼邮件伪装论坛邀请感染受害者,目标主要是俄罗斯机构。 检查字数是否在限制内,并确保流畅自然。 </think> 卡巴斯基研究人员发现一起利用Google Chrome零日漏洞的复杂间谍活动,该活动通过伪装成科学论坛邀请的钓鱼邮件感染受害者,并部署名为Dante的商业间谍软件。攻击主要针对俄罗斯和白俄罗斯的政府机构及组织。...
2025-10-28 02:54:31 | 阅读: 8 |
收藏
|
玄武实验室每日安全 - securityonline.info
spyware
attackers
chrome
dante
malicious
CVE-2025-9961:利用TP-Link路由器CWMP服务实现远程代码执行
ByteRay团队发现并详细分析了TP-Link设备中的CVE-2025-9961漏洞,成功通过自定义ACS服务器和ret2libc攻击实现远程代码执行,最终获取反向shell。...
2025-9-22 00:7:18 | 阅读: 14 |
收藏
|
玄武实验室每日安全 - securityonline.info
byteray
9961
cwmp
exploited
faithfully
HubSpot Jinjava 引擎严重漏洞导致远程代码执行 (CVE-2025-59340)
HubSpot发布安全公告称其Jinjava模板引擎存在严重漏洞(CVE-2025-59340),CVSS评分9.8。该漏洞允许攻击者绕过沙盒限制,通过反序列化技术读取文件或发起SSRF攻击,甚至可能实现远程代码执行(RCE)。受影响版本为Jinjava 2.8.0及以下,已修复版本为2.8.1。建议用户立即升级以避免潜在风险。...
2025-9-19 02:29:9 | 阅读: 18 |
收藏
|
玄武实验室每日安全 - securityonline.info
hubspot
jinjava
remote
ssrf
none
Netcomm Wireless设备(现属Lantronix)曝出严重漏洞CVE-2025-4010,允许远程未认证代码执行。该漏洞存在于多个CGI脚本中,利用不安全的shell操作处理输入参数。攻击者可通过curl命令触发漏洞,在设备上以root权限执行任意命令。尽管Lantronix已发布补丁修复该问题,但研究人员指出补丁可能无效。建议用户升级固件并更改默认凭证以降低风险。...
2025-6-2 07:36:16 | 阅读: 36 |
收藏
|
玄武实验室每日安全 - securityonline.info
onekey
lantronix
firmware
telecom
nwl
PyPI供应链攻击通过隐蔽的猴子补丁窃取Solana私钥
Socket团队发现针对PyPI的供应链攻击,利用对开源生态的信任窃取Solana私钥。攻击者通过五个恶意包引入隐藏后门,动态修改密钥生成函数,在后台将私钥加密后发送至Solana区块链。恶意包伪装专业文档和真实链接以增强可信度。该攻击已下载超2.5万次。...
2025-6-2 00:19:33 | 阅读: 33 |
收藏
|
玄武实验室每日安全 - securityonline.info
solana
keypair
malicious
payload
pypi
破坏性的npm包:两年多来删除文件、劫持框架
Socket团队发现npm生态系统中存在针对React、Vue.js等框架的供应链攻击,恶意包伪装成合法工具,在两年内下载量超6200次。这些包通过拼写混淆和混合发布策略隐藏恶意意图,破坏数据、删除文件甚至关闭系统。...
2025-5-23 00:25:53 | 阅读: 14 |
收藏
|
玄武实验室每日安全 - securityonline.info
vite
malicious
quill
bomb
destructive
vLLM 中危 CVSS 9.8 远程代码执行漏洞暴露 AI 服务器
vLLM发现严重漏洞CVE-2025-47277,CVSS评分9.8。该漏洞通过PyNcclPipe中的不安全反序列化导致远程代码执行。攻击者可利用此漏洞控制服务器。问题源于PyTorch默认绑定所有接口。vLLM已修复并建议升级至v0.8.5以降低风险。...
2025-5-21 00:43:40 | 阅读: 42 |
收藏
|
玄武实验室每日安全 - securityonline.info
vllm
pyncclpipe
remote
pytorch
tcpstore
Pwn2Own:利用JavaScript零日漏洞攻击Firefox
Mozilla迅速修复了Firefox中的两个关键零日漏洞,这两个漏洞在柏林举行的Pwn2Own 2025黑客竞赛中被成功利用。安全研究人员通过先进的JavaScript引擎攻击展示了对Firefox的两次成功入侵。Mozilla随后发布了紧急安全更新,修复了受影响的Firefox和Firefox ESR版本。...
2025-5-19 03:58:16 | 阅读: 15 |
收藏
|
玄武实验室每日安全 - securityonline.info
esr
mozilla
security
exploited
pwn2own
none
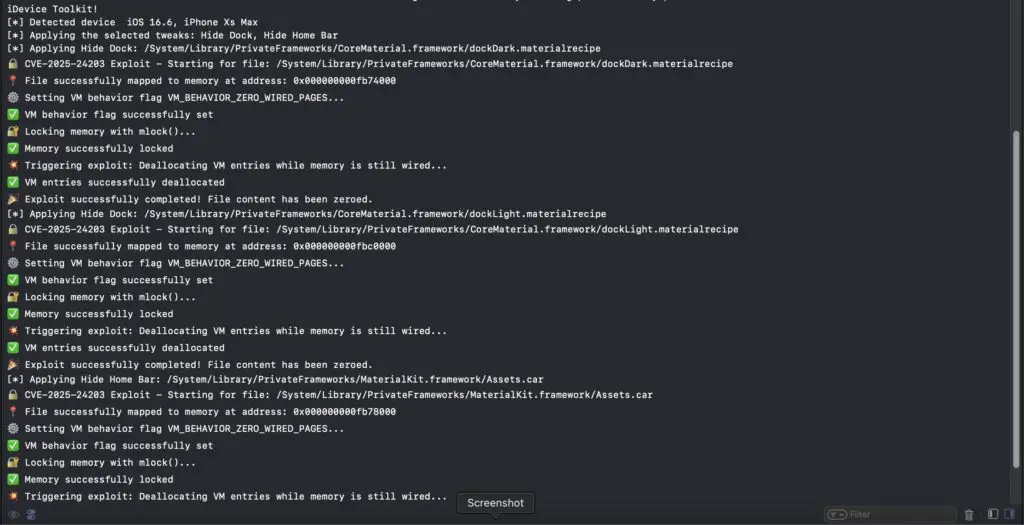
苹果iOS/iPadOS系统存在漏洞CVE-2025-24203(dirtyZero/mdc0),允许应用修改受保护文件系统区域,无需越狱即可实现系统定制。该漏洞影响多个版本系统,已由苹果修复。...
2025-5-19 00:50:23 | 阅读: 27 |
收藏
|
玄武实验室每日安全 - securityonline.info
beer
jailbreak
memory
wired
malicious
三个漏洞使 Apache IoTDB 面临攻击
Apache IoTDB 存在多个安全漏洞,包括敏感信息泄露和远程代码执行风险。受影响版本为 0.10.0 至 1.3.3 和 2.0.1-beta 至 2.0.2 等。建议用户升级至 1.3.4 和 2.0.2 以修复问题。...
2025-5-15 00:30:57 | 阅读: 45 |
收藏
|
玄武实验室每日安全 - securityonline.info
iotdb
remote
udfs
upgrading
GNU Screen中的多个CVE:本地权限提升和TTY劫持漏洞
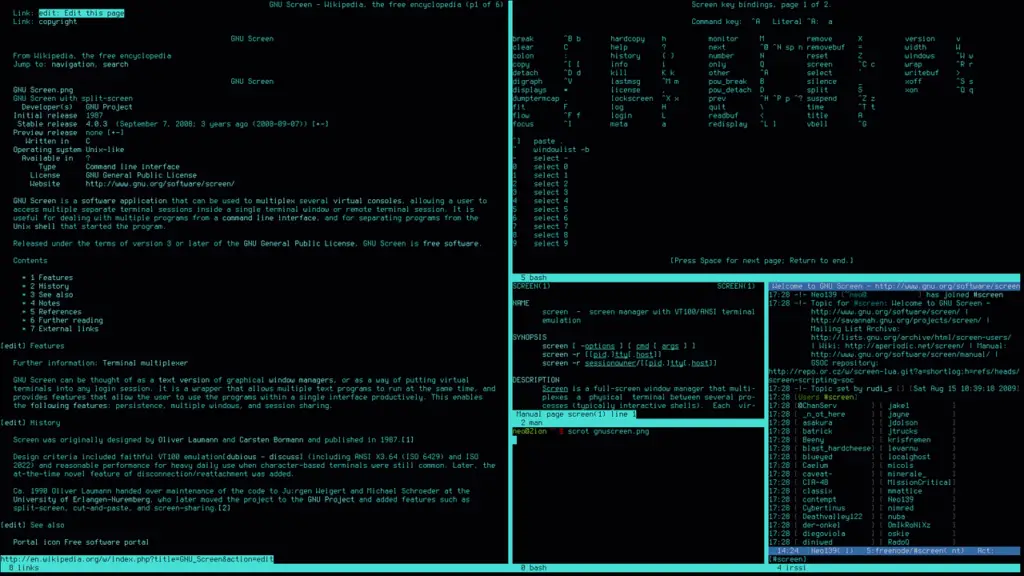
SUSE安全团队发现GNU Screen存在多处严重漏洞,包括本地提权至root、TTY劫持、PTY权限问题及竞态条件等。这些漏洞影响Screen 5.0.0及4.9.x版本,在setuid-root配置下风险更高。...
2025-5-13 00:45:58 | 阅读: 76 |
收藏
|
玄武实验室每日安全 - securityonline.info
46802
setuid
partial
overflow
46805
恶意npm包劫持macOS上的Cursor IDE
Socket团队发现针对macOS用户的恶意活动,通过三个npm包伪装成便宜的Cursor API工具窃取凭证、安装后门并禁用更新机制。这些包被下载超3200次,在npm上仍活跃。攻击者利用开发者降低AI使用成本的需求,将恶意代码注入Cursor IDE,威胁个人代码和企业环境安全。...
2025-5-11 00:21:17 | 阅读: 29 |
收藏
|
玄武实验室每日安全 - securityonline.info
sw
aiide
payload
cur1
malicious
僵尸网络利用旧版GeoVision IoT设备通过CVE-2024-6047及CVE-2024-11120漏洞进行攻击
Akamai发现不法分子利用GeoVision IoT设备中的两个未修复漏洞(CVE-2024-6047和CVE-2024-11120)进行攻击,通过注入恶意命令下载Mirai变种LZRD木马,并尝试利用其他已知漏洞扩大攻击范围。...
2025-5-7 00:46:8 | 阅读: 60 |
收藏
|
玄武实验室每日安全 - securityonline.info
akamai
geovision
boatnet
arm7
lzrd
Previous
-4
-3
-2
-1
0
1
2
3
Next