unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
Linux权限维持之LD_PRELOAD
文章描述了通过LD_PRELOAD环境变量预加载动态链接库,并利用dlsym函数劫持系统API函数的方法。示例中展示了如何劫持puts函数,在每次调用时执行植入代码以获得Meterpreter会话。优化后的代码通过检查文件行数控制执行频率。...
2020-1-1 00:0:0 | 阅读: 13 |
收藏
|
倾旋的博客 - payloads.online
链接库
dlsym
劫持
python
Linux权限维持之进程注入
文章介绍了Linux系统中通过进程注入技术加载动态链接库的方法,利用ptrace函数实现类似Windows的CreateRemoteThread功能,并展示了如何编写和编译动态链接库以实现反弹shell功能,最终达到权限维持的目的。...
2020-1-1 00:0:0 | 阅读: 12 |
收藏
|
倾旋的博客 - payloads.online
注入
sockaddr
inject
dup2
loaded
SQL Server DBA WriteFile
本文描述了一个内网SQL注入案例的解决过程:通过绕过站点全局输入检测机制成功注入SQL Server;自动化tamper脚本实现注入;尝试利用xp_cmdshell和sp_oacreate执行命令未果;最终尝试写入文件但因服务器限制未能成功。...
2020-1-1 00:0:0 | 阅读: 11 |
收藏
|
倾旋的博客 - payloads.online
payload
注入
cmdshell
andand
拦截
静态恶意代码逃逸(第五课)
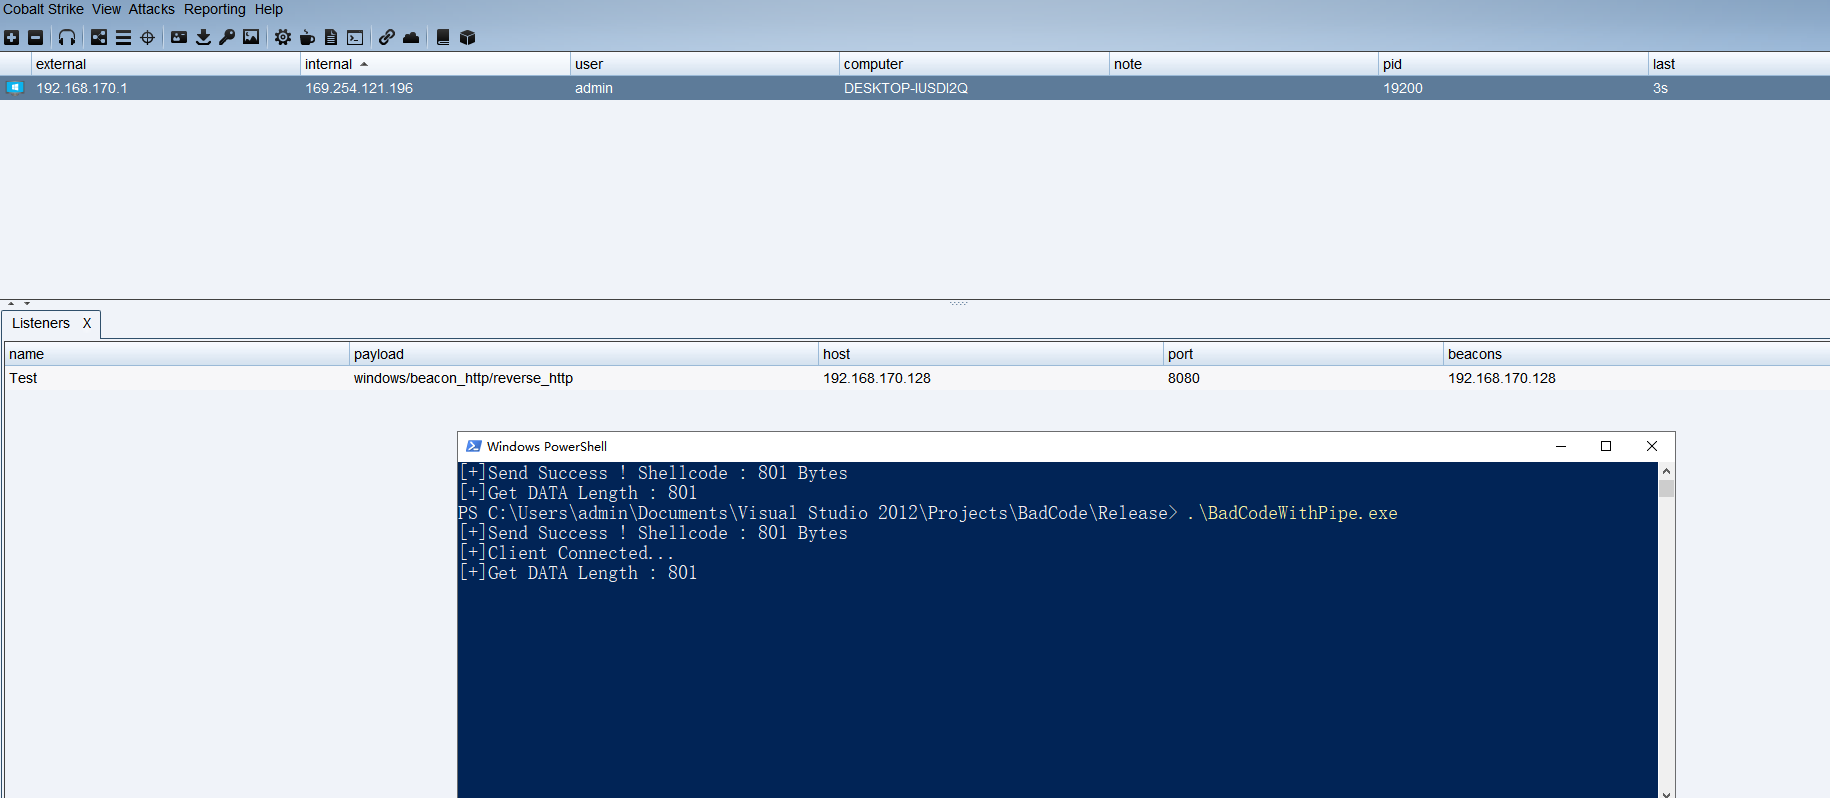
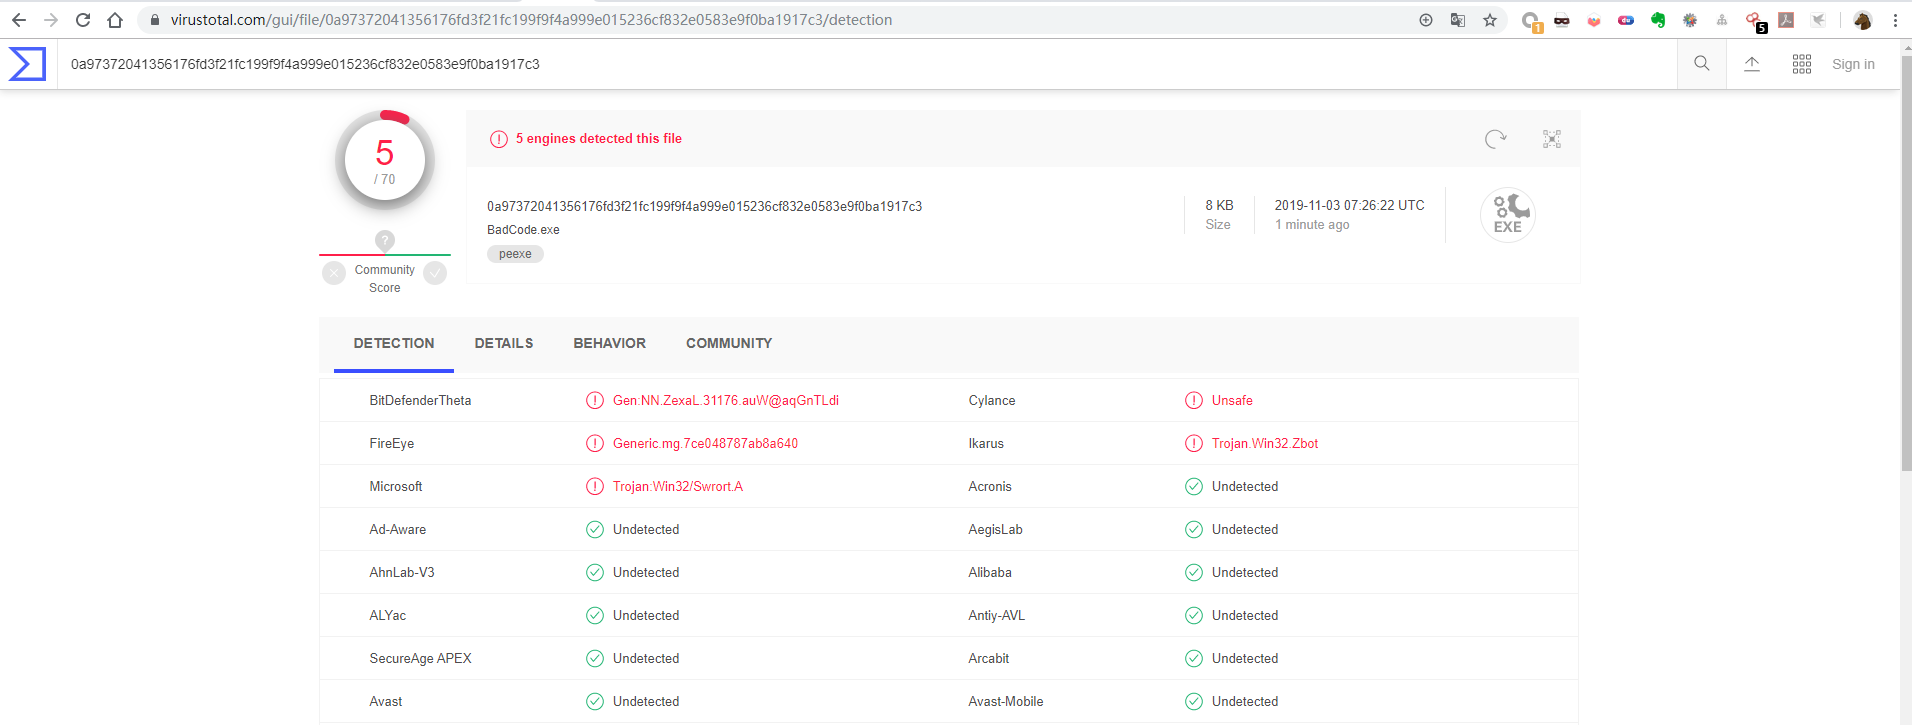
0x01 真正意义上的分离将上一课的代码分离开编译,然后通过管道传输,让进程通信。https://www.virustotal.com/gui/file/72db...
2019-11-10 01:00:00 | 阅读: 339 |
收藏
|
payloads.online
x0a
xf5
x5e
x81
x3b
静态恶意代码逃逸(第四课)
0x01 分离免杀分离免杀:将恶意代码放置在程序本身之外的一种加载方式。前面三课主要围绕着程序本身的加载,后面的课程将围绕网络、数据共享的方式去展开0x02 管道...
2019-11-10 01:00:00 | 阅读: 340 |
收藏
|
payloads.online
x0a
xf5
x5e
x81
x27
静态恶意代码逃逸(第三课)
0x01 关于内存申请的优化本章只提及一下关于VirtualAlloc的建议。https://docs.microsoft.com/zh-cn/windows/win...
2019-11-10 01:00:00 | 阅读: 364 |
收藏
|
payloads.online
x0a
xf5
x81
x5e
x27
静态恶意代码逃逸(第二课)
0x01 关于Windows操作系统内存这里还是稍微展开介绍一下,Windows操作系统的内存有三种属性,分别为:可读、可写、可执行,并且操作系统将每个进程的内存都隔离开...
2019-11-10 01:00:00 | 阅读: 366 |
收藏
|
payloads.online
x0a
xf5
x3b
x5e
shellcode
静态恶意代码逃逸(第一课)
0x00 前言前五课的代码将会上传至Github,方便读者下载研究在此之前,我分享过《高级后渗透C2免杀与对抗》,其中对于一些原理铺垫上稍有欠缺,因此准备分成几篇文章...
2019-11-10 01:00:00 | 阅读: 456 |
收藏
|
payloads.online
shellcode
base10
payload
filetype
c语言
静态恶意代码逃逸(第三课)
文章介绍了内存申请的优化方法和异或运算的应用。通过VirtualAlloc函数申请可读写内存页,并使用VirtualProtect将其改为可执行属性以优化内存管理。同时,尝试使用InterlockedXorRelease函数进行原子异或运算以提高效率。...
2019-11-10 00:0:0 | 阅读: 7 |
收藏
|
倾旋的博客 - payloads.online
x0a
xf5
x81
x5e
x3b
静态恶意代码逃逸(第二课)
文章介绍了Windows操作系统的内存管理机制及其相关API,并通过代码示例展示了如何将Shellcode加载到内存中执行。同时,作者还演示了通过混淆技术(如异或操作)来隐藏恶意代码的实现方法。...
2019-11-10 00:0:0 | 阅读: 14 |
收藏
|
倾旋的博客 - payloads.online
x0a
xf5
x3b
x5e
shellcode
静态恶意代码逃逸(第五课)
该程序是一个基于Windows的网络服务程序,通过WinSock库创建TCP服务器,监听8888端口,接收客户端发送的数据,并将其作为Shellcode在内存中解密后执行....
2019-11-10 00:0:0 | 阅读: 9 |
收藏
|
倾旋的博客 - payloads.online
dwerror
dwcodelen
sockaddr
静态恶意代码逃逸(第一课)
文章介绍了Shellcode的概念及其在恶意软件中的应用,并提供了一个Python脚本用于生成和处理XOR加密的Shellcode。...
2019-11-10 00:0:0 | 阅读: 10 |
收藏
|
倾旋的博客 - payloads.online
shellcode
base10
filetype
writelines
一个纠结的选择
Oct 19, 2019 从最近的工作状态中,慢慢感受到以前写的文章不是那么好、不是那么严谨,因此决定把博客文章全部删除,换个平台重写…在调研的过...
2019-10-19 01:00:00 | 阅读: 359 |
收藏
|
payloads.online
严谨
美国
wordpress
缘故
DllMain与rundll32详解
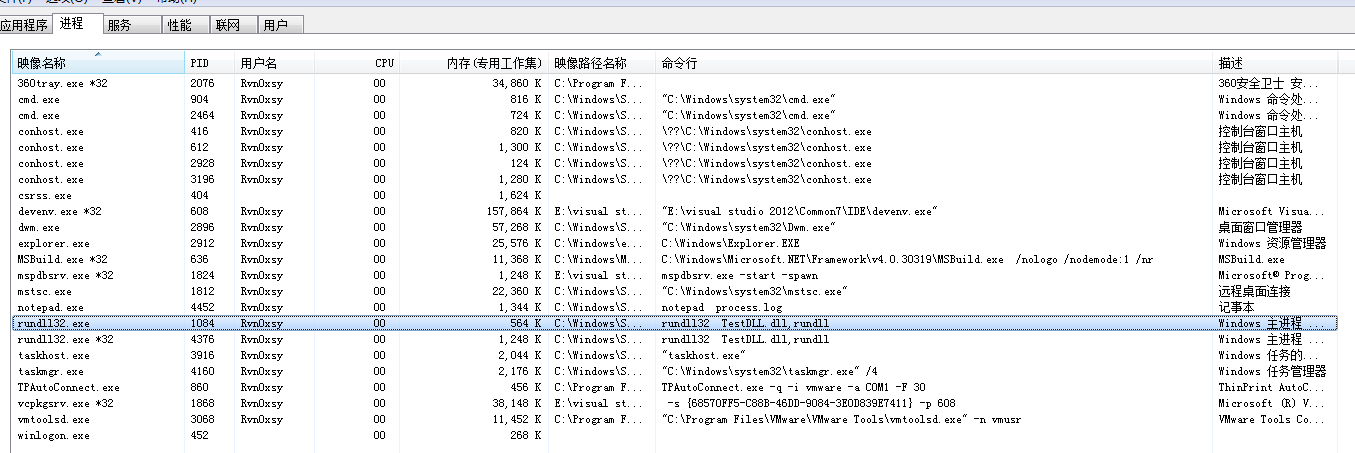
0x00 DllMain对于动态链接库,DllMain是一个可选的入口函数。程序调用DLL中的导出函数的流程 程序调用Windows API LoadLibr...
2019-10-02 09:00:00 | 阅读: 346 |
收藏
|
payloads.online
dllmain
rundll32
windows
declspec
hwnd
后渗透下遇到的问题一(静态免杀)
由于传播、利用此文所提供的信息而造成的任何直接或者间接的后果及损失,均由使用者本人负责,文章作者不为此承担任何责任。文章作者拥有对此文章的修改和解释权。如欲转载或传播...
2019-09-24 09:00:00 | 阅读: 347 |
收藏
|
payloads.online
payload
windows
shellcode
上线
Regsvr32 ole对象
由于环境都无法进行演示,目前取得都是历史留存的截图突破口一开始是一个外网的SQL注入,通过sqlmap正常操作,得知是DBA权限,数据库:MSSQLsqlma...
2019-07-19 09:00:00 | 阅读: 351 |
收藏
|
payloads.online
powershell
oacreate
cmdshell
ole
内网渗透常见端口转发方式 « 倾旋的博客
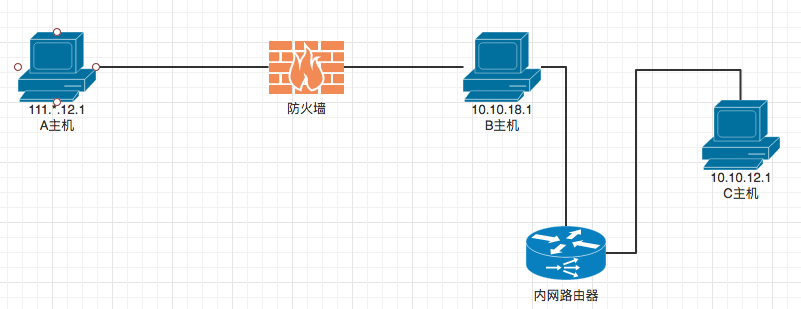
本篇文章主要是总结一下常见端口转发姿势。 0x01 前言 网络拓扑 0x02 lcx lcx 参数...
2019-07-04 15:27:25 | 阅读: 441 |
收藏
|
payloads.online
端口
网络
lcx
代理
rinetd
TP-LINK Shell调试后门浅析 « 倾旋的博客
本篇文章介绍一个TP-LINK低版本的一个调试后门 0x00 前言 0x01 分析 0x02 动起手来 0x03 测试写入文件 - 编写内核模块0...
2019-07-04 15:26:28 | 阅读: 463 |
收藏
|
payloads.online
setopt
curlopt
strret
username
wr841n
CVE-2017-11882钓鱼攻击 « 倾旋的博客
本文概述一次钓鱼攻击 0x00 前言 0x01 环境简介 0x02 配置环境 0x03 生成钓鱼RTF文档 0x04 利用结果 0x05 关于免...
2019-07-04 15:26:13 | 阅读: 327 |
收藏
|
payloads.online
footer
payload
11882
rtf
针对国内一大厂的后渗透 - 持续 « 倾旋的博客
此文将全部脱敏,涉及某大厂商,中间会穿插一些小的知识点与细节。 0x00 前言 0x01 信息搜集 - 后渗透 0x02 后渗透的开始...
2019-07-04 15:25:29 | 阅读: 269 |
收藏
|
payloads.online
191
ffff
windows
端口
netmask
Previous
6
7
8
9
10
11
12
13
Next