unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
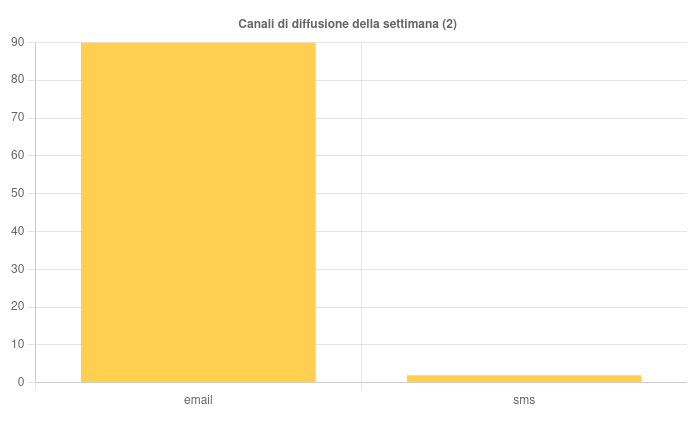
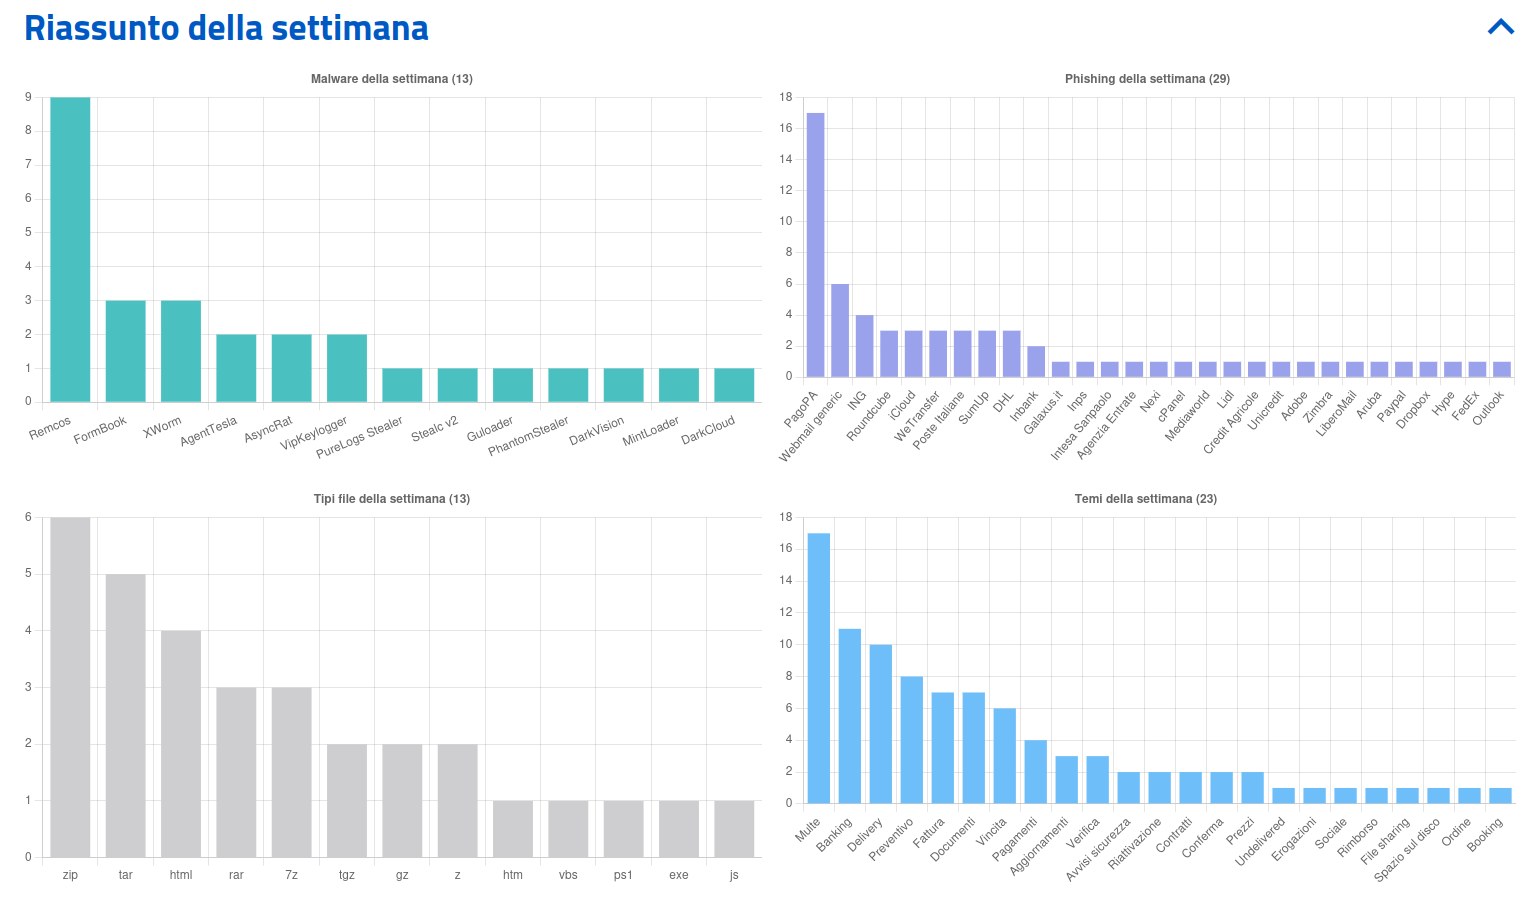
Sintesi riepilogativa delle campagne malevole nella settimana del 11 – 17 ottobre
好的,我现在需要帮用户总结一篇文章的内容,控制在100个字以内,而且不需要用“文章内容总结”之类的开头,直接写描述。首先,我得仔细阅读用户提供的文章内容。 这篇文章是意大利的CERT-AGID在2025年10月17日发布的报告,内容涉及他们检测到的恶意活动。文章提到他们发现了92起恶意活动,其中51起针对意大利,41起是通用的但影响了意大利。他们还提供了774个 IoC(指标)给相关机构。 接下来,文章详细介绍了各种恶意活动的主题,比如支付、账单、罚款、订单和银行等。每个主题都有具体的例子,比如支付主题被用于分发多种恶意软件,并且有钓鱼攻击模拟 SharePoint、Spotify 等服务。账单主题则用于分发恶意软件和钓鱼攻击特定服务。 罚款主题主要针对 PagoPA 服务,通过虚假通知诱骗用户提供个人信息和支付卡数据。订单主题涉及多个恶意软件的传播。银行主题则针对意大利的几家主要银行进行钓鱼攻击,并传播恶意软件。 此外,报告还提到了一些特别的事件,比如利用EES系统进行钓鱼攻击获取居留许可数据,以及利用Weebly创建虚假登录页面攻击托斯卡纳地区的人员。 在恶意软件方面,报告列出了FormBook、AgentTesla、Remcos等12种恶意软件家族,并详细说明了它们是如何传播的。钓鱼活动涉及23个品牌,其中PagoPA、ING、PayPal和iCloud最为突出。 最后,文件格式和传播渠道也被提及,主要是通过压缩文件附件和电子邮件进行传播。 现在我需要将这些信息浓缩到100字以内。重点包括:CERT-AGID检测到92起恶意活动(51针对意大利),提供了774个IoC;主要涉及支付、账单、罚款等主题;利用钓鱼和恶意软件如FormBook、AgentTesla等;特别事件包括针对PagoPA和EES系统的攻击;以及主要品牌如ING和PayPal被钓鱼攻击。 确保语言简洁明了,不使用复杂术语,并且直接描述内容。 </think> CERT-AGID检测到92起恶意活动(51起针对意大利),并提供774个IoC。活动涉及支付、账单、罚款等主题,利用钓鱼邮件和恶意软件如FormBook、AgentTesla等传播。特别事件包括针对PagoPA和EES系统的攻击及品牌如ING和PayPal的钓鱼活动。...
2025-10-17 14:1:12 | 阅读: 94 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
campagne
che
tramite
generiche
Phishing contro PagoPA abusa di open redirect Google
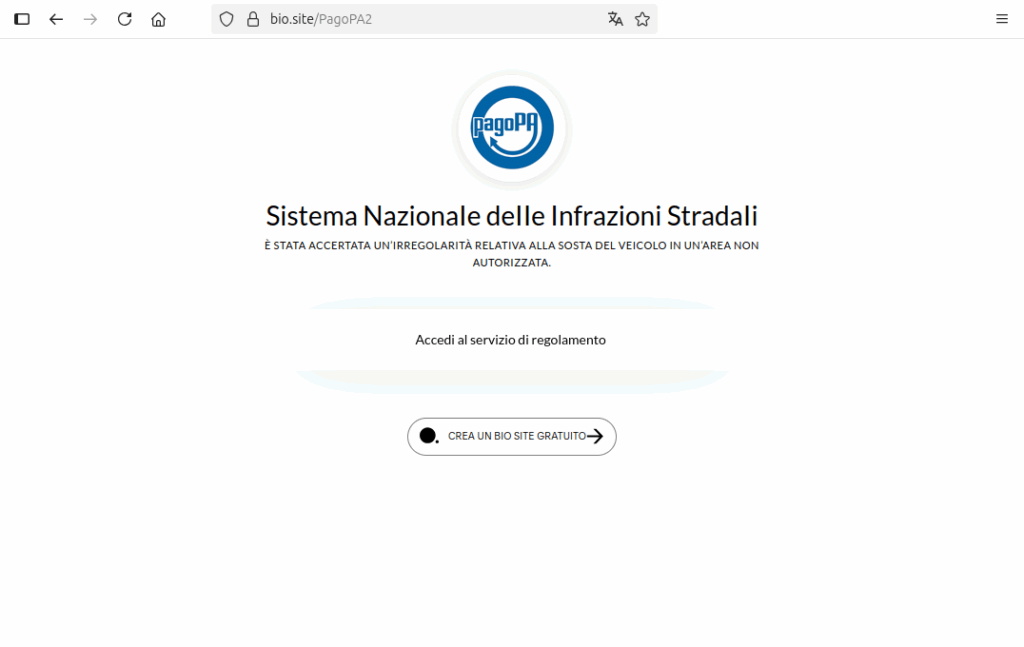
好的,我现在需要帮用户总结一篇文章,控制在100字以内。首先,我得仔细阅读文章内容,抓住主要信息。 文章讲的是CERT-AGID发现了一种新的针对PagoPA的钓鱼攻击。这次攻击利用了Google的开放重定向机制,让链接看起来更可信,绕过了自动检测。钓鱼邮件假装是关于交通违规罚款的,引导用户点击链接。 链接结构是这样的:先到Google的一个子域名,然后重定向到bio.site的一个页面,这个页面模仿PagoPA的登录界面,收集用户的个人信息和支付卡数据。最后,这些数据被发送到privatedns.org的一个域名下。 文章还提到这种攻击手法在2023年就有类似案例,并且从2025年3月到10月,CERT-AGID已经检测到了220次类似的钓鱼活动,并生成了2574个IOC来帮助阻止这些网站。 总结的时候要突出关键点:新的钓鱼攻击、利用Google的重定向机制、伪装成PagoPA、收集敏感信息、已有历史案例和统计数据。 现在要把这些信息浓缩到100字以内,确保不遗漏重要细节。可能需要合并一些步骤,比如把Google和bio.site的部分合并描述。 最后检查一下字数是否符合要求,并确保语言简洁明了。 </think> CERT-AGID发现了一种针对PagoPA的新钓鱼攻击,利用Google的开放重定向机制使链接看似可信以绕过安全检测。攻击者通过伪装成交通违规通知诱导用户点击链接,最终引导至仿冒PagoPA的钓鱼页面以窃取个人信息和支付卡数据。此类手法在2023年已有类似案例,并于2025年3月至10月期间检测到220次相关活动。...
2025-10-17 09:1:9 | 阅读: 63 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
phishing
pagopa
pagina
adservice
Phishing sulla verifica del permesso di soggiorno prende di mira i cittadini stranieri in Italia
CERT-AGID发现一个钓鱼网站利用新启动的EES系统诱导用户输入个人信息。该网站模仿官方页面设计,在本地验证输入数据以避免远程传输。尽管目前尚未明确其目的,但可能用于后续诈骗活动。受害者多为不熟悉意大利语和在线服务的外国公民。相关部门已采取行动应对威胁。...
2025-10-14 13:46:4 | 阅读: 120 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
che
dominio
attività
dati
Sintesi riepilogativa delle campagne malevole nella settimana del 4 – 10 ottobre
CERT-AGID在意大利检测到82起恶意活动,其中61起针对意大利。攻击主要通过钓鱼邮件进行,主题包括银行诈骗、罚款通知、文档共享和订单确认等。使用的恶意软件包括Formbook、Remcos等。...
2025-10-10 14:15:47 | 阅读: 62 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
campagne
che
tema
settimana
Sintesi riepilogativa delle campagne malevole nella settimana del 27 settembre – 3 ottobre
CERT-AGID监测到意大利本周共发生102起恶意活动,其中62起针对意大利本土。主要涉及钓鱼攻击和恶意软件传播,银行、支付、罚款和文档等主题被广泛利用。特别关注的是利用Weebly创建虚假表单攻击大学及滥用健康卡和政府机构的钓鱼活动。...
2025-10-3 14:0:58 | 阅读: 41 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
campagne
che
generiche
tema
Sintesi riepilogativa delle campagne malevole nella settimana del 20 – 26 settembre
CERT-AGID在2025年9月监测到94起恶意活动,其中61起针对意大利,33起为通用但影响意大利。涉及860个IoC指标。攻击主题包括罚款、银行、快递和报价等,利用钓鱼邮件和恶意软件如Remcos、FormBook等进行攻击。定向攻击针对税务局和INPS用户。...
2025-9-26 14:1:5 | 阅读: 69 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
campagne
generiche
tema
tramite
Sintesi riepilogativa delle campagne malevole nella settimana del 13 – 19 settembre
文章描述了错误代码1016的问题及其解决方法。该错误通常与网络连接问题相关,可能由配置错误、服务器问题或网络不稳定引起。解决方法包括检查网络设置、重启设备或联系技术支持以获得进一步帮助。...
2025-9-19 14:0:59 | 阅读: 47 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
1016
False comunicazioni riguardanti il Politecnico di Milano usate per veicolare FormBook
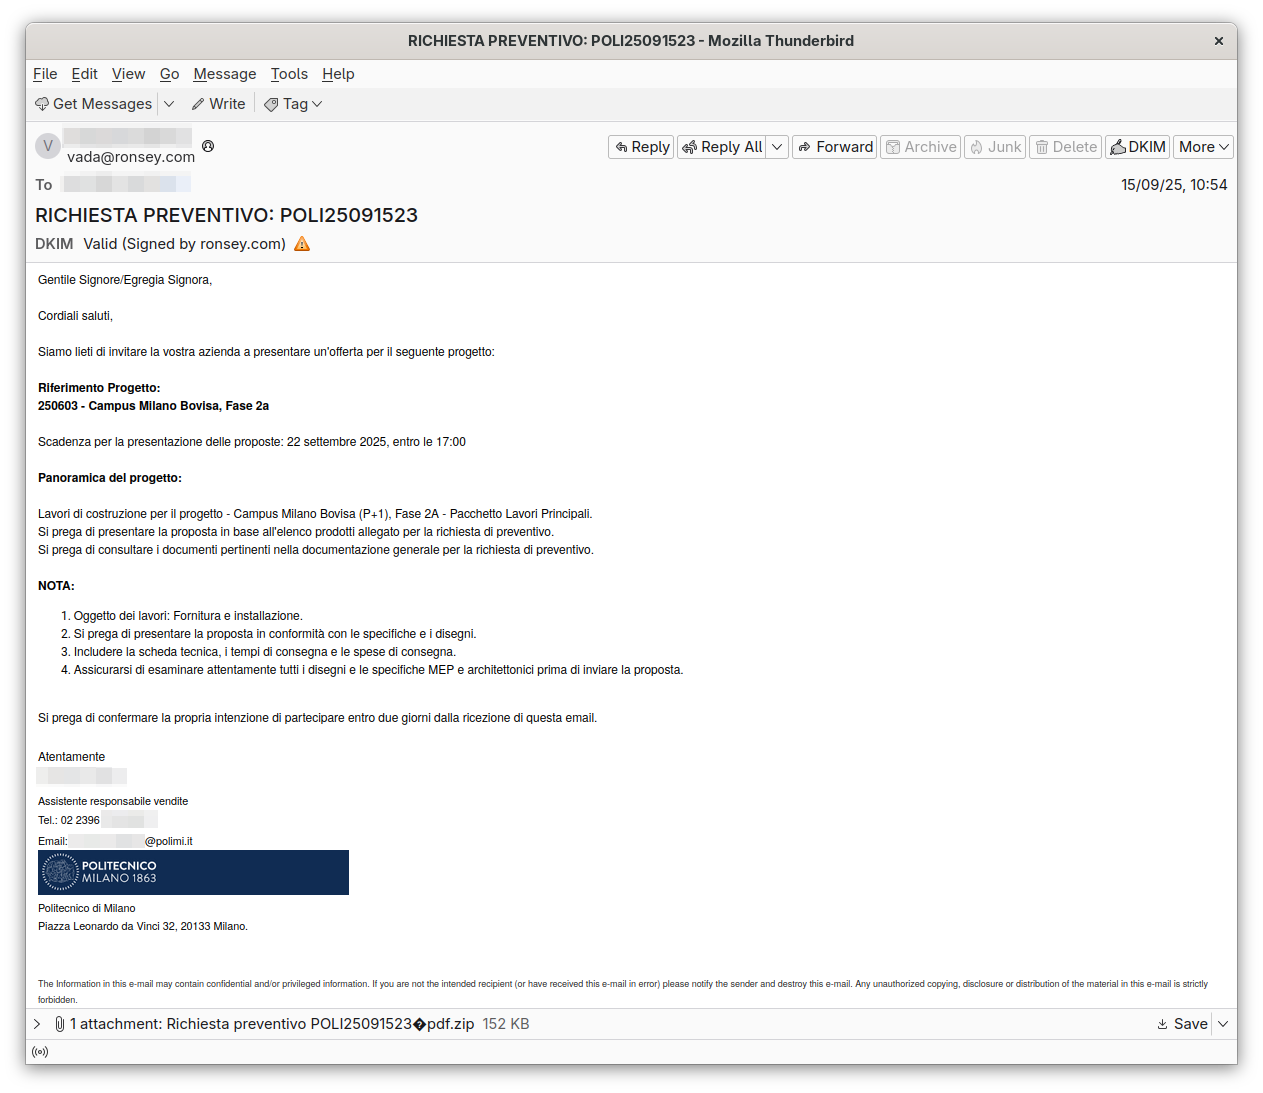
CERT-AGID发现一起通过伪装成米兰理工大学邮件传播FormBook恶意软件的活动。攻击者利用看似真实的商业邀请诱骗收件人打开包含恶意脚本的ZIP文件,最终安装FormBook木马以窃取敏感数据。提醒用户警惕可疑邮件和附件。...
2025-9-17 09:15:49 | 阅读: 46 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
che
più
campagna
agid
Campagna malware abusa di strumenti di RMM legittimi tramite falsa condivisione di documenti
最近出现以分享文档为主题的恶意活动,通过伪装微软Outlook页面诱导用户提供邮箱并下载恶意MSI文件安装PDQConnect工具。攻击主要针对意大利公共行政机构,利用免费邮箱或已入侵账户注册远程管理服务,并在试用期后迅速更换账户继续活动。相关指示器已共享。...
2025-9-16 09:0:55 | 阅读: 55 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
viene
che
sono
caso
Sintesi riepilogativa delle campagne malevole nella settimana del 6 – 12 settembre
CERT-AGID监测到75起恶意活动,其中41起针对意大利,涉及虚假罚款通知、银行钓鱼攻击及恶意软件传播。...
2025-9-12 14:0:56 | 阅读: 41 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
campagne
generiche
che
campagna
La criminalità digitale si evolve: gruppo ransomware minaccia di usare i dati rubati per addestrare IA
LunaLock勒索集团攻击一家连接自由职业艺术家与客户的平台,除加密数据索要赎金外,还威胁若不支付赎金将泄露数据,并将被盗艺术作品用于AI模型训练。此事件凸显网络犯罪利用新技术加压受害者。...
2025-9-9 10:30:51 | 阅读: 54 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
dati
che
oltre
ma
Sintesi riepilogativa delle campagne malevole nella settimana del 30 agosto – 5 settembre
CERT-AGID监测到79次恶意活动,其中46次针对意大利;涉及Banking、Ordine等主题;使用FormBook、AgentTesla等恶意软件;钓鱼攻击涉及ING、PagoPA等品牌;提供了885个IoC给 accredited entities。...
2025-9-5 14:0:50 | 阅读: 47 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
campagne
generiche
tema
che
Riprendono le attività delle campagne MintsLoader
MintsLoader恶意软件发起新活动,通过PEC邮箱传播钓鱼邮件,附件为ZIP文件包含混淆JavaScript代码,诱导用户执行以感染Windows系统并安装信息窃取恶意软件。建议避免打开可疑附件,并报告可疑邮件至指定邮箱。...
2025-9-3 09:0:50 | 阅读: 38 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
pec
campagna
già
Torna lo smishing ai danni di utenti INPS
INPS被用于钓鱼和smishing诈骗,骗子通过伪造短信和邮件诱导用户进入仿冒网站,窃取个人信息和财务数据。这些数据被用于创建SPID身份进行非法活动,并可能在暗网上出售或用于其他欺诈行为。相关部门已采取行动关闭恶意域名并提供防范建议。...
2025-9-2 10:15:43 | 阅读: 57 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
che
dati
vittime
personali
Sintesi riepilogativa delle campagne malevole nella settimana del 23 – 29 agosto
CERT-AGID监测到67起恶意活动,其中35起针对意大利,涉及钓鱼攻击、恶意软件及零日漏洞。银行、罚款、支付和发票为主题的主要攻击手段,FormBook等恶意软件被广泛传播。同时发现针对CNR的钓鱼攻击及Citrix设备的高危漏洞。...
2025-8-29 14:0:54 | 阅读: 63 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
campagne
generiche
tema
phishing
Sintesi riepilogativa delle campagne malevole nella settimana del 16 – 22 agosto
CERT-AGID报告称,在过去一周内监测到81起网络攻击活动,其中41起针对意大利本土目标。这些攻击涉及756个妥协指标(IoC),主要通过虚假安全更新、钓鱼邮件等手段传播恶意软件如Remcos、FormBook等,并利用PAGO.PA、银行等主题诱骗用户泄露敏感信息。...
2025-8-22 14:1:13 | 阅读: 58 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
campagne
generiche
che
settimana
Falsa patch per firma digitale diffonde malware
意大利公共管理机构报告一起恶意活动:钓鱼邮件伪装成软件更新诱导用户下载含恶意VBS文件的ZIP包,旨在安装Action1工具以非法访问设备。CERT-AGID已采取行动并提供指示器和建议以应对威胁。...
2025-8-21 10:47:55 | 阅读: 61 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
gli
parte
che
malevoli
Sintesi riepilogativa delle campagne malevole nella settimana del 9 – 14 agosto
CERT-AGID报告称本周检测到71起恶意活动,涉及银行、罚款、订单和文件等主题,并发现酒店客户信息被非法出售。监测到多种恶意软件家族如AgentTesla和Remcos等。...
2025-8-14 14:15:44 | 阅读: 47 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
campagne
generiche
settimana
allegati
Sintesi riepilogativa delle campagne malevole nella settimana del 2 – 8 agosto
文章介绍了错误代码1016的常见原因及解决方法,并提供了预防措施以避免类似问题再次发生。...
2025-8-8 14:0:45 | 阅读: 52 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
1016
In vendita documenti di identità trafugati da hotel italiani
近期发现有不法分子通过非法入侵三家意大利酒店系统,窃取并出售大量客户身份文件扫描件(如护照、身份证等)。这些高分辨率文档被用于制作假证件、开设虚假银行账户及实施社会工程诈骗等犯罪活动。事件凸显加强数据保护措施的重要性,并提醒公众注意防范身份盗窃风险。...
2025-8-6 14:30:49 | 阅读: 51 |
收藏
|
Over Security - Cybersecurity news aggregator - cert-agid.gov.it
di
identità
documenti
che
dei
Previous
5
6
7
8
9
10
11
12
Next