unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
AD Fundamentals: Group Policy Permissions & Owner Rights
May...
2026-5-20 00:17:0 | 阅读: 9 |
收藏
|
Active Directory Security - adsecurity.org
gpo
gpos
security
creator
alanna
AD Fundamentals: Domain Root & AdminSDHolder Permissions
May 13 20...
2026-5-14 00:17:0 | 阅读: 11 |
收藏
|
Active Directory Security - adsecurity.org
focuses
security
delegation
inherited
AD Fundamentals: DSHeuristics
1fSupFirstLastANRIf this character is “0”, then the fSupFirstLastANR heuristic is FALSE; otherwise,...
2026-5-13 00:17:0 | 阅读: 16 |
收藏
|
Active Directory Security - adsecurity.org
heuristic
windows
applies
specifies
mskb
AD Fundamentals: Pre-Windows 2000 Compatible Group
May...
2026-5-7 00:17:0 | 阅读: 14 |
收藏
|
Active Directory Security - adsecurity.org
windows
anonymous
security
forest
adcs
AD Fundamentals: Domain Controller Security
May 05 20...
2026-5-6 00:17:0 | 阅读: 16 |
收藏
|
Active Directory Security - adsecurity.org
tier
windows
security
dcs
software
Detecting Fake Active Directory Password Changes
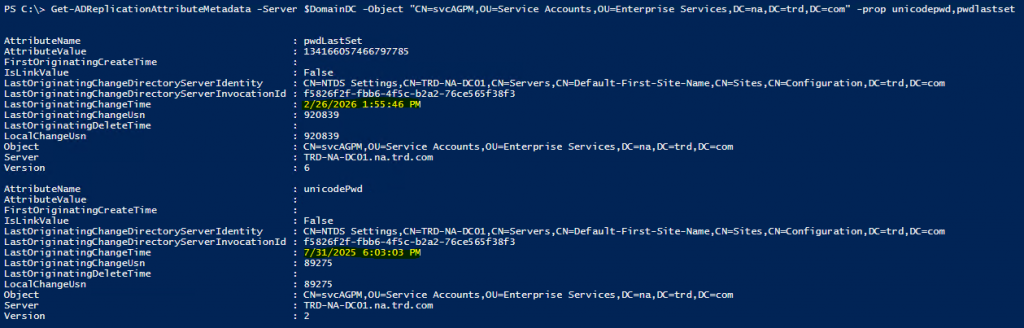
好的,我现在需要帮用户总结一篇文章的内容,控制在100个字以内。首先,我得仔细阅读这篇文章,理解它的主要观点。 文章讲的是Active Directory中一种叫做“fake password change”的方法。这种方法通过修改pwdLastSet属性,让账户看起来密码最近被更改过,但实际上密码并没有变。作者提到他曾在2015年的演讲中讨论过这个问题。 接下来,文章解释了为什么会发生这种情况。当服务账户或管理员账户需要更改密码时,有些人可能不想做实际的工作,于是就通过这种方法来欺骗系统。这需要对pwdLastSet属性有修改权限。 然后,文章详细说明了这个方法的工作原理。通过勾选“User must change password at next logon”选项并应用,可以清空pwdLastSet的值,使其看起来像是从未设置过密码。取消勾选后,pwdLastSet会被设置为当前日期和时间,而实际密码并未改变。 最后,文章提供了检测这种假密码更改的方法。通过检查unicodePwd和pwdLastSet属性的最后修改时间,可以发现密码是否真的被更改过。作者还提供了一个PowerShell脚本来大规模检测这种情况。 总结一下,文章主要介绍了如何在Active Directory中进行假密码更改,并解释了其工作原理和检测方法。用户可能需要一个简洁的中文摘要来快速了解内容。 </think> 文章介绍了一种在Active Directory中通过修改`pwdLastSet`属性实现“假密码更改”的方法,即账户看似有新密码但实际未更改,并详细说明了其工作原理、检测方式及提供了一个PowerShell脚本用于大规模检测此类问题。...
2026-3-3 01:17:0 | 阅读: 54 |
收藏
|
Active Directory Security - adsecurity.org
pwdlastset
unicodepwd
powershell
hasn
Active Directory Security Tip #16: Mitigating Kerberoast Attacks
嗯,用户让我用中文总结一篇文章,控制在100字以内,而且不需要特定的开头。首先,我需要仔细阅读文章内容,抓住主要点。 文章主要讲了两种密码攻击:密码喷射和Kerberoasting。作者详细解释了Kerberoasting的原理,即利用带有SPN的Active Directory账户进行攻击。攻击者通常会针对那些密码年龄超过五年的账户,因为这些密码可能较弱。 接下来,作者提到了一些防护措施,比如移除管理账户的SPN,识别并处理拥有管理员权限的服务账户,并建议更换旧密码为超过25个字符的新密码。此外,KRBTGT账户需要特别注意,因为它对Kerberos功能至关重要。 总结的时候,我需要涵盖攻击类型、防护措施和关键注意事项。确保在100字以内简洁明了地表达出来。 </think> 文章介绍了两种主要密码攻击:密码喷射和Kerberoasting。Kerberoasting利用Active Directory账户中的SPN进行攻击,通常针对密码年龄超过五年的账户。防护措施包括移除管理账户的SPN、识别滥用管理员权限的服务账户,并更换旧密码为长于25字符的新密码。KRBTGT账户需特别注意以确保Kerberos功能正常。...
2026-1-21 01:17:0 | 阅读: 26 |
收藏
|
Active Directory Security - adsecurity.org
spns
passwords
spraying
identify
Active Directory Security Tip #15: Active Directory Domain Root Permissions
好的,我现在需要帮用户总结一篇关于Active Directory域权限的文章,控制在100字以内。首先,我得仔细阅读文章内容,抓住主要点。 文章主要讨论了Active Directory域根目录上的几种危险权限:Directory Changes、Change Owner、Change Permission和Full Control。这些权限可能导致密码哈希提取(DCSync)、权限提升等安全风险。作者还提供了一个PowerShell脚本,用于检测这些权限,并附上了更多资源链接。 接下来,我需要将这些信息浓缩到100字以内。重点包括:Active Directory域根权限、危险的权限类型及其影响、检测脚本和相关资源。要确保语言简洁明了,直接描述内容,不需要开头语。 可能会遇到的问题是如何在有限的字数内涵盖所有关键点而不遗漏重要信息。可能需要舍弃一些细节,比如具体的链接或脚本名称,但保留核心内容。 最后,检查字数是否符合要求,并确保总结准确传达了原文的主要信息。 </think> 文章探讨了Active Directory域根目录上的危险权限,包括密码哈希提取(DCSync)、权限提升等,并提供检测脚本及资源链接。...
2025-12-3 01:3:0 | 阅读: 40 |
收藏
|
Active Directory Security - adsecurity.org
adsecurity
powershell
pyrotek3
security
Active Directory Security Tip #14: Group Managed Service Accounts (GMSAs)
嗯,用户让我帮忙总结一篇文章的内容,控制在100字以内,而且不需要用“文章内容总结”或者“这篇文章”这样的开头。直接写描述就行。 首先,我得仔细阅读文章内容。文章主要讲的是Group Managed Service Accounts(GMSAs),这是Windows 2012引入的特性。GMSAs由AD管理密码,自动更新,减少了手动管理的麻烦。但这也带来了安全风险,因为如果有攻击者获得了访问密码的权限,就可能控制整个AD。 文章还提到了几个关键点:GMSA的密码由AD管理,计算机需要请求密码来启动服务,配置GMSA允许特定计算机访问密码。如果攻击者控制了这些计算机或有权请求密码的账户,GMSA就会被攻破。 然后是对象类和属性,比如msDS-GroupMSAMembership、msds-ManagedPassword等。这些属性定义了哪些主体可以访问密码以及密码的管理策略。 最后是实验室的例子,使用PowerShell脚本Get-ADServiceAccount来查找GMSAs,并展示了一个实际案例中GMSA被配置在Domain Admins组中,导致潜在的安全风险。 用户的需求是简明扼要地总结内容。我需要抓住主要点:GMSAs的功能、自动密码管理、潜在的安全风险、关键属性和实验室示例。 现在组织语言:控制在100字以内,直接描述内容。确保涵盖所有关键点而不遗漏重要信息。 可能的结构:介绍GMSAs及其优势→自动密码管理→安全风险→关键属性→实验室示例→结论中的安全建议。 这样就能在有限字数内全面概括文章内容了。 </think> 本文介绍了Group Managed Service Accounts(GMSAs)的功能与安全性。GMSAs由Active Directory管理密码并自动更新,但若攻击者获取访问权限或控制相关计算机,则可能导致AD被攻破。关键属性包括msDS-GroupMSAMembership和msds-ManagedPassword等。实验室示例展示了如何通过PowerShell查找和分析GMSAs,并强调了配置不当可能导致的安全风险。...
2025-11-5 01:3:0 | 阅读: 80 |
收藏
|
Active Directory Security - adsecurity.org
gmsa
msds
gmsas
powershell
Improve Entra ID Security More Quickly
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内。用户的要求是直接写文章描述,不需要特定的开头。首先,我得仔细阅读这篇文章,了解其主要内容。 文章主要讨论了如何快速提升Entra ID的安全性。里面提到了多个关键设置和配置,比如用户默认配置、来宾访问限制、应用程序权限、安全角色、特权角色保护等。这些都是提升安全性的具体措施。 接下来,我需要将这些要点浓缩成一个简洁的总结。考虑到字数限制,我得抓住核心内容:关键设置和配置的优化,以及这些优化如何帮助快速提升安全性。 最后,确保语言简洁明了,直接描述文章内容,不使用任何开头词。 </think> 文章介绍了如何通过优化Entra ID的关键设置和配置来快速提升安全性,包括用户默认配置、来宾访问限制、应用程序权限管理、安全角色保护、特权角色会员保护以及条件访问策略等措施。...
2025-10-20 00:3:0 | 阅读: 40 |
收藏
|
Active Directory Security - adsecurity.org
entra
microsoft
tier
assignable
BSides NoVa 2025 Presentation Slides Posted
此文章声明博客及内容按现状提供,无担保,脚本示例仅供参考,作者观点不代表公司立场,所有发布内容受版权保护,版权归发布者所有,版权归作者所有,2011-2025。...
2025-10-13 00:4:31 | 阅读: 141 |
收藏
|
Active Directory Security - adsecurity.org
owns
confer
represent
poster
ownership
Microsoft Interview
博客声明内容“按原样”提供,无担保且不授予权利;脚本示例仅供参考;作者观点不代表公司立场。所有内容版权归作者所有。版权©2011-2025....
2025-10-12 23:37:0 | 阅读: 154 |
收藏
|
Active Directory Security - adsecurity.org
represent
suitability
guarantee
confer
Active Directory Security Tip #13: Kerberos Delegation
文章介绍了Active Directory中的Foreign Security Principals(FSP),即来自其他森林的账户或组,具有当前AD森林的权限。这些FSP可能拥有高权限,需严格审查并删除不必要的账户以防止潜在风险。...
2025-10-9 00:3:0 | 阅读: 45 |
收藏
|
Active Directory Security - adsecurity.org
forest
fsps
security
pyrotek3
privileged
Active Directory Security Tip #12: Kerberos Delegation
文章介绍了Kerberos代理的四种类型及其用途,并强调无约束代理存在安全风险,建议转换为约束代理或移除不再使用的代理。同时指出若无相关服务主体名称,则Kerberos身份验证无法正常工作,并提供了一个PowerShell脚本链接用于配置检查。...
2025-10-7 00:3:0 | 阅读: 41 |
收藏
|
Active Directory Security - adsecurity.org
delegation
constrained
impersonate
pyrotek3
A History of Active Directory Security
文章总结了Active Directory攻击技术的发展历程,分为四个阶段:婴儿期(2000-2009)、黄金时代(2010-2014)、黄金岁月(2015-2019)和第三时代(2020至今),详细列举了各阶段的关键攻击工具、技术及其发展演变。...
2025-10-4 00:3:0 | 阅读: 58 |
收藏
|
Active Directory Security - adsecurity.org
schroeder
mimikatz
benjamin
delpy
sean
Active Directory Security Tip #11: Print Service on Domain Controllers
Windows Server默认启用Print Spooler服务,存在安全风险。建议通过GPO禁用该服务以增强域控制器安全性,通常不会影响功能。已发现仅少量实例使用此配置。...
2025-10-4 00:3:0 | 阅读: 40 |
收藏
|
Active Directory Security - adsecurity.org
spooler
gpo
domaindc
Active Directory Security Tip #10: FSMO Roles
文章介绍微软支持的域控制器备份策略,并建议将所有FSMO(Flexible Single Master Operation)角色集中在一个域控制器上以简化备份流程。同时提供PowerShell脚本用于检查森林和当前域中的FSMO角色持有者。...
2025-10-2 00:3:0 | 阅读: 33 |
收藏
|
Active Directory Security - adsecurity.org
domaindc
fsmo
powershell
Active Directory Security Tip #9: Active Directory Backups
微软支持Active Directory备份非常重要,特别是Domain Controllers的系统状态备份。使用非AD感知的工具可能导致恢复困难并产生高昂费用。建议每月备份FSMO角色所在的DC,并检查最近支持的备份情况。PowerShell脚本可用于查看各分区的最后备份时间。...
2025-9-30 00:3:0 | 阅读: 39 |
收藏
|
Active Directory Security - adsecurity.org
backup
microsoft
Active Directory Security Tip #8: The Domain Kerberos Service Account – KRBTGT
Kerberos服务账户KRBTGT用于签名和加密Kerberos票证,若其密码或哈希被泄露,攻击者可伪造黄金票证。大多数AD森林中该账户保留旧密码,需更改两次以确保安全。可通过msds-keyversionnumber属性检查更改次数,并建议间隔至少一周修改两次。...
2025-9-21 00:3:0 | 阅读: 37 |
收藏
|
Active Directory Security - adsecurity.org
passwords
adsecurity
msds
Active Directory Security Tip #7: The Tombstone Lifetime
Active Directory中的Tombstone lifetime(TSL)决定了删除对象的保留时间,默认值为60天,Windows 2003 SP2后改为180天。此设置影响备份有效性、数据恢复及域控制器复制。建议将旧环境更新为180天以增强数据恢复能力。...
2025-9-20 00:3:0 | 阅读: 40 |
收藏
|
Active Directory Security - adsecurity.org
lifetime
adrootdse
tombstone
Previous
-15
-14
-13
-12
-11
-10
-9
-8
Next