
2026-11-19 02:41:3 Author: www.appinn.com(查看原文) 阅读量:14 收藏
如果你使用 Nginx,并且开启了 HTTP/2,需要更新。
注意:Nginx 非常常见,也可能包含在很多其他服务中。
2026 年 11 月 18 日,Nginx 披露了多个安全漏洞,其中两项涉及 HTTP/2,攻击者可能在无需登录的情况下远程执行代码(RCE)。
青小蛙也趁早更新了小众软件的 WordPress 主站和 Discourse 论坛。结果两个服务都遇到了点问题,放在最后再说。
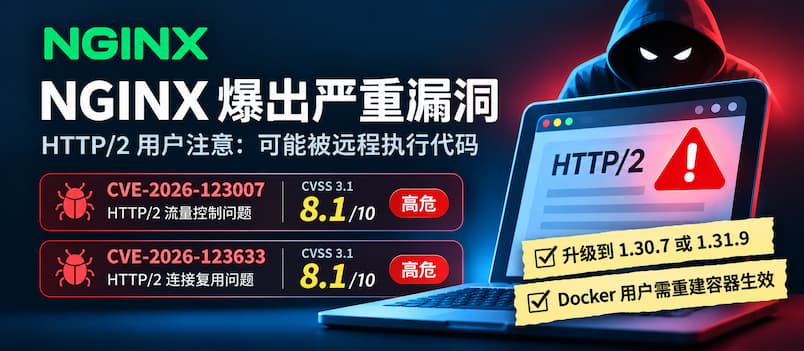
这次 Nginx 漏洞有多严重?
这次披露的漏洞中,最值得关注的是两项 HTTP/2 安全漏洞:
- CVE-2026-123007:HTTP/2 流量控制处理中的内存损坏问题,可能导致远程代码执行。
- CVE-2026-123633:HTTP/2 连接复用中的 Use-after-free(释放后使用)问题,在特定条件下可能导致远程代码执行。
此外,还有涉及 DNS 解析、TLS、try_files 与 alias 等功能的安全漏洞。
对于普通网站管理员来说,最需要关注的是:Nginx 是否启用了 HTTP/2,以及是否已经安装安全补丁。
如何检查并修复 NGINX 漏洞?
首先查看当前 NGINX 版本:
NGINX 官方已经在以下版本中修复相关漏洞:
- 稳定版:1.30.7
- 主线版:1.31.9
暂时无法升级怎么办?
可以临时关闭 HTTP/2,检查方式:
nginx -T 2>&1 | grep -E 'http2|quic'
如果配置中出现 http2 on;,就去把这一行删掉。然后重启 Nginx 就行了。
对于 Docker 用户,需要特别注意:更新前需要确认镜像中的 Nginx 版本也更新了。
不然很尴尬。
青小蛙遇到的两个问题
WordPress 的更新比较容易,很快就搞定了。顺手还升级了 PHP8.5,目前已经跑起来了。
论坛就,很尴尬了。
Discourse 官方已经修复并推送新版本,于是青小蛙使用的是官方标准更新方式:
cd /var/discourse
git pull
./launcher rebuild app
但更新后检查:
nginx version: nginx/1.26.3
这就…很老很老了,甚至这个版本已经停止维护了。
百思不得其解,我就去研究了一下源码。
原来,Discourse 真的就一直在使用 1.26.3 这个版本,目的是跟随基础镜像 Debian 13。
但为了解决安全问题,不断的打补丁:
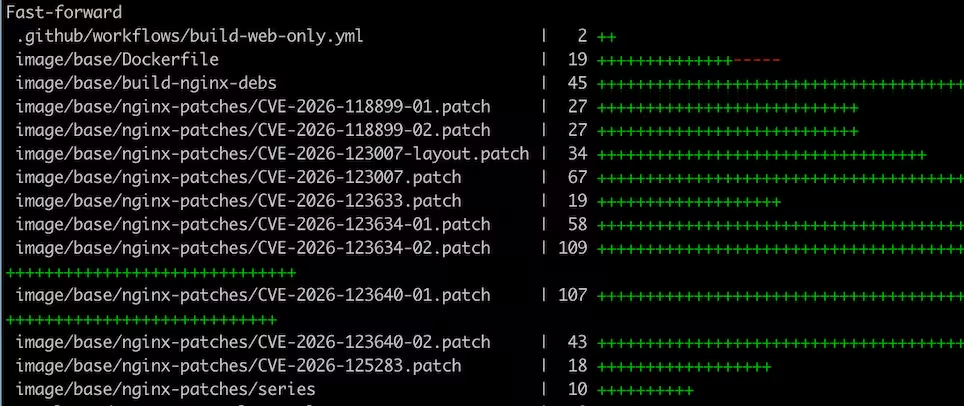
好吧,修了就好。
于是重建论坛程序,成功之后发现:未完成更新!
Nginx 补丁没装上。再去查,发现:
今天(11月19日)上午,Discourse 已经合并了安全修复代码,并在 Docker Hub 发布了新的基础镜像,也修改了代码,进行了推送。
但是,目前处于等待审核阶段,代码没有被合并:
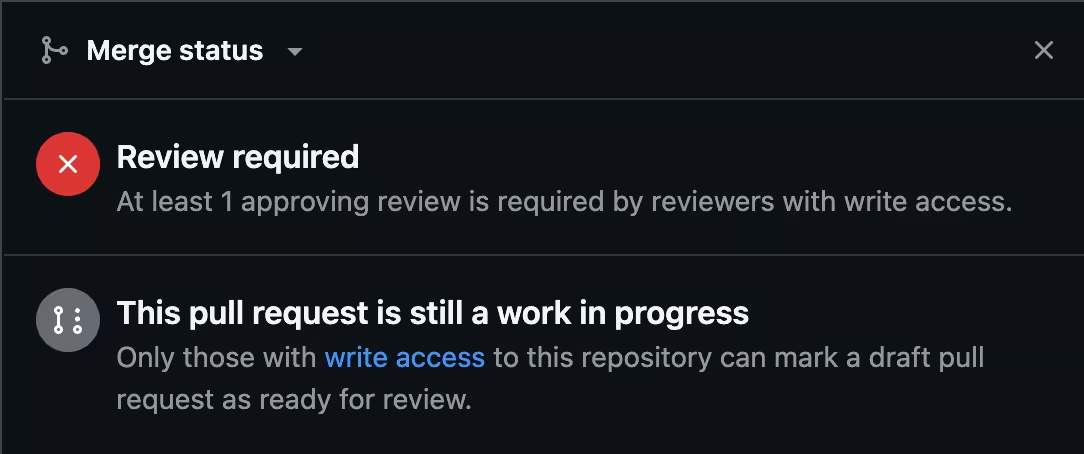
所以,还得继续等…
最后要吐槽
以前更新程序,青小蛙内心的期待是:加速!提升!性能!
现在更新程序,内心的期待变成了:安全!可靠!别漏!
原文:https://www.appinn.com/nginx-http2-security-vulnerabilities-2026/
参考资料:
这篇文章对你有帮助吗?
如有侵权请联系:admin#unsafe.sh