INDICE dei PHISHINGDi seguito riportiamo i tentativi di phishing a mezzo email più comuni, rile 2026-11-10 10:20:11 Author: www.tgsoft.it(查看原文) 阅读量:0 收藏
INDICE dei PHISHING
Di seguito riportiamo i tentativi di phishing a mezzo email più comuni, rilevati dal Centro Ricerche Anti-Malware di TG Soft nel mese di NOVEMBRE 2026:
09/11/2026 => GLS
09/11/2026 => Banco BPM
09/11/2026 => Aruba - Sospensione Servizio
06/11/2026 => Cloud Storage
04/11/2026 => Klarna
Queste email hanno lo scopo di ingannare qualche malcapitato inducendolo a fornire dati sensibili, come le informazioni del conto corrente, i codici della carta di credito o credenziali di accesso personali, con tutte le possibili conseguenze facilmente immaginabili.
09 Novembre 2026 ==> Phishing GLS
OGGETTO: <Avviso di mancata consegna del pacco : 700934100>
Analizziamo di seguito un nuovo tentativo di furto dati che giunge attraverso un messaggio ingannevole che si spaccia per il noto corriere GLS.
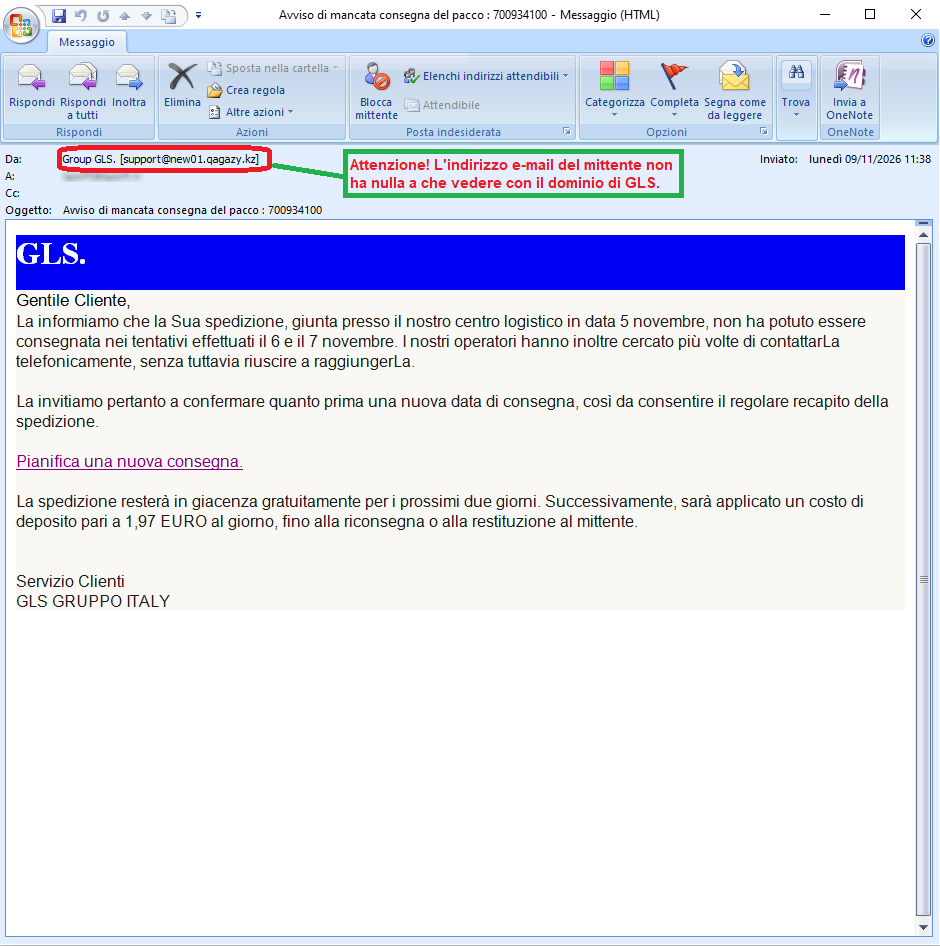
Il messaggio, che riportiamo di lato, fa riferimento nello specifico ad un pacco in attesa di consegna, i cui tentativi di consegna effettuati il 6 e 7 novembre non sono andati a buon fine. "La spedizione resterà in giacenza gratuitamente per i prossimi due giorni. Successivamente, sarà applicato un costo di deposito pari a 1,97 EURO al giorno, fino alla riconsegna o alla restituzione al mittente". Per sbloccare la consegna sembrerebbe necessario programmare una nuova data di consegna attraverso il seguente link:
Pianifica una nuova consegna
Il messaggio, anche se apparentemente sembrerebbe provenire dal corriere GLS, è molto scarno e privo in informazioni che possano permetterci, di fatto, di identificare di che consegna si tratta. Viene solamente riportato un codice del pacco (700934100).
Chiaramente GLS è estranea all'invio massivo di queste campagne malevole che sono delle vere e proprie truffe il cui obiettivo resta, come sempre, quello di rubare dati sensibili dell'ignaro ricevente.
A scanso di equivoci si tratta infatti di un tentativo di phishing volto a carpire i vostri dati personali..Quindi occhi aperti... per evitare spiacevoli inconvenienti basta un pò di attenzione e colpo d'occhio.
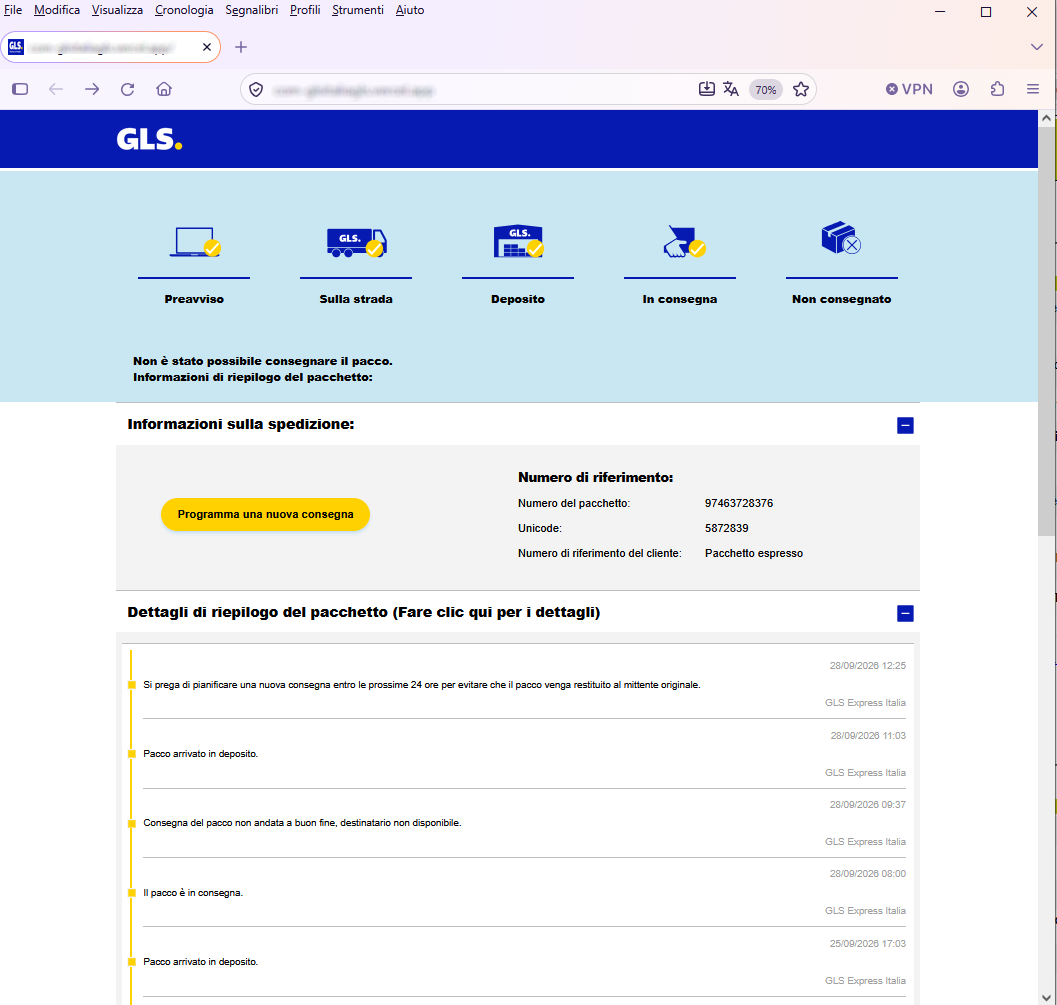
Chi dovesse malauguratamente cliccare sul link Pianifica una nuova consegna verrà dirottato su una pagina web che dovrebbe simulare il sito ufficiale di GLS.
Sebbene il sito sia graficamente ben fatto, notiamo che l'indirizzo url presente sulla barra del broswer è anomalo e non riconducibile ad alcuna compagnia di trasporti.
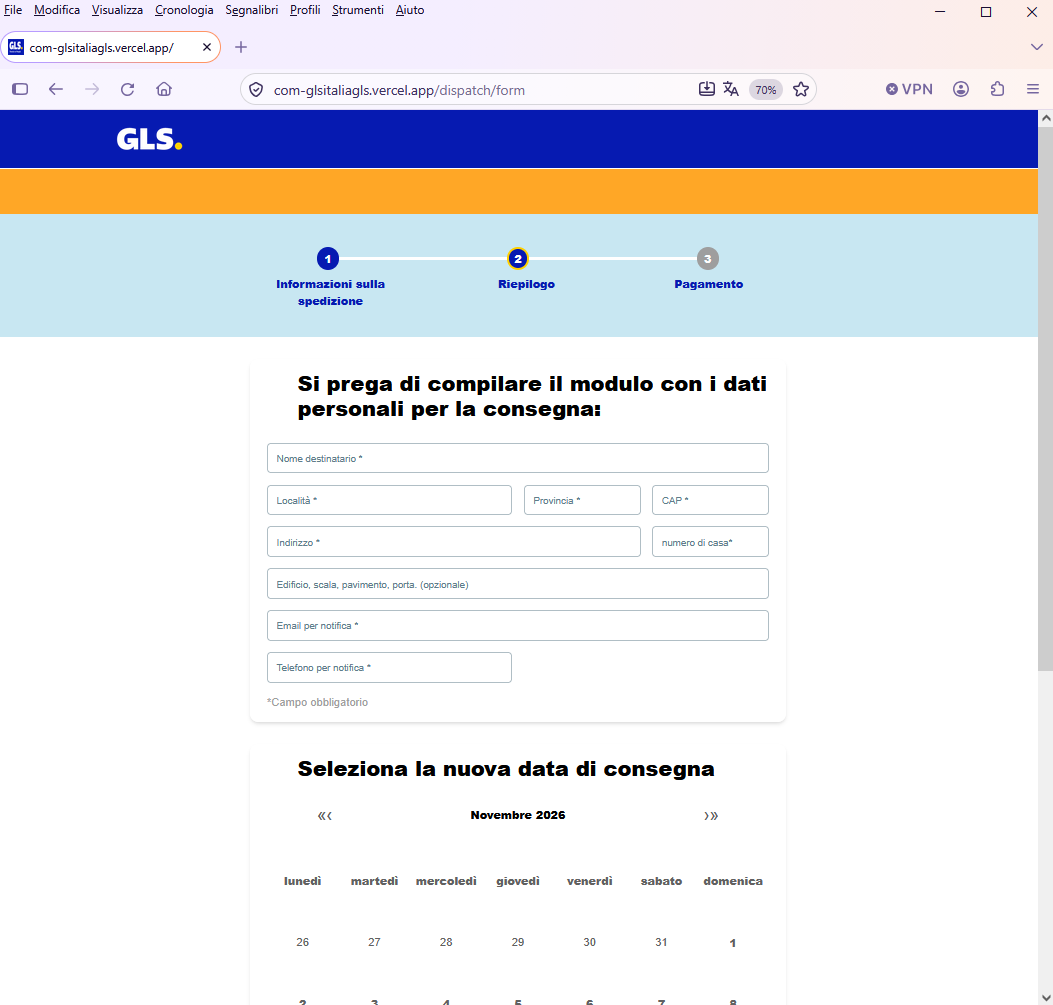
Nella videata successiva, viene richiesto di inserire i dati personali, ovvero dati identificati e indirizzo di consegna, per riprogrammare la consegna e di selezionare una nuova data.
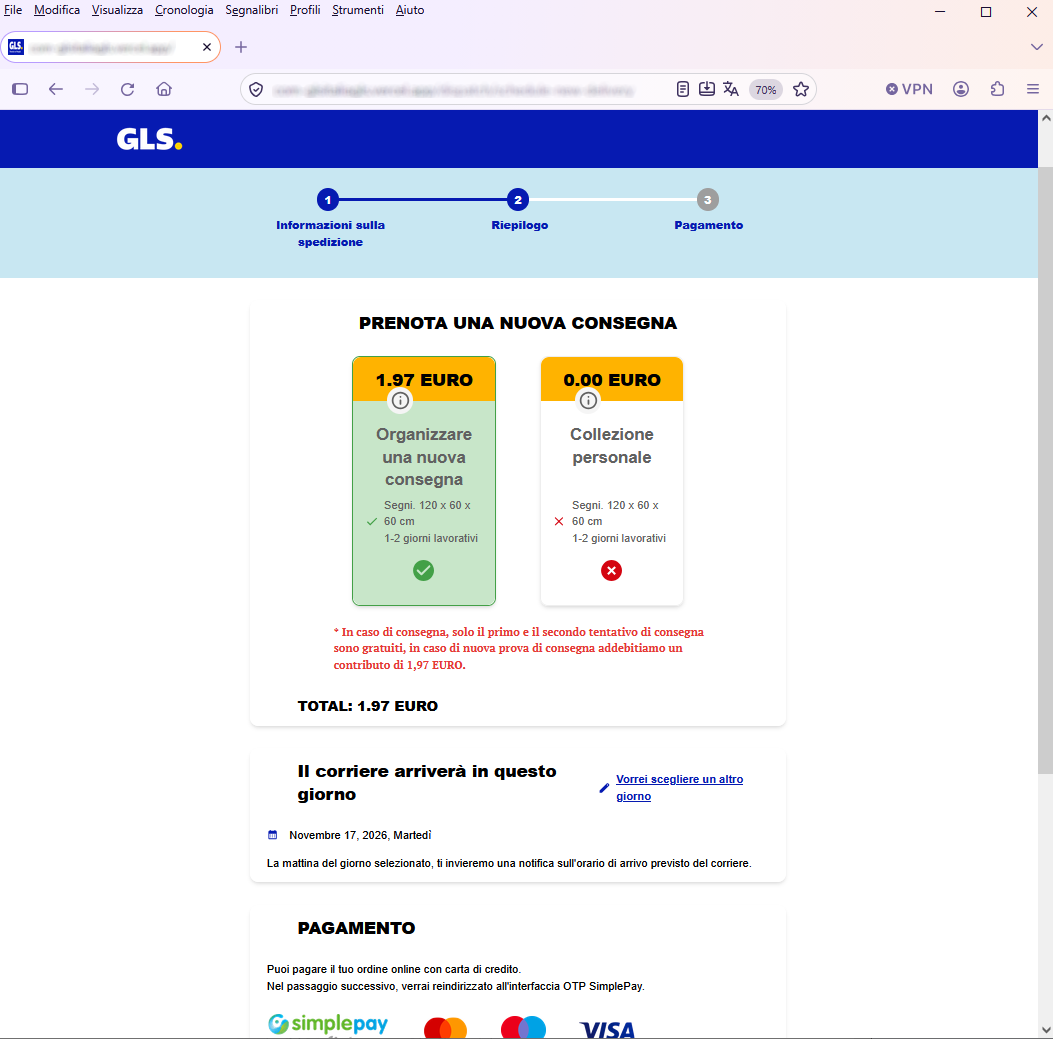
ECCO LA SORPRESA! Dopo aver cliccato su 'Pagina successiva'' veniamo infatti dirottati su un FORM di inserimento dati della propria carta di credito per procedere al pagamento di € 1,97 relativi alle spese di spedizione del pacco oggetto dell'alert.
Notiamo che la pagina in cui risiede il form è ospitata su un indirizzo url diverso da quello visto precedentemente ma che comunque non è assolutamente attendibile e non ha proprio nulla a che fare con alcun sito di compagnie di trasporti.
Lo scopo di tutto è quello di indurre l'utente ad inserire i suoi dati personali. Di lato mostriamo nel dettaglio la videata del form di compilazione.
In conclusione vi invitiamo sempre a diffidare da qualunque email che richieda l'inserimento di dati riservati, evitando di cliccare su link sospetti, i cui collegamenti potrebbero condurre ad un sito contaffatto difficilmente distinguibile dall'originale, mettendo i vostri dati più preziosi nelle mani di cyber-truffatori per usi di loro maggiore interesse e profitto.
09 Novembre 2026 ==> Phishing Banco BPM
«OGGETTO: <BP-M : Comunicazione lmportante #lT45928273>
Di seguito analizziamo la seguente campagna di phishing, che giunge attraverso un'e-mail che, sfruttando la grafica rubata, o simile, a quella di un noto Istituto Bancario nazionale, in questo caso BANCO BPM, cerca di spacciarsi per una comunicazione ufficiale, per indurre l'ignaro ricevente ad effettuare quanto richiesto e a cadere in questo tranello basato su tecniche di ingegneria sociale (social engeenering).
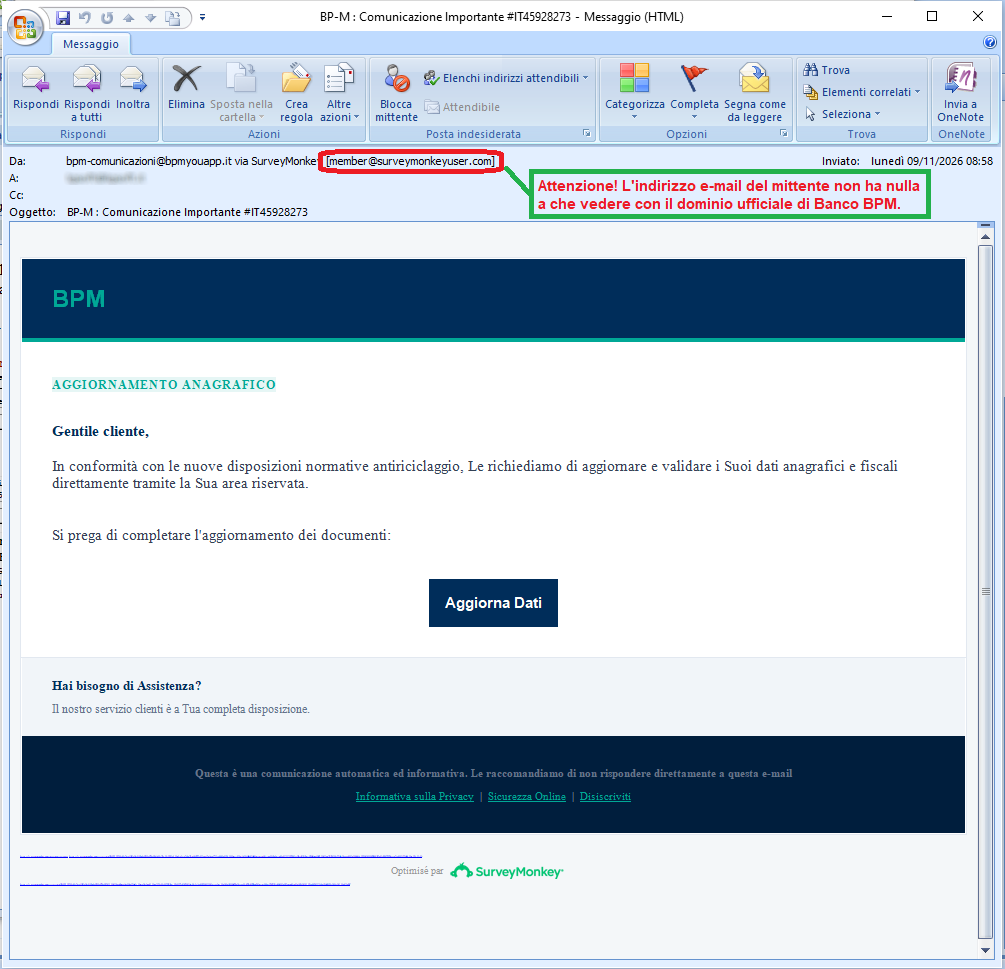
Il messaggio segnala all'ignaro ricevente che "In conformità con le nuove disposizioni normative antiriciclaggio" è necessario che proceda ad aggiornare la sua anagrafica, direttamente tramite la Sua area riservata anche al fine di evitare blocchi futuri all’operatività dei suoi conti. E' quindi invitato a prendere immediatamente le misure necessarie cliccando sul seguent elink:
Aggiorna Dati
Possiamo notare sin da subito che il messaggio di alert giunge da un indirizzo e-mail <member(at)surveymonkeyuser(dot)com> quanto mai sospetto e contiene un testo molto generico, anche se il cybercriminale ha avuto l'accortezza grafica di inserire il noto logo di BANCO BPM che potrebbe trarre in inganno l'utente.
L'intento è quello di portare il malcapitato ad effettuare il login al suo account di home banking.
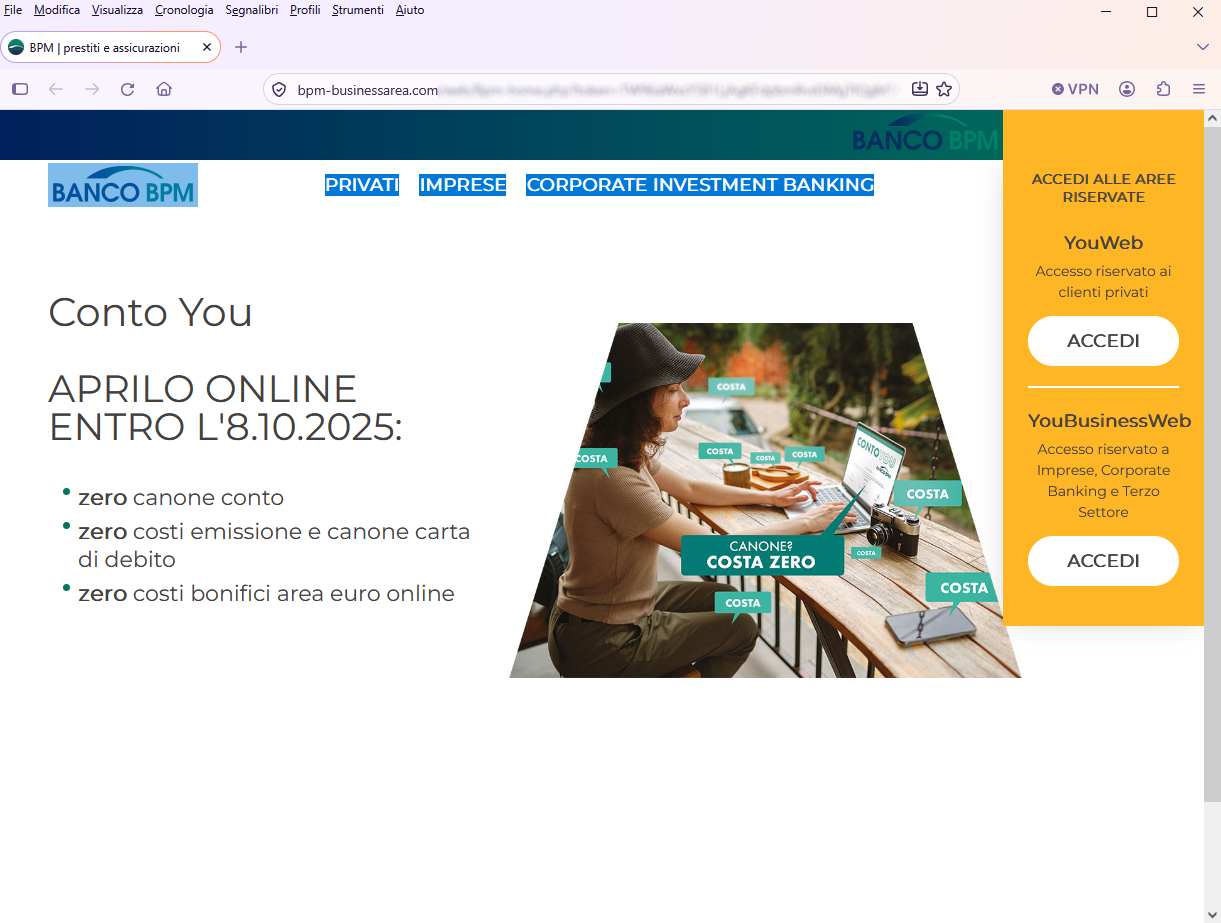
Chi dovesse malauguratamente cliccare sul link Aggiorna Dati verrà dirottato su una pagina WEB anomala, che non ha nulla a che vedere con il sito ufficiale di BANCO BPM.
Dall'immagine riportata di lato possiamo notare che la pagina web è graficamente ben fatta e simula discretamente il sito ufficiale del portale bancario.
Alla luce di queste considerazioni vi invitiamo a prestare molta attenzione ad ogni dettaglio fuorviante ricordando che come buona regola prima di procedere all'inserimento di dati sensibili, in questo caso le credenziali dell'home banking, è fondamentale analizzare l'indirizzo url in cui è ospitato il form di autenticazione.
La pagina di atterraggio in questo caso è ospitata su un indirizzo url che non ha nulla a che fare con il sito ufficiale del noto istituto bancario.
hrrps://bpm-businessarea[.]com/...
Questa pagina /SITO INGANNEVOLE è gestito da cyber-criminali il cui obiettivo è quello di entrare in possesso dei vostri dati più preziosi per poterli utilizzare a scopi criminali.
09 Novembre 2026 ==> Phishing Aruba - Sospensione servizio
OGGETTO: <Attenzione: Il tuo hosting web e stato sospeso – Procedi al rinnovo>
Ritroviamo anche questo mese i tentativi di phishing che si spacciano per comunicazioni da parte del brand Aruba. 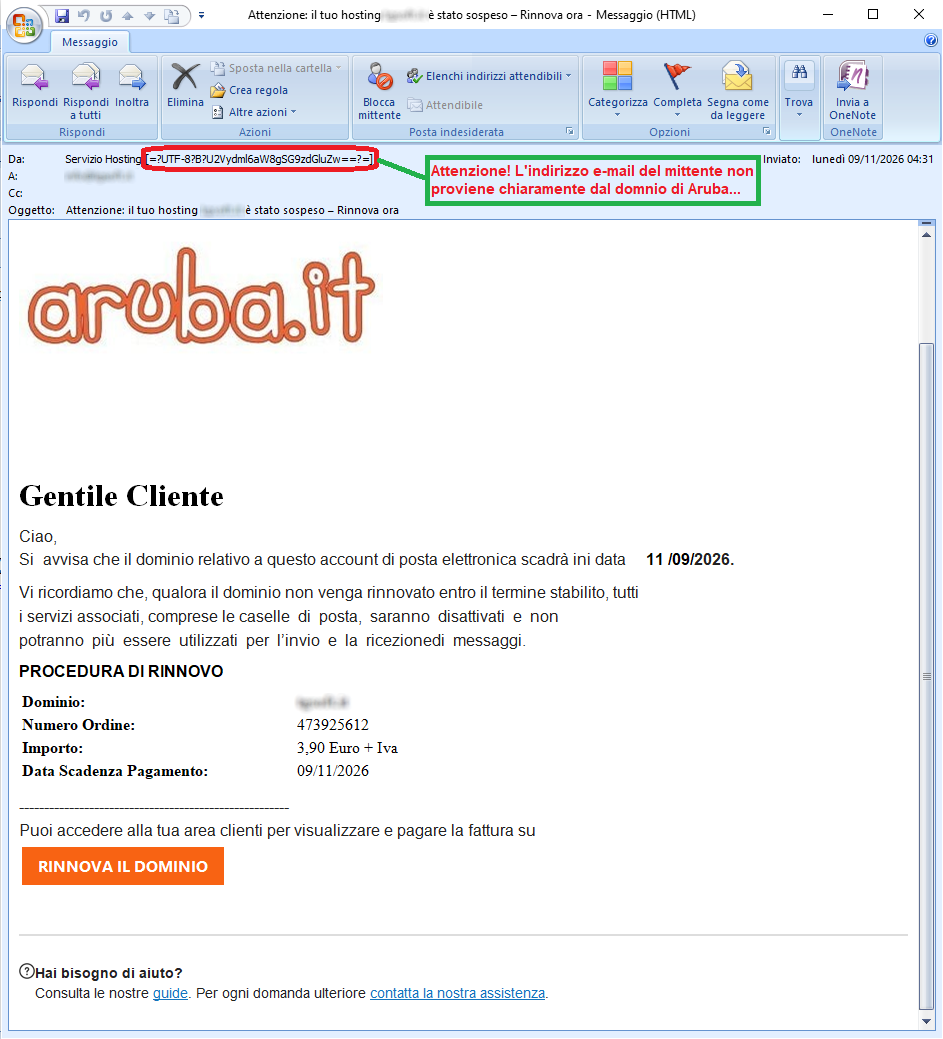
Invita quindi l'utente a procedere al pagamento, attraverso il seguente link:
RINNOVA IL DOMINIO
Chiaramente la nota azienda di servizi di web hosting, e-mail e registrazione domini, Aruba è estranea all'invio massivo di queste mail che sono delle vere e proprie truffe il cui obiettivo resta, come sempre, quello di rubare dati sensibili dell'ignaro ricevente.
Analizzando il testo del messaggio notiamo fin da subito che l'indirizzo e-mail del mittente è alquanto sospetto e non proviene chiaramente dal dominio ufficiale di Aruba.
Per indurre il malcapitato a procedere tempestivamente al rinnovo della propria casella postale vengono date 24 ore di tempo. Questo ha lo scopo di intimare l'utente, spinto dal timore di ritrovarsi con la sua casella e-mail disattivata, ad agire immediatamente e senza pensarci troppo. Chi dovesse malauguratamente cliccare sul link RINNOVA IL DOMINIO verrà dirottato su una pagina WEB anomala, che è già stata segnalata come pagina /SITO INGANNEVOLE....
Vi invitiamo pertanto a ricordare che la fretta non è mai una buona consigliera e che, in presenza di questi tentativi di frodi informatiche, è necessario prestare attenzione ad ogni dettaglio, anche banale.
Procedendo all'inserimento dei dati richiesti, nello specifico i dati della carta di credito, questi saranno recapitati ai cyber-criminali ideatori della truffa che li utilizzeranno a scopi criminali.
06 Novembre 2026 ==> Cloud Storage
OGGETTO: <Cloud Drive Capacity Update>
Di seguito analizziamo il tentativo di truffa che si cela dietro ad una falsa comunicazione che sfrutta l'azienda Cloud Servcices Inc., provider di servizi in Cloud, con servizio che permette di conservare foto, video e documenti nel Cloud.
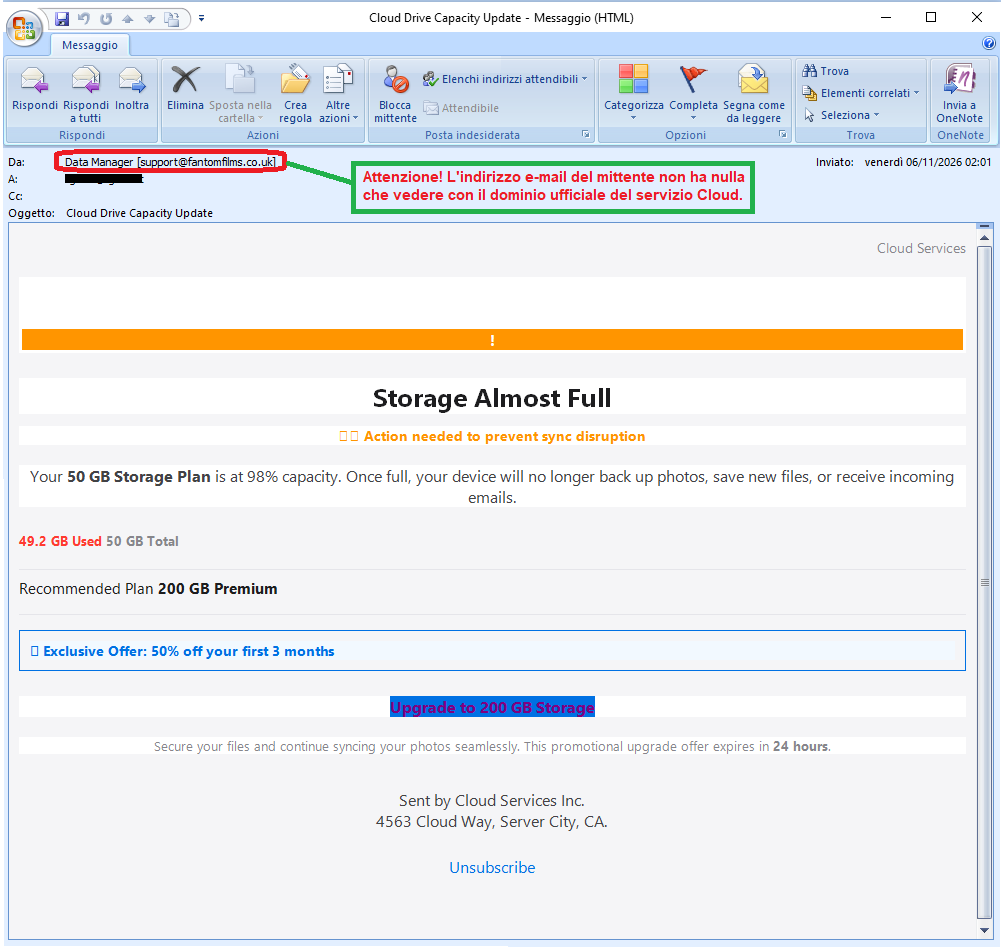
Come vediamo nell'immagine di lato, il messaggio avverte l'utente che il suo spazio di archiviazione su Cloud Services è quasi pieno al 98%, e che una volta raggiunto il limite, il dispositivo non eseguirà più il backup delle foto, non salverà nuovi file e non riceverà più e-mail nuove. L'utente viene quindi invitato a comprare dello spazio aggiuntivo al fine di scongiurare la perdita di tutti i dati. Viene proposta un'offerta esclusiva per l'acquisto di 200 GB di spazio.
Chiaramente Cloud Services è estranea all'invio di queste campagne malevole che sono delle vere e proprie truffe il cui obiettivo resta, come sempre, quello di rubare dati sensibili dell'ignaro ricevente.
Si tratta, infatti, di un tentativo di phishing volto a carpire i dati personali degli ignari utenti.
Quindi occhi aperti... per evitare spiacevoli inconvenienti basta un po' di attenzione e colpo d'occhio.
Già analizzando l'e-mail notiamo che il mittente del messaggio è <support[at]fantomfilms[dot]co[dot]uk> chiaramente non è riconducibile al dominio ufficiale di Cloud Services, fatto questo, decisamente anomalo che dovrebbe quantomai insospettirci.
Tuttavia, se dovessimo cliccare su Upgrade to 200 GB Storage verremo dirottati su una pagina di ''atterraggio'' che è già stata segnalata come pagina /SITO INGANNEVOLE.... in quanto gestito da cyber-criminali il cui obiettivo è quello di entrare in possesso dei vostri dati più preziosi per poterli utilizzare a scopi criminali.
Vi invitiamo sempre a far attenzione anche ai più piccoli dettagli e a non inserire i vostri dati personali e/o password su form ospitati su pagine web contraffatte, in quanto verranno inviati su un server remoto e utilizzati da cyber-truffatori.
04 Novembre 2026 ==> Phishing Klarna
OGGETTO: <Conferma delle tue informazioni>
Analizziamo questo mese un nuovo tentativo di phishing che si spaccia per una comunicazione da parte di Klarna, il servizio di pagamento svedese.
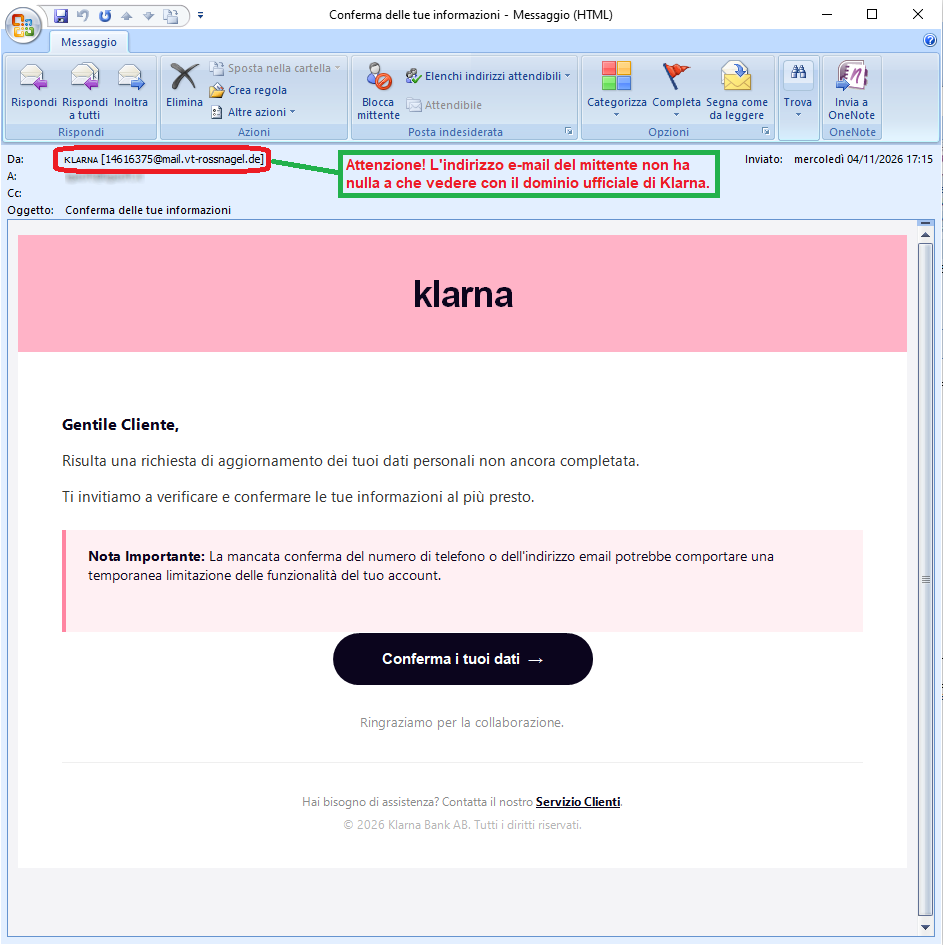
Lo invita quindi a verificare e confermare le sue informazioni al più presto, attraverso il seguente pulsante:
Conferma i tuoi dati
Chiaramente la nota azienda di pagamenti online, Klarna è estranea all'invio massivo di queste mail che sono delle vere e proprie truffe il cui obiettivo resta, come sempre, quello di rubare dati sensibili dell'ignaro ricevente.
Analizzando attentamente il messaggio ci sono alcuni indizi che dovrebbero insospettire. Notiamo subito che l’indirizzo e-mail da cui proviene il messaggio <14616375[at]mail[dot]vt-rossnagel[dot]de> non è riconducibile al dominio ufficiale di Klarna, fatto questo decisamente anomalo, che dovrebbe insospettirci...
Chi dovesse malauguratamente cliccare sul link Conferma i tuoi dati verrà dirottato su una pagina web che dovrebbe simulare il sito ufficiale di Klarna, ma che è già stata segnalata come pagina /SITO INGANNEVOLE.... in quanto gestito da cyber-criminali il cui obiettivo è quello di entrare in possesso dei vostri dati più preziosi per poterli utilizzare a scopi criminali.
Vi invitiamo sempre a far attenzione anche ai più piccoli dettagli e a non inserire i vostri dati personali e/o password su form ospitati su pagine web contraffatte, in quanto verranno inviati su un server remoto e utilizzati da cyber-truffatori.
Un po' di attenzione e colpo d'occhio, possono far risparmiare parecchi fastidi e grattacapi...
Vi invitiamo a NON farvi ingannare da queste tipologie di e-mail che, anche se utilizzano tecniche di approccio già viste e non particolarmente sofisticate, se vi è una recrudescenza, con ragionevole probabilità, più di qualche malcapitato viene ingannato.
Vi invitiamo a consultare, per maggiori approfondimenti, le seguenti informativa sulle tecniche di Phishing:
02/09/2026 16:22- Phishing: i tentativi di furto credenziali e/o dati maggiormente diffusi nel mese di settembre 2026...
Vir.IT eXplorer Lite ha le seguenti caratteristiche peculiari:
C.R.A.M. Centro Ricerche Anti-Malware
06/08/2026 12:04- Phishing: i tentativi di furto credenziali e/o dati maggiormente diffusi nel mese di agosto 2026...
09/07/2026 09:36 - Phishing: i tentativi di furto credenziali e/o dati maggiormente diffusi nel mese di luglio 2026...
12/06/2026 09:12 - Phishing: i tentativi di furto credenziali e/o dati maggiormente diffusi nel mese di giugno 2026...
12/05/2026 16:29 - Phishing: i tentativi di furto credenziali e/o dati maggiormente diffusi nel mese di maggio 2026...
02/04/2026 11:01 - Phishing: i tentativi di furto credenziali e/o dati maggiormente diffusi nel mese di aprile 2026...
04/03/2026 10:44 - Phishing: i tentativi di furto delle credenziali maggiormente diffuse nel mese di marzo 2026..
04/02/2026 10:33 - Phishing: i tentativi di furto delle credenziali maggiormente diffuse nel mese di febbraio 2026...
08/01/2026 09:53 - Phishing: i tentativi di furto delle credenziali maggiormente diffuse nel mese di gennaio 2026...
04/12/2025 15:56 - Phishing: i tentativi di furto delle credenziali maggiormente diffuse nel mese di dicembre 2025...
04/11/2025 14:45 - Phishing: i tentativi di furto credenziali e/o dati maggiormente diffusi nel mese di novembre 2025...
01/10/2025 16:40 - Phishing: i tentativi di furto credenziali e/o dati maggiormente diffusi nel mese di ottobre 2025...
04/09/2025 09:45 - Phishing: i tentativi di furto credenziali e/o dati maggiormente diffusi nel mese di settembre 2025...
Prova Vir.IT eXplorer Lite Se non doveste ancora utilizzare Vir.IT eXplorer PRO è consigliabile installare, ad integrazione dell'antivirus in uso per aumentare la sicurezza dei vostri computer, PC e SERVER indifferentemente, Vir.IT eXplorer Lite -FREE Edition-.
Ringraziamenti
Il Centro Ricerche Anti-Malware di TG Soft ringrazia tutti i gli utenti, i clienti, i tecnici dei rivenditori e tutte le persone che hanno trasmesso/segnalato al nostro Centro Ricerche materiale riconducibili ad attività di Phishing che ci hanno permesso di rendere il più completa possibile questa informativa.Come inviare e-mail sospette per l'analisi come possibili phishing ma anche virus/malware o Crypto-Malware
L'invio di materiali da analizzare al Centro Ricerche Anti-Malware di TG Soft per l'analisi che è sempre e comunque gratuito può avvenire in tutta sicurezza in due modalità:
 Per maggiori approfondimenti su come inoltrare in sicurezza e-mail sospette vi invitiamo a consultare la seguente pagina pubblica: Come inviare e-mail sospette per l'analisi
Tutto questo per aiutare ad aiutarvi cercando di evitare che possiate incappare in furti di credenziali, virus/malware o ancor peggio Ransomware / Crypto-Malware di nuova generazione.
Any information published on our site may be used and published on other websites, blogs, forums, facebook and/or in any other form both in paper and electronic form as long as the source is always and in any case cited explicitly “Source: CRAM by TG Soft www.tgsoft.it” with a clickable link to the original information and / or web page from which textual content, ideas and / or images have been extrapolated.
It will be appreciated in case of use of the information of C.R.A.M. by TG Soft www.tgsoft.it in the report of summary articles the following acknowledgment/thanks “Thanks to Anti-Malware Research Center C.R.A.M. by TG Soft of which we point out the direct link to the original information: [direct clickable link]”
如有侵权请联系:admin#unsafe.sh