
管几台服务器的人大概都有这个体验:终端开一个窗口,传文件再开一个 SFTP 窗口,看负载又得 ssh 进去敲 top。遇到 nginx 502,先查进程、再看配置、改 2026-11-6 10:4:33 Author: blog.upx8.com(查看原文) 阅读量:20 收藏
管几台服务器的人大概都有这个体验:终端开一个窗口,传文件再开一个 SFTP 窗口,看负载又得 ssh 进去敲 top。遇到 nginx 502,先查进程、再看配置、改完重启,来回切半天。
SSHYard 想把这些塞进一个窗口:终端 + SFTP + 网络转发 + 备份 + AI 助手,一款免费开源的原生桌面应用,支持 macOS、Windows 和 Linux。

关键数据先说:安装包 7–12 MB,原生绘制不走 WebView,AGPL-3.0 开源,无需注册账号,凭据本地加密。
一句话说清它和别的 SSH 客户端有什么不同
市面上的 SSH 客户端大致分两类:终端模拟器(iTerm2、Windows Terminal)只管终端,SFTP 得另找工具;图形化客户端(Termius、FinalShell 一类)功能齐全但不少是 Electron 打包,体积上百 MB,且云同步意味着凭据要出门。
SSHYard 的差异点在两处:
- 原生绘制,不内置浏览器内核,所以安装包只有 7–12 MB。
- AI 助手贴着终端跑,通过同一条 SSH 连接执行命令、编辑文件,而不是在另一个聊天窗口里给你复制粘贴建议。
核心功能
终端
- 多标签、分屏与终端搜索,支持真彩色、宽字符和输入法。
- tmux、vim、htop 都能用鼠标操作。
- 同一主机的多个面板共享一条连接,不重复建连。
- 断线后自动重连。
SFTP 文件管理
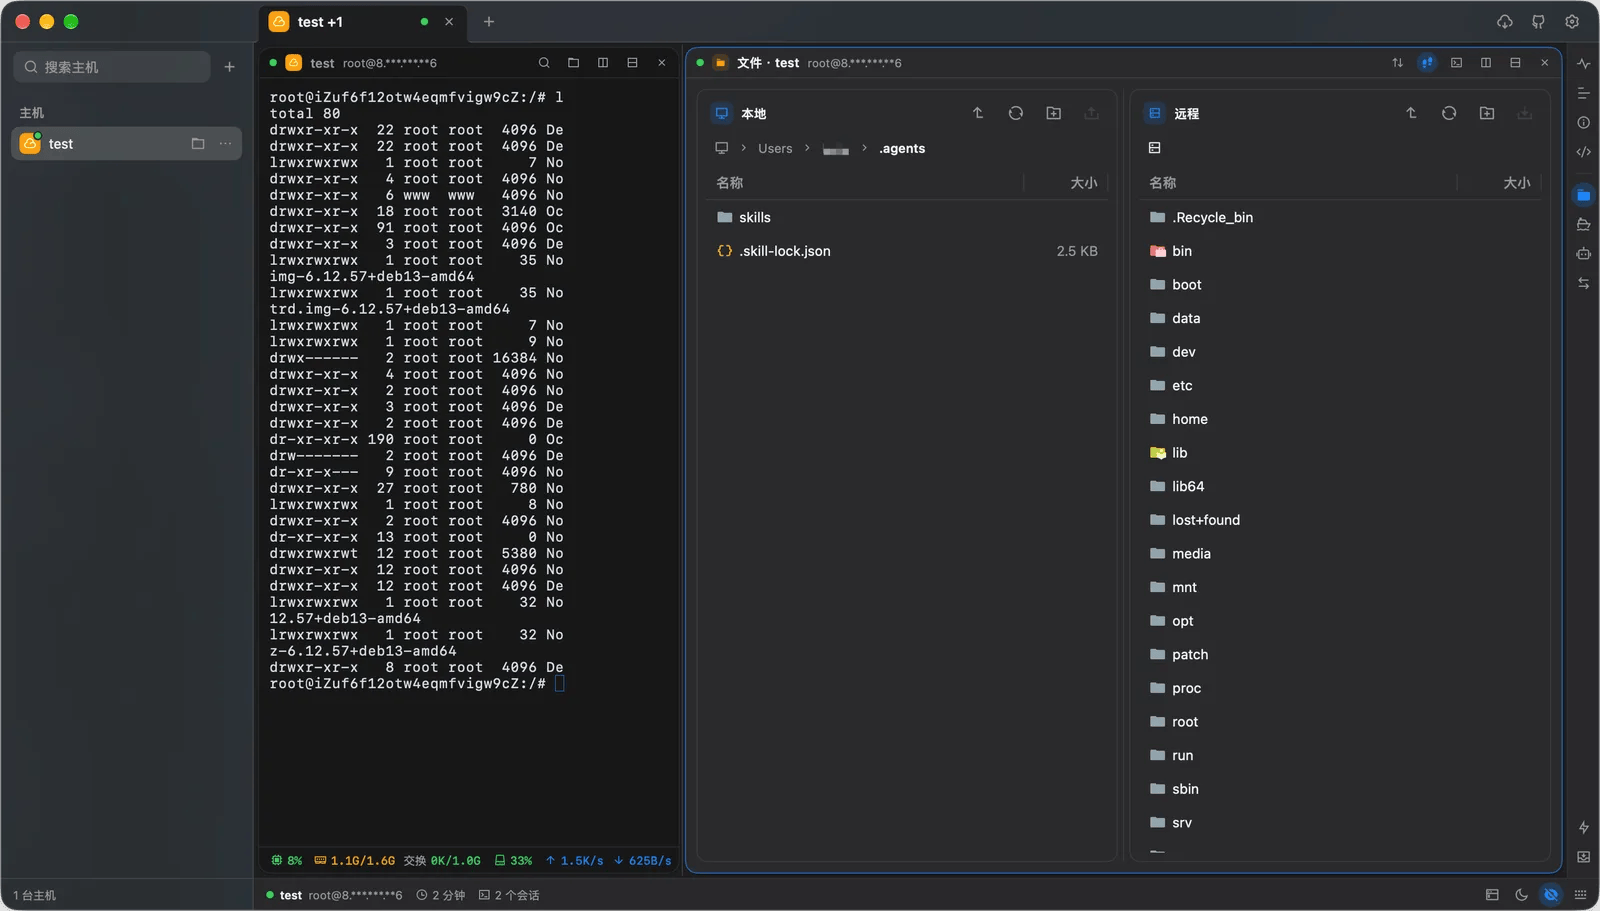
- 远程文件面板就在终端旁边,可以跟随终端的当前目录。
- 内置编辑器,直接改远程文件,不用
vi上去慢慢来。 - 支持拖放,整个文件夹也能传。
- 传输队列支持暂停、续传和重试。
网络连接
- 多级跳板机。
- HTTP 与 SOCKS5 代理。
- 本地、远程和动态端口转发。
主机与凭据
- 从 SSH 配置文件导入,或直接输入
user@host:port连接。 - 支持密码、OpenSSH / PEM / PuTTY 密钥与 SSH Agent。
- 可生成密钥并一键安装公钥。
- 凭据在本地加密保存。
备份与恢复
- 用密码加密备份主机、凭据、快捷指令和设置。
- 保存到本地、WebDAV、S3 兼容存储或 GitHub 私密 Gist。
- 支持手动或定时备份,可设置保留份数。
- 在另一台设备上恢复。
日常体验
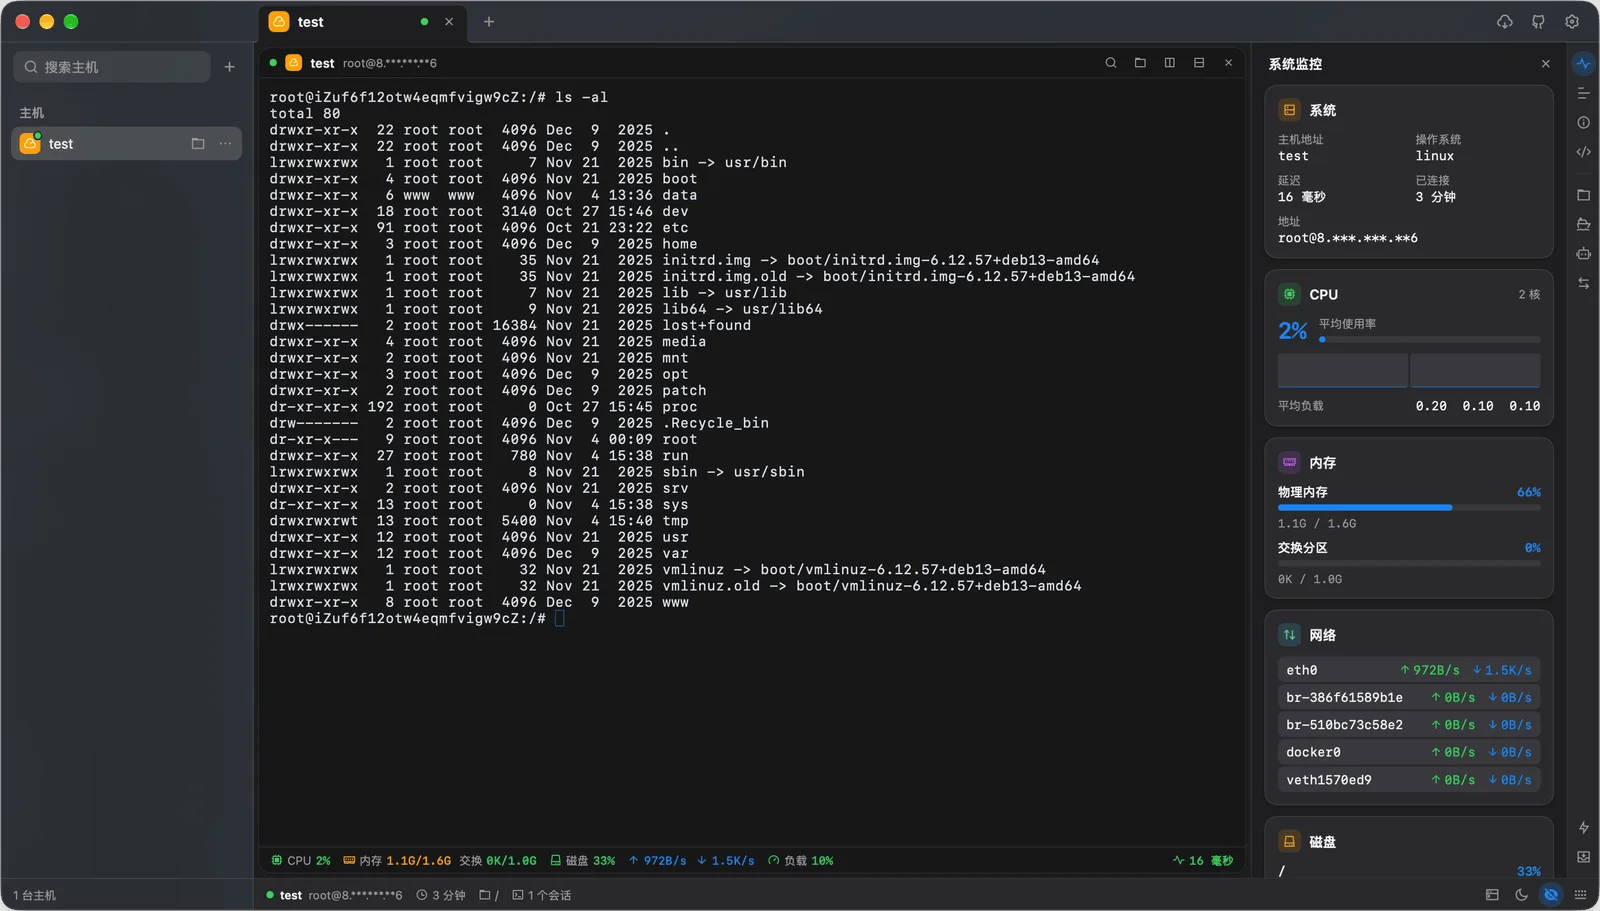
- CPU、内存、磁盘、网络和延迟一目了然。
- 浅色与深色主题,可跟随系统。
- 五种界面语言(英、简中、繁中、日、韩)。
AI 助手:能动手,但主动权在你
这是它最值得说清楚的部分,因为"AI 能操作服务器"听起来就让人紧张。SSHYard 的设计是把控制权切得很细。
它怎么工作:每台主机有独立的助手,助手能看到该主机的终端上下文,并通过同一条 SSH 连接执行命令、编辑文件。
三种权限模式:
| 模式 | 行为 |
|---|---|
| 询问 | 每次执行命令或修改文件前都征求你同意 |
| 自动审核 | 每个操作交给审核模型检查,模型允许才执行;要求确认或审核失败时转来问你 |
| 完全允许 | 必须由你明确开启 |
审核模型还能设严格程度:宽松 80%、标准 90%、严格 97%,对应决策模型判定操作安全所需的把握。
用你自己的模型:可接入任何支持 OpenAI 兼容 Chat Completions、OpenAI Responses 或 Anthropic Messages 接口的服务,包括自己部署的模型。终端输出和文件内容只发送给你选择的服务,而且要先在该主机上得到你的同意才能发。
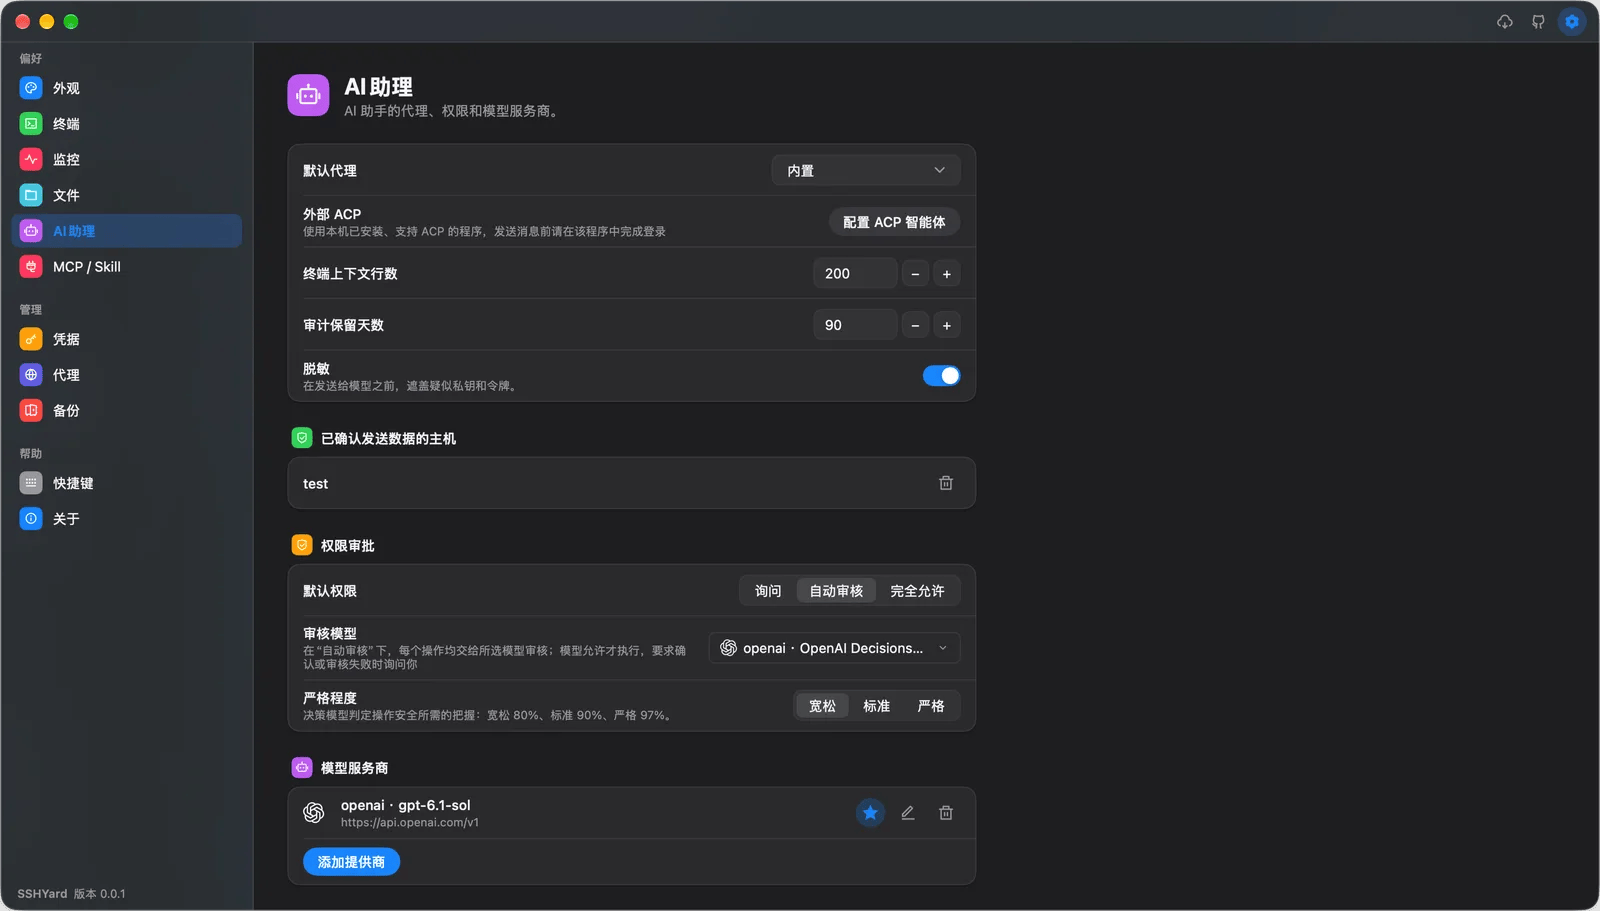
设置里还有两个实用开关:终端上下文行数(默认 200 行)决定 AI 能看到多少历史输出;脱敏在发送给模型前遮盖疑似私钥和令牌。
让 Claude Code / Codex 用你的主机
这个功能比较少见:开启「智能体接入」后,本机的 AI 智能体可以通过开放 API、MCP 端点或 SSHYard Skill 查看主机、建立 SSH 连接、执行命令。
- 为 Claude Code、Codex 一键配置 Skill。
- 每条命令记入 AI 审计日志(默认保留 90 天)。
- 重新生成令牌即可断开所有智能体。
- 默认关闭,由你决定是否开启。
最关键的一句:智能体拿到的是令牌,不是你保存的密码和密钥。 凭据始终留在 SSHYard 内。
安全模型:四层,逐层说得清
- 系统钥匙串:只为 SSHYard 保存一把随机生成的 256 位主密钥,别无他物。
- 本地加密凭据库:密码、私钥、口令、快捷指令和 API 密钥都用这把主密钥加密,存在一个本地文件里。
- 密封备份:备份在本机完成压缩和加密,密钥由你的密码通过 Argon2id 派生,使用 XChaCha20-Poly1305 加密。
- 你的存储:WebDAV、S3 兼容存储和 GitHub Gist 只会收到加密后的文件,备份密码本身从不保存。
翻译成大白话:密码不上云、不进账号体系,系统只认你这台机器上的那把主密钥;备份出门前已经上锁,丢了备份文件也没用,除非对方知道你的备份密码。
规格一览
| 项目 | 内容 |
|---|---|
| 价格 | 免费 |
| 许可证 | GNU AGPL-3.0 |
| 平台 | macOS 12+(Apple 芯片与 Intel)、Windows、Linux(均含 x64 与 Arm64) |
| 界面 | 原生绘制,不使用 WebView |
| 安装包 | 约 7–12 MB |
| 语言 | English、简体中文、繁體中文、日本語、한국어 |
| 账号 | 无需注册 |
| 凭据 | 加密保存在本机 |
| AI 服务 | 任意 OpenAI 兼容 / OpenAI Responses / Anthropic 接口 |
| 智能体接入 | 开放 API、MCP 与 Skill,默认关闭 |
下载
当前版本 0.0.19,发布于 2026 年 11 月 6 日。全部构建产物都在 GitHub Releases,官方提供 SHA256SUMS 校验文件。
macOS(12 及以上,已签名并通过公证)
Windows(x64 / Arm64,无需管理员权限)
Linux(.deb 安装包或 .tar.gz 压缩包)
其他:全部下载与安装说明 · 更新日志 · SHA256SUMS
上手顺序
- 装好打开,主机列表为空。
- 从 SSH 配置导入,或点「+」输入
user@host:port。有密钥的选密钥类型,没有的可以让它生成并一键装公钥。 - 连上后终端就是主界面,右键或顶部按钮开分栏:新终端、SFTP、系统监控。
- 想用 AI:偏好设置 → AI 助理,先加一个模型服务商(填 API 地址和 Key),再选默认权限模式(建议先用「询问」)。
- 想给 Claude Code 用:MCP / Skill 页面开启智能体接入并生成令牌,一键装 Skill。
适合谁
适合:手上有多台服务器、每天要在终端和文件之间来回切的人;受不了 Electron 客户端体积的人;想用 AI 搭把手但不愿意把私钥交给第三方云服务的人。
要先想清楚:
- 版本号还在 0.0.19,属于早期阶段,接口和界面会变,生产环境主力工具建议先并行跑一段时间。
- AI 功能要自备 API Key,token 费用算你自己的,本地模型也能接但要有算力。
- AGPL-3.0 不是随便用:自己用没问题,改完对外提供服务要开源。
- 智能体接入一旦打开,等于给本机 AI 开了操作服务器的权限,令牌管理和审计日志要当正经事对待。
参考链接
如有侵权请联系:admin#unsafe.sh