
▌漏洞描述 SIMATIC IoT2050 是西门子面向工业物联网的边缘计算网关,Advanced、Basic、M.2、SM 四款型号常用于产线数据采集、协议转换 2026-11-6 19:48:55 Author: nosec.org(查看原文) 阅读量:6 收藏
▌漏洞描述
SIMATIC IoT2050 是西门子面向工业物联网的边缘计算网关,Advanced、Basic、M.2、SM 四款型号常用于产线数据采集、协议转换与边缘侧流程编排,运行工业级 Industrial OS,多数部署在车间机柜、机房与现场网络,与 PLC、上位机处于同一网段。
近日,西门子发布安全公告 SSA-834709(2026 年 11 月 4 日更新至 V1.1),修复设备上 Node-RED 的 HTTP 接口未强制认证漏洞(CVE-2026-58115,CVSS 10.0 )。Node-RED 默认不启用 adminAuth,编辑器与 Admin API 对任何可达主机开放;未认证攻击者可直接向 /flows 提交包含 exec 等可执行节点的新流程,由 Node-RED 进程在设备上执行系统命令,公告给出的影响为以最高权限执行任意代码。
受影响的是装有 Node-RED 且系统版本低于 V4.3.4-1 的设备,四款型号的订货号均在受影响之列。
| 受影响产品 | 受影响版本 | 修复版本/补丁状态 |
|---|---|---|
| SIMATIC IoT2050 Advanced(6ES7647-0BA00-1YA2) | 低于 V4.3.4-1,运行 Industrial OS 且安装 Node-RED | V4.3.4-1 或更高版本 |
| SIMATIC IoT2050 Basic(6ES7647-0BA00-0YA2) | 低于 V4.3.4-1,运行 Industrial OS 且安装 Node-RED | V4.3.4-1 或更高版本 |
| SIMATIC IoT2050 M.2(6ES7647-0BB00-1YA2) | 低于 V4.3.4-1,运行 Industrial OS 且安装 Node-RED | V4.3.4-1 或更高版本 |
| SIMATIC IoT2050 SM(6ES7647-0CA00-1AA2) | 低于 V4.3.4-1,运行 Industrial OS 且安装 Node-RED | V4.3.4-1 或更高版本 |
▌利用条件
利用条件: 设备运行 Industrial OS 且安装了 Node-RED,Node-RED 未配置 adminAuth(默认即为未启用),其 HTTP 接口(默认 1880 端口)可从网络访问;无需账号与凭据,无需受害者交互。
大致利用链路: 访问设备 1880 端口的 Node-RED 界面 -> 请求 /flows 确认未认证即可返回流程数据 -> 提交包含 exec 等可执行节点的新流程 -> 节点运行后执行系统命令 -> 以 Node-RED 进程权限在设备上执行任意代码。
▌威胁状态分析
Node-RED 是可视化流程编排组件,编辑器和 admin API 默认无认证,adminAuth 需手动开启。CVE-2026-58115 由西门子申请,编号仅覆盖预装该组件的 SIMATIC IoT2050;缺陷根因在 Node-RED 默认设置而非西门子代码,任何可访问且未开认证的实例,都能被未认证攻击者通过 /flows 接口部署含 exec 节点的流程执行系统命令。目前公网已公开该漏洞Poc,资产影响较大,建议优先处置修复。
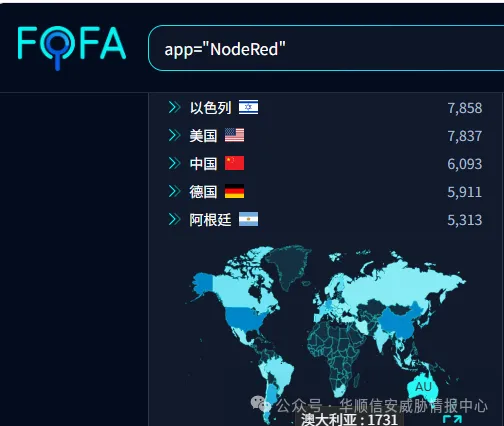
通过 FOFA 测绘可以看到,截至当前,全球暴露在公网的 Node-RED 相关资产约为 80,073 条,共涉及 47,802 个独立 IP。其中以色列的资产占比较高。
▌排查和修复建议
盘点在用的 IoT2050 四款型号,确认 Industrial OS 版本与是否安装 Node-RED,并直接访问 http://设备IP:1880/flows,能返回流程数据即说明未认证开放。
升级 Industrial OS 至 V4.3.4-1 或更高版本,镜像与升级包见西门子下载中心条目 109741799,升级前备份工程与流程。
无法立即升级时,卸载 Node-RED,或在 settings.js 中配置 adminAuth 后重启 Node-RED,并为 HTTP In 节点配置 httpNodeAuth。
收敛暴露面:1880 端口仅对运维网段开放,禁止设备直接暴露在互联网,远程代维改用跳板或专线。
核查 Node-RED 流程列表是否出现陌生流程与 exec 节点,排查近期新增的系统账号、计划任务与异常外联。
▌产品支持情况
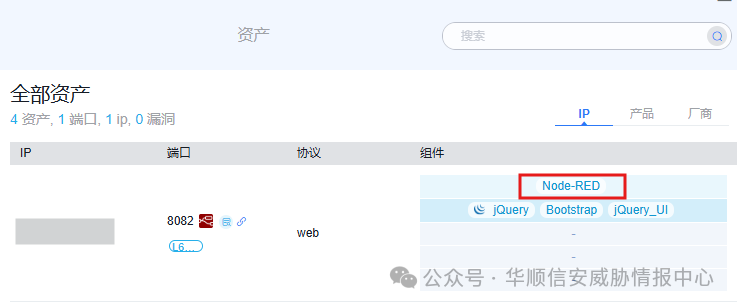
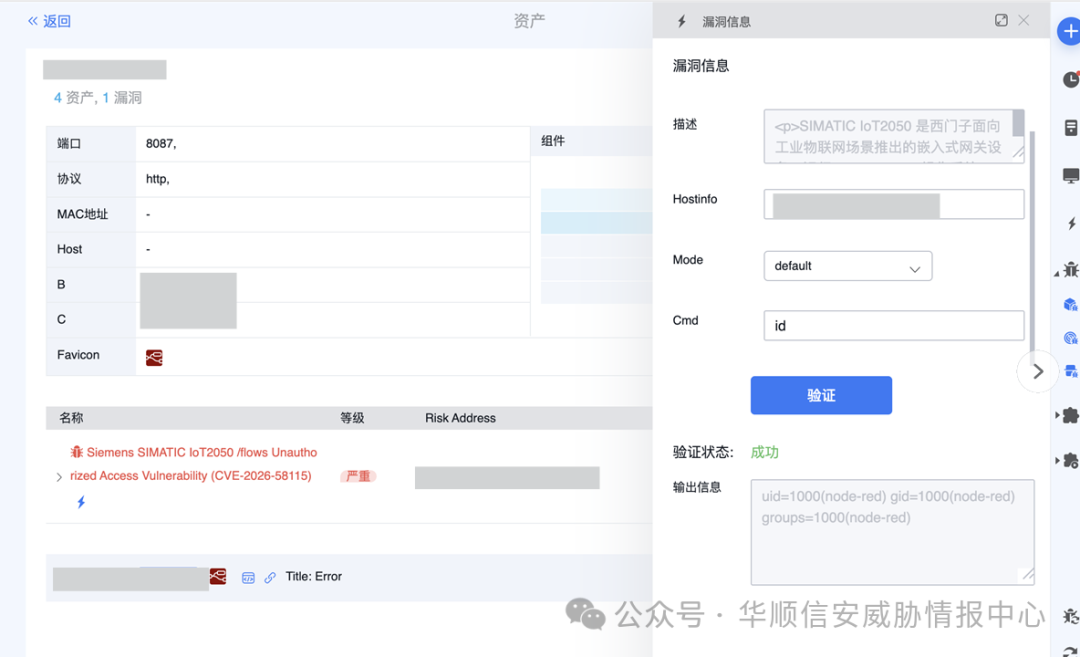
华顺信安安全产线产品已支持 CVE-2026-58115 专项漏洞检测能力,并支持 Node-RED 相关产品组件暴露面风险资产规则识别,可用于辅助完成资产定位与修复排查。
▌参考
如有侵权请联系:admin#unsafe.sh