
2026-11-5 10:46:43 Author: www.appinn.com(查看原文) 阅读量:14 收藏
AI 找漏洞的速度,好吓人。
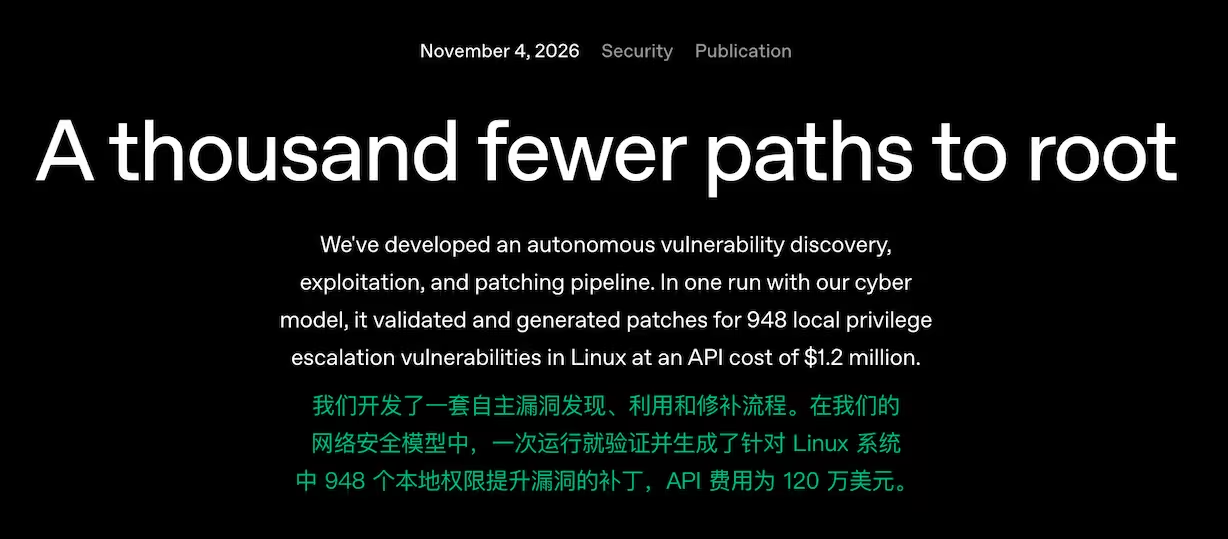
11 月 4 日,OpenAI 公布了一项安全研究:他们使用尚未公开发布的 AI 网络安全模型,在约 10 天内,发现了 948 个不同的 Linux 内核本地提权漏洞,还为这些漏洞生成了候选修复补丁。
然后,更吓人的是,这次只扫描了 Linux 内核 7% 的代码,还有93%正在跃跃欲试(我猜应该正在进行中吧)
12 小时找出 2308 个可疑问题
根据 OpenAI 公布的数据,AI 扫描了约 280 万行 Linux 内核代码。
最初 12 小时,就发现了 2308 个候选安全问题。随后,AI 自动尝试复现漏洞、编写利用程序,验证能否获得 root 权限。
最终结果:
- 2308 个候选问题
- 1724 个成功复现的漏洞
- 1169 个成功实现的提权利用
- 948 个去重后的独立提权漏洞
OpenAI 表示,948 个独立漏洞都有对应的有效提权利用,并生成了候选补丁。
OpenAI 还抽样分析了 166 个漏洞利用,认为 AI 至少使用了 10 种此前未见公开记录的 Linux 漏洞利用技术。
Linux 社区:已经开始修复
OpenAI 将报告提交给了 Linux 社区,在约 10 天的研究期间,OpenAI 观察到:
- 61 个本地提权问题已被 Linux 上游修复;
- 43 个已有待合并的补丁;
- 299 个正在公开报告或讨论中。
截至 11 月 5 日,尚未看到 Linus Torvalds 大神对此的评价。
这次花了多少钱?
OpenAI 公布的模型 API 总成本为 121.3 万美元。
按照最终发现的 948 个独立漏洞计算,平均每个漏洞约 1279 美元。
作为对比,今年 7 月,OpenAI 使用 GPT-5.6 Sol 进行类似测试时,发现了 166 个独立提权漏洞,API 成本约 51.4 万美元。
Linux 用户需要担心吗?
首先,这次发现的是本地提权漏洞(LPE)。
简单来说,攻击者通常需要先获得在目标系统执行代码的能力,再利用漏洞从普通用户权限提升到 root 权限。
比之前的 php 漏洞好太多了。
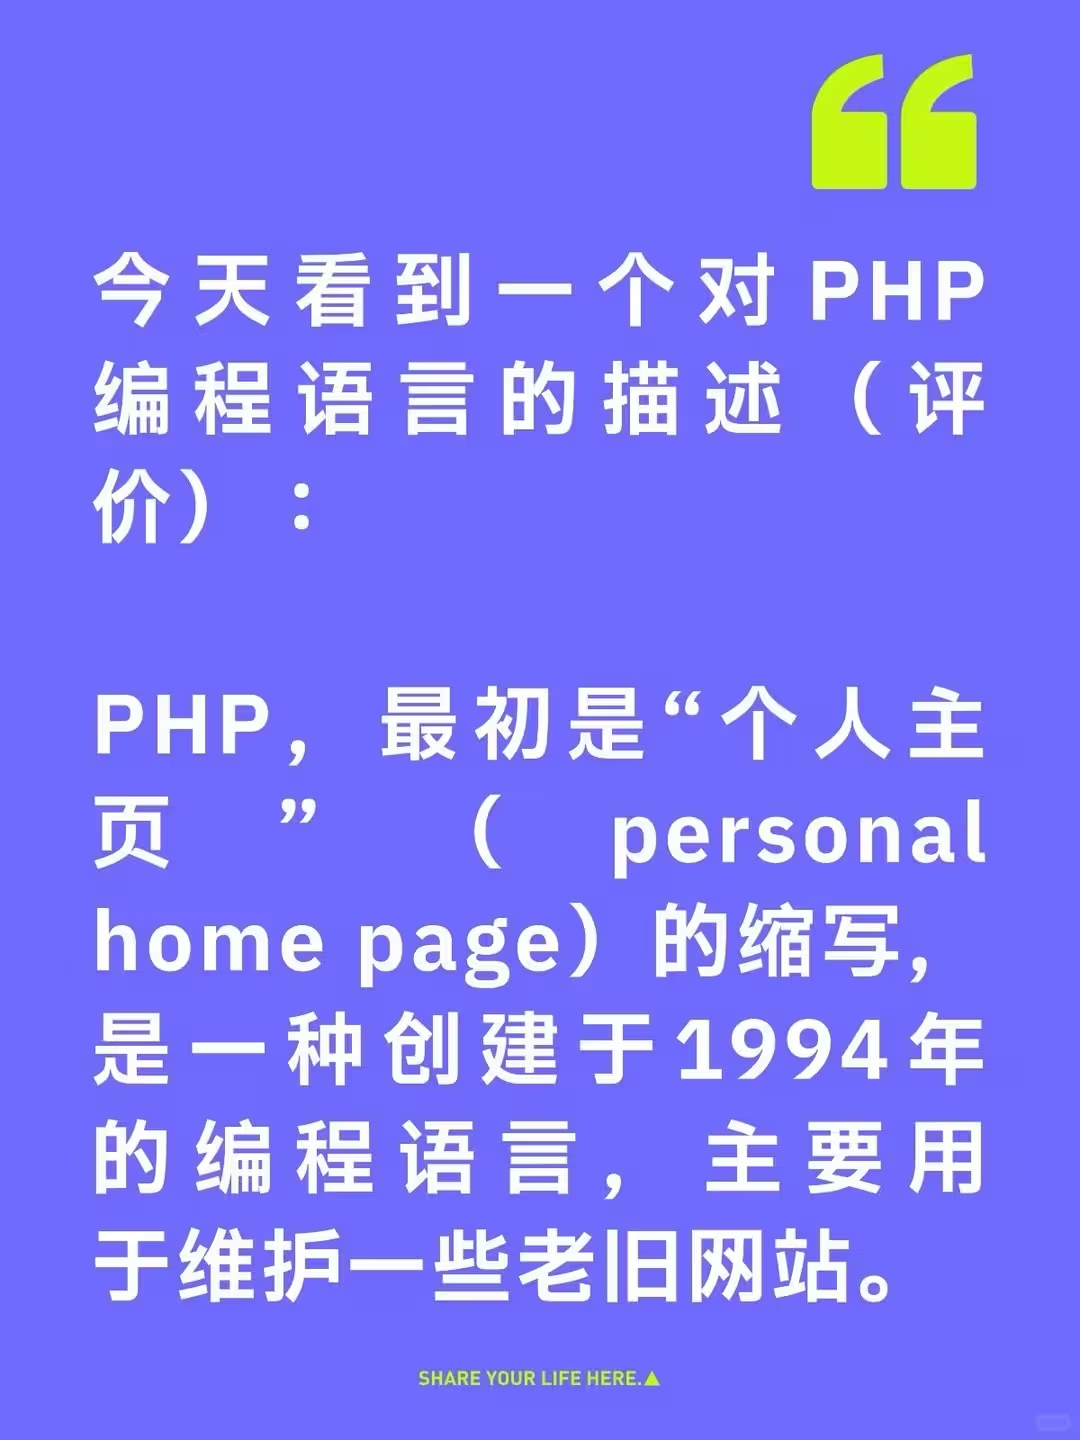
对了,顺便提一下,这是青小蛙今天看到的关于 PHP 的评价:
青小蛙觉得
今年的这一波 AI 挖掘漏洞,虽然展示了太多的未知问题,但经过这一轮的筛选,未来应该不会再出现如此吓人的情况了。
未来是AI写代码,AI找漏洞,AI修漏洞,AI发起攻击。
但这个循环其实是良性的,AI写的代码会越来越高级,高级到AI找不出漏洞。
但是,我不知道未来会不会出现人类看不懂的AI代码…
或许,真的会有那么一天吧。
这篇文章对你有帮助吗?
如有侵权请联系:admin#unsafe.sh