

AI 渗透测试这两年讲得太多。Demo 也很惊艳:一句话丢进去,Agent 自己爬站、自己试 payload、自己写报告。
但惊艳和能用之间,隔着一整套没人回答的问题——它会不会打到不该打的地方?高危操作谁来批?出了事,能不能拿出证据?
检测中心的判断非常直接。这句值得逐字读:此类产品若缺少约束管控,易出现越权测试、高危操作不可控等隐患,亟需对产品功能、自身安全与保障能力进行约束引导。
检测技术规范MSTL-GF-07-043:2026《信息安全技术 人工智能渗透测试系统技术规范》。它没有单纯地把 AI 渗透系统当成「更聪明的扫描器」来考,而是从三个维度系统规定技术要求:安全功能要求、自身安全要求、安全保障要求。
- 安全功能要求:它会不会打?能不能真的挖到传统工具挖不到的东西。
- 自身安全要求:它会不会打错?边界在哪、谁批准、失控了怎么停。
- 安全保障要求:它能不能证明自己没打错?每条结论有没有证据撑着。
能力、约束、证据。缺一环,这个品类就进不了生产网。
证书上「产品类型 / 级别」一栏只有一行字:人工智能渗透测试系统 / 增强级。这张证书的检测依据有两份——MSTL-GF-07-043:2026(增强级),以及 JCTJ005-2016《信息安全技术 通用渗透测试检测条件》(6.2)。
第二份容易被忽略,但它恰恰说明了一件事:考的不只是「会不会用大模型」,还有渗透测试本身的安全性。
AI 渗透产品最容易犯的错,是把「AI 很聪明」当成「渗透很专业」。资产测绘的完整性、验证的充分性、攻击链的合理性——这些东西不会因为接了个大模型就自动具备。它们来自二十年里一场一场打出来的经验。
所以这张证书真正考的,不是一个功能,是三张答卷。第三张最难。
第一张:会打——从「扫规则」到「想业务」
先说反面的:传统扫描器为什么看不见业务逻辑漏洞?三句话就能说清——只会看单点请求,不理解业务流程,难以处理多步骤状态。它看得见请求,看不见规则被破坏。
举一个真实场景:密码重置功能。
正常流程是:用户 A 登录 → 验证码校验用户 A → 重置用户 A 的密码。而真实存在的漏洞流程是:用户 A 登录 → 验证码校验用户 A → 重置管理员账号的密码。
验证的是普通用户,重置的却是管理员。验证对象与最终操作对象,失去了绑定。
这类漏洞不在请求特征里,在业务规则里。任何基于特征库的扫描器都测不出来。AI-PTS 的做法是四步:
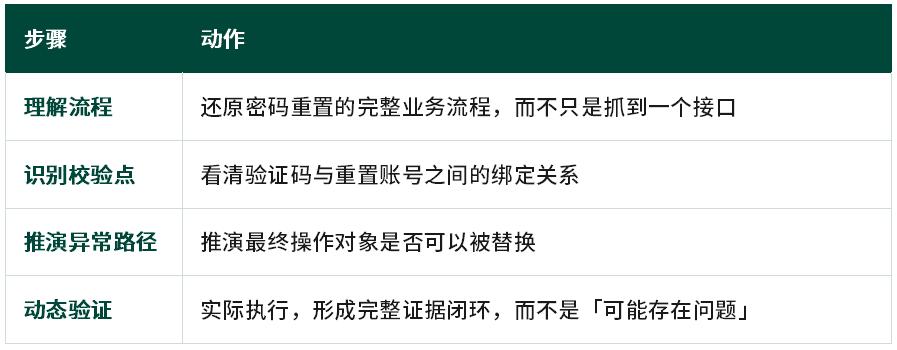
传统扫描器检测请求,AI-PTS 理解并验证业务规则。
往上再走一层,是全流程。目标输入、任务规划、攻击面测绘、业务威胁分析、漏洞检测、漏洞利用、攻击链组合、证据收集、自动报告输出——九个步骤,客户只给一句目标描述。
支撑它的是四件事:长上下文记忆、长链路推理、跨接口关联、业务语义理解。这也是多阶链式漏洞能被「想」出来的原因:攻击点和触发点常常不在同一个接口,甚至不在同一个角色身上。
再往上,是真实环境。授权渗透不会给你一个干净的靶场:登录认证、JS 逆向、加密签名、反爬、WAF、Cloudflare,任何一层拦住,任务就断在半路。AI-PTS 用智能浏览器加代码分析构建进入能力,被拦截 → AI 诊断 → 策略组合 → 浏览器执行 → 经验回流知识库,形成一个能自己爬起来的闭环。
但这一层真正的难点不在目标,在 AI 自己:上下文硬性限制、目标发散漂移、幻觉误报、长任务稳定性差。既要穿透目标的防御,也要防止 Agent 自身失控。对应的是五件事——复杂环境进入能力、分层上下文治理、结构化长期记忆、OODA 动态决策闭环、证据与覆盖门禁。
第二张:不打错——能力强了,缰绳要更硬
这一维度直接对应「越权测试、高危操作不可控」。
AI 渗透测试和其他 AI 应用最大的不同,是它真的会对生产系统下手。所以企业首先问的从来不是「能不能发现漏洞」,而是「会不会越界」。

能力越强,越需要一套约束它的机制。这句话在 AI 渗透测试上,不是修辞,是工程要求。
第三张:能证明——无证据,不结论
这张最难,也最容易被忽略。
AI 做安全,客户最怕的不是它打不进去,而是它「编」出一个漏洞。缺证据的结论比没有结论更危险——它会浪费整改资源,也会消耗安全团队对工具的信任,一次就够。
AI-PTS 把这个要求做成了流程强制,五个环节:威胁建模 → 实测验证 → 证据采集 → 自动门禁 → 审计交付。
关键在第四环。大模型基于业务上下文生成的是可验证的风险点,不是漏洞结论;验证通过之后,每条发现还必须绑定证据——缺少证据、证据链不完整、步骤不合规的发现,拒绝进入报告。
一条漏洞的证据包,是六件东西:验证请求与响应、业务上下文、页面数据、复现步骤、影响域说明、修复建议。
大模型负责推理,AI-PTS 负责验证,证据负责定论。
这一条同时回答了两个问题:AI 的幻觉怎么控,报告凭什么敢交给客户和监管。可复现、可核验、可审计、可交付——四个词,就是一张能被签字的报告该有的样子。
背后是 Harness 工程:指挥-执行双层架构,主 Agent 研判、Worker 隔离执行,避免上下文污染;再加一块状态黑板,把攻击面、测试计划、验证结果、证据全部外置沉淀,任务中断也能读回状态继续推进。所以它能跑数小时、数百轮,仍然围绕目标,而不是漂走。
和开源的分水岭,不在「能不能打」
讲到这里,必须回答一个绕不开的问题:开源那套 AI 渗透工具已经能跑起来了,为什么还要买?
首先,ARTEX 这类开源项目值得认真对待,它证明了一件重要的事:AI 不再只是帮安全人员写脚本、查资料,而是开始具备自主规划、调用工具、执行测试、验证漏洞的能力。自主探索策略、智能体任务规划、上下文管理、攻击链推理——这些方向都值得吸收。
开源做得很好。我们看的是它停在了哪里。
客户真正在问的,其实是四句话。开源优先回答的,是第一句的前半段——「能不能自动打」。后面这些,要企业自己补。

而最容易被忽略的分水岭,其实不在这四句里,在任务性质上。
很多讨论都卡在「谁更能打」。但真实业务里,AI 渗透测试是两种完全不同的任务,评价标准也不同。
攻防,核心是能不能打进去。授权演练中找到一条可验证的攻击链就算达成目标,之后不必铺满所有资产,看重的是效率、深度和链路推理。
评估,核心是有没有测清楚。客户有 500 台服务器,最后不能只告诉他「攻破了其中 3 台」。还要说清:哪些测完了、哪些发现了问题、哪些因为环境或条件限制没验证成、整体覆盖到什么程度。
攻防看的是攻击链路图,评估看的是资产覆盖图。两把尺子,不能混用。
检测这件事,恰恰是按「评估」的尺子来的。
还有两点差异,往往到第二年才感受到。一是模型。今天最强的模型,几个月后未必还是。AI-PTS 把模型当成可纳管、可替换的基础能力:简单的信息收集、批量探测交给低成本模型,复杂的漏洞分析与链路推理调用强模型,支持多模型接入与私有化部署。客户买的是一套能升级的系统,不是押注某一家厂商。
二是经验的去向。每一次任务沉淀五类知识资产——Playbook、Payload 策略、攻击链、测试规则、评测场景;再用覆盖率、成功率、推理质量、证据质量、报告质量五个维度量化评估,定位短板后自动生成优化需求。系统越用越强,而不是每次从零开始。
但还有一件更近的事,值得单独说。就在最近,一份内部威胁通告把上面这些讨论拉回到了地面上。

图|内部威胁通告原文(仓库标识已脱敏)
一个用来找后门的工具,自己被装了后门。
先把这件事说清楚。ARTEX 的自主渗透能力被现实攻击滥用之后,原作者主动下架了上游仓库;上游一走,镜像和 Fork 还在各处流通;有人接手了这个信任空窗,把未认证的 Webshell 塞了进去。
这不是作者的问题——他发现被滥用就下架,是负责任的选择。问题出在下游那段没人看管的路。
这里最容易滑向一个错误的结论:「开源不安全」。不是这样。通告里的处置建议都是对的,也是专业的。但请注意它们要求谁来执行——第一条是止损,后面四条全在讲同一件事:自己去验。停容器、删镜像、查主机有没有被植入持久化后门、校验镜像 digest、比对二进制与源码、限制管理端口。这些动作,没有一条能靠「用起来很方便」替代。
而这份通告里最让人后背发凉的,是最后一条:如 EDR 或杀软对该项目报毒,不要信任。
为什么?因为安全工具天生会被加进白名单。一个渗透测试平台如果自带 Webshell,你的终端防护未必会拦——不是拦不住,是它早被配置成了「这是自己人」。攻击者选择在安全工具里投毒,恰恰因为这是最容易获得信任的一类软件。
这才是「省不掉」三个字真正的分量。省下的许可费,换回来的是每一次上游变更要自己盯、每一个镜像要自己验、每一份报告要自己签字。
客户买开源,省的是许可费;省不掉的,是人、流程和最后签字负责的那一方。
对正在评估 AI 渗透产品的单位来说,它至少提供了三样东西。
一个公共参照物。以后比较 AI 渗透系统,可以直接问一句:过没过 MSTL-GF-07-043:2026,什么级别。有证的和没证的,已经不在同一个讨论层面——一个在回答「能不能演示」,一个在回答「敢不敢放进生产网」。
一个合规链条上的锚点。关键信息基础设施检测评估、等级保护测评、常态化安全测试,这些工作要求工具本身可控、可审计、可追责。第三方检测把「可控」从厂商承诺变成了一份可查询的结论。
一次双向验真。同时满足 AI 渗透测试系统规范和通用渗透测试检测条件,说明它不是「AI 玩具」,是一台真正的渗透测试系统——AI 能力是加分项,渗透基本功是入场券。
过去的网络安全,最好的经验一直长在人身上:某个老师傅知道这类系统会在哪个参数上松口,知道一条链走到第几步该换手法。这些判断很难写进文档,也很难传给下一个人。
AI 渗透测试真正要解决的,从来不是「让机器替人打」,而是把这些判断变成可以被调用、被复用、被检验的东西。Playbook 是判断,证据门禁是纪律,数据飞轮是记忆。三者合起来,专家能力才可能规模化。
AI-PTS 不是替代安全专家,而是把专家能力工程化、规模化、持续化。
深耕网络安全领域二十余年,对于绿盟科技而言,首张证书是一个起点,不是终点。证书有有效期,能力也得一直在有效期里。