
今天(10 月 29 日),360 安全团队与 Solar 应急响应团队相继披露了多起群晖 NAS 遭勒索病毒攻击的事件:
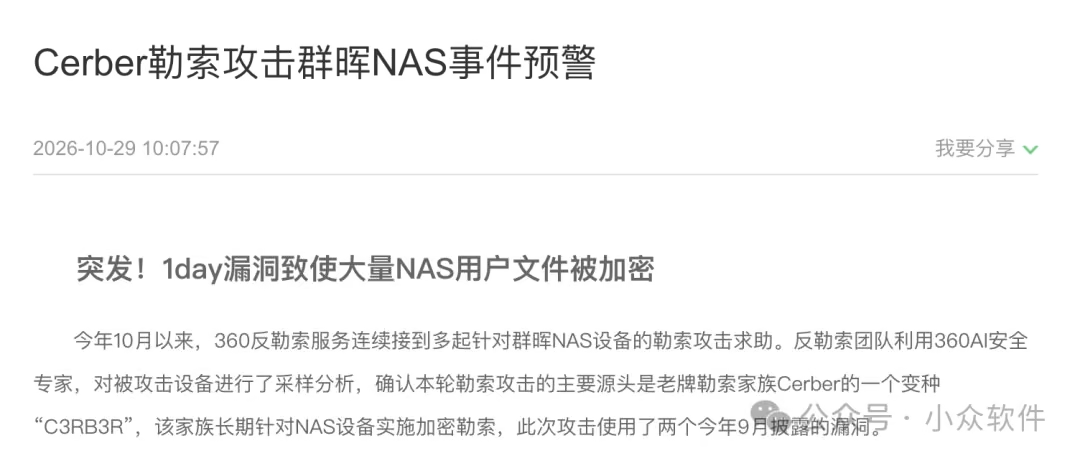
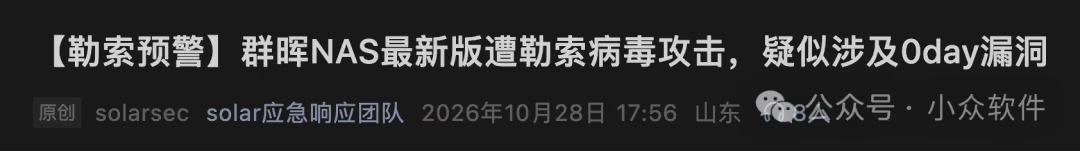
在评论区,也有多名用户反馈中招。
受害设备中的文件被加密,追加 .L0CK3D 后缀,并留下 read-me3.txt 勒索信。安全团队暂时将该勒索软件家族称为 C3RB3R。
值得注意的是,Solar 团队公布的受害设备运行着最新的 DSM 7.4.1-90080 Update 1。
是否出现了新的 0day 漏洞?
目前还不能确定。
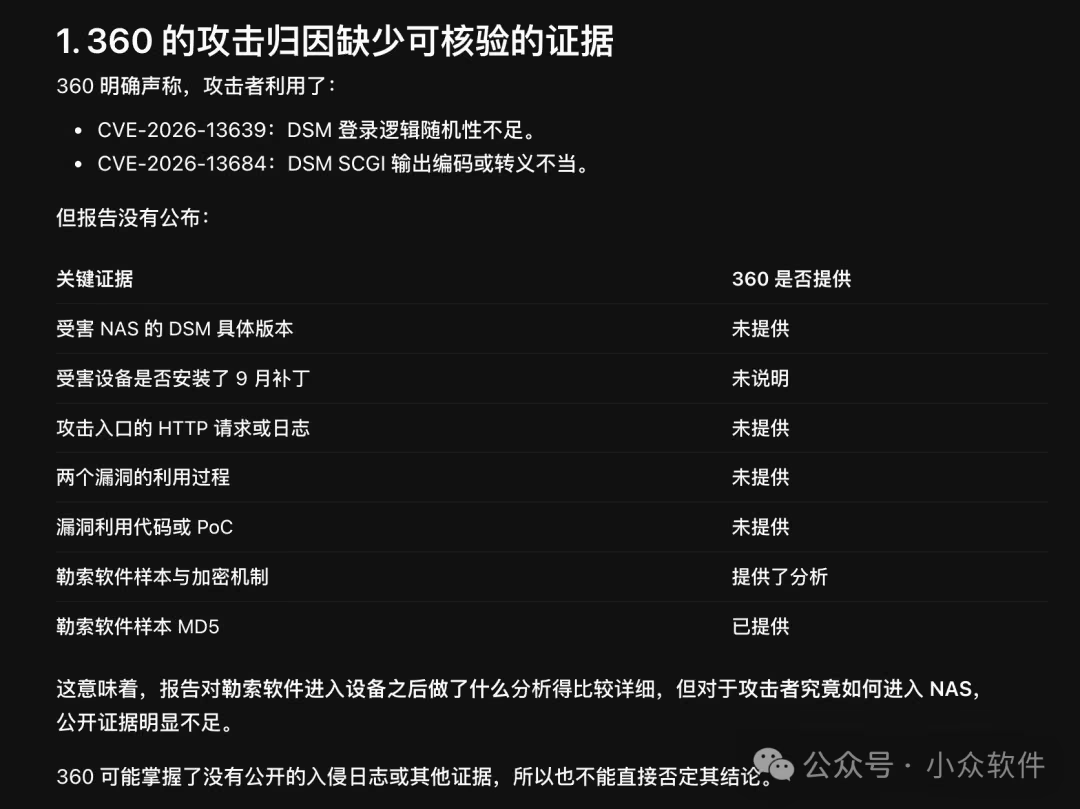
群晖此前已经修复了两个 CVSS 9.8 分的高危漏洞(CVE-2026-13639、CVE-2026-13684),相关补丁已包含在最新 DSM 中。
360 的报告认为攻击者利用了此前的漏洞,但 Solar 团队表示,目前仍在分析具体入侵入口,不排除存在新的未知漏洞。
青小蛙让AI分析360的报告,得到了一堆新问题:
群晖用户现在怎么办?
在攻击原因查明之前,建议采取以下临时防护措施:
- 暂时关闭公网访问。 尤其是 DSM 管理界面、SSH,以及通过端口映射、反向代理、Cloudflare Tunnel 等方式开放的入口。
- 远程访问改用 VPN。 例如 Tailscale、WireGuard,尽量避免直接暴露 NAS 服务。
- 更新 DSM 和套件。 确保系统、官方套件及第三方插件安装了最新安全补丁。
- 检查账号和备份。 排查异常登录、未知管理员及计划任务,启用双重验证,确保重要数据有独立的离线或异地备份。
如果已经发现文件被加密,去找找备份,嗯。
青小蛙觉得,在AI时代,个人用户基本没有机会与这些自动化攻击进行对抗的可能性。
与其浪费时间防护,不如直接牺牲便利性,全面拥抱组网,无论是 Tailscale、WireGuard、Zerotier,还是 NetBird、Headscale、Netmaker、Nebula、OpenZiti 等方案,核心思路都一样:避免 NAS、远程桌面等个人内网服务暴露在公网上,必须通过授权才能进入网络。
毕竟,省心才是第一要素,整天担惊受怕的,太老火了。
青小蛙已经断开了 cloudflared,不再让NAS通过外网直接访问了。
这篇文章对你有帮助吗?
文章来源: https://www.appinn.com/synology-nas-ransomware-2026/
如有侵权请联系:admin#unsafe.sh
如有侵权请联系:admin#unsafe.sh