
2026-10-27 03:26:19 Author: www.appinn.com(查看原文) 阅读量:7 收藏
emudhra-2026 · 追踪报道(共 3 篇)
- Cloudflare 紧急通知:所有 Tunnel 用户尽快升级 cloudflared (当前文章)
- 印度证书泄漏后,一台智能音箱被破解了
- 测试你的浏览器安全性:如果能打开这个网站,就踩中了印度证书机构的离谱大雷|更新:eMudhra 已退出证书业务
- Cloudflare 紧急通知:所有 Tunnel 用户尽快升级 cloudflared (当前文章)
- 印度证书泄漏后,一台智能音箱被破解了
Cloudflare 发来邮件,提醒所有 Tunnel 用户尽快升级 cloudflared,旧版 cloudflared 仍然信任此前由 eMudhra 颁发的4 证书,可能导致中间人攻击(MITM)。@Appinn
Cloudflare 应该是给所有 Tunnel 用户都发了邮件的,并强调这很重要,但也表示「目前没有发现该漏洞在其服务中被实际利用的证据,但仍建议所有 Tunnel 用户尽快完成升级。」
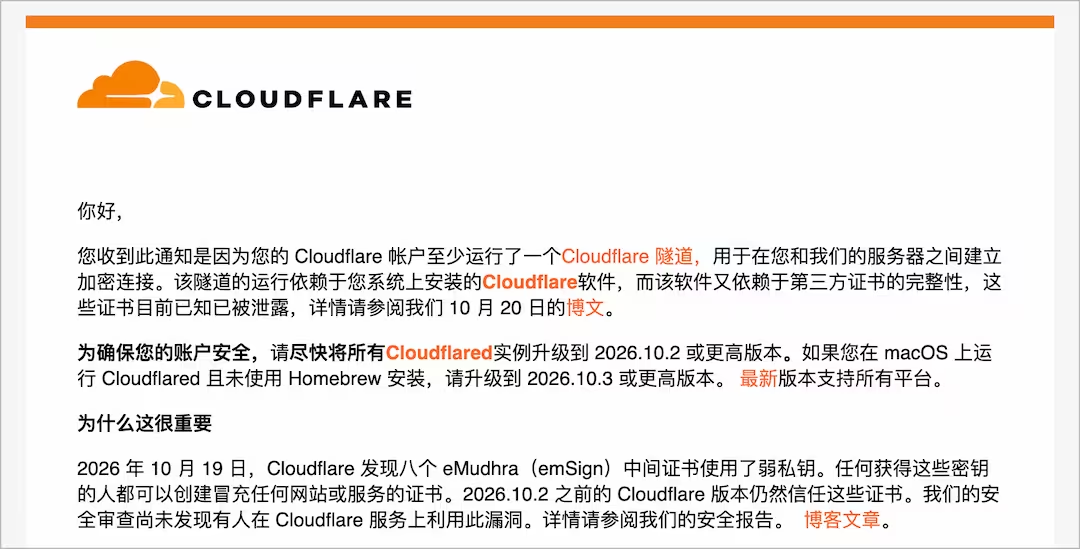
10 月 19 日,证书颁发机构 eMudhra(emSign)被发现有 8 张中间证书使用了极其脆弱的私钥,攻击者能利用这些私钥伪造网站的 HTTPS 证书。
eMudhra 已经确认退出了证书行业。
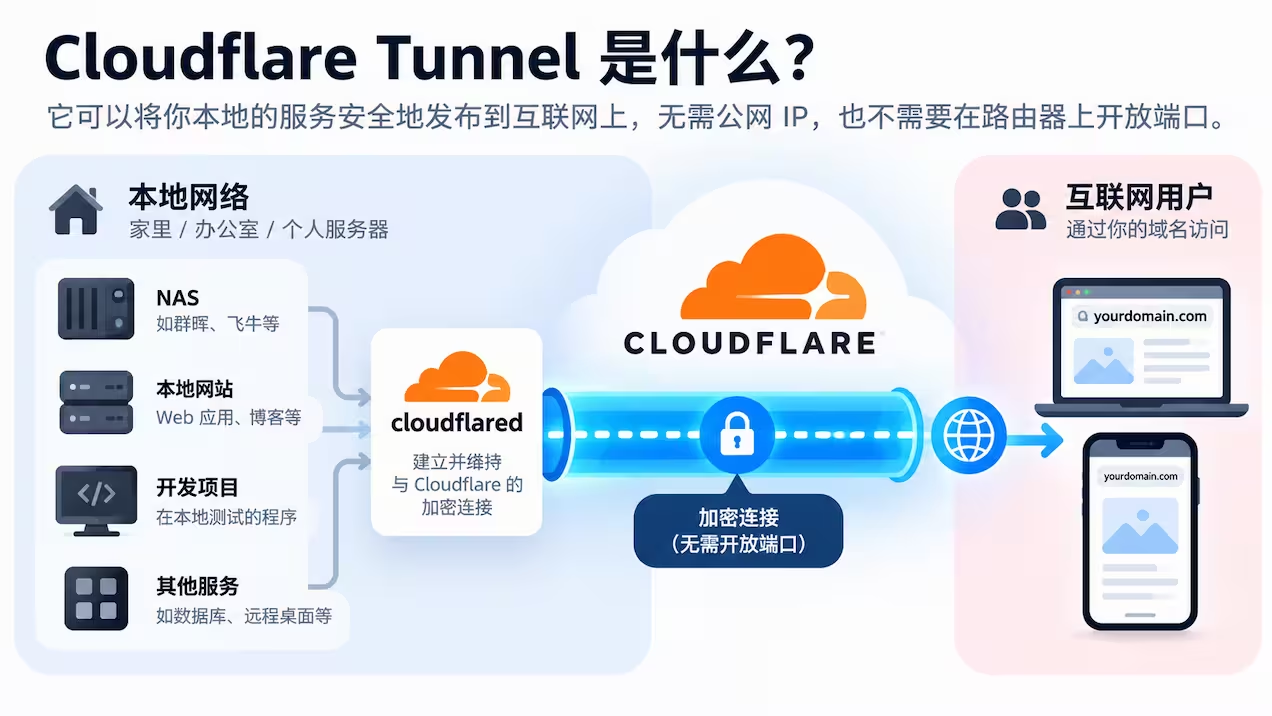
Cloudflare Tunnel 是什么?cloudflared 又是什么?
Cloudflare Tunnel 是 Cloudflare 提供的内网穿透工具(带网络),它能将家里的 NAS、服务器或本地网站安全地发布到互联网上,无需公网 IP,也不需要在路由器上开放端口。
在 AI Agent 时代,以及 IPv4 紧缺的时代,非常方便,你可以在本地电脑中发布程序,直接通过 Cloudflare Tunnel 上线测试。
而 cloudflared 是这个内网穿透工具的客户端,负责建立和维持与 Cloudflare 之间的加密连接。
如何查看 cloudflared 版本?
青小蛙觉得,让你去一台一台查看很不现实,因为完全记不得哪些地方用了。所以,从 Cloudflare 控制台 进入:联网 → Tunnels 查看版本,是最方便的:
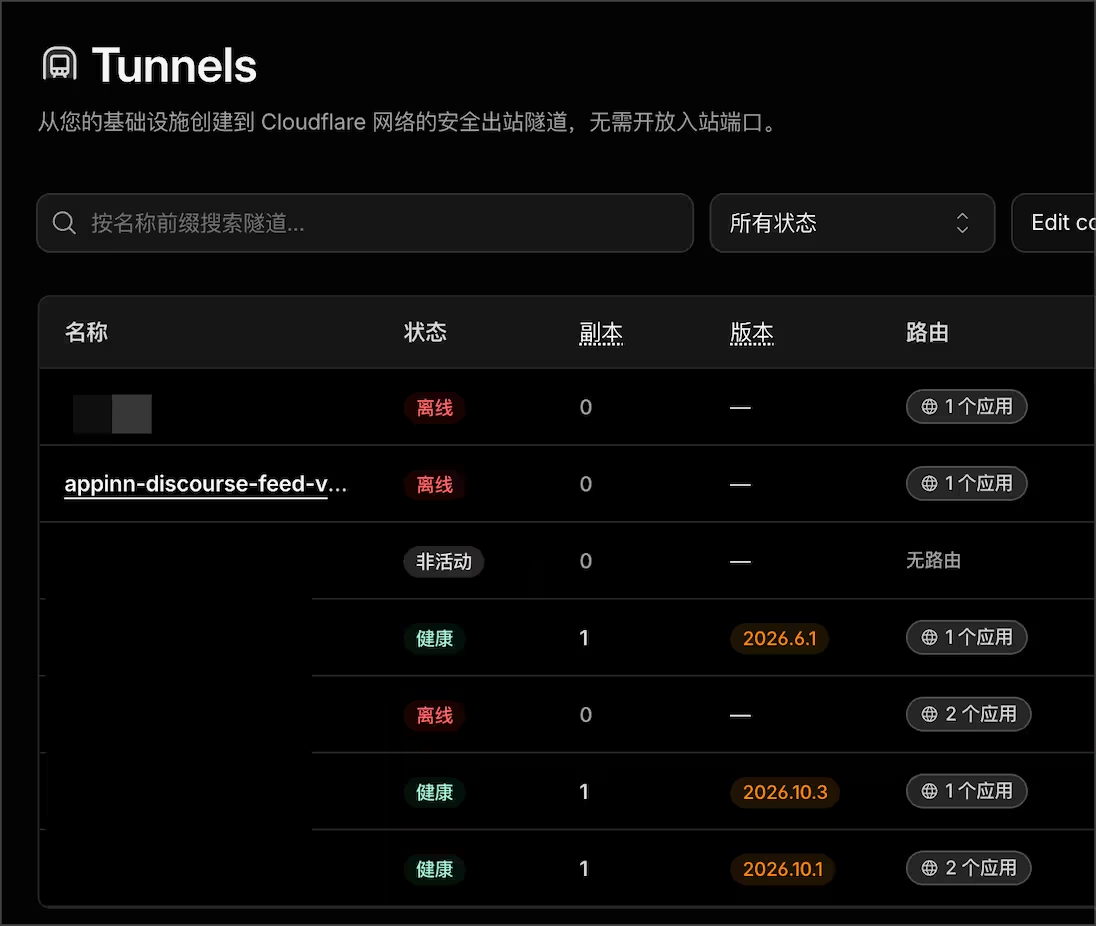
需要升级的版本:
- Linux、Windows、Docker:低于 2026.10.2
- macOS(非 Homebrew 安装):低于 2026.10.3
如何升级 cloudflared?
建议升级交给 AI Agent 来办,很方便:
就好了。
如果要手动升级,可以试试:
Linux:
sudo apt update
sudo apt install --only-upgrade cloudflared
sudo systemctl restart cloudflared
macOS:
通过 Homebrew 安装的用户:
brew update
brew upgrade cloudflared
Windows:
通过 WinGet 安装的用户:
winget upgrade --id Cloudflare.cloudflared
更新后重新启动 cloudflared 服务或进程。
Docker:
拉取新镜像:
docker pull cloudflare/cloudflared:2026.10.3
随后使用新镜像重新创建容器。如果使用 Docker Compose,执行:
docker compose up -d --force-recreate
升级前:请检查 HTTPS 源
最后,邮件里还提示:如果此前源站使用了 eMudhra 的证书,升级后将无法链接。虽然可以使用关闭证书验证来解决这个问题,但…还是把 eMudhra 的证书换了吧。
原文:https://www.appinn.com/cloudflare-tunnel-cloudflared-security-update-2026/
这篇文章对你有帮助吗?
如有侵权请联系:admin#unsafe.sh