02/10/2026
riepilogo
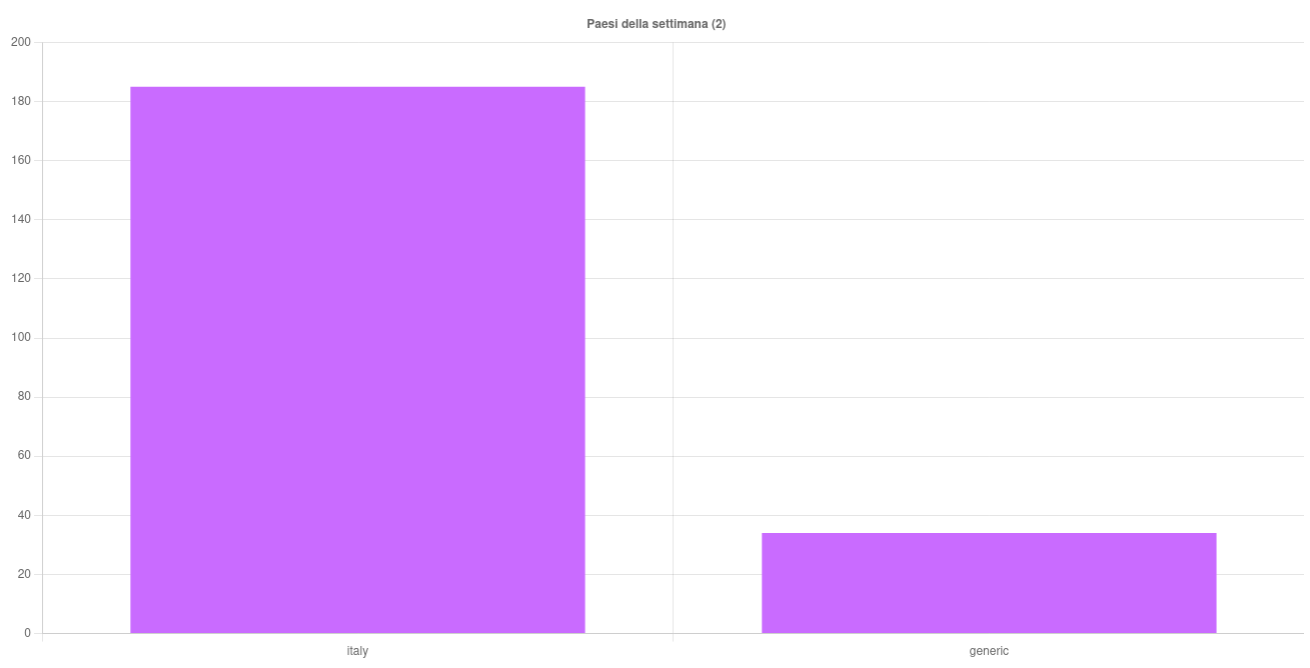
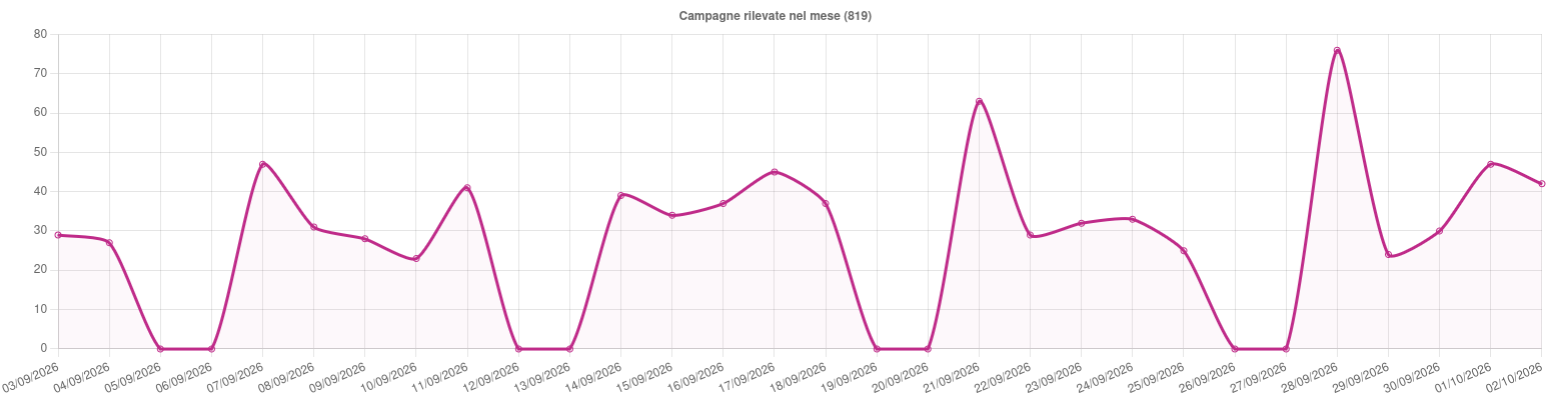
In questa settimana, il CERT-AGID ha riscontrato ed analizzato, nello scenario italiano di suo riferimento un totale di 219 campagne malevole, di cui 185 con obiettivi italiani e 34 generiche che hanno comunque interessato l’Italia, mettendo a disposizione dei suoi enti accreditati i relativi 1436 indicatori di compromissione (IoC) individuati.
Riportiamo a seguire il dettaglio delle tipologie illustrate nei grafici, risultanti dai dati estratti dalle piattaforme del CERT-AGID e consultabili tramite la pagina delle Statistiche.
Andamento del mese di settembre
I temi più rilevanti della settimana
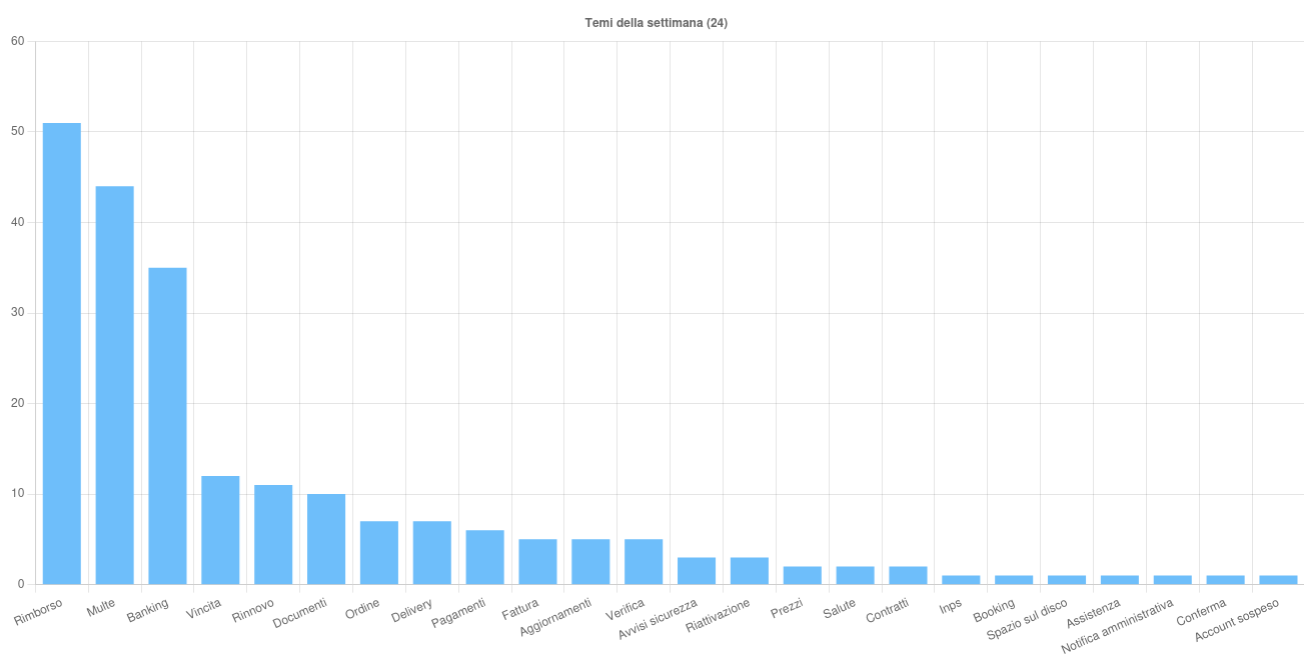
Sono 24 i temi sfruttati questa settimana per veicolare le campagne malevole sul territorio italiano. In particolare si rileva:
- Rimborso – Argomento sfruttato in 51 campagne di phishing italiane, tutte ai danni dell’Agenzia delle Entrate.
- Multe – Tema utilizzato in 44 campagne di phishing italiane, veicolate tramite email o SMS che si fingono comunicazioni di sanzioni non saldate e sfruttano grafiche e loghi di SEND e PagoPA.
- Banking – Argomento impiegato in 35 campagne di phishing italiane rivolte a clienti di servizi bancari e di pagamento, come BPER, ING, Inbank, Klarna, MPS, Mooney, Nexi, PayPal, Revolut e Scalapay. Usato inoltre per veicolare i malware BingoMod, XWorm e RatHat.
- Vincita – Tema usato in 12 campagne di phishing, tutte italiane, ai danni di Amazon, CONAD, Decathlon, Kiko, MioDottore, Telepass e Trenitalia.
I restanti temi sono stati utilizzati per veicolare campagne di malware e di phishing di vario tipo.
Eventi di particolare interesse:
- Una ricerca di Truffle Security ha individuato oltre 500.000 credenziali valide nel dataset The Stack v3, costruito a partire da repository pubblici GitHub e utilizzato per l’addestramento di modelli di Intelligenza Artificiale dedicati al codice. Tra i dati esposti figurano API key, token di accesso e credenziali per database e account di servizio. Ulteriori dettagli nella news dedicata.
- Il CERT-AGID ha individuato e contrastato una campagna di phishing mirato che riproduce una falsa webmail del Consiglio Nazionale delle Ricerche (CNR), con riferimenti a Outlook. L’obiettivo degli attaccanti è impossessarsi delle credenziali dell’email istituzionale dei dipendenti del CNR.
Malware della settimana
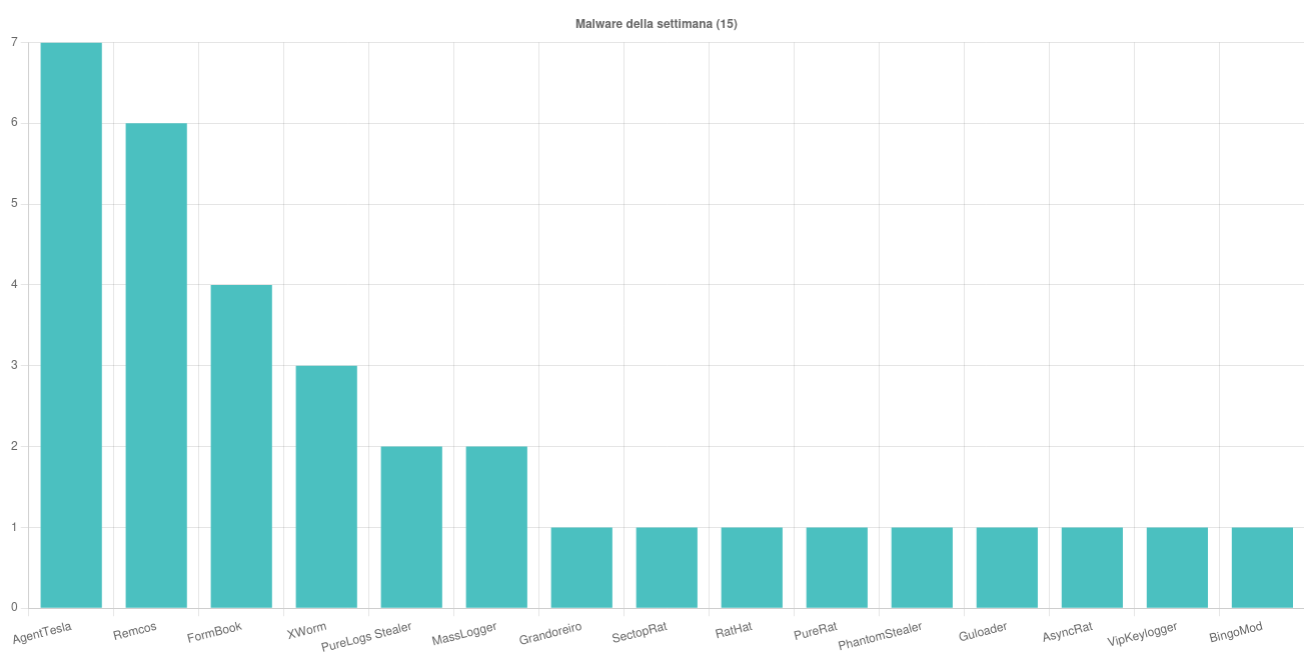
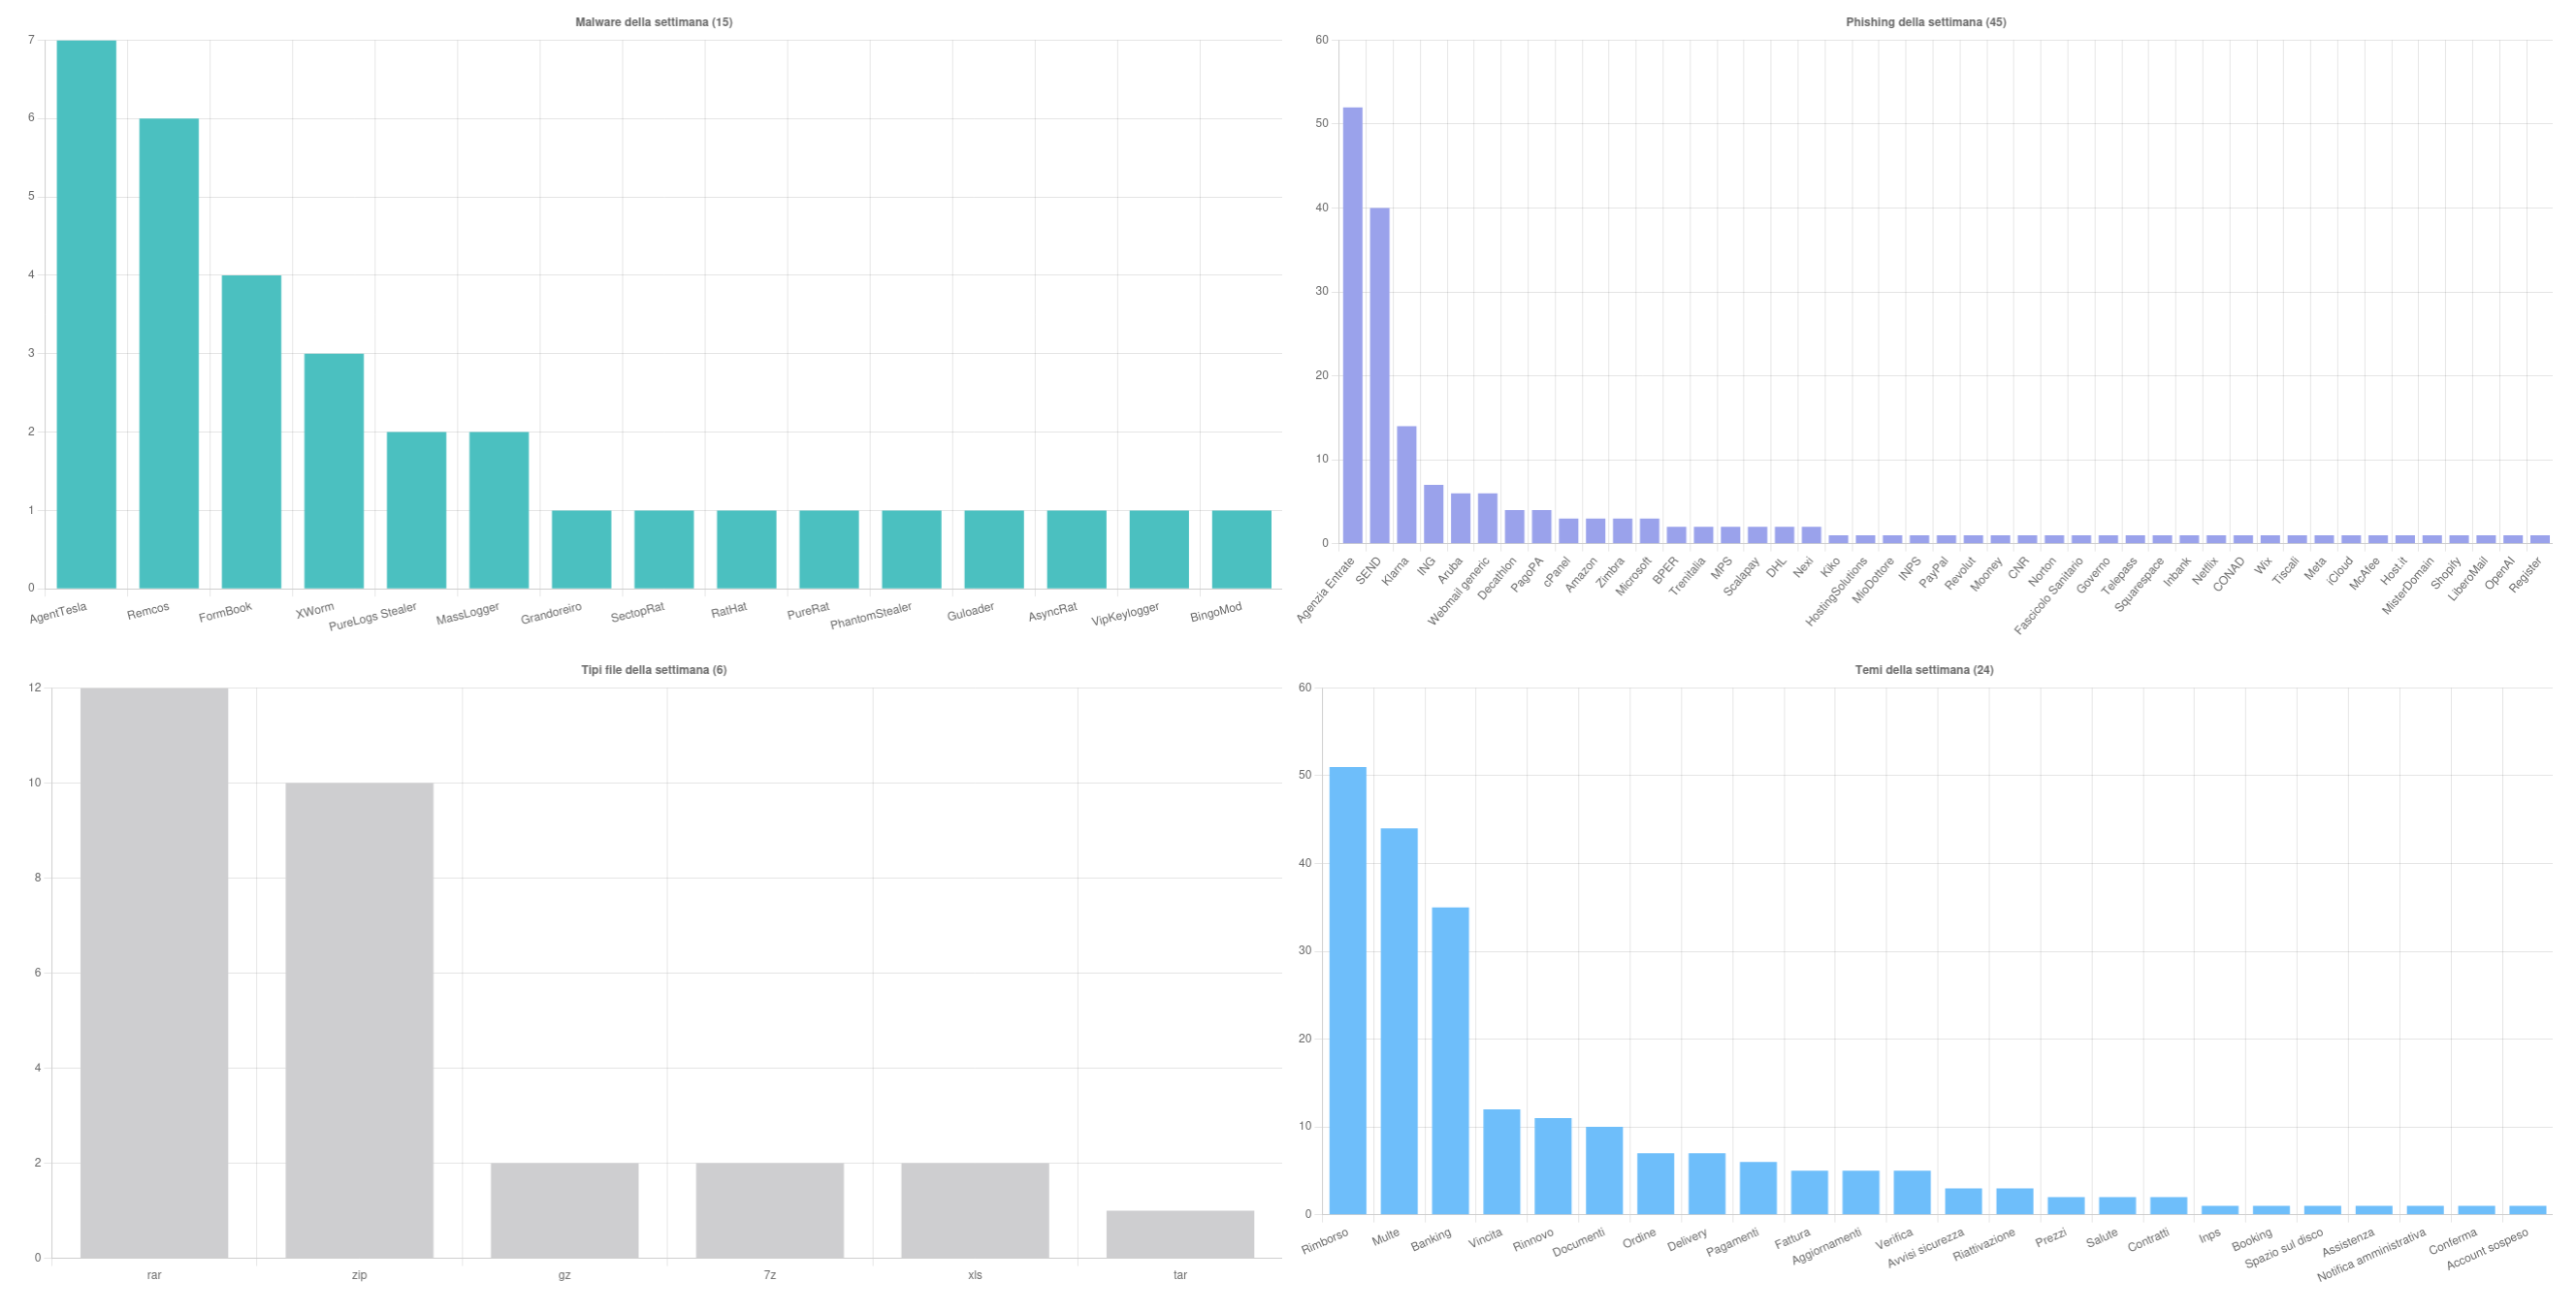
Sono state individuate, nell’arco della settimana, 15 famiglie di malware che hanno interessato l’Italia. Nello specifico, di particolare rilievo, troviamo le seguenti campagne:
- AgentTesla – Rilevate una campagna italiana a tema “Ordine” e sei campagne generiche “Delivery”, “Fattura”, “Ordine”, “Pagamenti” e “Documenti” che hanno sfruttato file ZIP, TAR, RAR e XLS.
- Remcos – Individuate due campagne italiane “Ordine” e “Documenti” e quattro campagne generiche “Prezzi”, “Contratti” e “Ordine” veicolate tramite ZIP, XLS, GZ e RAR.
- FormBook – Scoperte due campagne italiane ad argomento “Delivery” e “Pagamenti” e due campagne generiche a tema “Pagamenti” distribuite con archivi 7Z, RAR e ZIP.
- XWorm – Osservate una campagna italiana “Banking” e due campagne generiche “Delivery” e “Pagamenti” che hanno usato allegati ZIP e RAR.
- MassLogger – Rilevate due campagne generiche “Pagamenti” e “Fattura” diffuse attraverso archivi RAR e GZ.
- PureLogs Stealer – Scoperte due campagne generiche a tema “Booking” e “Ordine” che allegavano ZIP e RAR alle mail.
- Rilevate due campagne, una italiana e una generica, a tema “Banking” che hanno diffuso i malware BingoMod e RatHat tramite SMS contenenti link ad APK.
- Rilevate infine diverse campagne, sia generiche sia focalizzate sull’Italia, veicolate prevalentemente tramite archivi ZIP e RAR a tema “Ordine”, “Fattura”, “Delivery”, “Documenti”, “Aggiornamenti” e “Contratti”, e riconducibili ai malware AsyncRat, Grandoreiro, Guloader, PhantomStealer, PureRat, SectopRat e VipKeylogger.
Phishing della settimana
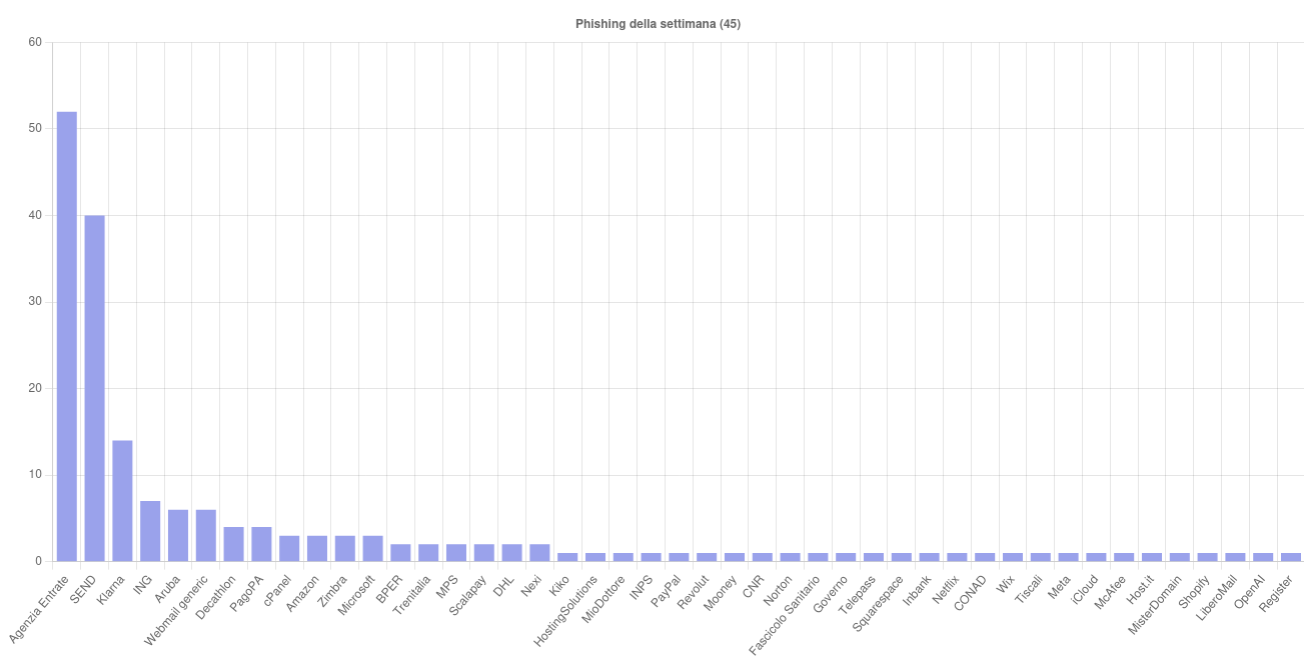
Sono 45 i brand della settimana coinvolti nelle campagne di phishing. Per quantità spiccano le campagne a tema Agenzia delle Entrate, SEND e Klarna.
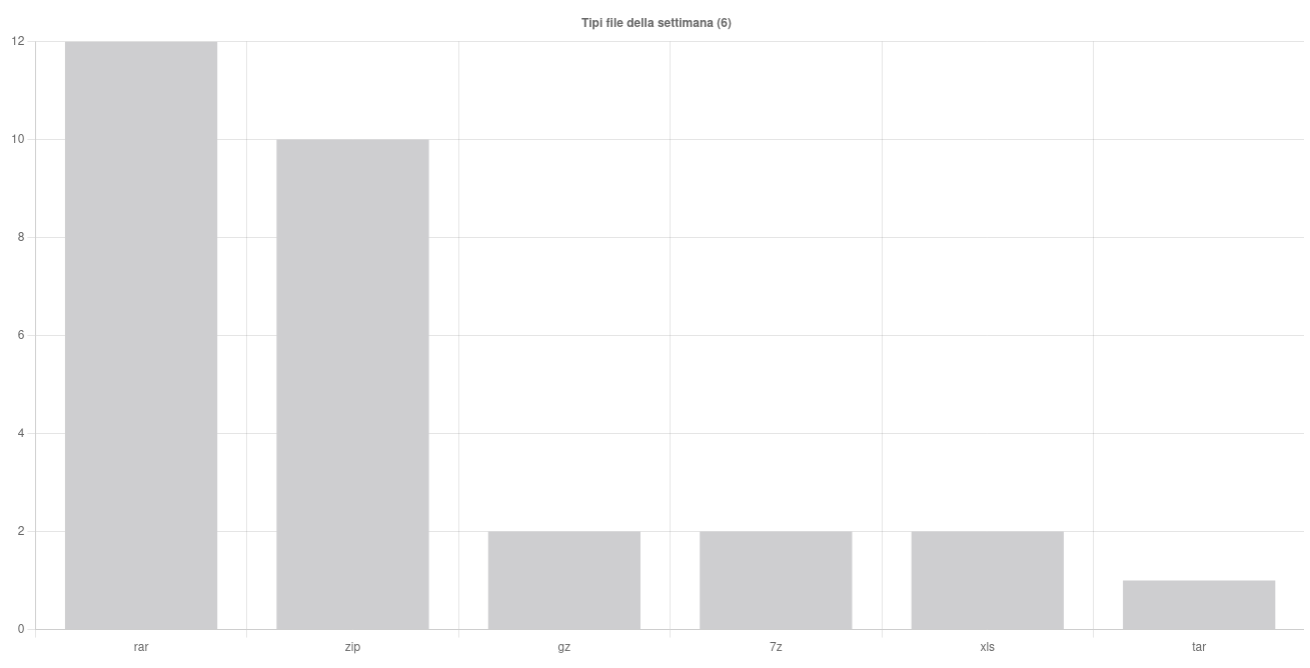
Formati di file principalmente utilizzati per veicolare i malware
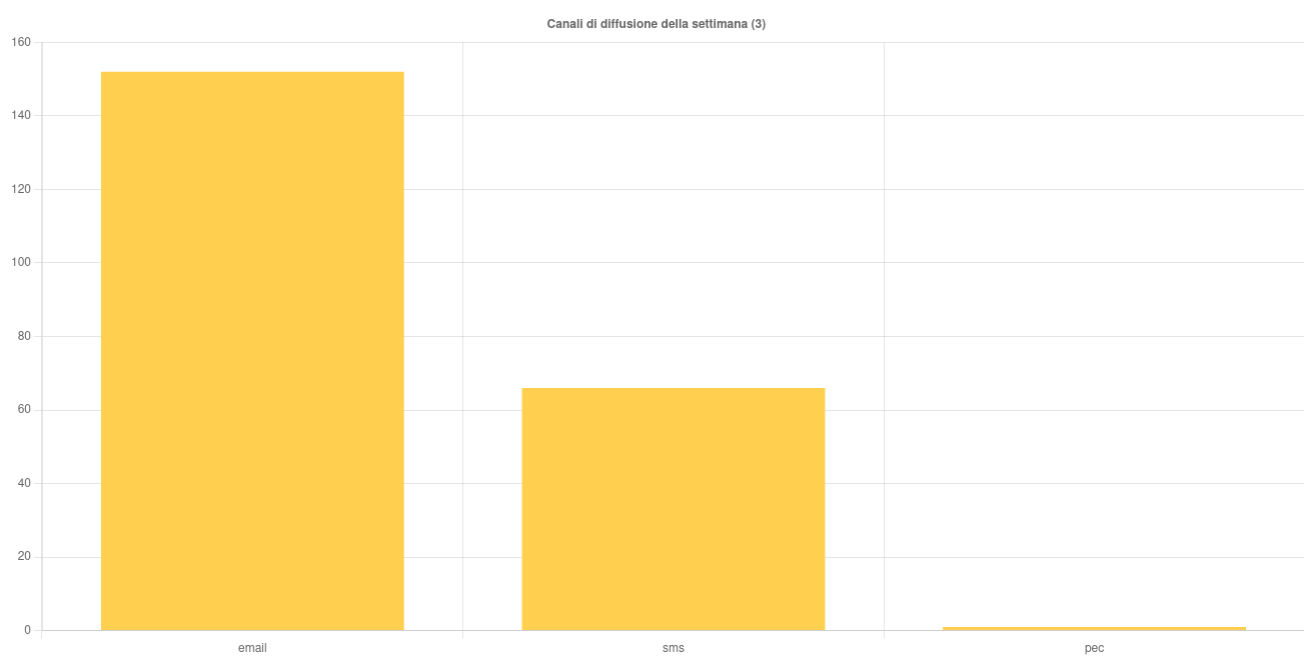
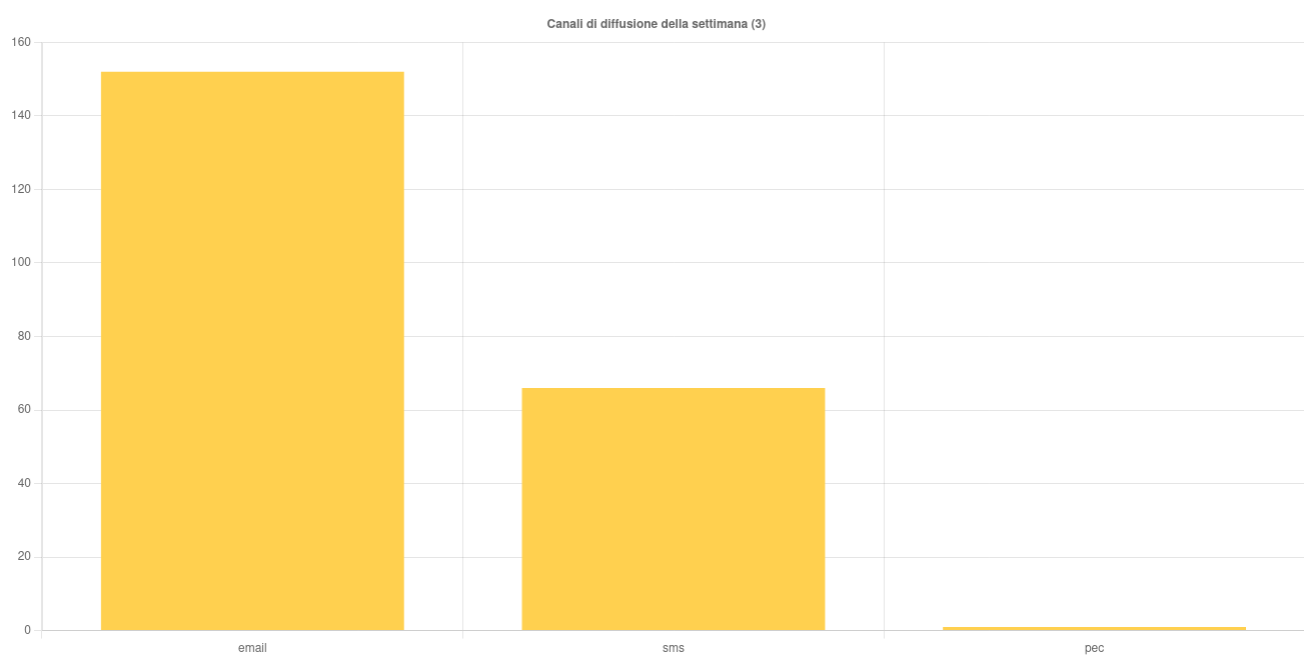
Canali di diffusione
Campagne mirate e generiche