IntroducciónEl equipo de Threat Intelligence de Group-IB ha identificado BraZe 2026-10-2 08:3:13 Author: www.group-ib.com(查看原文) 阅读量:3 收藏
Introducción
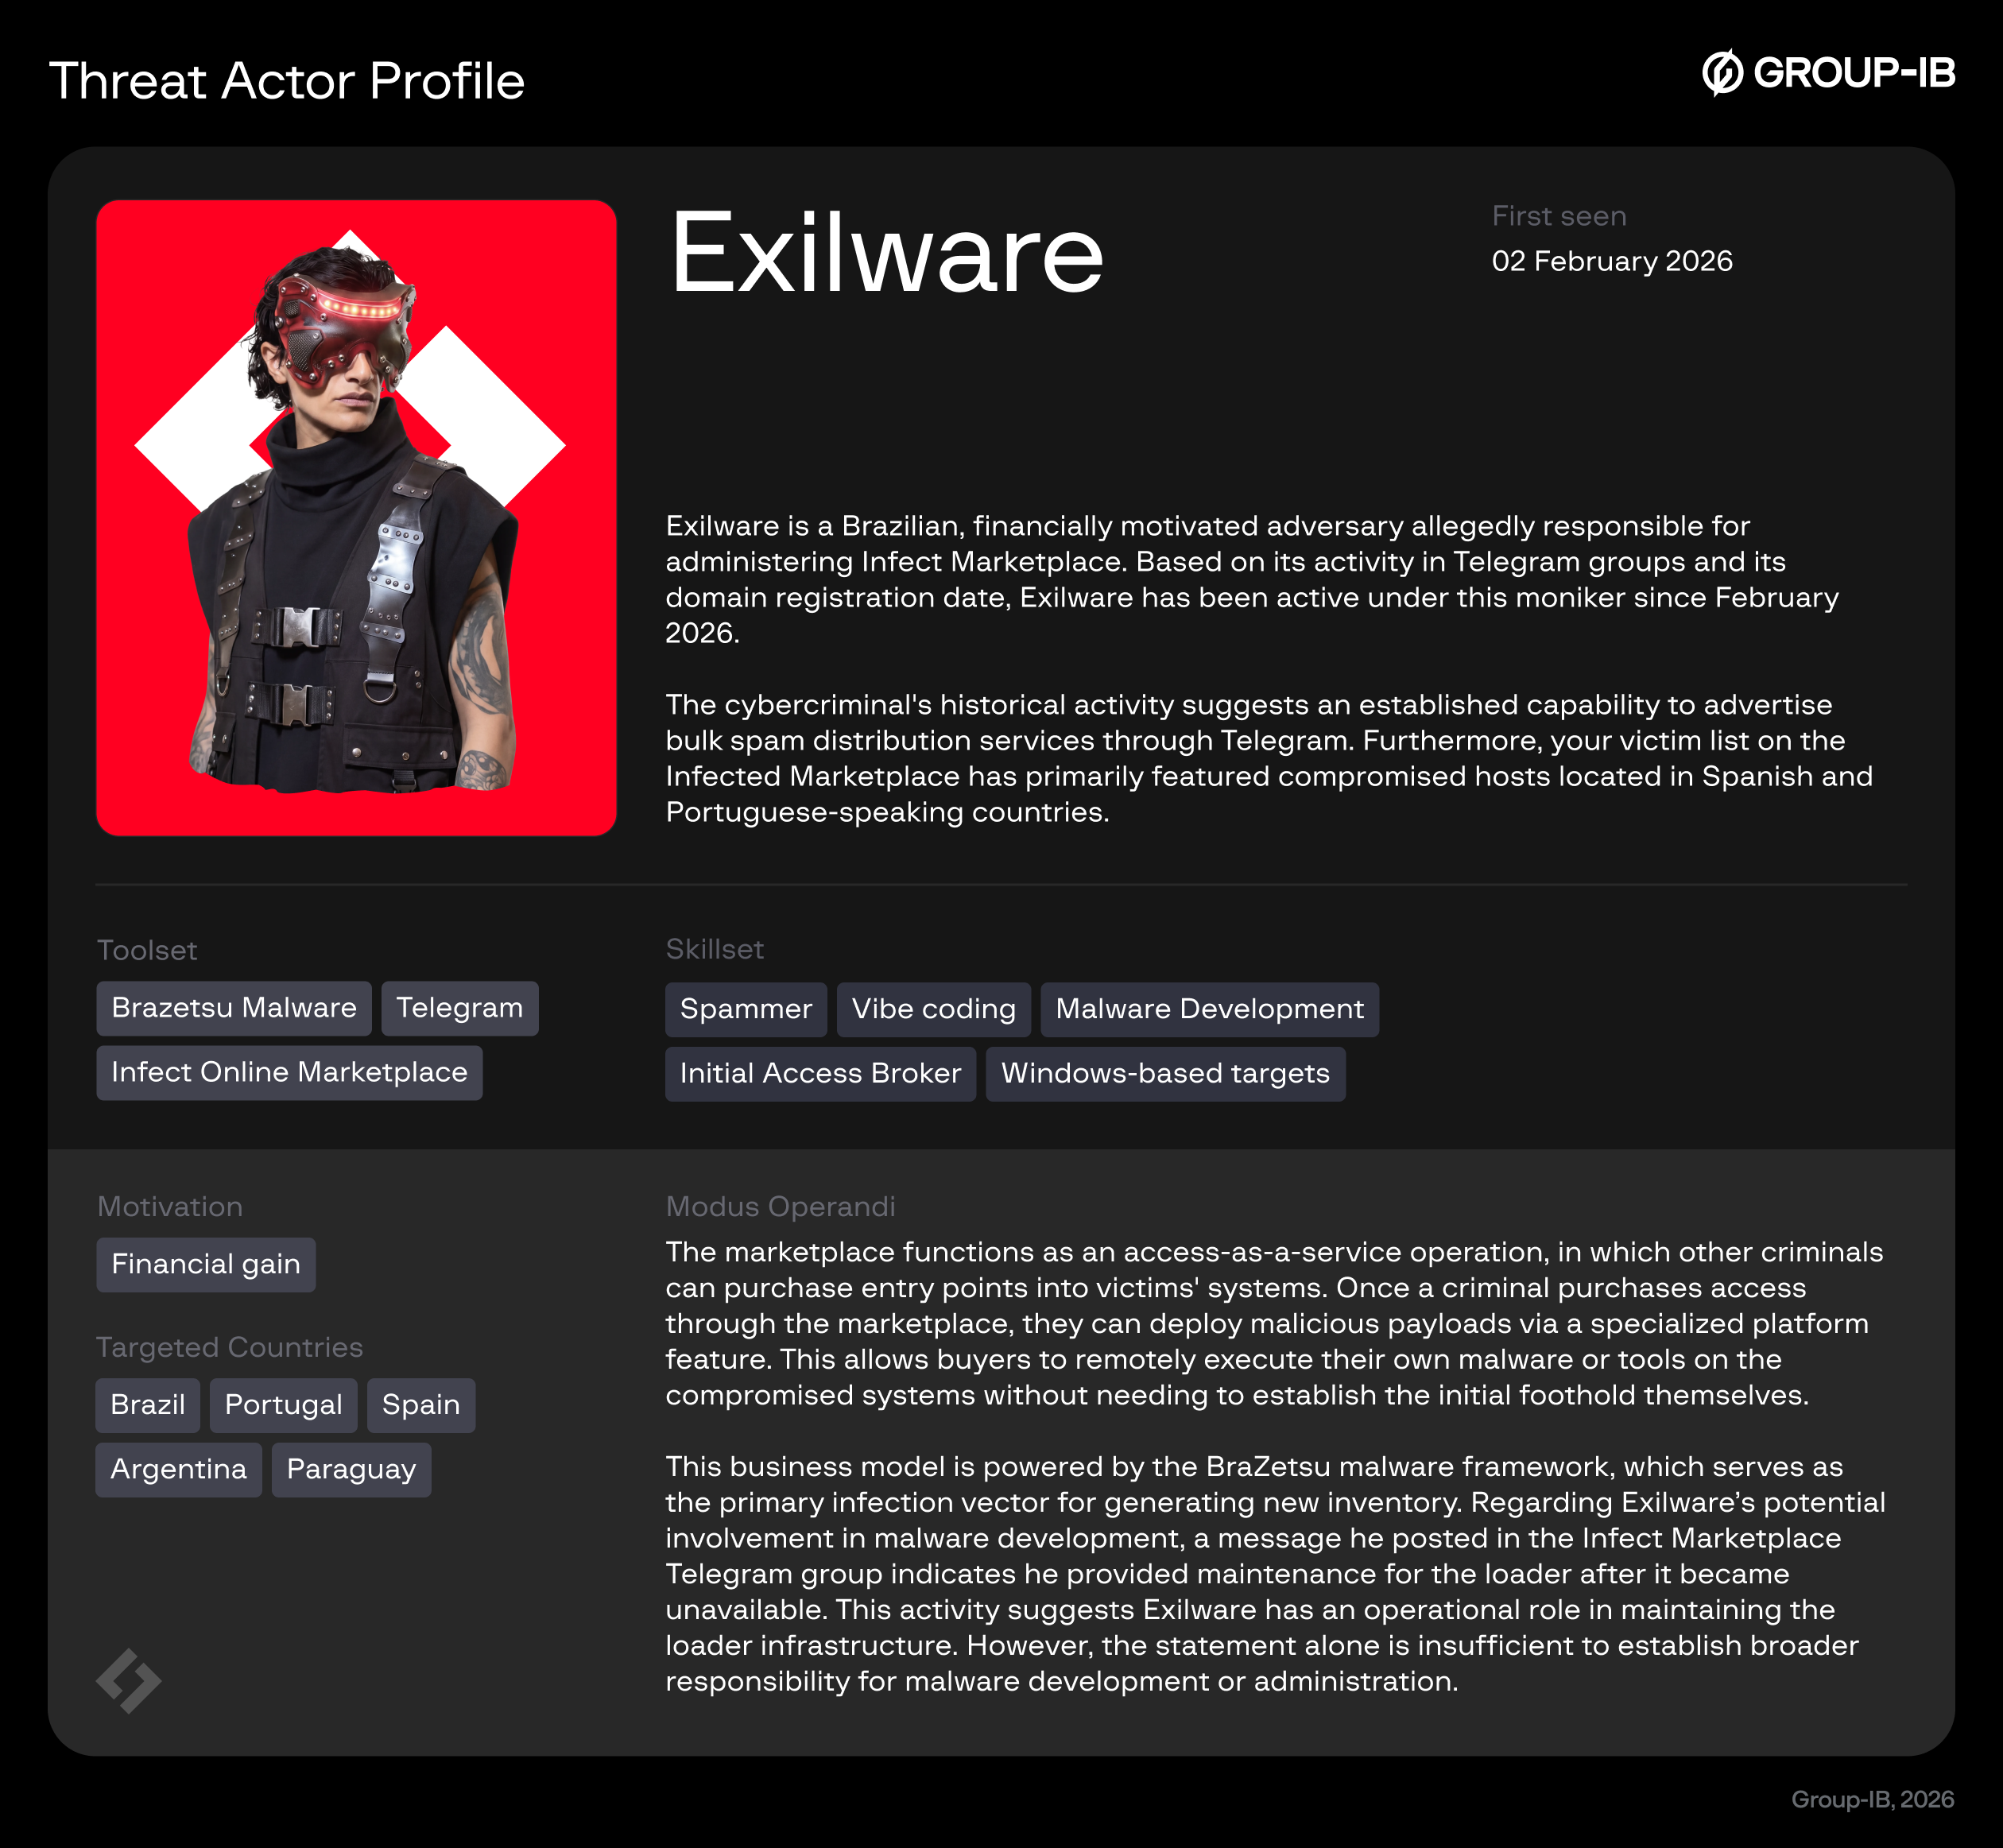
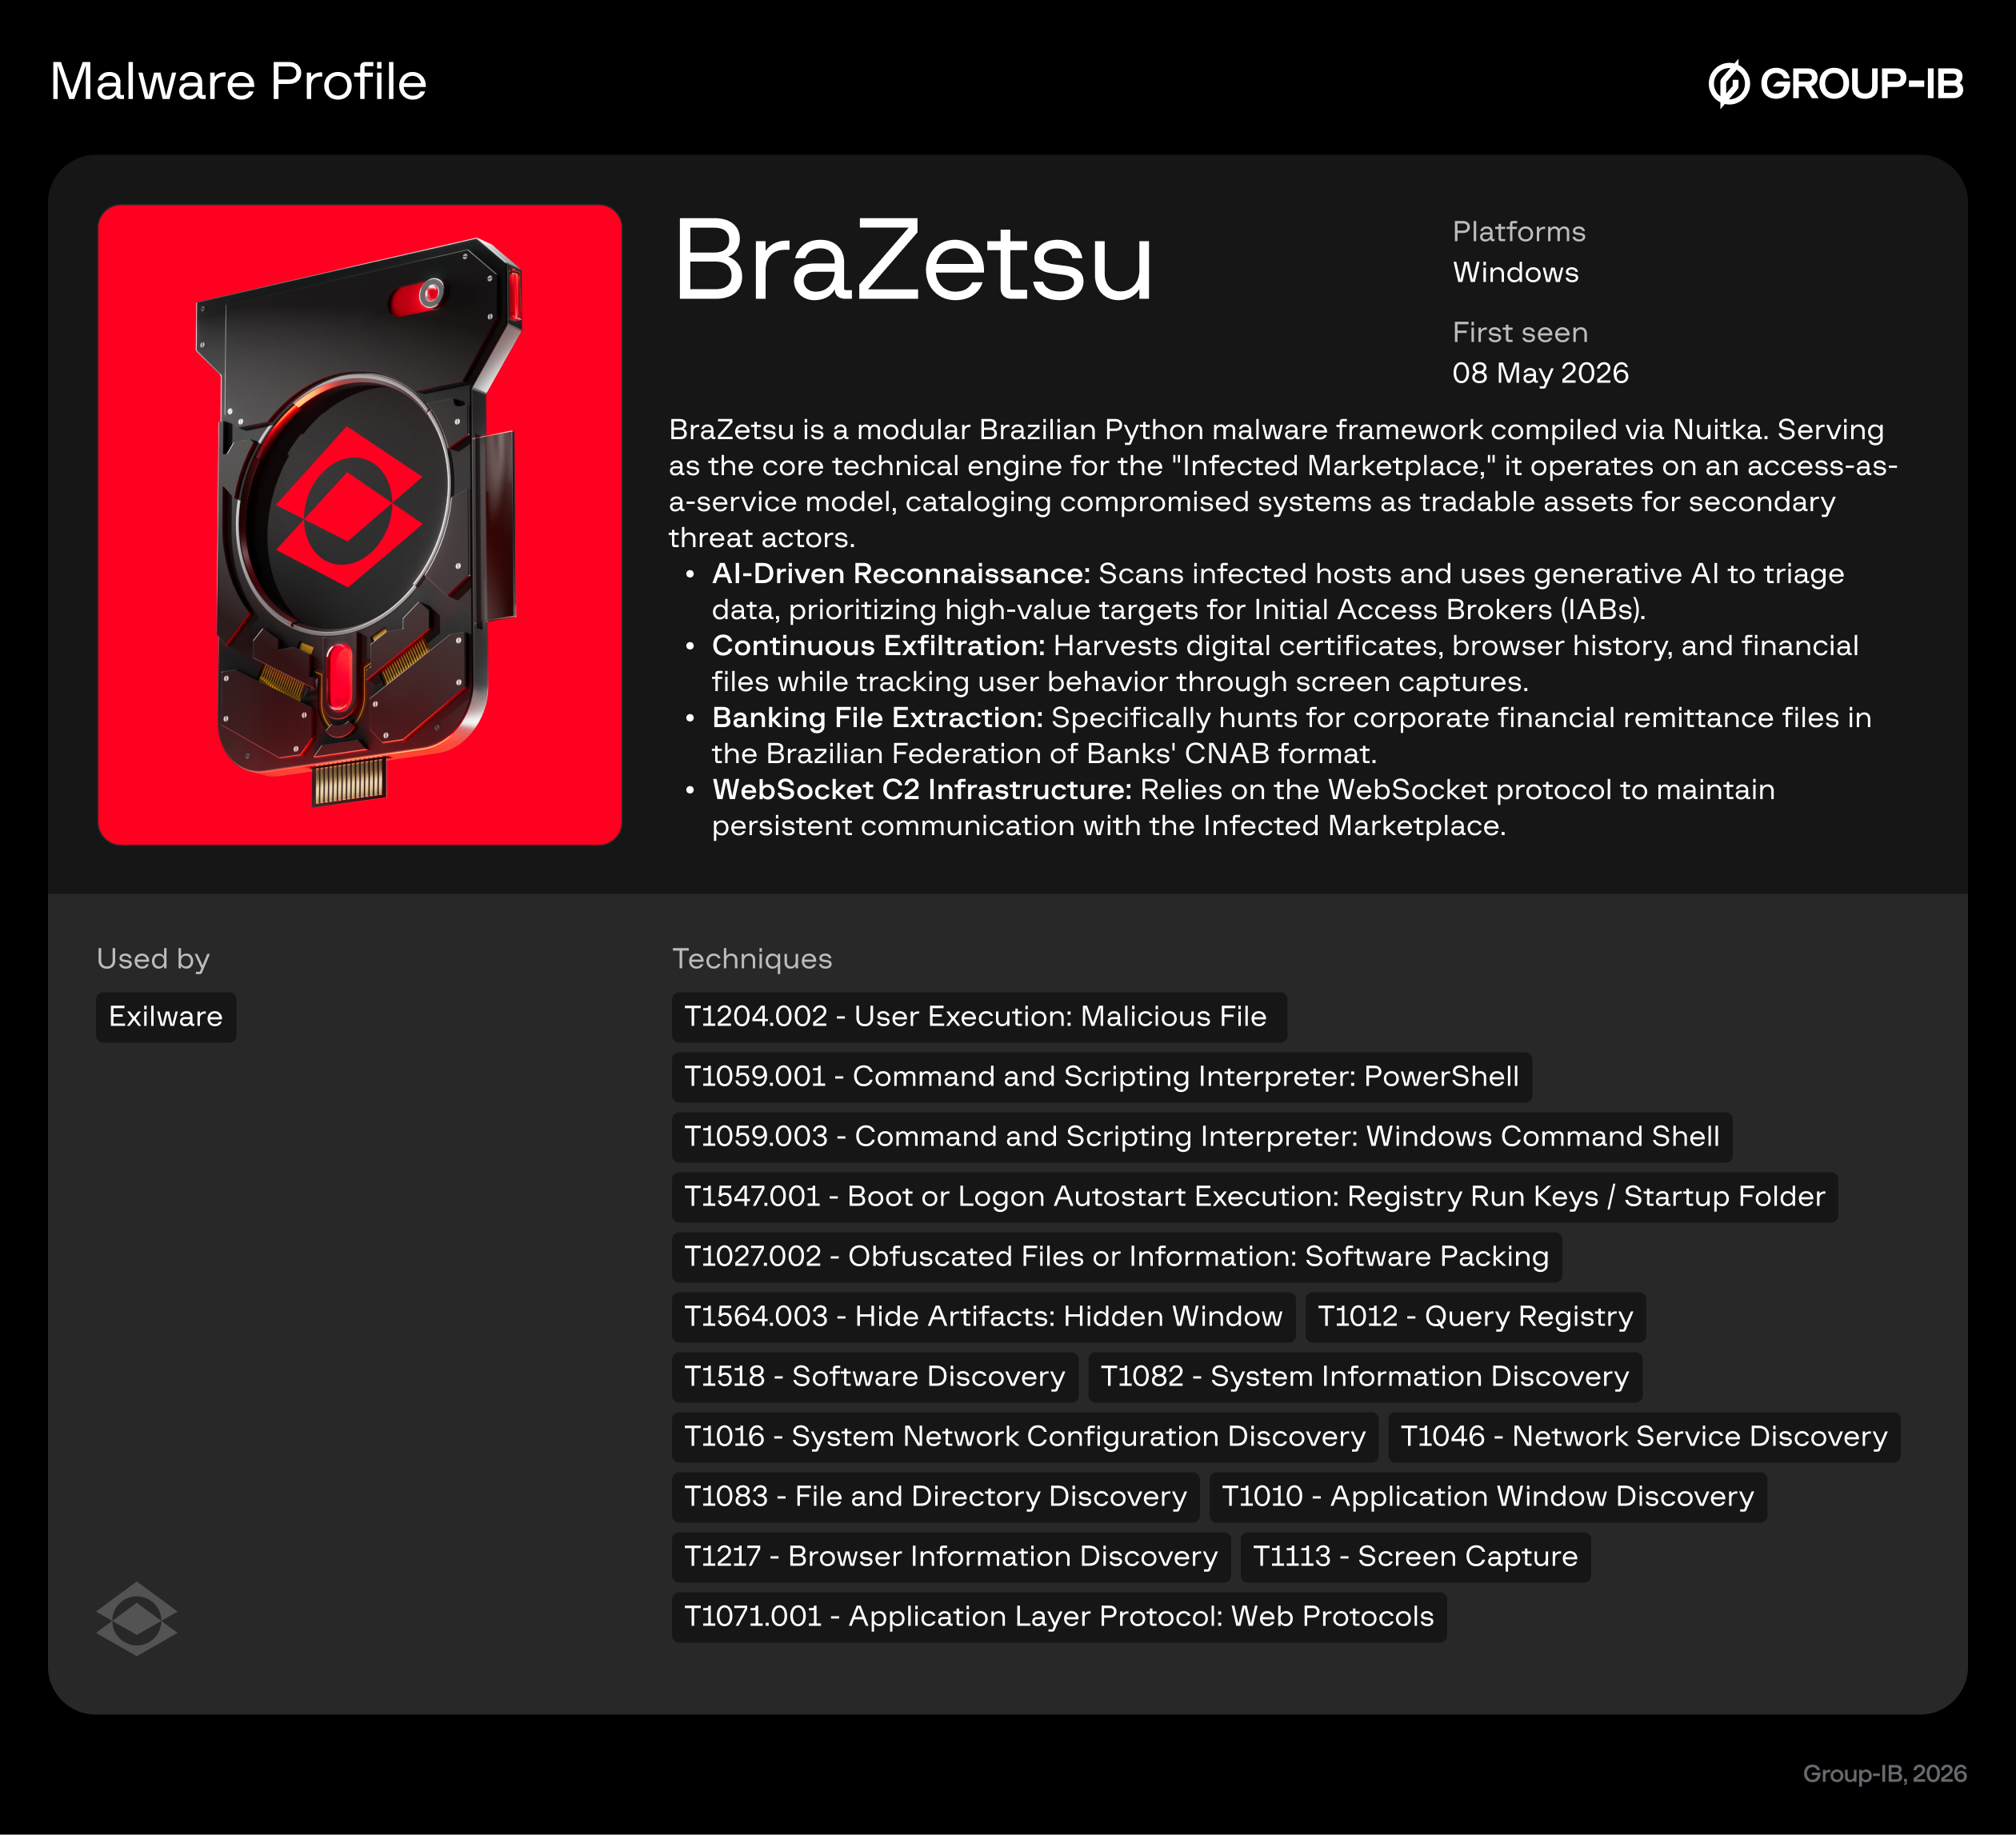
El equipo de Threat Intelligence de Group-IB ha identificado BraZetsu, un sofisticado framework de malware para Windows basado en Python que atribuimos, con un alto grado de confianza, al actor de amenazas brasileño conocido como Exilware. A diferencia del modelo estándar de los infostealers, BraZetsu es un completo conjunto de herramientas que potencia las capacidades de los Initial Access Brokers (IAB) al convertir los sistemas comprometidos en activos comerciales de alto valor. El framework demuestra un alto nivel de madurez operativa y utiliza una arquitectura modular y técnicas de evasión que permitieron que algunas muestras permanecieran completamente indetectables en VirusTotal al momento del análisis.
El alcance operativo de BraZetsu está específicamente diseñado para atacar objetivos en Iberia y Latinoamérica dentro de entornos corporativos, financieros, industriales, policiales y de otros sectores. En particular, el malware emplea capacidades avanzadas de reconocimiento para archivos estandarizados de transacciones financieras, como aquellos en formato brasileño CNAB, y extrae historiales detallados de navegación para mapear la actividad de las víctimas. El código fuente y los logs operativos del framework indican un uso intensivo de IA generativa, no solo para su desarrollo, sino potencialmente también para la clasificación interna de datos y la priorización de objetivos. Esta técnica lo diferencia de las amenazas tradicionales actualmente activas en el panorama latinoamericano.
Este framework es el principal motor técnico detrás de “Infected Marketplace” (también conocido como “Banco de Infects”), una plataforma en la que Exilware comercializa el acceso inicial a sistemas comprometidos. Al funcionar como una plataforma basada en servicios, el marketplace permite a clientes criminales ejecutar de forma remota payloads maliciosos adicionales sobre los accesos adquiridos, lo que genera un efecto multiplicador de amenazas persistente en todo el ecosistema regional.
Nuestro análisis sigue la evolución de BraZetsu desde febrero de 2026 y documenta una rápida progresión técnica, desde funcionalidades básicas de acceso remoto hasta la actual plataforma de recopilación de inteligencia mejorada con IA. Este informe detalla los componentes técnicos del framework, su integración con Infected Marketplace y las implicaciones estratégicas de este modelo de amenazas impulsado por IA para las organizaciones que operan en Iberia y Latinoamérica.
Principales hallazgos
- BraZetsu es un framework malicioso que facilita las operaciones de los Initial Access Brokers (IAB). Permite a los cibercriminales realizar un reconocimiento exhaustivo de los sistemas comprometidos.
- El malware analiza sistemas bancarios, ERP, de comercio electrónico, industriales (SCADA), entre otros, para identificar activos de alto valor.
- Los emojis presentes en el código fuente y los loggins detallados sugieren un uso intensivo de IA durante el ciclo de desarrollo.
- BraZetsu es un framework de malware sigiloso que roba datos confidenciales de los equipos comprometidos, incluidos el historial de navegación, archivos de transacciones financieras (CNAB) y certificados digitales, que luego se monetizan a través de Infected Marketplace.
A quién puede interesarle este blog:
- Analistas de ciberseguridad y equipos de seguridad corporativa
- Analistas de malware
- Especialistas en Threat Intelligence
- Investigadores de cibercrimen
- Equipos de Respuesta ante Emergencias Informáticas (CERT)
- Investigadores de las fuerzas del orden
- Unidades de policía especializada en ciberdelincuencia
Portal de Threat Intelligence de Group-IB: ExilWare / BraZetsu
Los clientes de Group-IB pueden acceder a nuestro portal de Threat Intelligence para obtener más información sobre BraZetsu, Exilware y otros temas mencionados en este blog.
Análisis públicos de malware
Acceda gratuitamente a los informes de detonación relacionados con BraZetsu y observe el malware en funcionamiento en tiempo real a través de los análisis detallados disponibles en Group-IB Malware Detonation Platform:
Del mundo clandestino al centro de atención
Diseccionando el framework BraZetsu
Similitudes y diferencias: dos herramientas con objetivos diferentes
Durante las operaciones de monitoreo continuo de amenazas realizadas por el equipo de Threat Intelligence de Group-IB, se identificó el framework BraZetsu debido a ciertas similitudes con una herramienta maliciosa utilizada para facilitar el fraude, conocida como CNABHunter, que fue revelada inicialmente por un investigador de seguridad en una publicación en Twitter/X el 7 de mayo de 2026. Para obtener más información sobre CNABHunter, visite nuestro portal de Threat Intelligence.
La conexión entre estas dos campañas sigue siendo desconocida al momento de elaborar este informe. Sin embargo, ambas familias de malware presentan similitudes, ya que apuntan a rutas de directorios específicas donde las soluciones de gestión empresarial (ERP) suelen almacenar archivos de transacciones financieras. Estos archivos permiten a las empresas transmitir de forma automatizada y masiva instrucciones financieras diarias a un banco, sin necesidad de ingresarlas individualmente. Estos archivos siguen el formato del Centro Nacional de Automação Bancária (CNAB), establecido por la Federação Brasileira de Bancos (FEBRABAN).
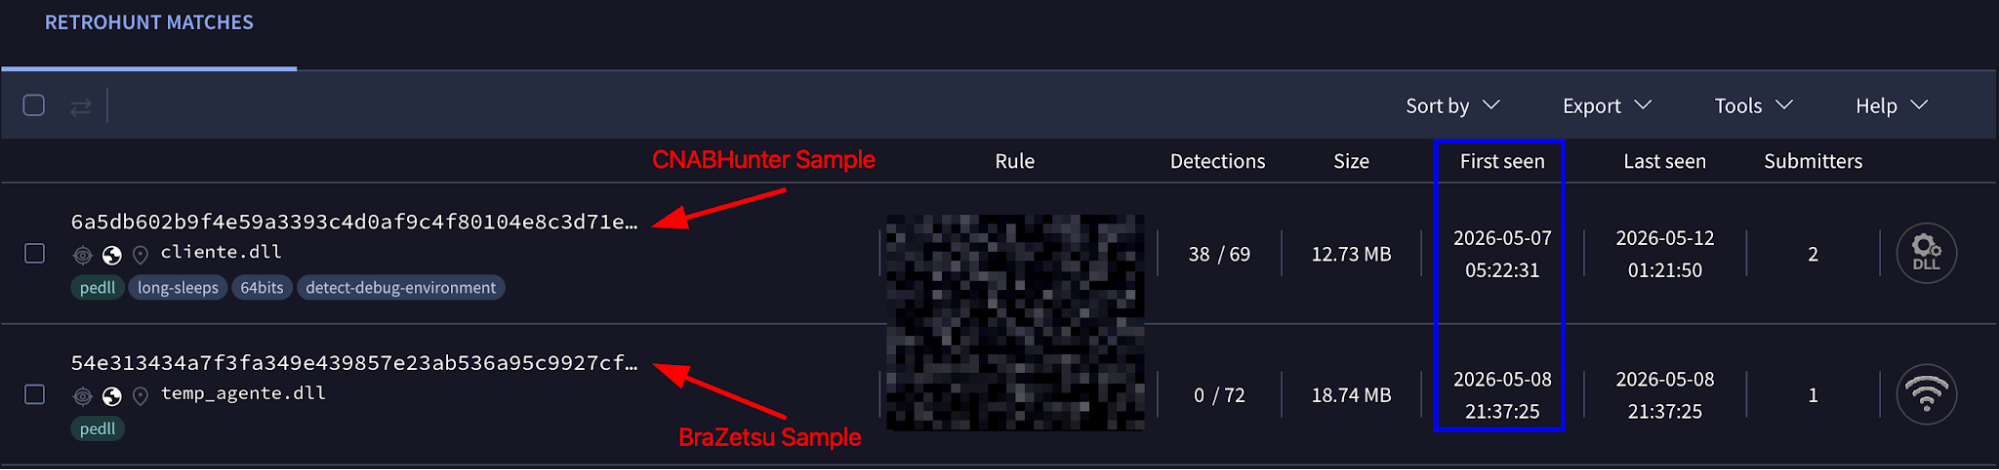
Figura 1. Coincidencias de Retrohunt con rutas comunes de archivos de transacciones financieras.
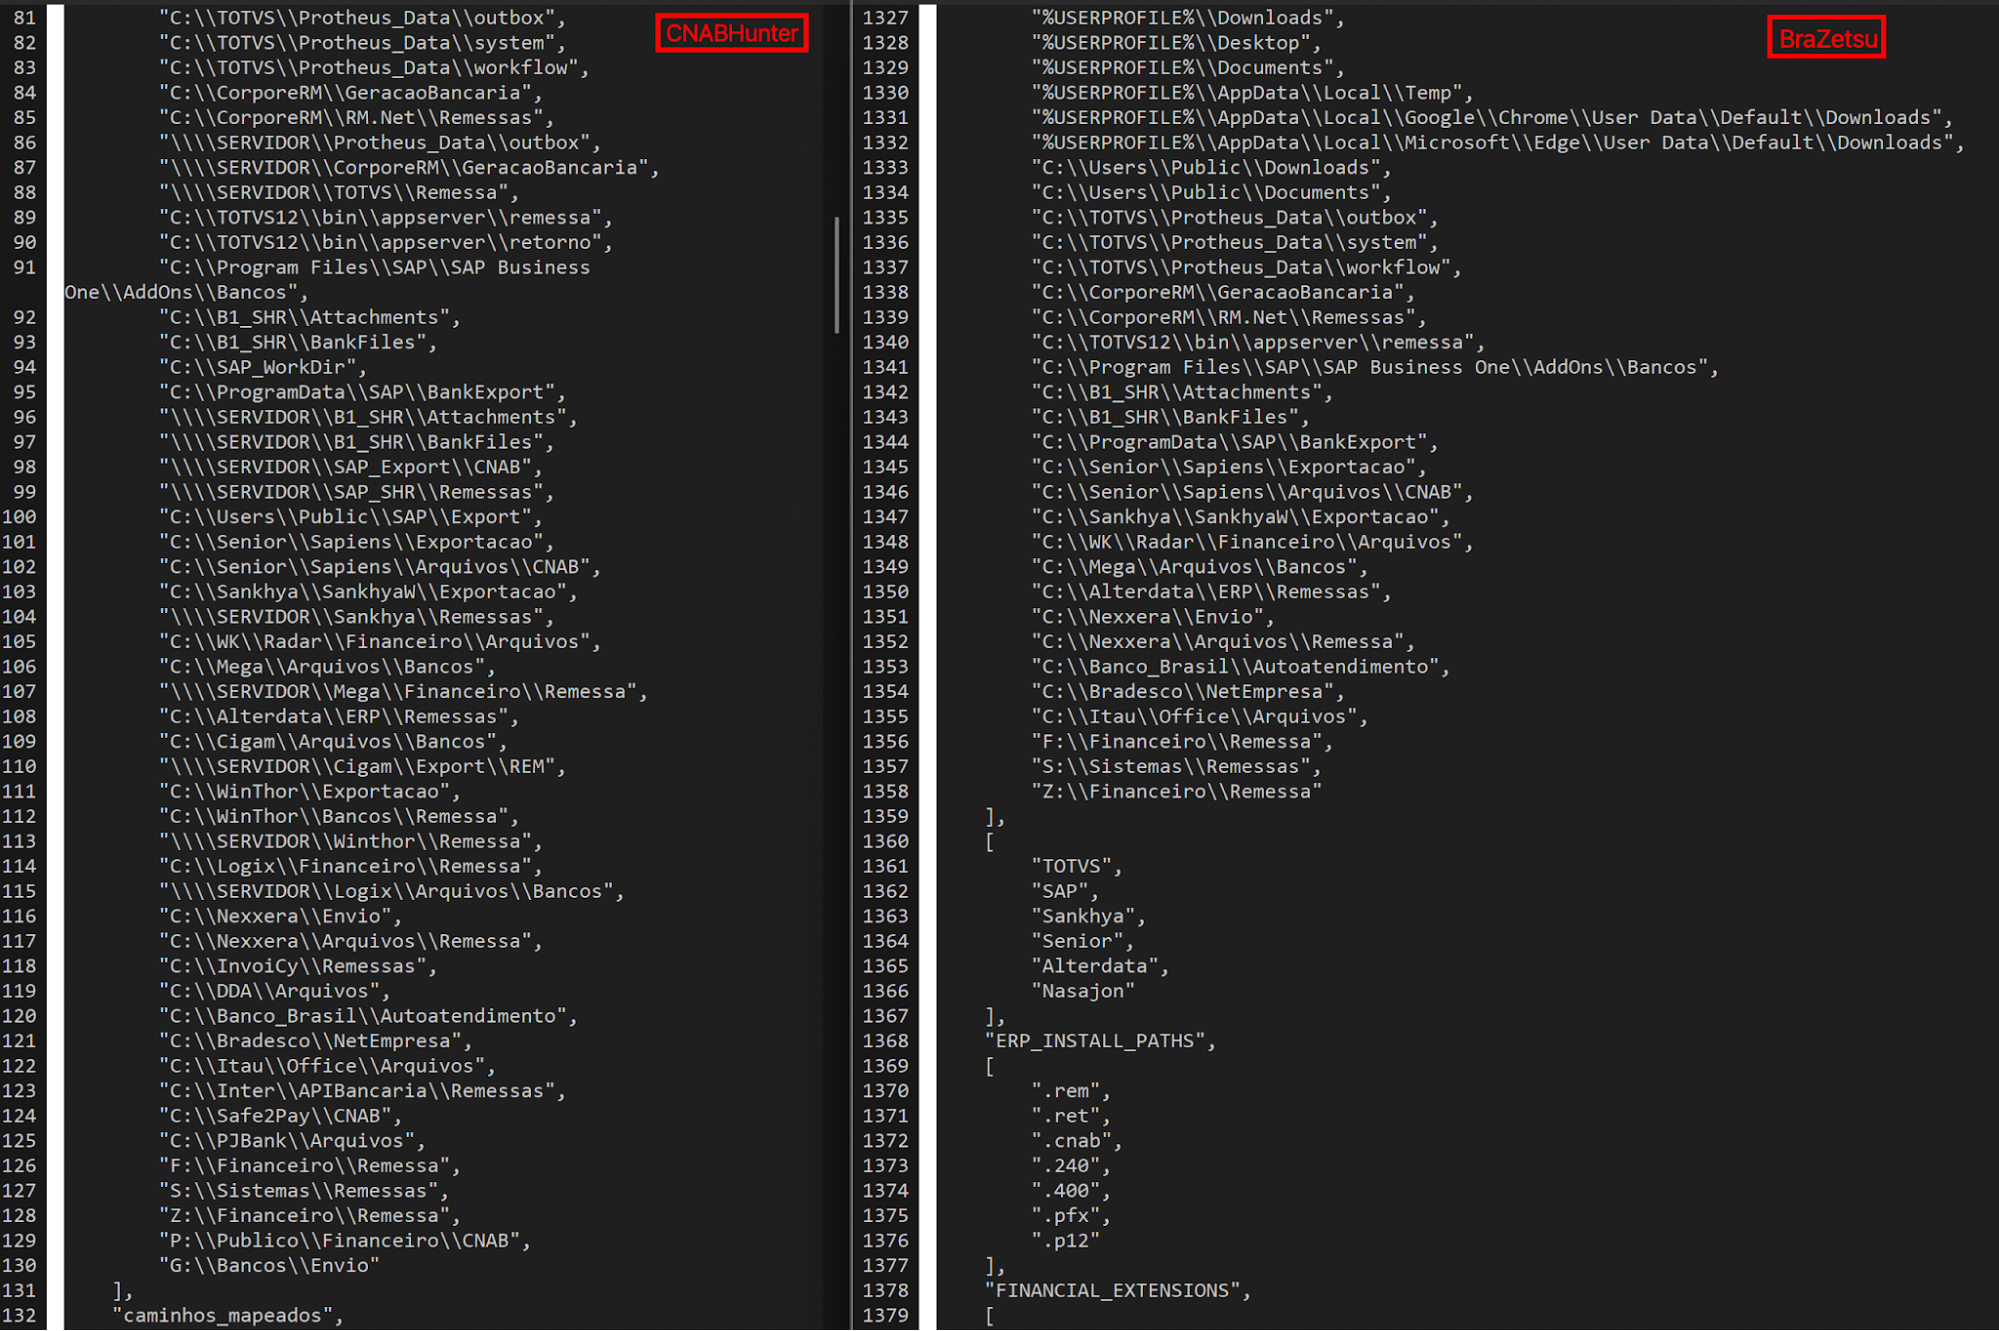
Figura 2. Comparación entre las rutas de archivos de transacciones financieras de CNABHunter y BraZetsu.
Además de apuntar a los mismos directorios, ambas variantes comparten las mismas tecnologías fundamentales:
- Lenguaje de programación: ambas están escritas en Python 3 (con solo pequeñas variaciones en la versión específica de Python utilizada).
- Compilación: ambas utilizan Nuitka para compilar su código Python en ejecutables independientes, una técnica utilizada con frecuencia para evadir los métodos tradicionales de detección basados en firmas y dificultar la ingeniería inversa.
Aunque ambos artefactos contienen código para localizar archivos relacionados con CNAB y comparten tecnologías, sus arquitecturas, flujos de trabajo operativos y objetivos difieren significativamente. CNABHunter es una herramienta de fraude diseñada específicamente para buscar de forma sistemática archivos CNAB en directorios locales y de red, analizar registros de transacciones financieras, exfiltrar metadatos de pagos hacia una infraestructura dedicada mediante HTTP y consultar continuamente su servidor de Comando y Control (C2) en busca de órdenes emitidas por sus operadores. Cuando recibe instrucciones, modifica automáticamente los archivos CNAB originales, reemplazando la información legítima de pago por datos bancarios, claves PIX o códigos de barras controlados por los atacantes. Este flujo de trabajo está específicamente diseñado para facilitar el fraude financiero contra los procesos de pago corporativos.
BraZetsu, en cambio, funciona como un framework de malware para Initial Access Brokers (IAB), en lugar de ser una herramienta de fraude financiero. Establece una conexión WebSocket persistente con su infraestructura C2, realiza un amplio reconocimiento del sistema comprometido para identificar activos valiosos, incluidos archivos relacionados con CNAB, y permite tanto la recopilación autónoma de datos como operaciones interactivas y manuales mediante la ejecución remota de comandos de shell. Si bien BraZetsu puede desplegar módulos adicionales, no analiza, modifica ni inserta de forma autónoma instrucciones de pago fraudulentas en archivos CNAB como parte de su proceso de reconocimiento.
El análisis de Group-IB indica que la única coincidencia significativa de código entre ambos artefactos es la lista de directorios utilizada para localizar archivos relacionados con CNAB. Más allá de este componente compartido, utilizan infraestructuras C2 distintas, implementan diferentes protocolos de comunicación y cuentan con bases de código independientes que responden a objetivos operativos fundamentalmente diferentes.
Entonces, ¿a qué se deben las similitudes? Todo se reduce al momento en que ocurrieron los hechos. BraZetsu fue descubierto en circulación casi inmediatamente después de la divulgación pública de CNABHunter, lo que sugiere que los desarrolladores detrás de BraZetsu vieron una oportunidad rentable para mejorar su malware incorporando directamente las rutas específicas de directorios de ERP a las que apunta CNABHunter. Además, al momento de redactar este informe de amenazas, la última versión identificada de BraZetsu es completamente indetectable (FUD) para los motores de VirusTotal.
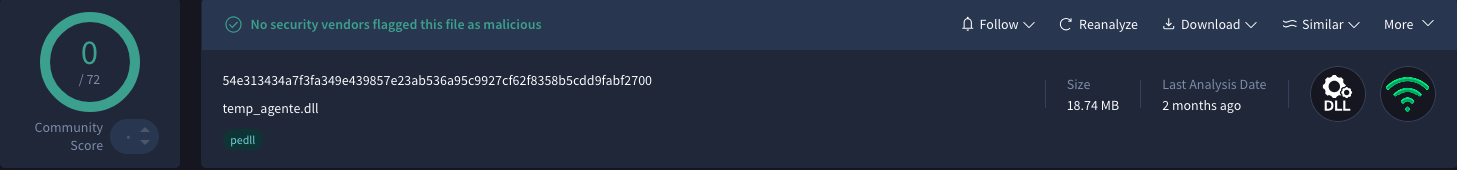
Figura 3. Dos meses después del descubrimiento de BraZetsu, el framework continúa siendo completamente indetectable (FUD) para los motores de VirusTotal.
Vector de infección inicial
Aunque se desconoce el mecanismo preciso del vector de infección inicial de BraZetsu, Group-IB identificó un dominio de distribución, caixaentradas1inboxshop[.]site, mediante el seguimiento de patrones de nombres de archivos como msdege[0-9].exe y wifi_driver.exe. Los patrones observados en el dominio y los nombres de archivos sugieren claramente que el actor de amenazas utilizó tácticas de ingeniería social, una metodología común entre los cibercriminales locales de Latinoamérica.
El equipo de Threat Intelligence de Group-IB denominó a este nuevo malware BraZetsu; “Bra” deriva de su país de origen, Brasil, y “Zetsu” hace referencia a un personaje ficticio conocido por orquestar acontecimientos desde las sombras para preparar el terreno para una amenaza mucho mayor. BraZetsu opera de forma sigilosa como una herramienta de acceso inicial, infiltrándose en las redes para preparar el terreno para posteriores ataques altamente destructivos.
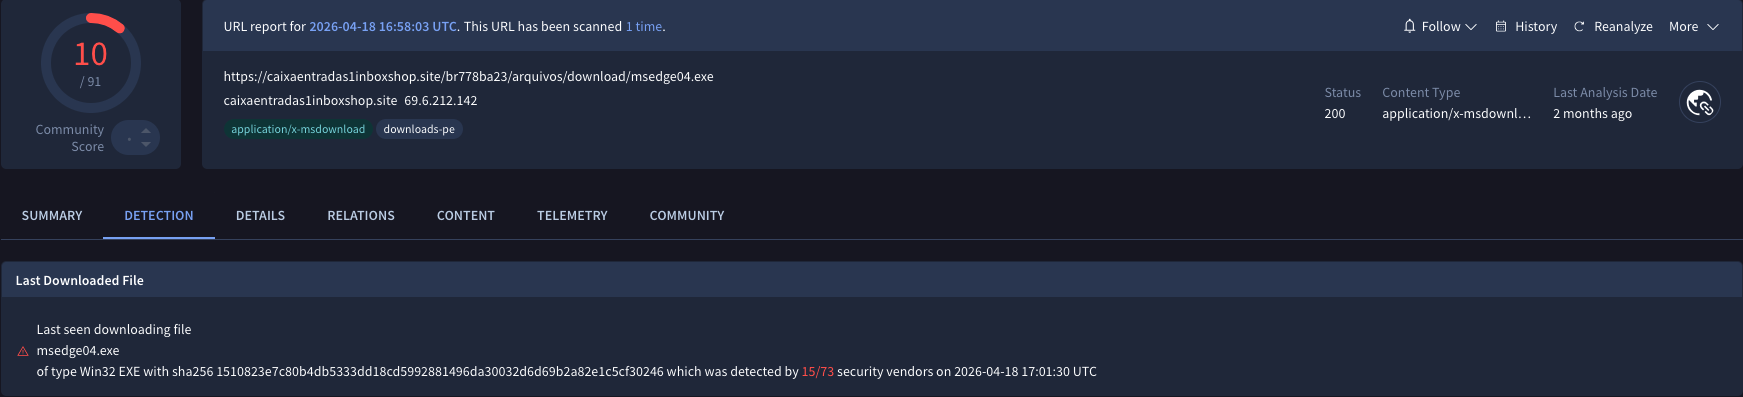
Figura 4. Infraestructura utilizada para distribuir y entregar los loaders de BraZetsu.
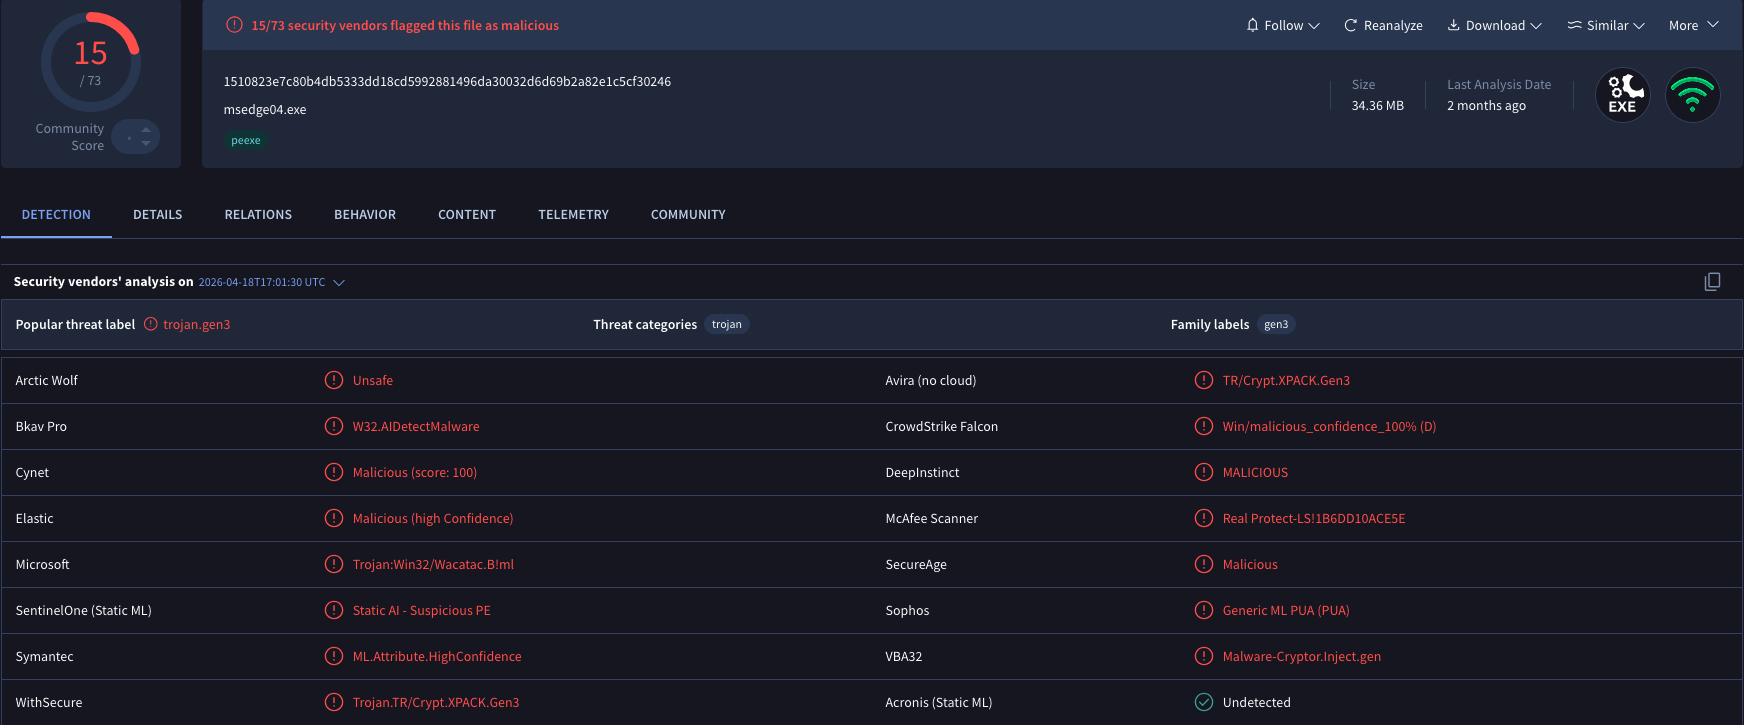
Figura 5. Loader de BraZetsu que se hace pasar por el navegador Microsoft Edge.
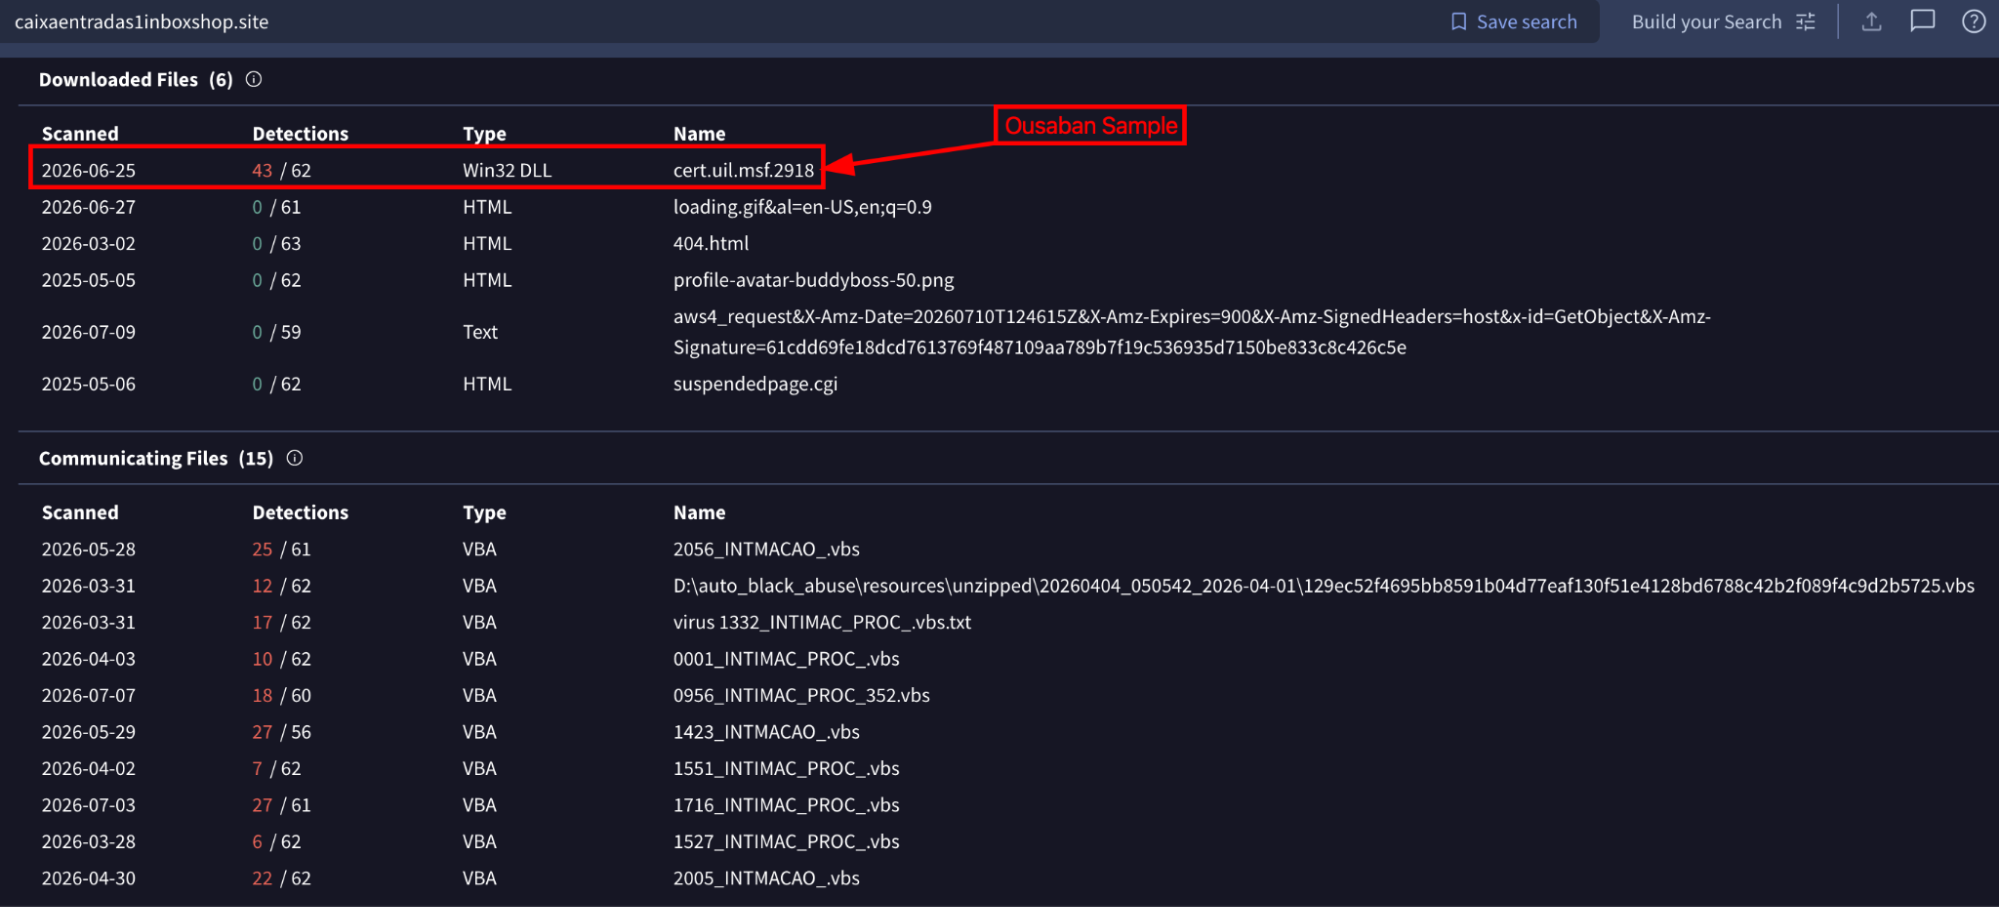
El análisis de los archivos que interactúan con este dominio revela varios archivos Visual Basic Script (VBS) que descargan la siguiente etapa del ataque y que, además, presentan coincidencias con una muestra del troyano bancario Ousaban distribuida desde este dominio. Asimismo, las convenciones utilizadas para nombrar estos scripts VBS respaldan el uso de tácticas de ingeniería social, ya que se hacen pasar por una notificación judicial (en portugués, “processo de intimação”).
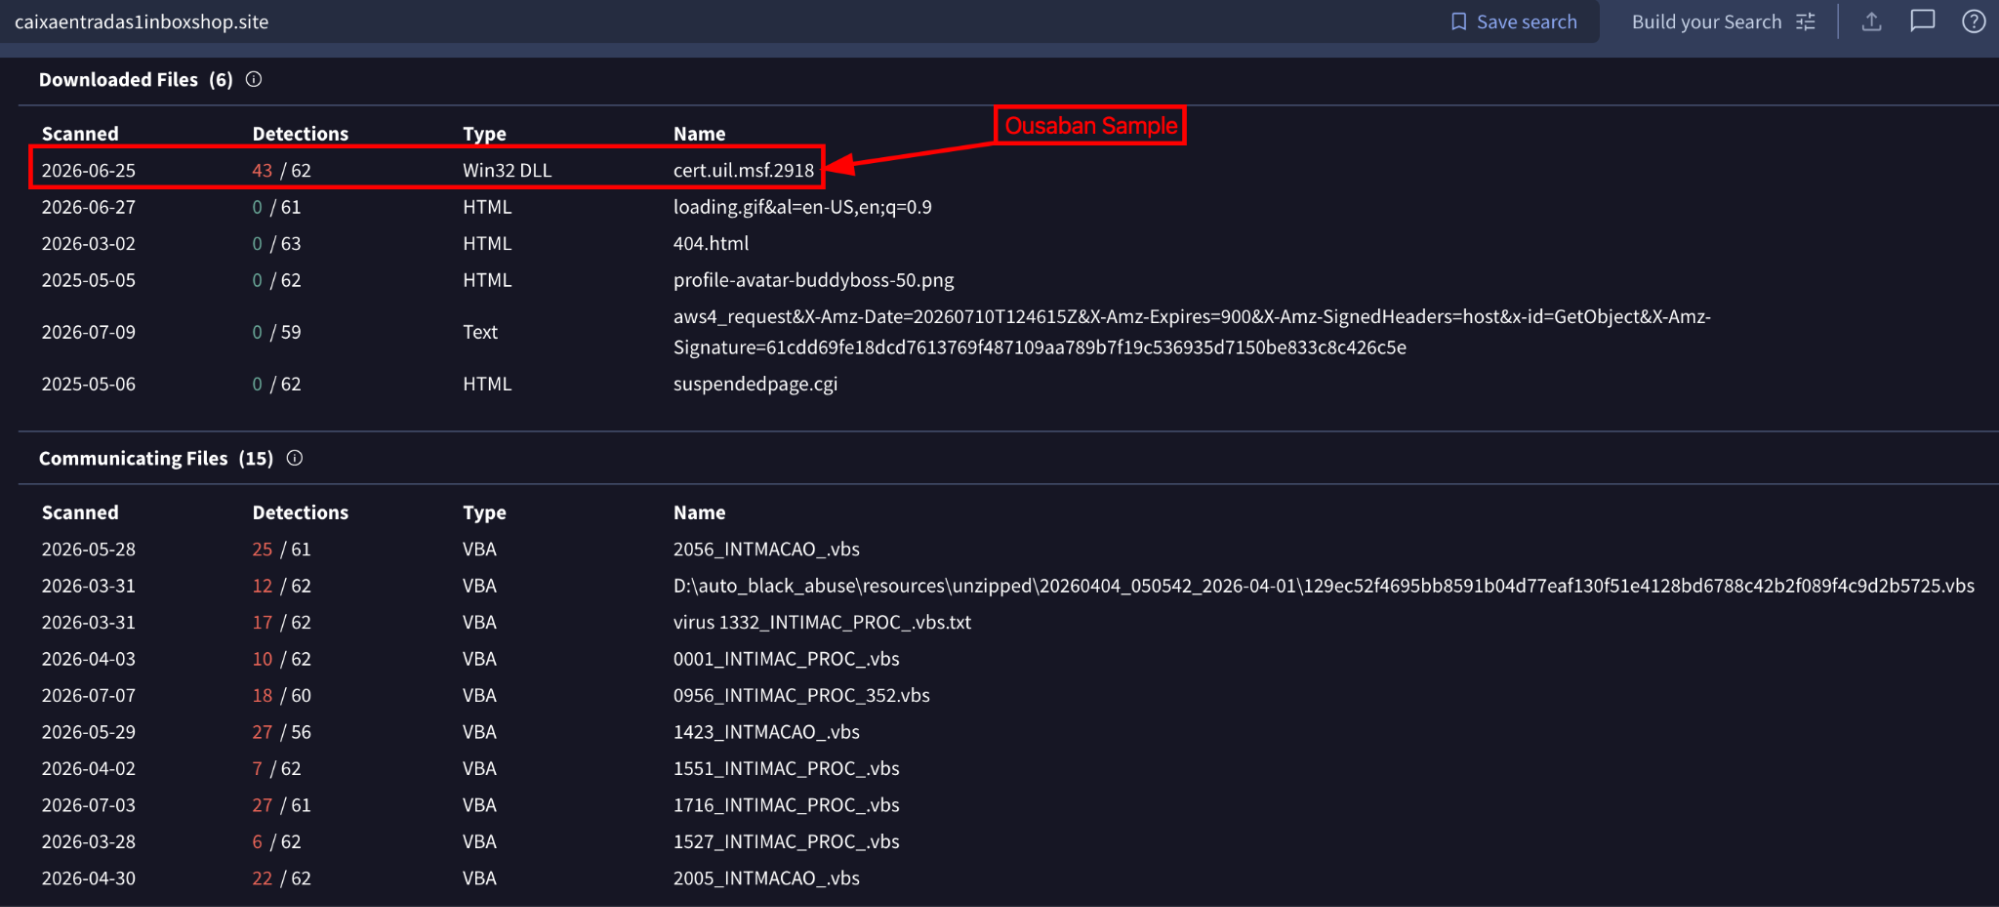
Figura 6. Algunos archivos asociados con el dominio caixaentradas1boxshop[.]site.
Puede ocultar la lógica, pero no sus intenciones
Interpretación de los mensajes de loggin
Group-IB evalúa con un nivel de confianza moderado que los desarrolladores probablemente son hablantes nativos de portugués. Esta evaluación se sustenta en las strings en portugués presentes en el malware, que utilizan una sintaxis natural y expresiones idiomáticas, en lugar de las construcciones forzadas, traducciones literales o inconsistencias gramaticales que suelen observarse en intentos de falsa bandera. Si bien los elementos lingüísticos por sí solos no son suficientes para realizar una atribución, constituyen un indicador de respaldo cuando se consideran junto con evidencia técnica, operativa y contextual.
A continuación, se detallan varios ejemplos de estos mensajes de loggin operativos.
"Buscando configuração em: "
"Configuração OK: "
"Varredura finalizada. "
" arquivos detectados."
"Comando finalizado (sem saída de texto)."
"Executando em segundo plano..."
"[*] Executando comando remoto: "
"[+++] Agente Online: "
"[*] Softwares/Tags Detectados: "
"[*] Qualidade alterada para HD"
"[*] Qualidade alterada para SD"
"[*] Analisando Navegador: "
" [+] Perfil detectado: '"
"[*] Encontrado em subpasta: "
"Iniciando varredura de histórico..."
"[🔐] Iniciando busca profunda de certificados..."
"Busca certificados PFX de forma RECURSIVA no perfil do usuário e OneDrive."
"[🚀] Enviando Dossiê e Certificados..."
"[*] Identidade Detectada: "
"Iniciando varredura estável por dossiê financeiro..."
"\n[🔍] INICIANDO VARREDURA DE INTELIGÊNCIA EM TODOS OS PERFIS..."
"Busca profunda e recursiva por arquivos CNAB.
\n LIMITADO PARA EVITAR QUEDA DE CONEXÃO.\n "
"Busca profunda e atualizada por softwares bancários, segurança (Topaz/Warsaw),
\n ERPs e Inteligência de Negócio. Versão V12 (Ultra High Precision).\n "
"\n[📊] RESULTADO CONSOLIDADO:"
Los numerosos mensajes de loggin, junto con el uso de emojis, son una característica ampliamente reconocida del código generado por Large Language Models (LLM), lo que sugiere que los creadores de BraZetsu recurrieron a herramientas de IA generativa durante todo el proceso de desarrollo.
Se desconoce el alcance del uso de IA a lo largo de todo el ciclo de ataque. Sin embargo, los mensajes de registro integrados en el código hacen referencia explícita a un motor de inteligencia artificial que opera en el sistema interno de Comando y Control (C2) de BraZetsu para procesar, clasificar e interpretar los datos robados. Entre las strings más destacadas se encuentran:
- “Coleta metadados de hardware e porte da máquina para a IA do servidor.” (Recopila metadatos del hardware y del puerto de la máquina para la IA del servidor.)
- “Define se o arquivo é um alvo prioritário para a IA.” (Determina si el archivo es un objetivo prioritario para la IA.)
Capacidades de recopilación de inteligencia
El principal objetivo de BraZetsu es la recopilación de inteligencia. Esto puede inferirse a partir de los mensajes de loggin y las convenciones utilizadas para nombrar sus funciones internas. Esta última versión contiene 27 funciones diferentes, la mayoría de las cuales están relacionadas con capacidades automatizadas de enumeración y reconocimiento. También permite a los operadores ejecutar comandos y realizar capturas de pantalla en el equipo comprometido.
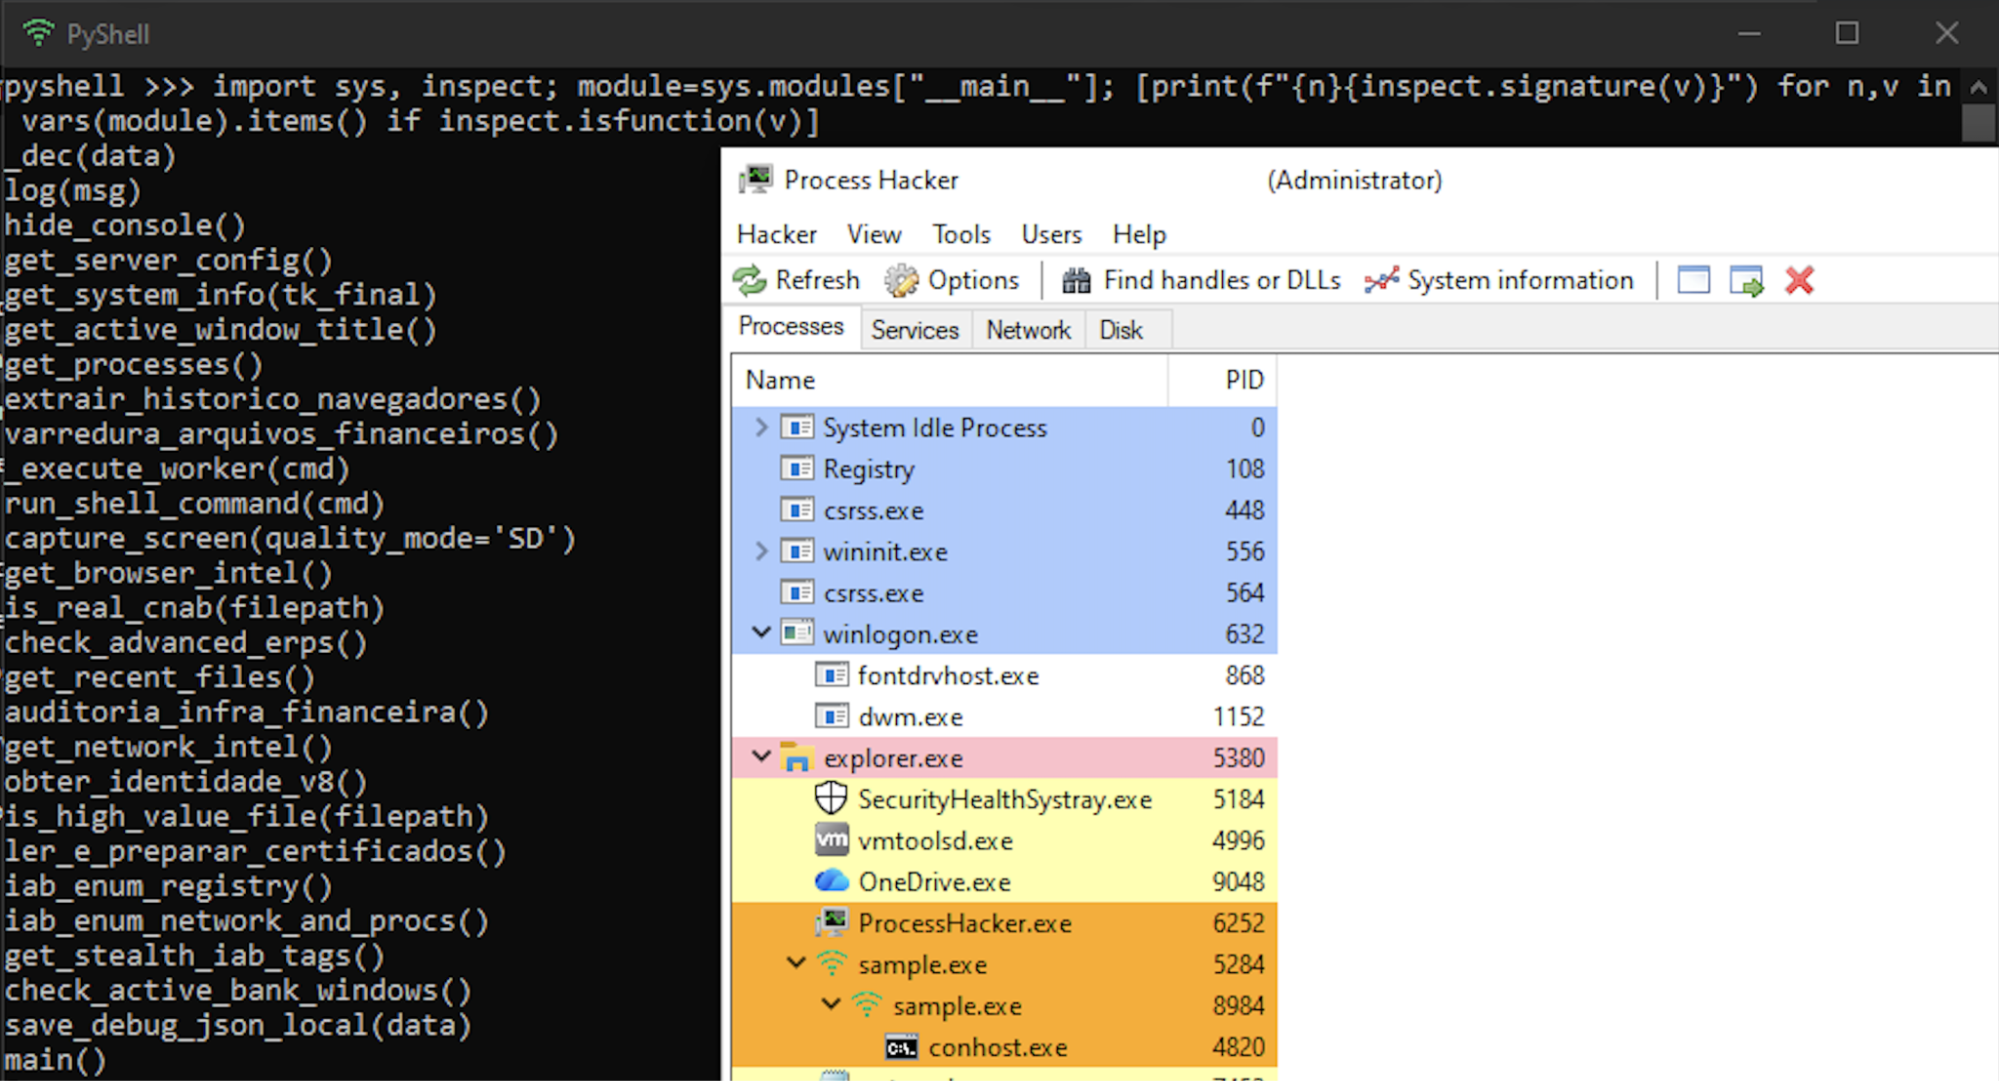
Figura 7. Extracción de las funciones internas del malware BraZetsu.
A continuación, se describen con mayor detalle algunas de las características más destacadas de este framework malicioso.
get_server_config & _dec
Para establecer una conexión, la función get_server_config() obtiene la configuración C2 cifrada y codificada en base64 desde una URL específica de Pastebin. Una vez obtenida, _dec() la decodifica y desencripta mediante XOR utilizando una clave bastante ingeniosa (p4st3_s3cr3t_k3y). El string de configuración resultante se divide luego utilizando el carácter “|” para aislar <c2_domain>|<port>|<auth_token>.
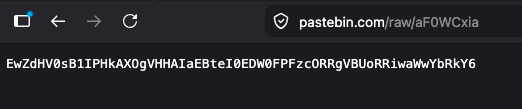
Figura 8. URL de Pastebin que contiene la configuración C2 de BraZetsu codificada en base64.
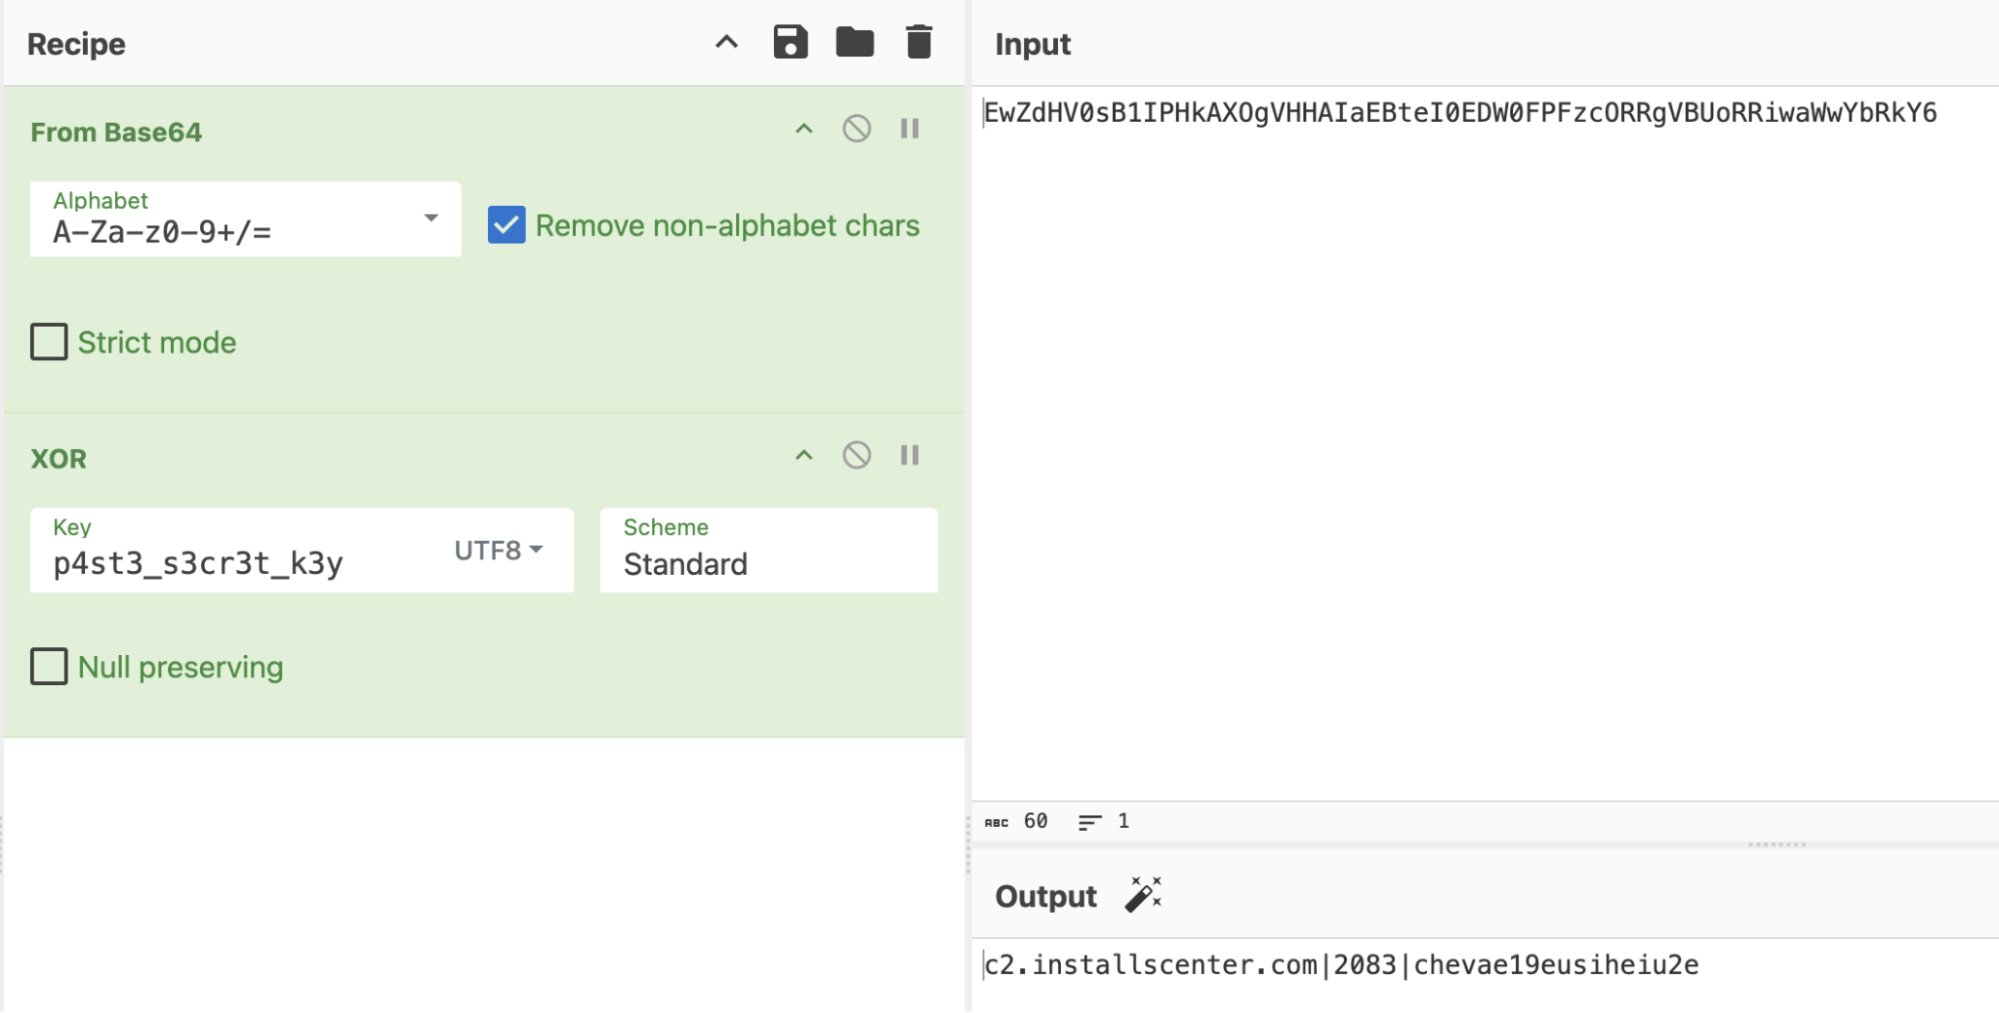
Figura 9. Configuración C2 de BraZetsu en c2[.]installscenter[.]com
get_active_window_title & check_active_bank_windows
La función get_active_window_title() obtiene el título de la ventana de la aplicación que el usuario del equipo comprometido tiene activa. Por su parte, la función check_active_bank_windows() busca palabras clave bancarias comunes en los títulos de las ventanas, un comportamiento estándar habitualmente asociado con los troyanos bancarios. La imagen a continuación muestra las palabras clave más comunes monitoreadas por BraZetsu.
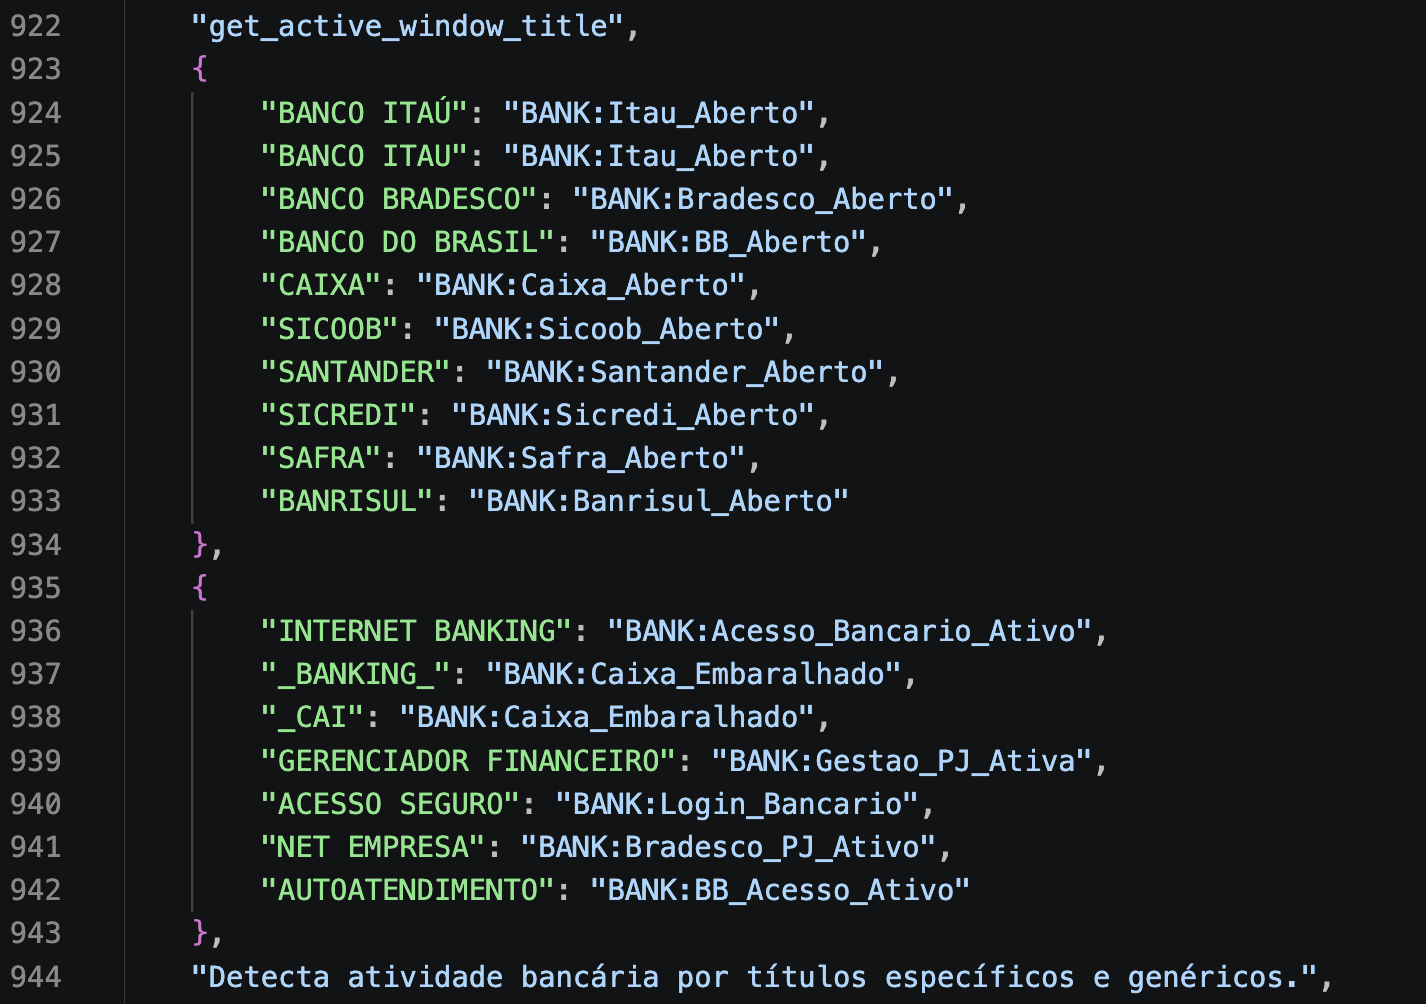
Figura 10. Ejemplos de palabras clave de ventanas bancarias monitoreadas por BraZetsu.
get_browser_intel & extrair_historico_navegadores
Para crear un perfil de sus objetivos, BraZetsu utiliza la función get_browser_intel() para buscar todos los perfiles de usuario en navegadores web basados en Chromium, específicamente Google Chrome, Microsoft Edge, Brave, Vivaldi y Opera.
Tras identificar estos navegadores y perfiles en un equipo infectado, el malware extrae el historial de navegación en lugar de recopilar credenciales o cookies, lo que lo diferencia de los infostealers típicos y pone de manifiesto su objetivo específico de mapear las actividades de la víctima. El historial de navegación de un usuario revela mucha más información sobre sus actividades de lo que podría imaginar. De hecho, constituye una fuente ideal para la recopilación de inteligencia.
El framework lleva a cabo este perfilamiento de la víctima mediante la ejecución de la consulta SQLite “SELECT url, title, visit_count FROM urls WHERE url LIKE ?” para cruzar el historial extraído con su variable global TARGET_DOMAINS. Esta variable global es una lista de Python que contiene cerca de 230 dominios y rutas URL diferentes que abarcan una amplia variedad de sectores.
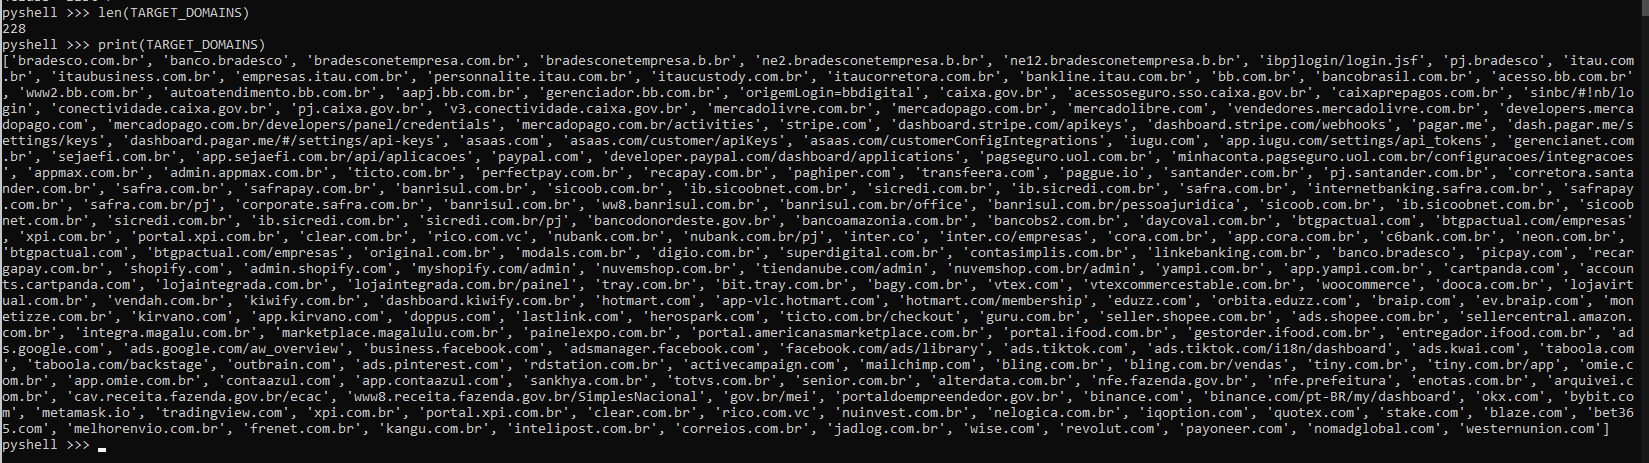
Figura 11. Variable de lista global que contiene cerca de 230 dominios y URL de diversos sectores.
get_stealth_iab_tags
Esta función realiza alrededor de 20 verificaciones propias de un Initial Access Broker mediante la enumeración de variables de entorno, puertos de red, procesos en ejecución y palabras clave comunes. Una vez que identifica estas características en un sistema infectado, BraZetsu agrega una etiqueta a esos indicadores.
El equipo de investigación de Group-IB reconstruyó este contenido para proporcionar una representación en formato JSON de las constantes de objetos sin procesar de BraZetsu; sin embargo, esta representación no refleja la configuración original del código fuente del malware.
A partir del objeto reconstruido, se observa que BraZetsu realiza verificaciones específicas de Initial Access Broker (IAB) en diversos sistemas:
- Endpoints administrativos de comercio electrónico que utilizan VTEX o Magento.
- Sistemas de seguridad empresarial, específicamente soluciones de Endpoint Detection and Response (EDR).
- Entornos policiales y de organismos encargados de hacer cumplir la ley (identificables mediante prefijos de hostname como PC-, PM-, DP- o SSP-).
- Configuraciones financieras y de ERP, incluidas SAP, Warsaw, TOTVS/Protheus, Topaz y Diebold.
- Redes industriales SCADA que utilizan FactoryTalk, RSLogix o WinCC.
- Entornos de desarrollo y DevOps.
- Entornos de helpdesk y soporte de TI.
- Estaciones de trabajo de gestión de recursos humanos.
- Redes de logística de flotas que utilizan las plataformas Autotrac o Sascar.
- Servicios de corretaje de seguros.
- Proveedores de servicios de Internet (ISP) que utilizan Winbox como su principal herramienta para la administración de routers MikroTik.
- Sistemas de Información Hospitalaria (HIS) que ejecutan soluciones Tasy ERP.
- Servicios de bases de datos, incluidos Oracle, PostgreSQL, SQL Server y MySQL.
- Instancias de respaldo de datos que utilizan Veritas Backup Exec o Veeam Backup & Replication.
{
    "[DOMAIN_ADMIN]": {
        "environment_variables": [
            "USERDOMAIN"
        ]
    },
    "[DEVOPS_CLOUD]": {
        "environment_variables": [
            "AWS_ACCESS_KEY_ID",
            "AZURE_CONFIG_DIR",
            "KUBECONFIG"
        ],
        "processes": [
            "docker.exe"
        ]
    },
    "[FINANCE_ERP]": {
        "process_keywords": [
            "sap",
            "warsaw",
            "diebold",
            "topaz",
            "totvs",
            "protheus"
        ]
    },
    "[IT_SUPPORT]": {
        "process_keywords": [
            "putty",
            "wireshark",
            "anydesk"
        ],
        "ports": [
            3389 // RDP network port
        ]
    },
    "[SCADA_INDUSTRIAL]": {
        "process_keywords": [
            "wincc",
            "rslogix",
            "factorytalk"
        ]
    },
    "[HR_MANAGER]": {
        "process_keywords": [
            "senior"
        ],
        "keywords": [
            "folha",
            "salario",
            "holerite"
        ]
    },
    "[LEGAL_DEPT]": {
        "keywords": [
            "projuris",
            "cpj",
            "contrato"
        ]
    },
    "[DEVELOPER]": {
        "processes": [
            "code.exe"
        ],
        "files": [
            ".gitconfig"
        ]
    },
    "[GOV_ACCESS]": {
        "keywords": [
            "safenet",
            "token"
        ]
    },
    "[ECOMMERCE_ADMIN]": {
        "keywords": [
            "magento",
            "vtex"
        ]
    },
    "[CRYPTO_EXCHANGE]": {
        "paths": [
            "AppData\\Roaming\\Exodus"
        ]
    },
    "[BACKUP_SERVER]": {
        "processes": [
            "veeam.exe",
            "bengine.exe"
        ]
    },
    "[SECURITY_EDR]": {
        "processes": {
            "csfalconservice.exe": "CrowdStrike",
            "sentinelagent.exe": "SentinelOne",
            "msmpeng.exe": "Defender"
        }
    },
    "[VPN_CONFIG]": {
        "processes": [
            "openvpn.exe",
            "vpnui.exe"
        ]
    },
    "[HEALTHCARE_HIS]": {
        "process_keywords": [
            "tasy"
        ],
        "ports": [
            104 // DICOM (Digital Imaging and Communications in Medicine) network port
        ]
    },
    "[LOGISTICS_FLEET]": {
        "process_keywords": [
            "sascar",
            "autotrac"
        ]
    },
    "[INSURANCE_BROKER]": {
        "keywords": [
            "apolice",
            "seguro"
        ]
    },
    "[LAW_ENFORCEMENT]": {
        "hostname_prefixes": [
            "PC-", // Polícia Civil
            "PM-", // Polícia Militar
            "DP-", // Departamento de Polícia
            "SSP-" // Secretaria de Segurança Pública
        ]
    },
    "[ISP_ADMIN]": {
        "processes": [
            "winbox.exe"
        ],
        "keywords": [
            "winbox"
        ]
    }
}
Otras funcionalidades
| Nombre de la función | Descripción |
| log | Registra las operaciones con marca de tiempo si la variable global SHOW_LOG está habilitada. De lo contrario, el registro está deshabilitado. |
| hide_console | Oculta todas las operaciones de la ventana de consola durante la ejecución de BraZetsu. |
| get_system_info | Recopila información sobre el equipo comprometido, incluidos el nombre de usuario, el nombre de host y la versión del sistema operativo. |
| get_processes | Obtiene una lista completa de todos los procesos activos en ejecución en el sistema comprometido. |
| _execute_worker | Esta función inicia una instancia de worker adicional como módulo o payload independiente. |
| run_shell_commands | Ejecuta comandos de shell arbitrarios a través del Windows Command Shell (cmd.exe), lo que permite a los operadores remotos un control directo. |
| capture_screen | Captura una captura de pantalla del sistema comprometido en calidad SD o HD, convirtiéndola en un string codificado en base64. |
| is_real_cnab | Aunque se desconoce el funcionamiento interno de esta función, su nombre sugiere que verifica la validez del archivo CNAB. |
| check_advanced_erps | Aunque su funcionamiento interno no está claro, los mensajes de registro sugieren que esta función enumera el equipo comprometido para encontrar directorios de instalación comunes de ERP. |
| get_recent_files | Obtiene los archivos abiertos recientemente en el equipo comprometido para respaldar el reconocimiento automatizado y la recopilación de inteligencia. |
| auditoria_infra_financeira | Aunque su funcionamiento interno no está claro, los mensajes de registro sugieren que esta función enumera el equipo comprometido para buscar aplicaciones comunes de banca por Internet. |
| get_network_intel | Aunque su funcionamiento interno no está claro, el nombre sugiere que enumera servicios de red comunes. |
| obter_identidade_v8 | Aunque su funcionamiento interno no se comprende completamente, los registros operativos y los patrones de expresiones regulares específicos para detectar números de CPF y CNPJ sugieren que esta función extrae principalmente identificadores legales. |
| ler_e_preparar_certificados | Aunque su mecánica interna no está clara, los registros operativos indican que esta función recopila certificados digitales “.PFX” o “.P12” mediante el escaneo del sistema de archivos y de los recursos compartidos de OneDrive (“Iniciando busca profunda de certificados…”). Una vez recopilados, los agrupa con un dossier de datos del equipo y los exfiltra al servidor C2 (“Enviando Dossiê e Certificados…”). |
| save_debug_json_local | Almacena los detalles de depuración localmente en un archivo JSON denominado “debug_payload_sent.json”. |
| iab_enum_registry | Identifica las aplicaciones instaladas actualmente en el sistema comprometido leyendo las claves de registro “SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall” y “SOFTWARE\WOW6432Node\Microsoft\Windows\CurrentVersion\Uninstall” |
| iab_enum_network_and_procs | Realiza una enumeración de los servicios de red activos y los procesos en ejecución en el sistema comprometido. |
BraZetsu en constante evolución
Con el descubrimiento de BraZetsu, surgen varias preguntas sobre su historial operativo y sobre la posible existencia de versiones anteriores de esta familia de malware. Mediante un exhaustivo proceso de threat hunting y análisis diferencial, Group-IB logró identificar cinco versiones distintas de BraZetsu y rastrear sus orígenes hasta febrero de 2026. Nuestro equipo estableció este sistema interno de versiones para realizar un seguimiento preciso del ciclo de vida y la evolución técnica del malware.
La cronología del framework muestra una evolución constante de sus funcionalidades, pasando de una herramienta básica a un framework altamente especializado en la recopilación de inteligencia:
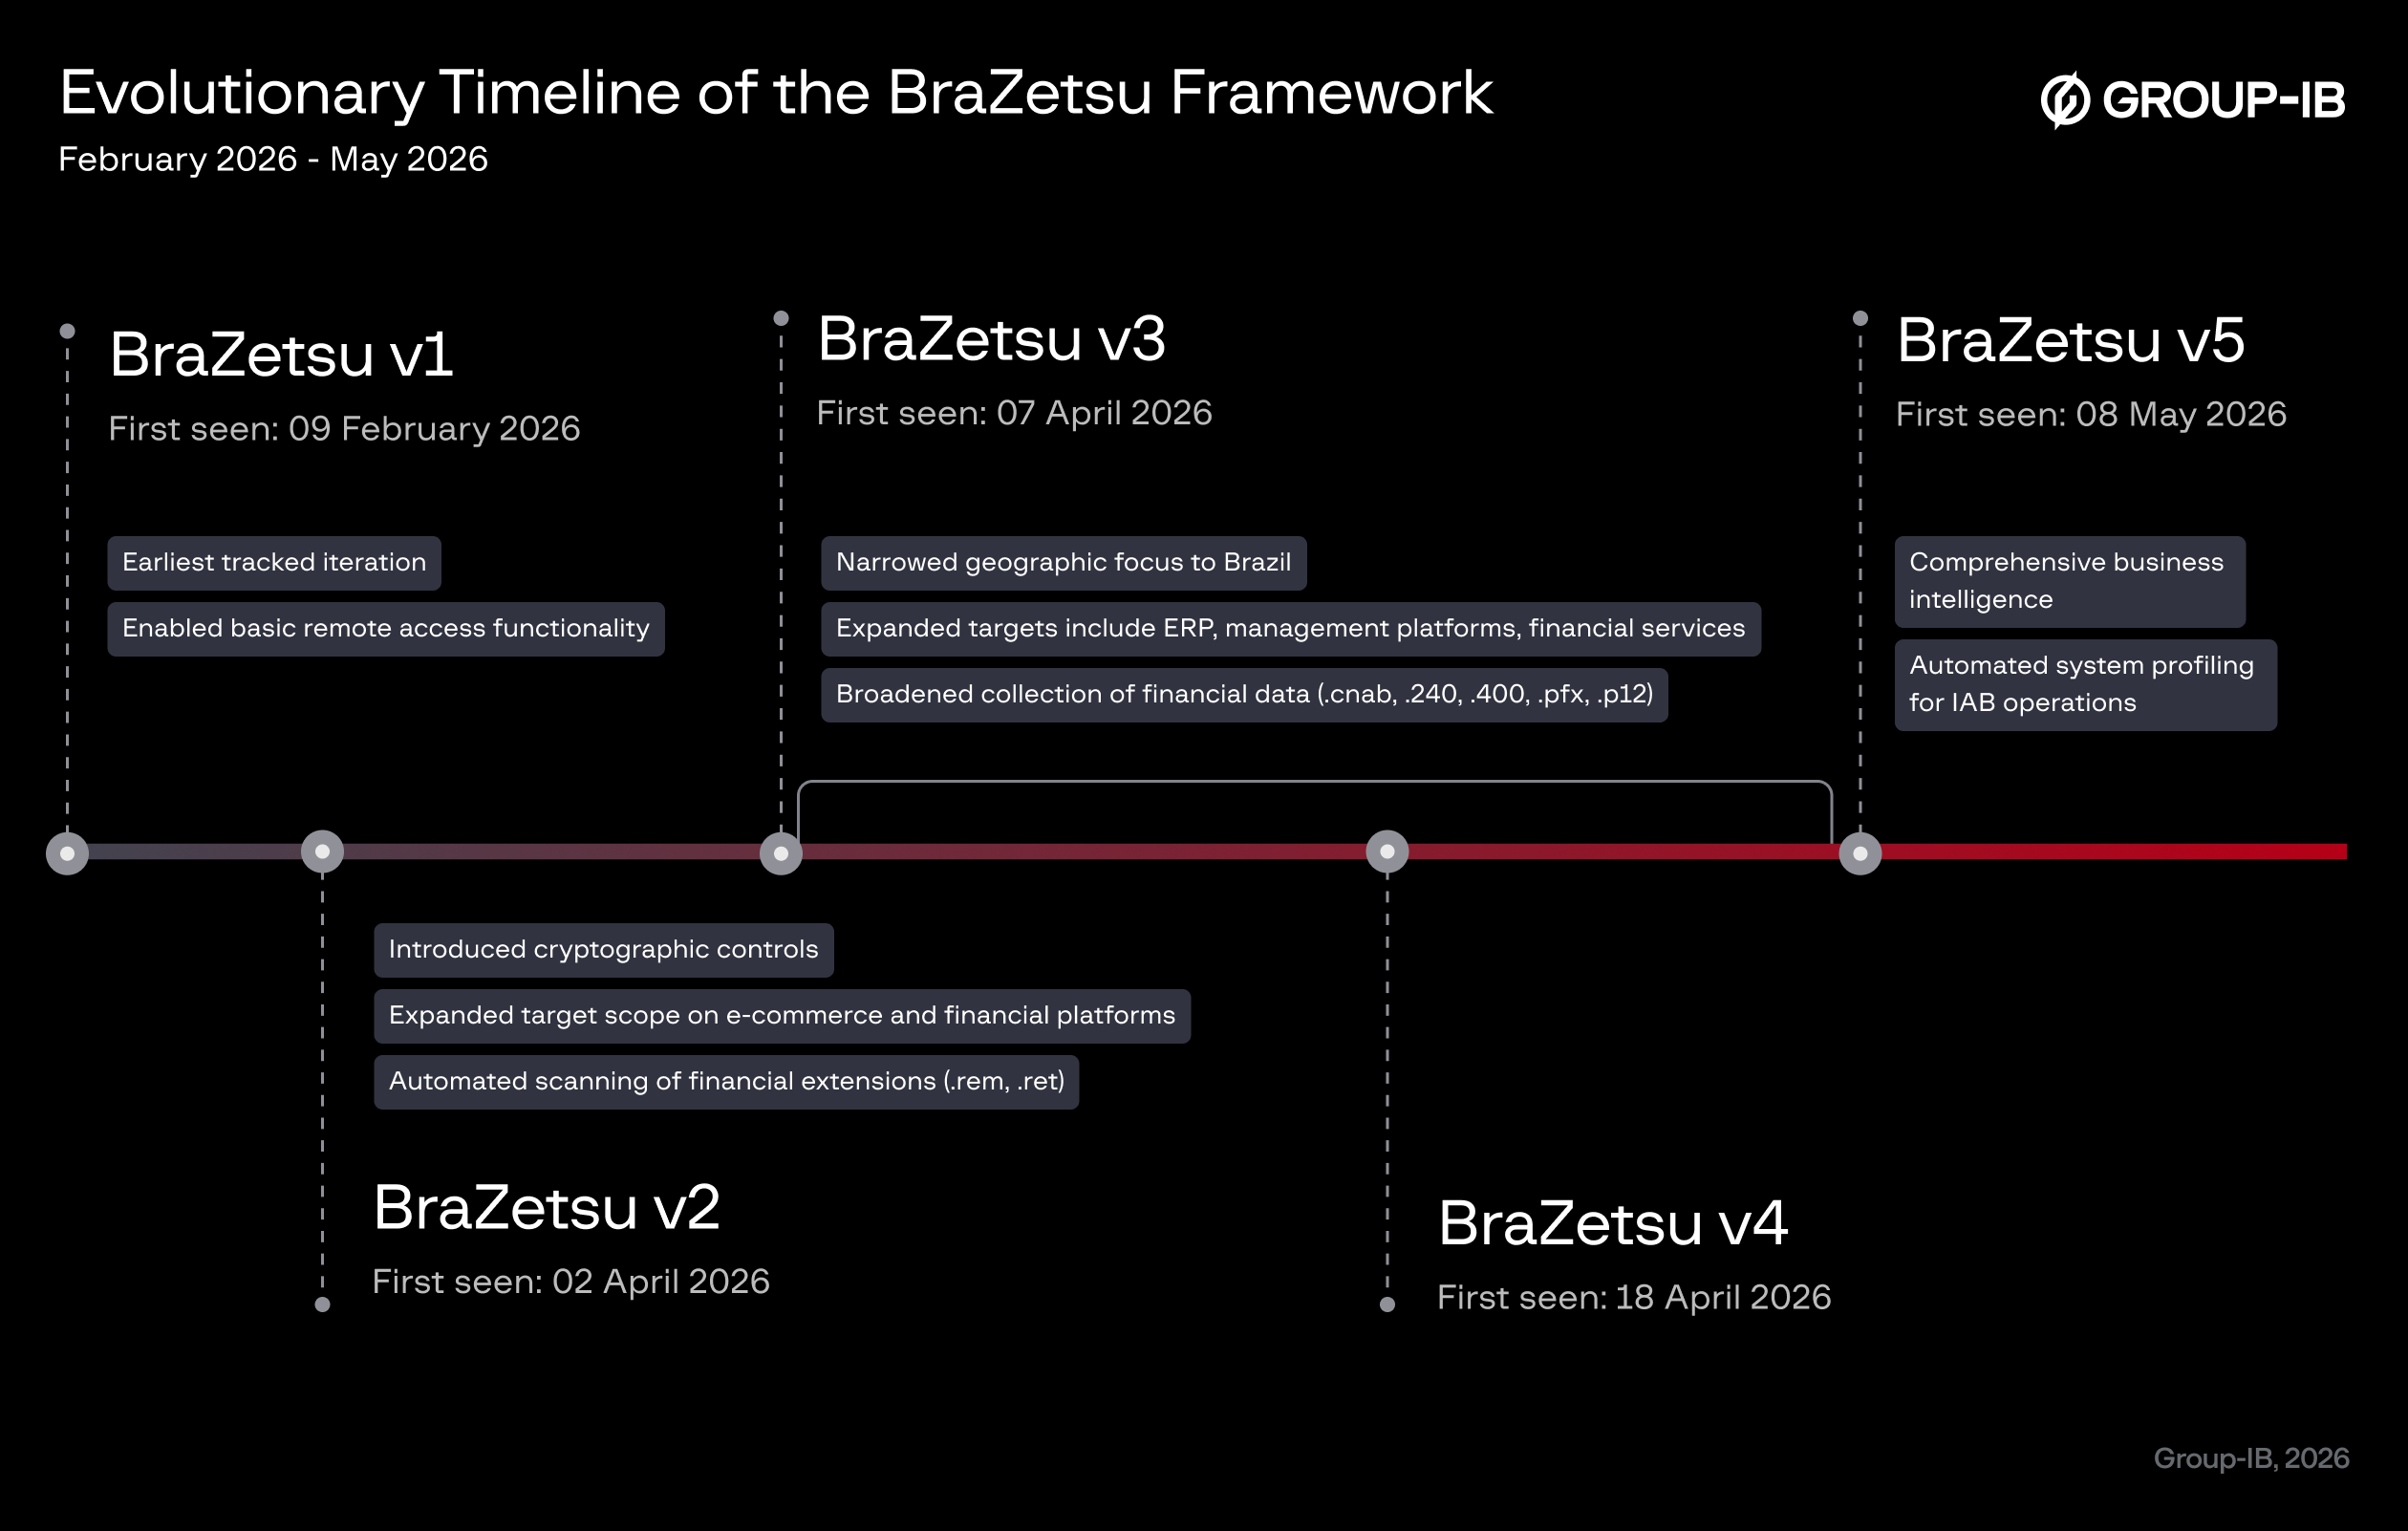
Figura 12. Cronología de la evolución del framework BraZetsu entre febrero y mayo de 2026.
- BraZetsu v1: La primera versión identificada se centraba principalmente en proporcionar acceso remoto básico a los sistemas comprometidos. Contaba con una configuración más sencilla, con parámetros como PASTEBIN_URL y AUTH_TOKEN, y establecía persistencia en los equipos comprometidos mediante la creación de una clave de registro Run denominada “MonitorSystem”.
- BraZetsu v2: Esta versión incorporó controles criptográficos mediante el uso de una SECRET_KEY (‘p4st3_s3cr3t_k3y’) incorporada directamente en el código fuente para gestionar configuraciones ofuscadas de Comando y Control (C2). Desde el punto de vista estratégico, amplió el alcance de sus objetivos para centrarse en importantes plataformas financieras y de comercio electrónico de distintos países de Latinoamérica, apuntando específicamente a dominios de Mercado Libre y Mercado Pago en Brasil, Argentina, México y Chile. También comenzó a realizar búsquedas automatizadas básicas de extensiones de archivos financieros, como .rem y .ret.
- BraZetsu v3 y v4: En estas versiones, los desarrolladores implementaron un cambio estratégico más definido, reduciendo su enfoque geográfico a objetivos corporativos en Brasil, al tiempo que ampliaron significativamente sus capacidades de reconocimiento. La lista de dominios web objetivo se amplió considerablemente para incluir proveedores locales de sistemas de Planificación de Recursos Empresariales (ERP), plataformas de gestión y servicios financieros, como Conta Azul, Omie, Bling, Tiny, Sankhya y TOTVS. Además, el framework comenzó a buscar explícitamente rutas de instalación específicas (por ejemplo, SAP, Senior, Alterdata y Nasajon). También amplió sus criterios de recopilación para exfiltrar una mayor variedad de datos financieros y certificados digitales, incorporando extensiones como .cnab, .240, .400, .pfx y .p12.
- BraZetsu v5: Esta versión, que representa la etapa más reciente de su desarrollo, integra amplias capacidades de inteligencia empresarial y funcionalidades automatizadas para crear perfiles de los sistemas, diseñadas para facilitar las operaciones de los Initial Access Brokers (IAB).
Esta evolución técnica continua se caracteriza por la adopción de compiladores más modernos y versiones actualizadas de Python, junto con técnicas de evasión más complejas. El desarrollo continuo de funcionalidades avanzadas, como el análisis exhaustivo de perfiles de navegadores y la búsqueda de información financiera, refleja un esfuerzo deliberado por parte de los actores de amenazas para maximizar el valor comercial del acceso inicial dentro del ecosistema regional del cibercrimen.
La imagen a continuación muestra el desglose de las funcionalidades y capacidades identificadas en cada versión del framework.
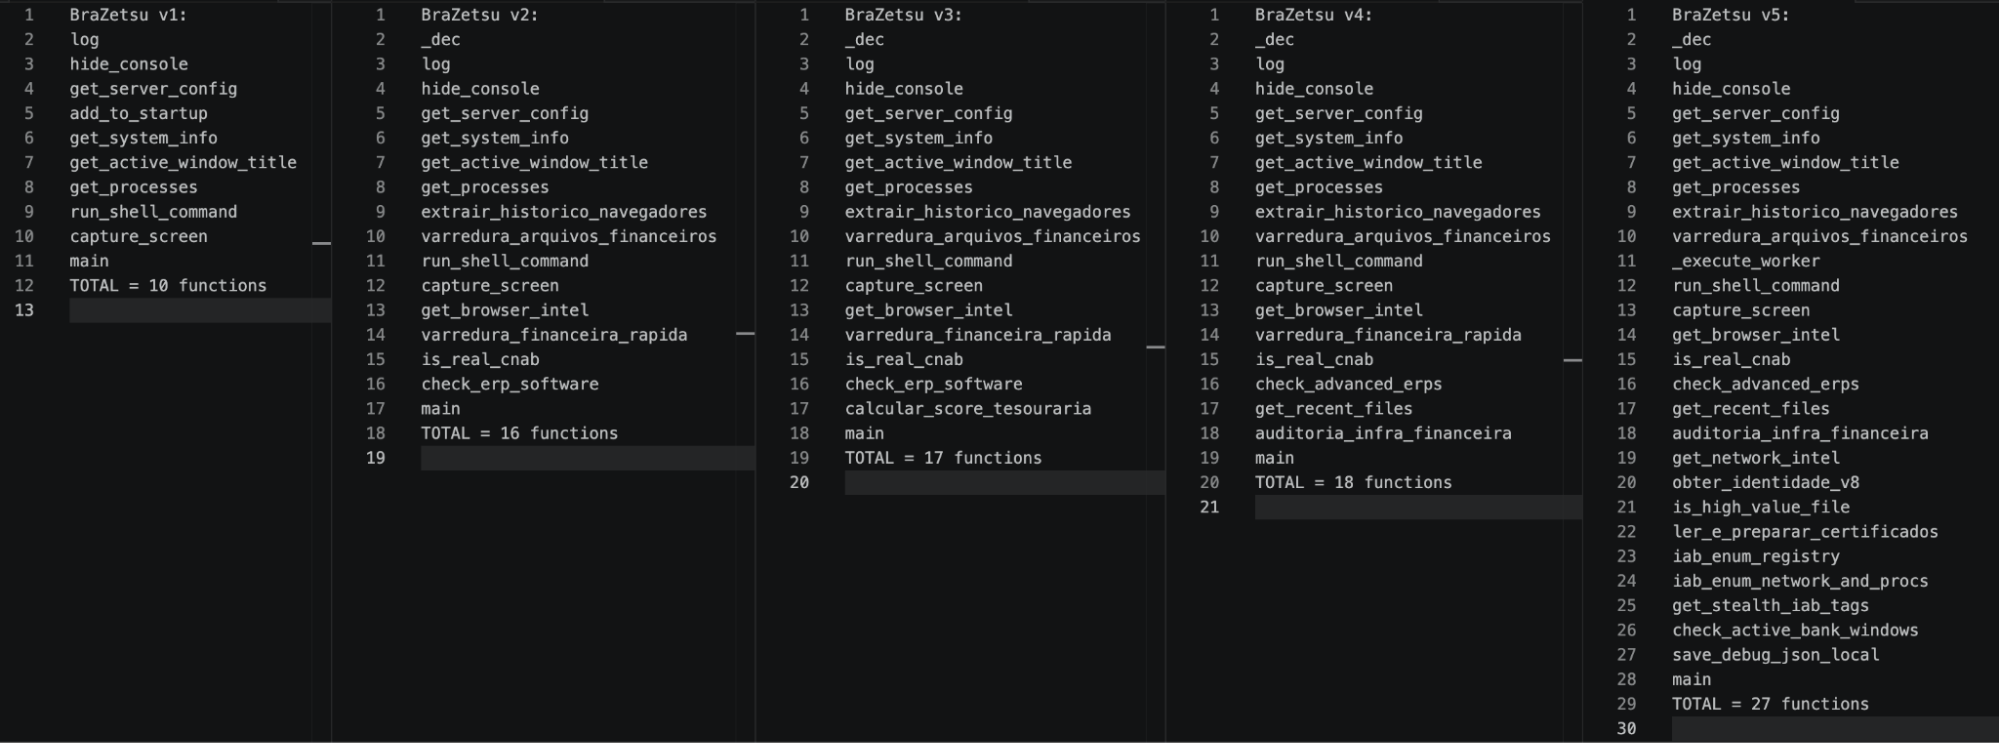
Figura 13. Evolución técnica continua y mejoras en las distintas versiones del framework BraZetsu.
Marketplace y actores de amenazas
Activo desde febrero de 2026, el cibercriminal brasileño conocido como “Exilware” ha operado una plataforma comercial a través del dominio infect[.]online, donde vende sistemas comprometidos como activos comercializables. El acceso está disponible mediante un depósito inicial de aproximadamente USD 5,80, equivalente al precio de una taza de café, lo que establece una baja barrera económica para que los clientes ciberdelincuentes comiencen a utilizar la plataforma durante las primeras 24 horas.
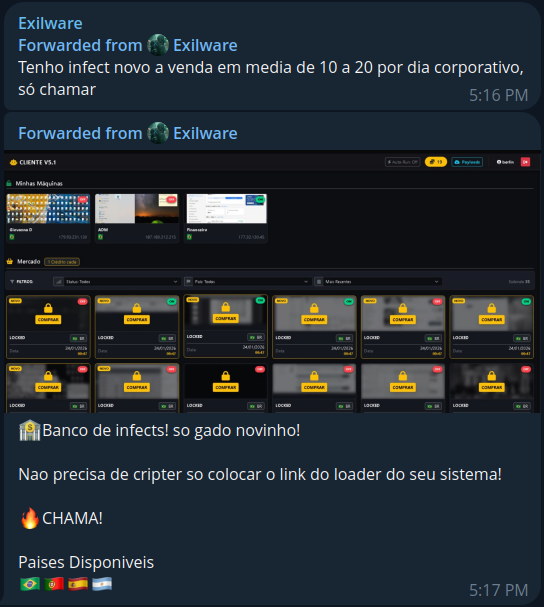
Figura 14. Anuncio del marketplace.
Durante el análisis del malware BraZetsu, el equipo de Threat Intelligence de Group-IB identificó el dominio c2[.]installscenter[.]com. Un análisis más detallado de la infraestructura asociada reveló que este dominio apunta al mismo marketplace previamente atribuido a Exilware, lo que establece un vínculo directo entre BraZetsu e Infected Marketplace. Esta conexión fue posteriormente corroborada por declaraciones del propio Exilware.
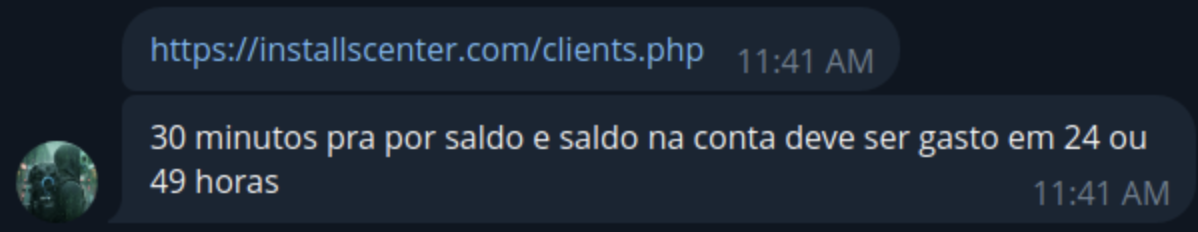
Figura 15. Exilware confirma el nuevo dominio del marketplace e informa sobre nuevas reglas que exigen realizar el pago en un plazo de 24 a 49 horas.
A partir de estos hallazgos, Group-IB evalúa con un alto nivel de confianza que BraZetsu funciona como el principal framework de malware que sustenta las operaciones de Exilware como Initial Access Broker (IAB), al establecer el acceso inicial a los sistemas comprometidos y reabastecer continuamente el inventario de Infected Marketplace. La imagen a continuación muestra el flujo completo del ataque y su monetización.
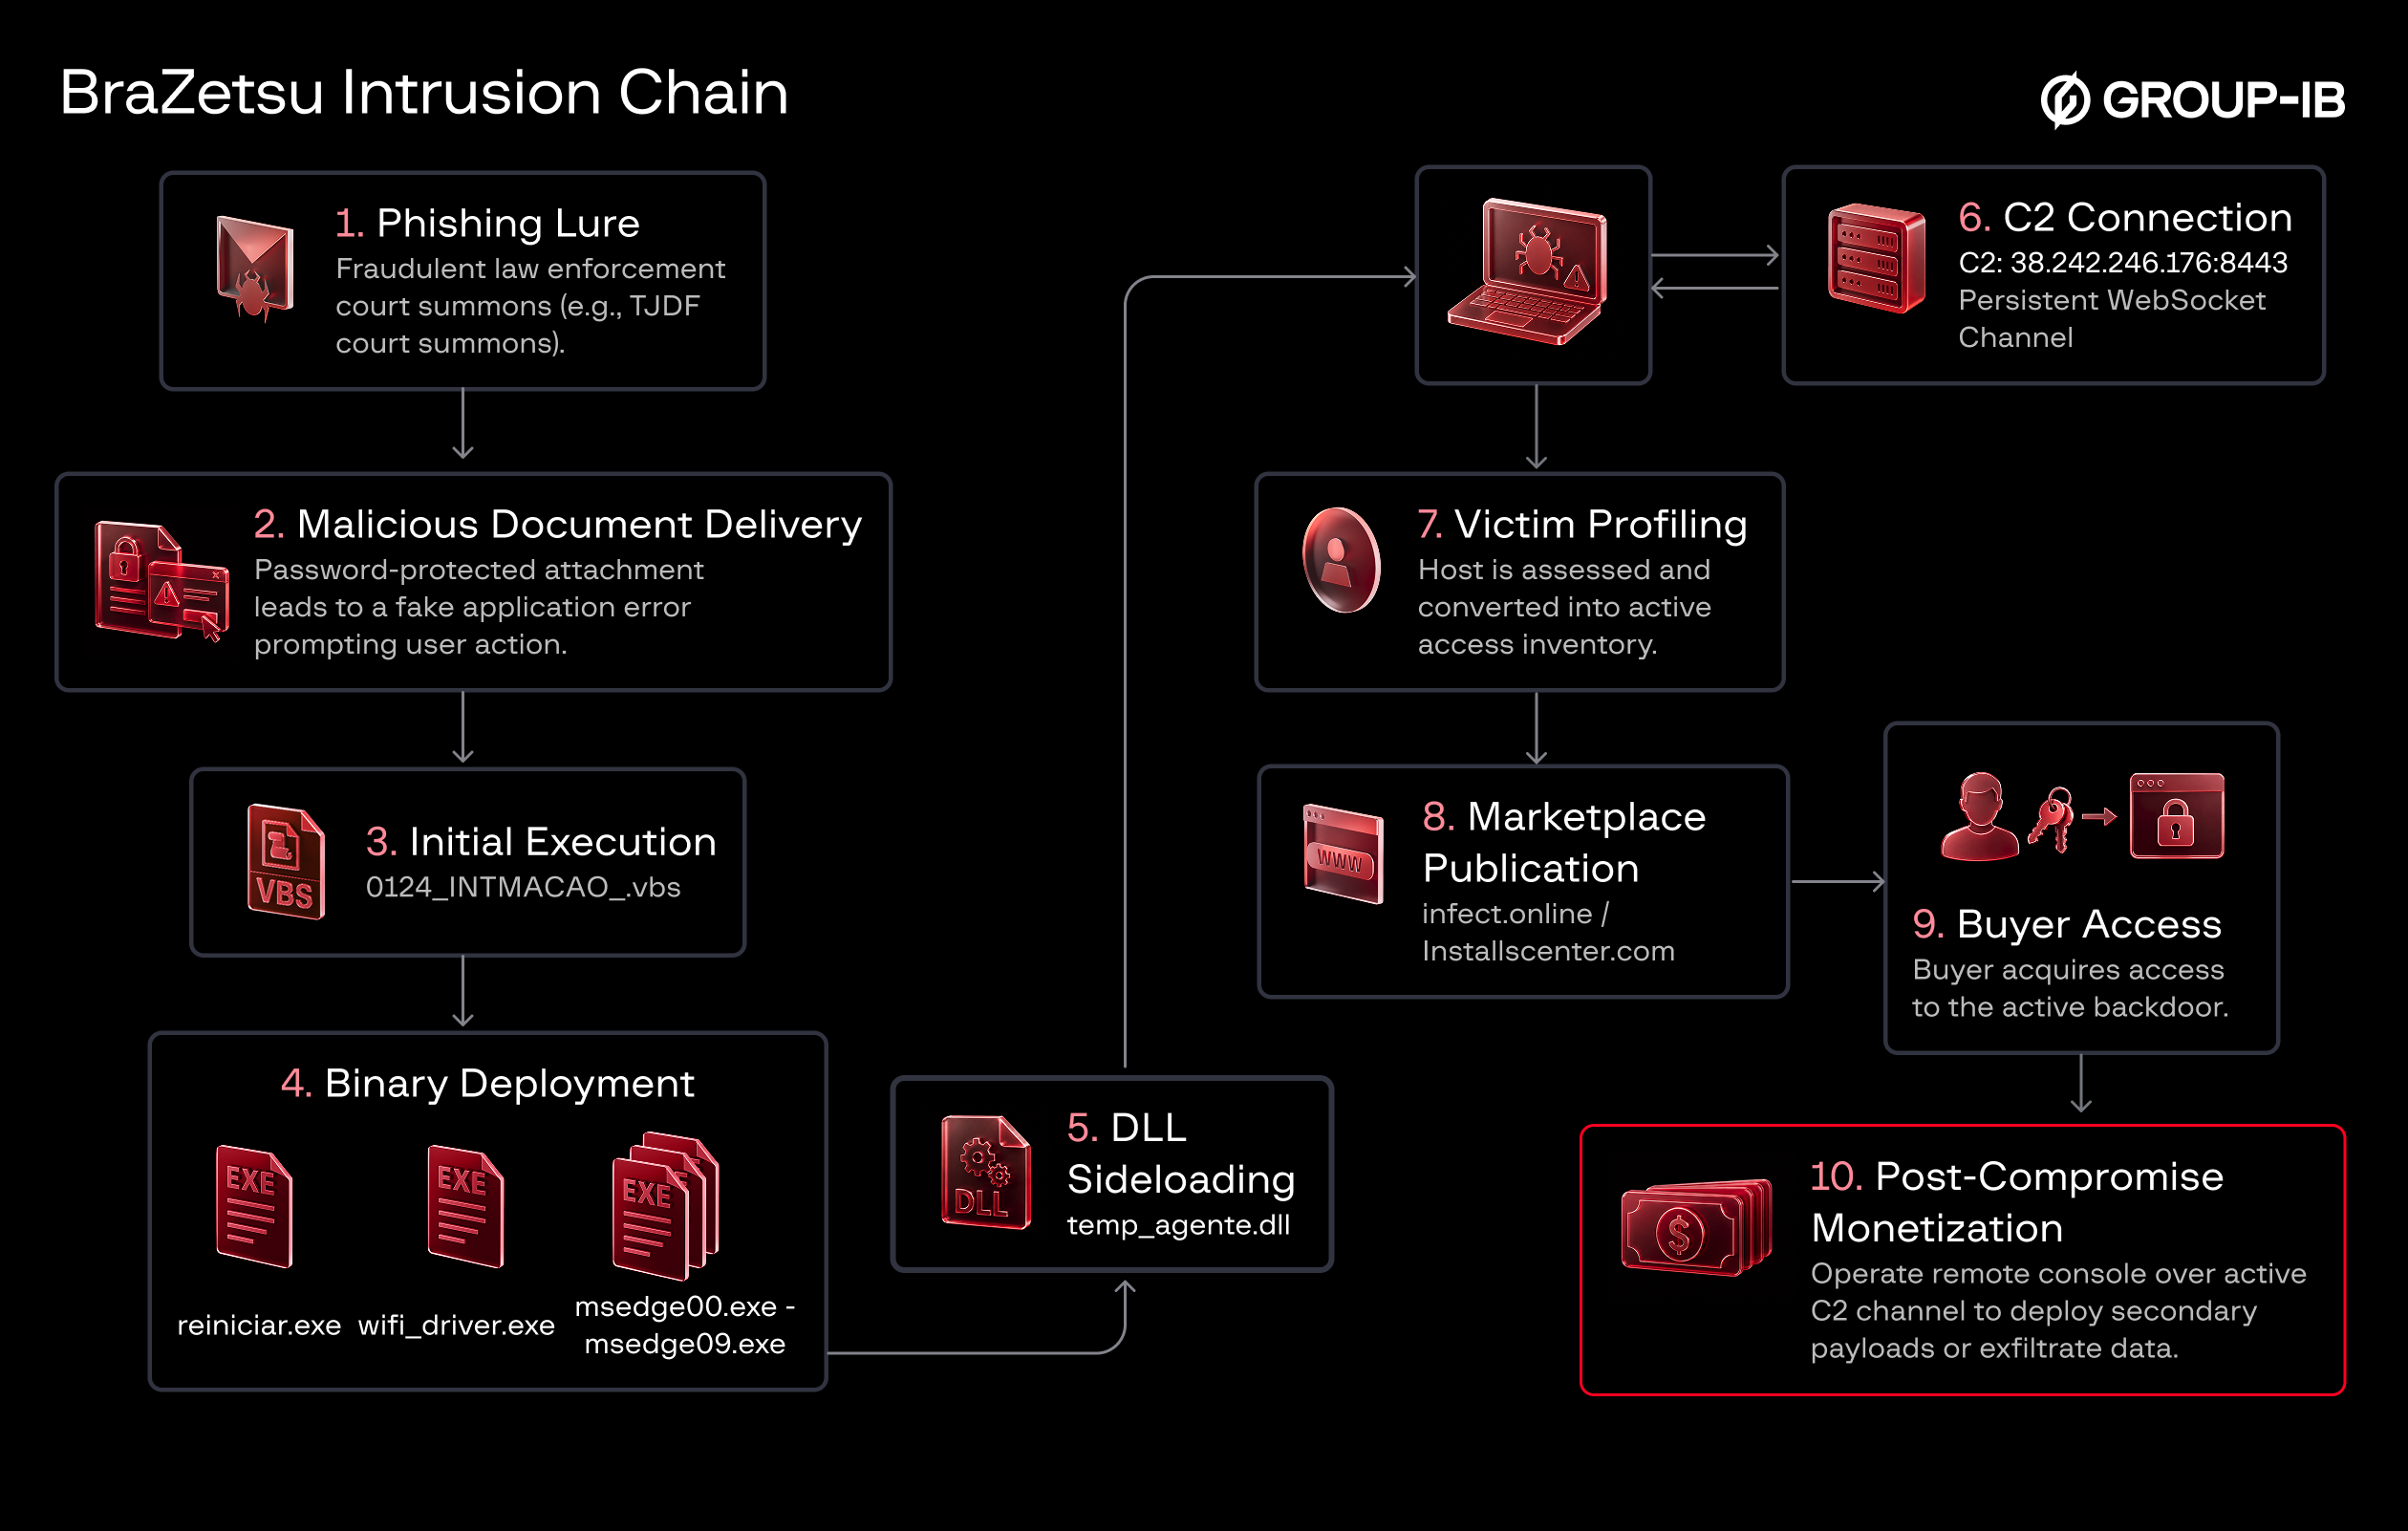
Figura 16. Flujo de intrusión y monetización.
Con el tiempo, Exilware adoptó un modelo operativo más discreto. A diferencia de muchos cibercriminales con motivaciones económicas que dependen de una amplia exposición en marketplaces para ampliar su base de clientes, Exilware limitó deliberadamente el acceso a sus servicios e impuso reglas que exigían a las cuentas gastar los fondos depositados en un plazo de 24 horas durante los días con un alto volumen de nuevos equipos comprometidos, o de 49 horas en días “normales”. Este enfoque controlado probablemente redujo el riesgo operativo y, al mismo tiempo, permitió a los operadores mantener una red más pequeña y confiable de clientes ciberdelincuentes.
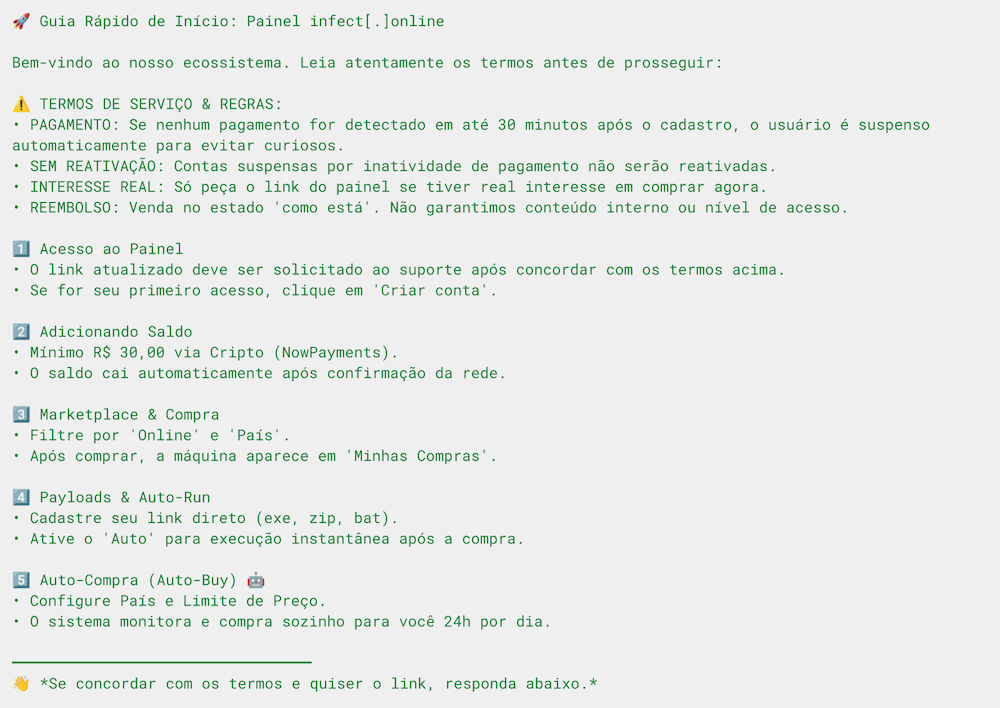
Figure 17a. Panel access rules (with English translation).
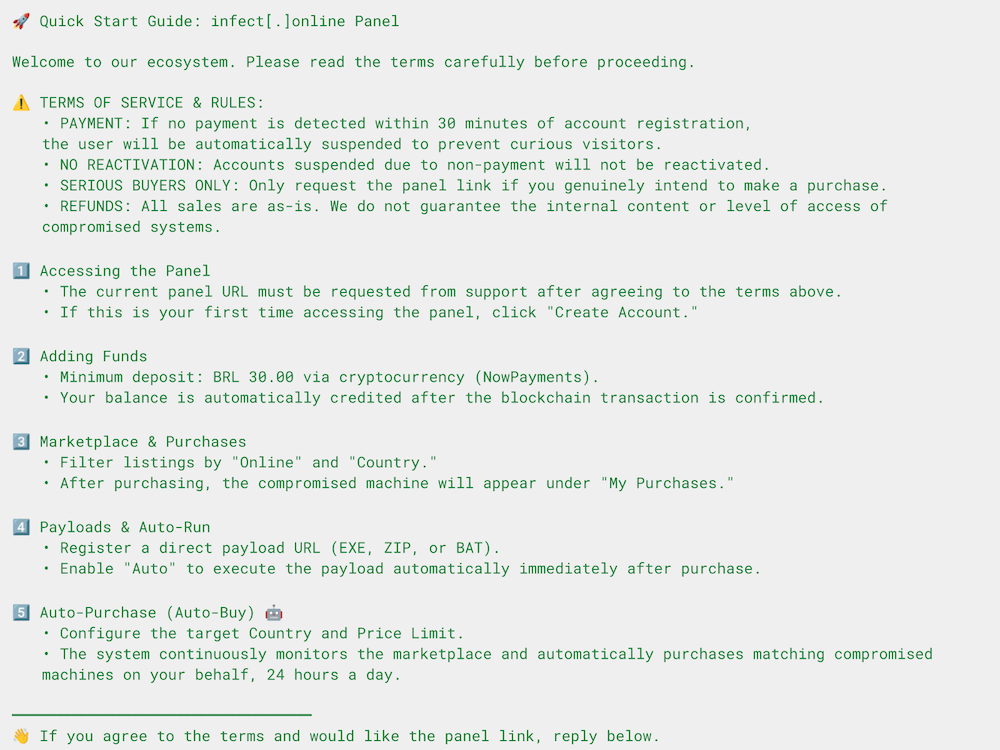
Figure 17b. Panel access rules (with English translation).
Este enfoque cauteloso probablemente busca reducir el riesgo operativo y limitar la exposición ante los organismos encargados de hacer cumplir la ley y los investigadores de seguridad.
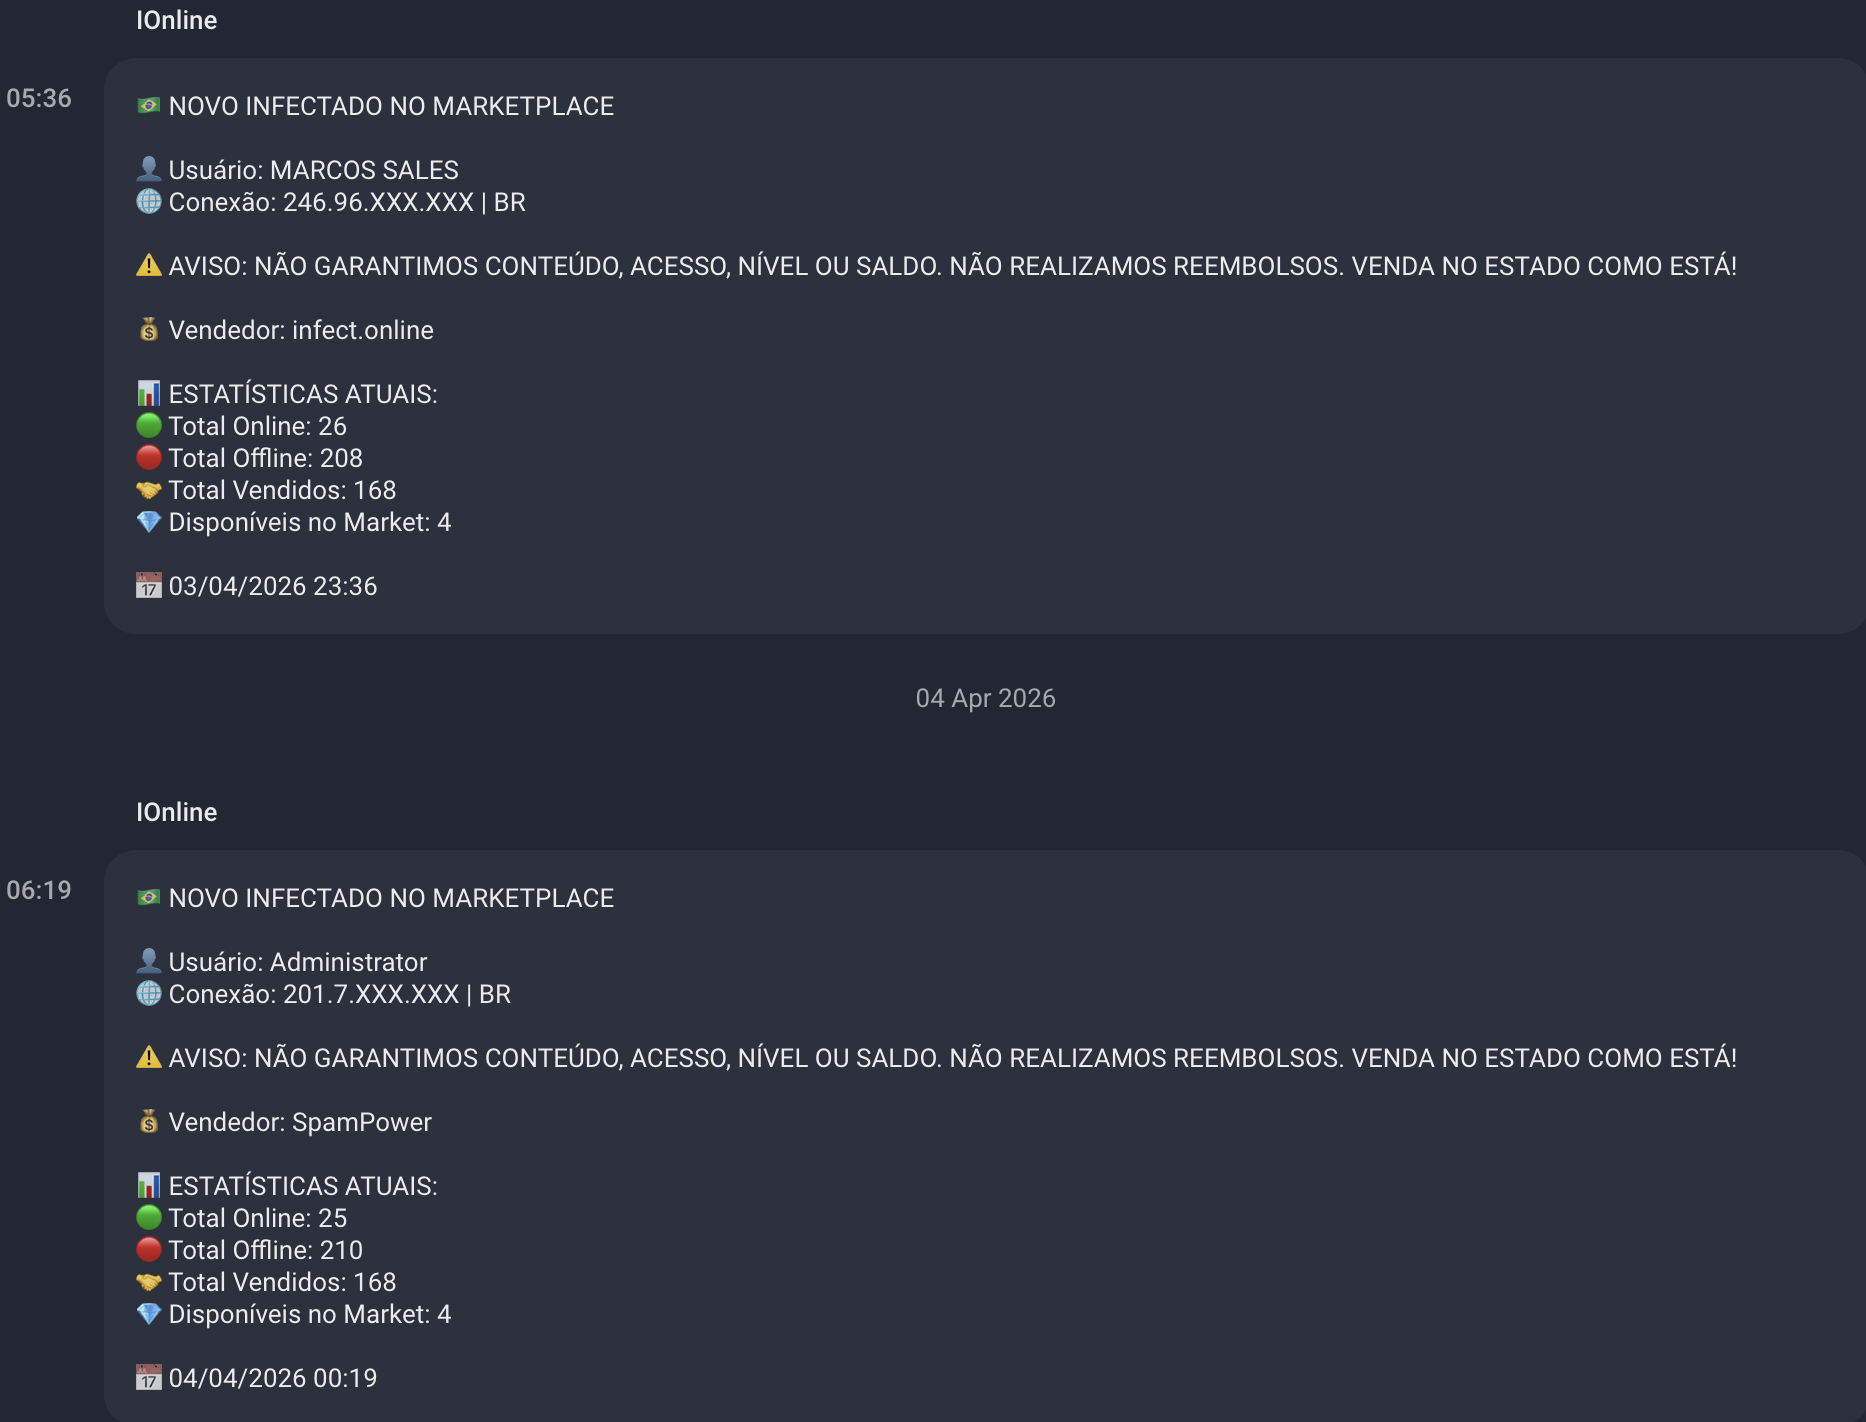
Figura 18. Vendedor SpamPower.
Durante esta investigación, identificamos a dos vendedores principales que operaban dentro del marketplace bajo los alias “infect.online” y “SpamPower”. Aunque la relación entre ambos vendedores sigue sin estar clara, las declaraciones públicas de Exilware sugieren que la operación no se lleva a cabo de manera independiente.
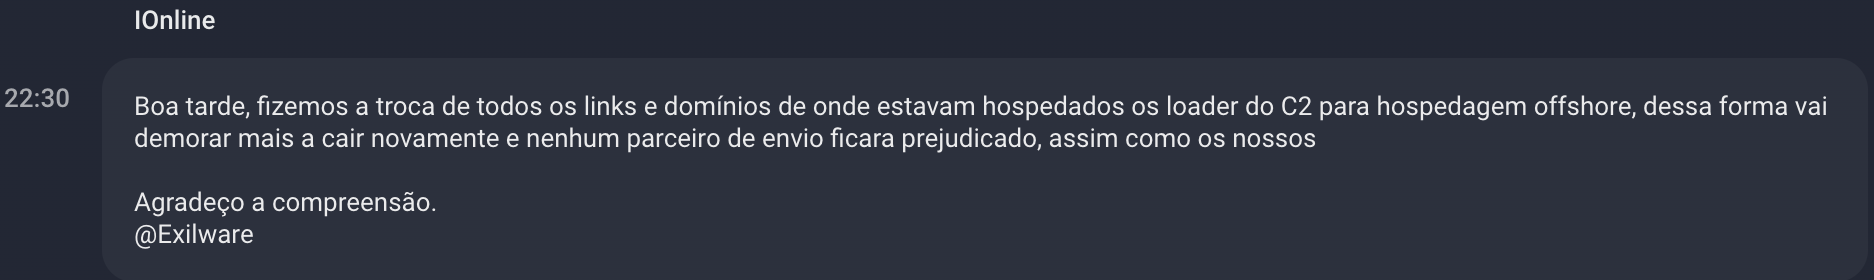
Figura 19. Exilware informa sobre el cambio de los dominios C2 a infraestructura offshore.
Los acuerdos comerciales entre estos actores, incluidos los mecanismos de reparto de ingresos, las estructuras de comisiones y las responsabilidades operativas, siguen siendo desconocidos. Sin embargo, dado el volumen diario de infecciones y la escala de la operación, Group-IB evalúa con un nivel de confianza moderado que el cibercriminal depende de una red limitada de socios para distribuir BraZetsu y abastecer continuamente el marketplace con nuevos sistemas comprometidos.
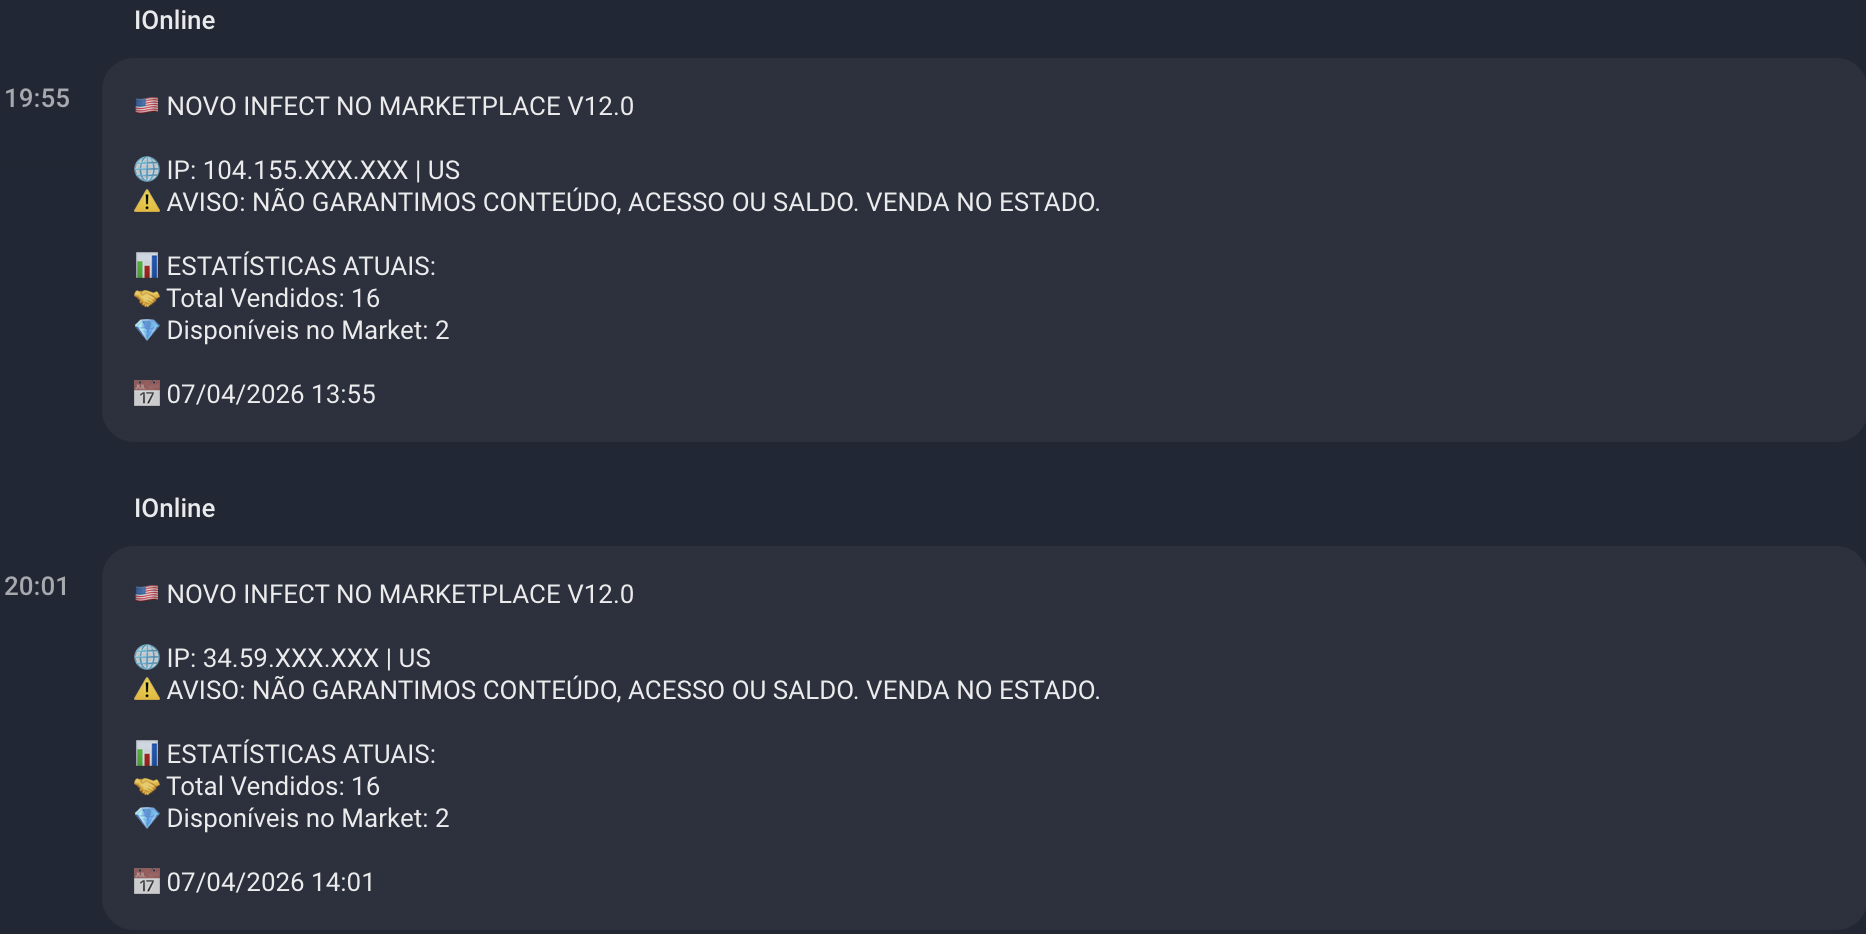
Figura 20. Equipos comprometidos en Estados Unidos a la venta.
Por último, aunque históricamente el ecosistema se ha centrado en países de habla hispana y portuguesa, nuestro análisis identificó dos equipos comprometidos ubicados en Estados Unidos que fueron puestos a la venta en abril de 2026. Si bien esta observación por sí sola no es suficiente para establecer un cambio sostenido en los objetivos, podría indicar la incorporación de un nuevo socio o una posible expansión del alcance de la operación cibercriminal más allá de su enfoque geográfico tradicional.
Infraestructura
El equipo de Threat Intelligence de Group-IB realizó una búsqueda en fuentes abiertas y privadas utilizando el patrón de nombre de archivo empleado por BraZetsu, “msedge.exe”, lo que permitió identificar una dirección IP observada anteriormente, 38[.]242[.]246[.]176, y revelar la antigua infraestructura (“infect[.]online”) de Infected Marketplace.
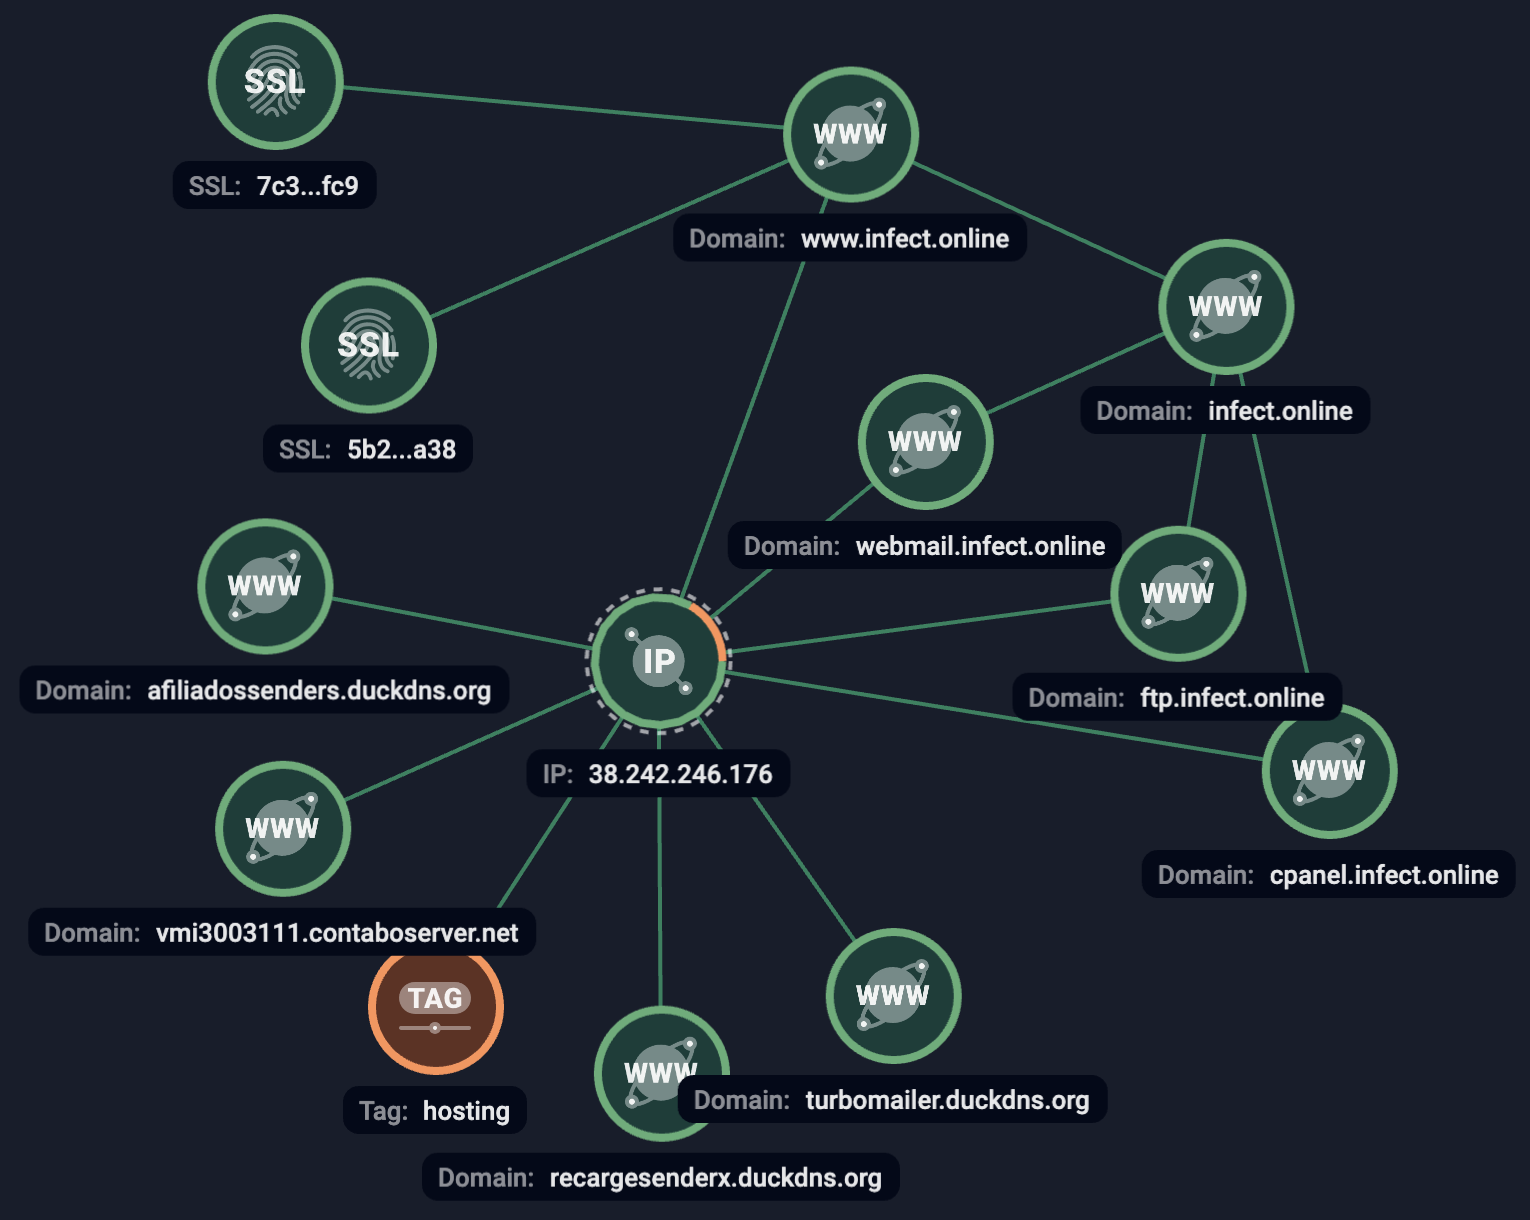
Figura 21. Antigua infraestructura utilizada para alojar el dominio infect[.]online.
Graph Intelligence identificó que la dirección IP había estado asociada anteriormente con una investigación sobre AgenteV2 documentada por ANY.RUN, como se muestra en la imagen a continuación.
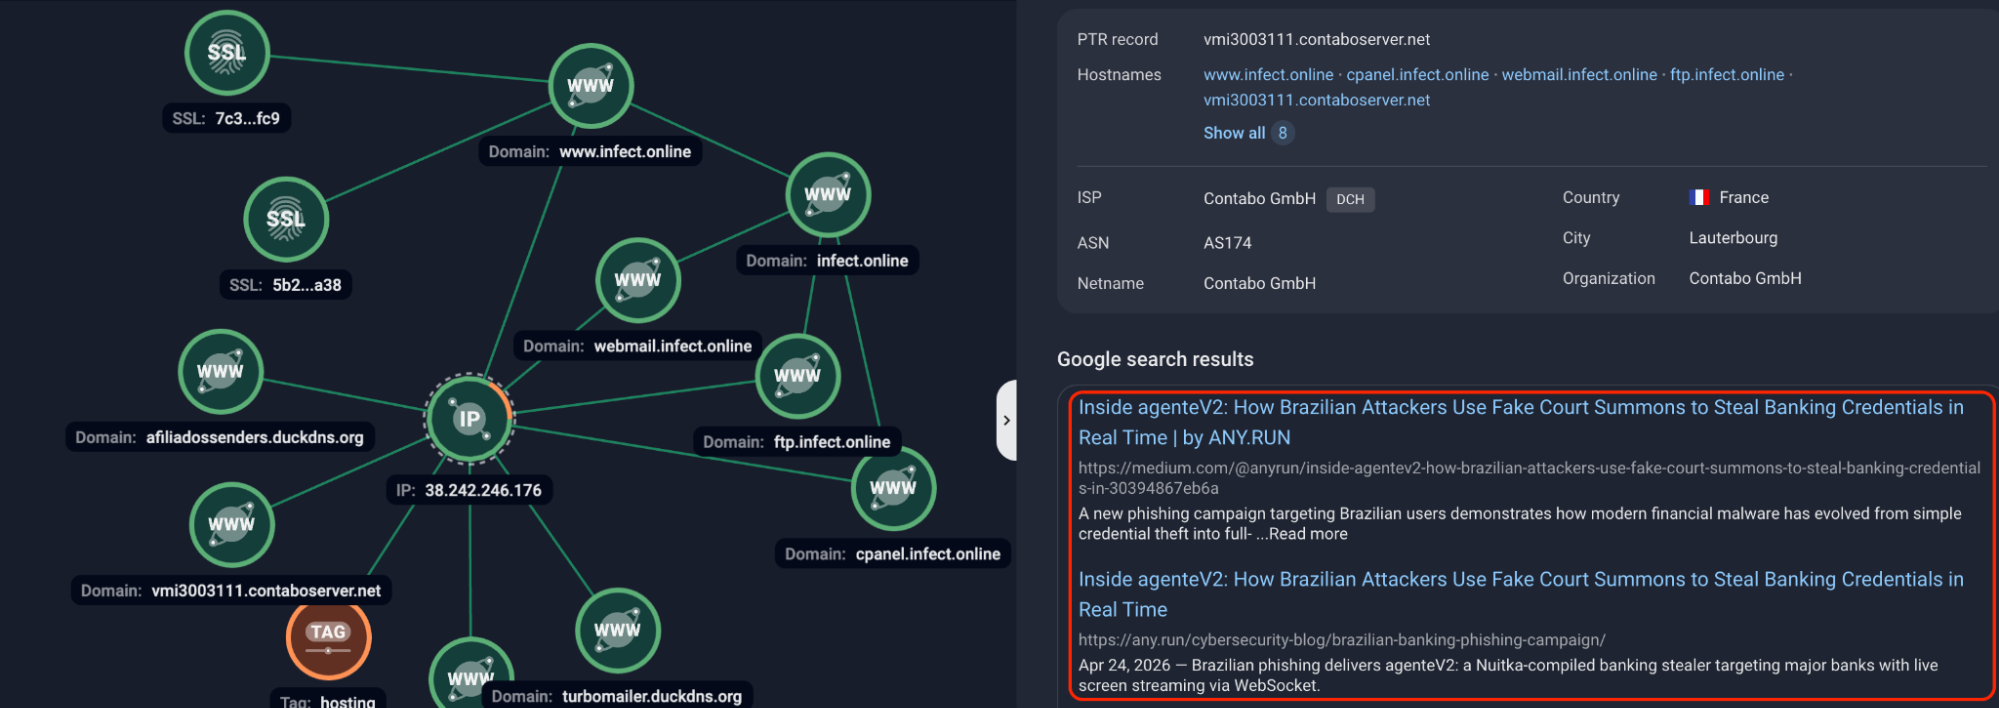
Figura 22. Artículos que vinculan la infraestructura 38[.]242[.]246[.]176 con “AgenteV2”.
Este descubrimiento dio lugar a un análisis comparativo más profundo, que reveló múltiples similitudes técnicas entre BraZetsu y AgenteV2. A continuación, se presentan las principales evidencias que respaldan esta evaluación.
Nomenclatura unificada y equivalencia de payloads
- Los nombres de archivo de los loaders iniciales, wifi_driver.exe y msedge04.exe, coinciden en ambas campañas.
- El payload principal documentado por ANY.RUN, agenteV2_historico_detect.dll, es funcionalmente equivalente al payload temp_agente.dll identificado por el equipo de Threat Intelligence de Group-IB durante la investigación de BraZetsu.
Código fuente compartido y metodología de compilación
- Ambas variantes de malware están desarrolladas en Python 3 y compiladas con Nuitka como ejecutables PE nativos.
- Ambas utilizan un entorno de ejecución idéntico, que incluye Python 3.13, librerías de OpenSSL y componentes auxiliares de mypyc.
- Ambos conservan los mismos artefactos de desarrollo, incluidos mensajes de debugging en portugués sin eliminar y variables de string descriptivas integradas en la sección .rdata.
Técnicas y capacidades funcionales compartidas
- Ambos utilizan shutil.copyfile para copiar las bases de datos de Chrome y Microsoft Edge a %TEMP%, evitando los bloqueos de archivos de SQLite mientras los navegadores permanecen abiertos.
- Ambos establecen un backdoor interactivo mediante WebSocket a través del puerto TLS 8443, lo que permite comunicaciones bidireccionales, capturas de pantalla mediante las librerías PIL y mss y la ejecución remota de comandos de shell a través de subprocess.Popen.
- Ambos comprueban explícitamente la presencia del software de seguridad Diebold Warsaw y GbPlugin antes o durante su ejecución.
Infraestructura compartida
- Ambos se comunican con infraestructura alojada en 38[.]242[.]246[.]176, un VPS de Contabo.
- Ambos obtienen su configuración C2 a través de dead-drop resolvers en Pastebin que contienen datos de configuración codificados en Base64 y cifrados mediante XOR.
Evaluamos con un alto nivel de confianza que AgenteV2 y BraZetsu hacen referencia al mismo framework de malware de acceso inicial. Esta evaluación se sustenta en el código fuente compartido, una metodología de compilación idéntica, funcionalidades coincidentes, infraestructura común y una arquitectura de payloads equivalente. Esto refuerza además nuestra evaluación de que el actor de amenazas brasileño Exilware desarrolla y mantiene el framework.
Victimología
La victimología de BraZetsu demuestra un conocimiento sofisticado sobre cómo optimizar el valor de los objetivos, mediante un reconocimiento exhaustivo de más de 20 categorías, entre ellas sistemas bancarios, plataformas ERP (TOTVS, SAP, Sankhya y Senior), infraestructura SCADA, sistemas gubernamentales, plataformas de criptomonedas y otros sectores. Las capacidades de evaluación basadas en IA del malware analizan automáticamente el potencial comercial de los equipos comprometidos mediante la creación de perfiles de hardware, el análisis del entorno de software y el mapeo de la infraestructura de red. Esto permite a Exilware categorizar automáticamente los accesos y establecer su precio en el marketplace en función del valor de cada víctima.
Las versiones recientes muestran un enfoque exclusivo en infraestructura brasileña, al tiempo que mantienen capacidades multilingües que permiten una expansión regional. Esto indica un profundo conocimiento operativo del panorama de amenazas local y un posicionamiento estratégico para ampliar sus operaciones en Latinoamérica, con foco en infraestructura crítica y sectores comerciales de alto valor.
En última instancia, aunque la principal motivación de Exilware y el conjunto de sus operaciones criminales parecen ser de carácter económico, su actividad va más allá del cibercrimen oportunista. La operación refleja un esfuerzo coordinado por establecer y mantener acceso persistente en sectores interconectados que sustentan la actividad económica nacional y los servicios críticos. Es casi seguro que este acceso facilita intrusiones de menor impacto con motivaciones económicas y, al mismo tiempo, permite que actores de amenazas con mayores capacidades aprovechen estos accesos en operaciones de mayor impacto, fortaleciendo así el ecosistema regional del cibercrimen.
Atribución
El análisis establece de manera concluyente que BraZetsu funciona como la principal herramienta operativa de Exilware, a partir de varias conexiones clave:
- Coincidencia de infraestructura C2: La infraestructura de Comando y Control (C2) de BraZetsu, installscenter[.]com, se conecta directamente con un panel de acceso para clientes que Group-IB atribuye, con un alto nivel de confianza, a “Infect Marketplace”, operado por Exilware.
- Integración con el marketplace: El framework de malware incluye funcionalidades específicas para la ejecución remota de payloads que permiten directamente prestar el servicio principal del marketplace, al permitir que los clientes ciberdelincuentes ejecuten código malicioso en los accesos adquiridos.
- Coincidencia en los objetivos geográficos: La evolución de BraZetsu muestra que las versiones recientes (v3 y v4) han refinado su enfoque para centrarse exclusivamente en Brasil, en plena concordancia con el principal mercado objetivo de Exilware, al tiempo que mantienen capacidades para países de habla portuguesa y española.
Group-IB evalúa con un alto nivel de confianza que el actor de amenazas Exilware utiliza el malware BraZetsu como principal mecanismo técnico para obtener acceso inicial a los entornos de las víctimas y posteriormente monetizar estos sistemas comprometidos a través de “Infect Marketplace”. Esta conexión representa una sofisticada operación de Initial Access Broker (IAB) que transforma los sistemas comprometidos en activos comerciales mediante la recopilación automatizada de inteligencia y la priorización de objetivos mejorada con IA.
Esta evaluación se basa en artefactos técnicos, técnicas operativas y patrones de comportamiento observados a lo largo de la investigación.
Conclusión
BraZetsu representa un cambio significativo en el panorama del cibercrimen en Latinoamérica, al evolucionar desde un RAT convencional hasta convertirse en un avanzado framework malicioso y modular para operaciones de Initial Access Broker (IAB). Mediante la automatización del reconocimiento de sistemas corporativos, financieros e industriales y su integración con mecanismos de clasificación basados en IA, el framework identifica y prioriza objetivos de alto valor, abasteciendo un marketplace clandestino que comercializa el acceso a sistemas comprometidos. Esta plataforma permite a los cibercriminales aprovechar accesos previamente preparados para instalar sus propias herramientas maliciosas, una facilidad que complica significativamente los esfuerzos de los equipos de defensa para rastrear y atribuir estas actividades maliciosas de distintos orígenes.
Recomendaciones
A partir de estos hallazgos, Group-IB recomienda que las organizaciones refuercen la visibilidad de sus endpoints, monitoreen de forma proactiva el uso indebido de servicios confiables y validen continuamente sus controles de seguridad frente a técnicas de ataque similares.
- Reforzar la visibilidad de los endpoints: Dado que BraZetsu apunta a sistemas ERP específicos (por ejemplo, TOTVS, SAP, Sankhya y Senior) e infraestructura financiera, asegúrese de que todos los endpoints asociados con estas aplicaciones cuenten con capacidades sólidas de monitoreo proactivo y loggin de eventos.
- Implementar defensas en múltiples capas: Adopte una estrategia de defensa en profundidad mediante la segmentación de la red para aislar activos críticos y reducir la superficie de ataque, disminuyendo así las oportunidades de acceso no autorizado y movimiento lateral. Implemente soluciones avanzadas de monitoreo de amenazas, como Group-IB Threat Intelligence Platform y Managed XDR, para identificar de forma temprana la actividad maliciosa, interrumpir los intentos de intrusión y prevenir ataques posteriores.
- Nombres y patrones de archivos: Busque los nombres de archivo y patrones de distribución identificados en el informe, incluidos aquellos que se hacen pasar por softwares legítimos (por ejemplo, msedge[0-9].exe, wifi_driver.exe, temp_agente.dll).
- Patrones de reconocimiento: Detecte intentos de consultar claves del registro, enumerar el software instalado y buscar archivos financieros (como .cnab, .240, .400, .pfx y .p12).
- Actividad de red inusual: BraZetsu utiliza comunicaciones C2 mediante WebSocket. Monitoree el tráfico saliente anómalo a través de puertos no estándar hacia dominios externos y direcciones IP desconocidos.
- Reglas de proxy: Bloquee Pastebin y sitios similares, salvo que sean necesarios. Esto impide que BraZetsu acceda a la configuración C2.
Preguntas frecuentes (FAQ)
1. ¿Qué son los Initial Access Brokers?
arrow_drop_down
Los Initial Access Brokers (IAB) son actores de amenazas especializados en obtener acceso no autorizado a redes corporativas o de organizaciones. Una vez que un IAB establece un punto de acceso —generalmente mediante métodos como el robo de credenciales, la explotación de vulnerabilidades o el despliegue de malware como BraZetsu—, vende este acceso en marketplaces clandestinos. Esto permite que otros grupos de cibercriminales, como operadores de ransomware o actores de amenazas con motivaciones financieras, compren estos accesos y lleven a cabo sus propias operaciones maliciosas de alto impacto.
2. ¿Cómo monetiza BraZetsu las infecciones?
arrow_drop_down
BraZetsu monetiza las infecciones al funcionar como el motor técnico de “Infected Marketplace”, que opera bajo un modelo de acceso como servicio. Los sistemas comprometidos se publican en el marketplace como activos comercializables para clientes ciberdelincuentes, lo que les permite desplegar payloads maliciosos adicionales sin necesidad de obtener por sí mismos el acceso inicial.
3. ¿Cuáles son los principales objetivos de BraZetsu?
arrow_drop_down
BraZetsu apunta a organizaciones de países de Iberia y Latinoamérica, específicamente Brasil, Portugal, España, Argentina y Paraguay. El malware opera en más de 20 sectores, entre ellos sistemas financieros y bancarios, infraestructura industrial, organismos gubernamentales, organismos encargados de hacer cumplir la ley, plataformas de criptomonedas, sistemas de salud, corretaje de seguros, logística, comercio electrónico y plataformas de TI y ERP.
4. ¿Cuánto cuesta acceder a Infect Marketplace?
arrow_drop_down
Para acceder a Infect Marketplace, los usuarios deben realizar un depósito mínimo de BRL 30,00 utilizando criptomonedas a través de la plataforma NowPayments.
Mitre ATT&CK
| Tactic | Technique ID | Technique |
| Execution | T1204.002 | User Execution: Malicious File |
| Execution | T1059.001 | Command and Scripting Interpreter: PowerShell |
| Execution | T1059.003 | Command and Scripting Interpreter: Windows Command Shell |
| Defense Evasion | T1027.002 | Obfuscated Files or Information: Software Packing |
| Defense Evasion | T1564.003 | Hide Artifacts: Hidden Window |
| Discovery | T1012 | Query Registry |
| Discovery | T1518 | Software Discovery |
| Discovery | T1082 | System Information Discovery |
| Discovery | T1016 | System Network Configuration Discovery |
| Discovery | T1046 | Network Service Discovery |
| Discovery | T1083 | File and Directory Discovery |
| Discovery | T1010 | Application Window Discovery |
| Discovery | T1217 | Browser Information Discovery |
| Collection | T1113 | Screen Capture |
| Command and Control | T1071.001 | Application Layer Protocol: Web Protocols |
Indicadores de Compromiso (IOCs)
IOC de red
- hxxps://pastebin[.]com/raw/aF0WCxia
- hxxps://pastebin[.]com/raw/hM0nXNBP
- hxxps://pastebin[.]com/raw/9ChwVzzw
- c2[.]installscenter[.]com
- infectonline[.]store
- infect[.]online
- 38[.]242[.]246[.]176
Hashes de archivos
- f775fe06a4c2563cb03e1aa42eb4e9532840cce9dc168ea2ca97cee7972e6b17
- 54e313434a7f3fa349e439857e23ab536a95c9927cf62f8358b5cdd9fabf2700
- 91f225dcc7a01f926b03e8540d8b5e2d6c8e3763cc30f57381d702ce638fa6b0
- cd8fc8effea20d28e76c53f3386c783e55dcb309e1525b27f7a141d51b6f6c78
- d881a60ccd03b5417a1eed184143a18a333e7e9e9e351596a7a765843643af99
- 0fa785bb9f95b113539bb909da88e6cac9a433a07935571d9bcd2d85746fc5bf
- 1510823e7c80b4db5333dd18cd5992881496da30032d6d69b2a82e1c5cf30246
- 96960409b6e1abf20eeb689d9e0a170008a15096de6a06ca5ae0d5aa56579042
- 0cd0cc49ea4ff48c675368f725e183608494f22fefa92d2f33577f70bb6c0d5d
- 30af2ec2437af0f4910d528440715540dbec6a5587f86f327316a7a781c1e2fe
- 10de6185e31539cf01c8b05d9559e65e8693efd695f315de54667ef8c04de39c
- bc91f90a5677404cf9c8f4bed7b36c22027b1549ffefee129b41fab3db3108b8
- 93bb4a4812e77ddc17c2722340d915bd5c8387316bbdbc394c201a28cb9b7c88
- 67fcfbdaab397ad1273135a3c6aa1d220ab76491cf945df081503401cc9732d2
- c4dd46e5b450349fd9fbf686a5a22f55f8371123b098104db663a3980646e138
- 3f2f48525cf082672e38808480e214775e03dd943ff2df86172665aad96a5eaa
DESCARGO DE RESPONSABILIDAD: Toda la información técnica, incluido el análisis de malware, los indicadores de compromiso y los detalles de infraestructura proporcionados en esta publicación, se comparte exclusivamente con fines de investigación y ciberseguridad defensiva. Group-IB no respalda ni permite ningún uso no autorizado u ofensivo de la información aquí contenida. Los datos y las conclusiones representan la evaluación analítica de Group-IB basada en la evidencia disponible y tienen como objetivo ayudar a las organizaciones a detectar, prevenir y responder a las ciberamenazas.
Group-IB declina expresamente toda responsabilidad por cualquier uso indebido de la información proporcionada. Se recomienda a las organizaciones y a los lectores utilizar esta inteligencia de manera responsable y de conformidad con todas las leyes y normativas aplicables.
Este blog puede hacer referencia a servicios legítimos de terceros, como Telegram y otros, únicamente para ilustrar casos en los que actores de amenazas han abusado o hecho un uso indebido de estas plataformas.
Este material se proporciona con fines informativos, ha sido preparado por Group-IB como parte de su propia investigación analítica y refleja actividad de amenazas identificada recientemente.
如有侵权请联系:admin#unsafe.sh