01/10/2026
github hugging face Intelligenza Artificiale
Una ricerca di Truffle Security ha individuato 543.699 credenziali ancora valide all’interno di codice proveniente da repository pubblici GitHub.
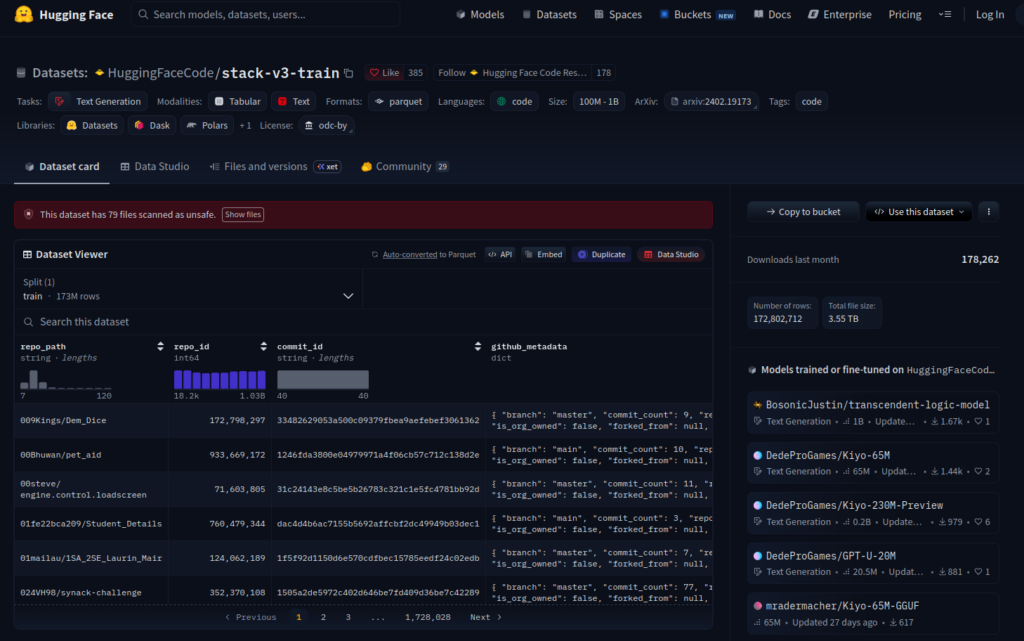
Tra i dati esposti figurano API key, token di accesso, credenziali per database e account di servizio. L’analisi è stata condotta su The Stack v3, un dataset pubblico di 15,9 TB, utilizzato per l’addestramento di modelli di intelligenza artificiale dedicati al codice e costruito a partire da circa 224 milioni di repository GitHub.
Il dato più rilevante che emerge dall’analisi è che l’età media delle credenziali ancora funzionanti era di 784 giorni, mentre alcune risultavano pubblicate da diversi anni senza essere mai revocate.
Truffle Security fa emergere un aspetto interessante e spesso sottovalutato: una volta pubblicata, una credenziale può essere già presente in altri file, fork o copie del repository. Per questo eventuali credenziali esposte devono essere considerate compromesse e revocate o ruotate, prima ancora di procedere alla pulizia del repository e della relativa cronologia.
Come verificare l’esposizione dei propri repository
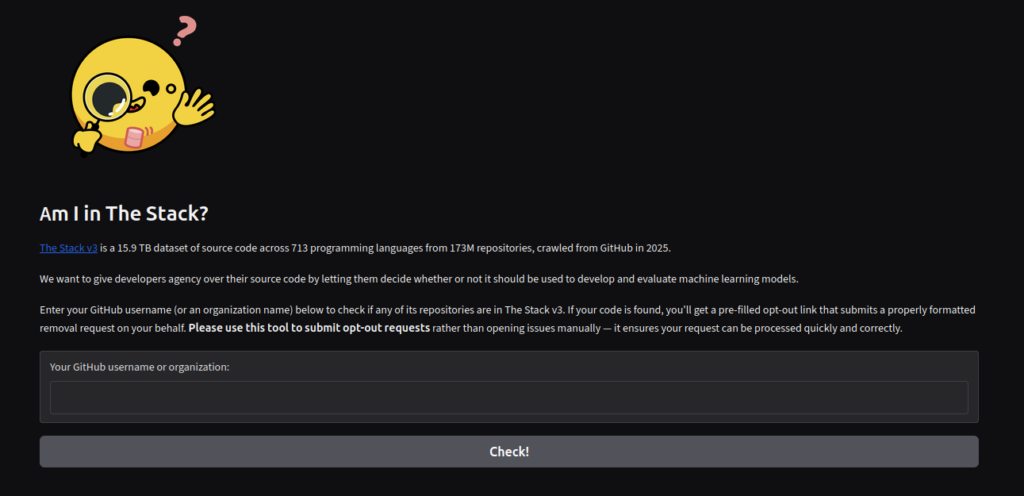
Il CERT-AGID consiglia di verificare se i propri repository GitHub sono presenti nei dataset The Stack, a tal proposito è possibile utilizzare il servizio Am I in The Stack? che Hugging Face mette a disposizione e che consente di effettuare la verifica inserendo il nome utente o dell’organizzazione usato su GitHub.
Inoltre, per individuare eventuali credenziali esposte nei repository della propria organizzazione su GitHub, è possibile utilizzare strumenti come TruffleHog. Di seguito sono riportati alcuni comandi di esempio.
Scansione per l’intera organizzazione:
trufflehog github --org=NOME_ORGANIZZAZIONEScansione per un singolo repository:
trufflehog git https://github.com/USERNAME/REPOSITORYL’opzione --results=verified limita, se aggiunta, i risultati alle credenziali che TruffleHog è riuscito a verificare come ancora utilizzabili.