La vicenda Revolut potrebbe avere una dimensione molto più ampia di quella inizialmente emersa. L’az 2026-9-16 10:16:12 Author: www.cybersecurity360.it(查看原文) 阅读量:3 收藏
La vicenda Revolut potrebbe avere una dimensione molto più ampia di quella inizialmente emersa. L’azienda ha confermato che i propri sistemi non sono stati violati: un soggetto non autorizzato avrebbe, invece, utilizzato una comunicazione proveniente da un dominio istituzionale legittimo per ottenere informazioni sui clienti.
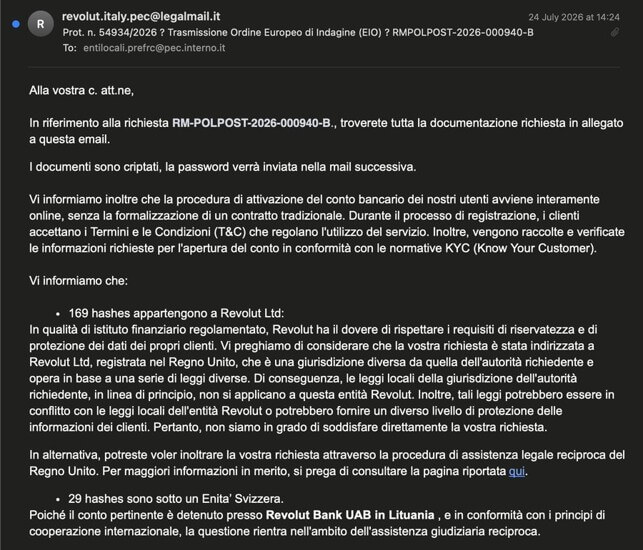
Secondo le ricostruzioni finora emerse, l’attaccante avrebbe sfruttato una vera casella PEC riconducibile a un’istituzione italiana, utilizzandola per inviare a Revolut richieste apparentemente ufficiali. Il punto centrale dell’inchiesta diventa quindi la possibile compromissione del canale istituzionale utilizzato per costruire la falsa identità.
Revolut ha confermato di aver ricevuto richieste fraudolente provenienti da un dominio governativo autentico e ha successivamente notificato l’incidente ai clienti interessati e alle autorità.
Il Financial Times riferisce che circa 680 clienti sono stati coinvolti. Tra le informazioni consegnate figurano documenti di identità, indirizzi, dati bancari, estratti conto, selfie utilizzati per la verifica e cronologie delle transazioni, comprese quelle in criptovalute.
Finora, quindi, abbiamo guardato ai dati che gli attaccanti sono riusciti a ottenere da Revolut. Le nuove informazioni impongono però di rovesciare la prospettiva: prima di chiedersi che cosa sia uscito dalla banca, bisogna capire che cosa sia stato compromesso nei sistemi istituzionali italiani per riuscire a ingannarla.
Il caso Revolut porta in Italia: la PEC della Prefettura di Reggio Calabria
Secondo la ricostruzione emersa nelle ultime ore, la casella utilizzata per le richieste sarebbe riconducibile alla Prefettura di Reggio Calabria e apparterrebbe al dominio pec.interno.it. Fonti riportate dalla stampa riferiscono che la casella sarebbe stata effettivamente compromessa e utilizzata da criminali che si spacciavano per operatori della Polizia Postale.

Fonte Account Korra della piattaforma X, qui.
Questo elemento è già grave, ma potrebbe essere soltanto una parte della storia.
Il gruppo che rivendica l’operazione, identificato come IAmNotAVillain, sostiene di avere avuto accesso per circa sei mesi a sistemi appartenenti a diversi reparti delle forze dell’ordine italiane.
Non solo Revolut: il giallo dei 147 GB sottratti ai sistemi italiani
Soprattutto, asserisce di essere entrato in possesso di circa 147 GB di materiale, comprendente documenti interni, calendari, email e contenuti personali.
Ed è questo, forse, il dato più importante da verificare. I 147 GB esistono realmente? Da quali sistemi sono stati estratti, in quale periodo e soprattutto che cosa contengono?
“Una cosa è la compromissione di una singola casella PEC utilizzata per impersonare un’autorità pubblica, un’altra, completamente diversa per portata, sarebbe l’esfiltrazione di 147 GB di dati da infrastrutture istituzionali italiane”, aggiunge il ricercatore @sonoclaudio che mi ha supportato nell’indagine.
Se la rivendicazione fosse confermata, la vicenda non sarebbe più soltanto quella di un attacco che ha consentito di ottenere dati da Revolut. Diventerebbe anche una possibile compromissione diretta dell’apparato informativo dello Stato.
La domanda fondamentale, a quel punto, non sarebbe più soltanto quanti clienti Revolut siano stati coinvolti, ma che cosa è stato sottratto ai sistemi italiani prima, durante e dopo l’operazione Revolut.
La rilevanza sarebbe ancora maggiore se quei dati comprendessero comunicazioni, documentazione interna o informazioni riconducibili ad attività di pubblica sicurezza e contrasto alla criminalità organizzata.
Come la compromissione italiana avrebbe aperto la strada ai dati di Revolut
Il caso mette quindi in discussione una catena di fiducia che coinvolge più soggetti: le infrastrutture delle autorità italiane, i sistemi PEC, le procedure utilizzate dalle istituzioni per richiedere informazioni e i controlli applicati dagli intermediari che ricevono quelle richieste.
Le richieste inviate a Revolut avrebbero riguardato centinaia di clienti, con particolare attenzione a persone che effettuavano transazioni in criptovalute. Il gruppo criminale avrebbe inviato a Revolut numerosi identificativi di transazioni e indirizzi blockchain, chiedendo di associare a quei dati le relative informazioni sui titolari degli account.
La tecnica è stata descritta dal ricercatore Korra di Duel come una strategia di tipo “spray and pray”. Gli attaccanti avrebbero inviato centinaia di transaction ID e deposit address che ritenevano collegati a clienti Revolut con disponibilità elevate, utilizzando poi false European Investigation Orders per ottenere una grande quantità di informazioni.
Secondo Duel, sarebbero state ottenute copie autentiche delle email inviate da Revolut. In uno dei messaggi analizzati, un archivio conteneva dieci cartelle, ciascuna associata a un cliente, con documenti di identità, selfie, dati dell’account e informazioni sulle transazioni.
Questo aspetto aiuta a spiegare come sia stato possibile accumulare una quantità significativa di informazioni senza compromettere direttamente l’infrastruttura di Revolut. L’azienda, secondo quanto dichiarato, ha infatti trattato le richieste come comunicazioni legittime provenienti da un’autorità pubblica.
Il mistero della seconda casella PEC compromessa
C’è però un altro dettaglio che merita particolare attenzione: nella comunicazione inviata a Revolut non risultava soltanto la casella PEC utilizzata per formulare la richiesta. Una seconda casella PEC istituzionale sarebbe stata inserita in copia alla stessa e-mail.

Fonte: account X @sonoclaudio, qui.
“Il dettaglio è importante perché potrebbe aver contribuito a rendere la comunicazione ancora più credibile”, spiega ancora il ricercatore @sonoclaudio, co-founder di RansomNews.Online. “Una richiesta proveniente da un indirizzo istituzionale e contemporaneamente indirizzata, per conoscenza, a un’altra casella appartenente alla pubblica amministrazione può apparire coerente con una normale comunicazione tra uffici”.
La domanda è quindi se anche la seconda casella fosse stata compromessa o se fosse stata semplicemente utilizzata come destinatario della comunicazione. Per rispondere servirebbe analizzare gli header originali delle email, i log dei sistemi PEC e le attività registrate sulle caselle coinvolte.
Autenticare una PEC non significa autenticare chi la sta usando
Il problema, quindi, non riguarda soltanto la capacità di verificare l’identità tecnica del mittente. Una comunicazione può provenire realmente da un dominio istituzionale e risultare correttamente autenticata, ma questo non significa necessariamente che sia stata inviata da un soggetto autorizzato.
È proprio questa la differenza tra autenticazione e identità. Un sistema può verificare che una email provenga effettivamente da una determinata infrastruttura, ma deve anche essere in grado di stabilire se chi la utilizza sia realmente autorizzato a formulare quella specifica richiesta.
Per Revolut, la questione non è soltanto capire se il mittente appartenga realmente a un dominio governativo. Occorre verificare anche l’autorizzazione della richiesta, la sua coerenza, la proporzionalità dei dati richiesti e soprattutto eventuali anomalie, come richieste ripetute o volumi di informazioni fuori dall’ordinario.
La domanda ora è cosa sia stato compromesso nei sistemi italiani
Anche il modo in cui sarebbe stato ottenuto l’accesso alle caselle italiane resta da chiarire. Le ricostruzioni parlano di infostealer e compromissione di account, ma non è ancora possibile stabilire pubblicamente quale sia stata la tecnica utilizzata né se le caselle fossero o meno protette da autenticazione multifattore.
Il dato dei 147 GB deve quindi essere mantenuto separato dagli elementi già confermati. La quantità di dati e il loro contenuto rappresentano, allo stato attuale, una rivendicazione degli attaccanti e non un fatto verificato pubblicamente in modo indipendente.
Proprio per questo, però, i 147 GB non dovrebbero diventare una nota a margine della vicenda Revolut. Dovrebbero essere una delle prime domande dell’inchiesta: se quei dati esistono davvero, da quali sistemi italiani provengono e quali informazioni contengono?
如有侵权请联系:admin#unsafe.sh