Quello che inizialmente poteva apparire come l’ennesimo data breach ai danni di un grande operatore 2026-9-15 10:37:20 Author: www.cybersecurity360.it(查看原文) 阅读量:2 收藏
Quello che inizialmente poteva apparire come l’ennesimo data breach ai danni di un grande operatore finanziario si sta rivelando un incidente molto diverso: gli attaccanti avrebbero utilizzato un canale di comunicazione appartenente a un’istituzione governativa per convincere Revolut a consegnare spontaneamente i dati dei propri clienti, circa 680 secondo il Financial Times, ma di alto livello. Come Mark Karpelès, ex amministratore delegato di Mt Gox, un tempo il maggiore exchange di bitcoin al mondo e il tennista Alexander Shevchenko.
Attacco Revolut, che è successo
E quel canale, secondo i nuovi elementi pubblicati nelle ultime ore, porterebbe al Ministero dell’Interno italiano.

Revolut ha già confermato pubblicamente una parte fondamentale della vicenda. Un soggetto non autorizzato è riuscito a inviare richieste di informazioni utilizzando un account appartenente a un dominio email governativo legittimo. Le comunicazioni disponevano delle corrette autenticazioni del dominio e sono state quindi interpretate dalla società come autentiche richieste provenienti da un’autorità.
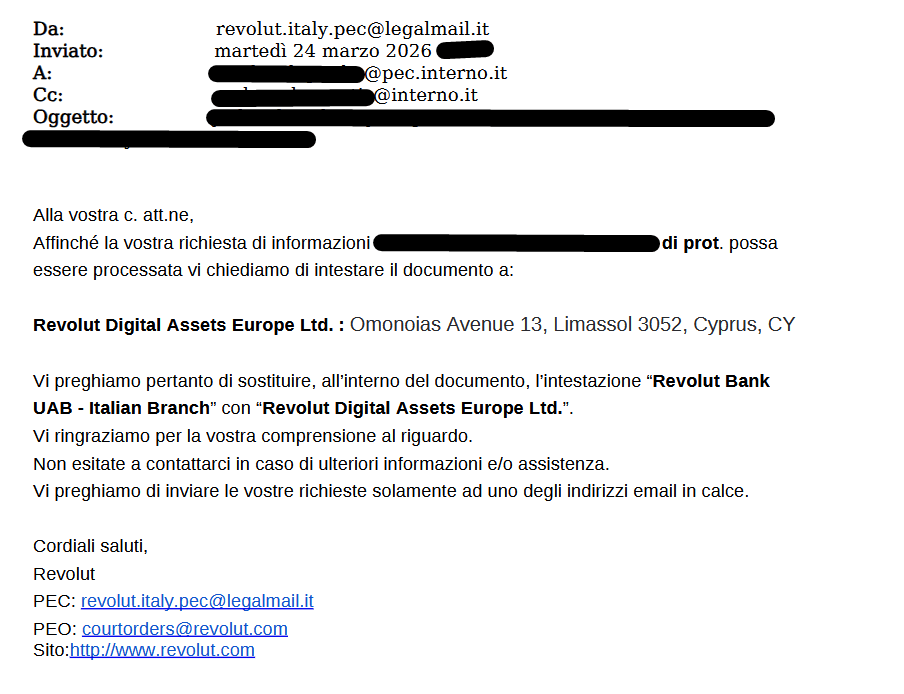
Ad aggiungere nuovi dettagli è ora l’indagine condotta dal team investigativo cyber Duel, che afferma di essere in contatto diretto con l’attaccante. Negli screenshot pubblicati dal ricercatore Korra compare un particolare particolarmente significativo: indirizzi appartenenti al dominio @pec.interno.it.
Non si tratta di un dominio che imita quello di un’amministrazione italiana. pec.interno.it è effettivamente utilizzato dal Ministero dell’Interno per le proprie caselle di Posta Elettronica Certificata. Sul sito istituzionale del Ministero sono pubblicati numerosi indirizzi appartenenti proprio a questo dominio.
Rimane da verificare indipendentemente che la specifica casella mostrata nella documentazione diffusa dagli investigatori sia stata effettivamente compromessa nei modi descritti dall’attaccante. Ma l’elemento è coerente con quanto già ammesso dalla stessa Revolut: le richieste non arrivavano da un dominio contraffatto, bensì da un’infrastruttura governativa autentica.
Revolut, dall’infostealer alla casella istituzionale
Secondo la ricostruzione fornita dal threat actor agli investigatori di Duel, tutto avrebbe avuto origine dalla compromissione degli account di alcuni dipendenti pubblici attraverso credenziali precedentemente sottratte da un infostealer.
Una volta ottenuto l’accesso a una casella, l’attaccante avrebbe modificato i sistemi di recupero dell’account aggiungendo un proprio indirizzo e avrebbe iniziato a monitorare costantemente la posta.
La tecnica descritta è tanto semplice quanto efficace. Le comunicazioni inviate dall’attaccante e le relative risposte sarebbero state intercettate e cancellate rapidamente, prima che il legittimo titolare della casella potesse accorgersene. Quando arrivava una risposta destinata all’attaccante, questa veniva scaricata in formato EML e immediatamente eliminata.
In questo modo il proprietario dell’account avrebbe potuto continuare a utilizzare apparentemente la propria casella senza vedere le conversazioni parallele condotte attraverso la sua identità digitale.
È una ricostruzione che, allo stato attuale, proviene dal threat actor e necessita di conferme indipendenti. Se verificata, tuttavia, spiegherebbe perché le normali protezioni contro lo spoofing non siano state sufficienti: non sarebbe stata falsificata l’identità del mittente. Sarebbe stato utilizzato direttamente un account autentico.
La strada verso Revolut Bank UAB
L’attaccante sostiene inoltre che inizialmente avrebbe utilizzato falsi ordini giudiziari per ottenere informazioni da altre aziende. Con Revolut, però, questa strategia non avrebbe funzionato.
La soluzione sarebbe arrivata dopo aver studiato la struttura societaria del gruppo. Le richieste sarebbero state indirizzate a Revolut Bank UAB, l’entità bancaria con sede in Lituania, sfruttando lo strumento dell’Ordine Europeo di Indagine, o European Investigation Order.

L’Ordine Europeo di Indagine è uno strumento di cooperazione giudiziaria tra gli Stati membri dell’Unione europea che permette all’autorità di uno Stato di richiedere l’esecuzione di atti investigativi in un altro Paese.
È proprio questa cornice istituzionale che avrebbe reso particolarmente credibile la richiesta: un’autorità italiana che domanda informazioni a un istituto bancario lituano attraverso gli strumenti europei di cooperazione giudiziaria non rappresenta, di per sé, uno scenario anomalo.
La prima richiesta fraudolenta sarebbe stata inoltrata circa cinque mesi fa.
Revolut avrebbe risposto.
Cinque mesi di richieste
È probabilmente questo l’aspetto più delicato della nuova ricostruzione. Secondo Duel, non si sarebbe trattato di una singola richiesta sfuggita ai controlli, ma di una procedura ripetuta per circa cinque mesi.
L’attaccante sostiene di aver continuato a presentare richieste relative a differenti clienti e che Revolut avrebbe continuato a fornire le informazioni senza individuare l’inganno.

In un episodio raccontato dal threat actor e documentato negli screenshot pubblicati dagli investigatori, sarebbe stato addirittura inviato per errore un documento non corretto. Anziché interrompere la procedura e procedere a una verifica indipendente dell’identità del richiedente, l’assistenza avrebbe indicato quali elementi modificare per rendere la richiesta conforme.
Anche questa circostanza necessita di una verifica indipendente, ma se confermata solleverebbe interrogativi importanti sulle procedure adottate per validare le richieste provenienti dalle autorità.
Perché il problema, a quel punto, non sarebbe più soltanto stabilire se l’email fosse autentica.
La questione sarebbe stabilire se fosse autentica anche la persona che in quel momento stava utilizzando quell’email.
680 clienti coinvolti
Il Financial Times ha nel frattempo riportato che Revolut ha notificato l’incidente a circa 680 clienti. Tra le informazioni consegnate agli attaccanti figurerebbero documenti di identità, numeri di conto, indirizzi e altre informazioni personali e finanziarie.
Alcune notifiche inviate agli interessati indicano inoltre la possibile esposizione di selfie utilizzati per la verifica dell’identità, estratti conto, IBAN, cronologie dei prelievi e delle transazioni, comprese informazioni relative a operazioni in Bitcoin.
Revolut sostiene che i propri sistemi non siano stati compromessi e che i fondi dei clienti non siano stati interessati.
Ed è un’affermazione tecnicamente importante: non siamo infatti davanti, almeno sulla base delle informazioni disponibili, a un’intrusione nell’infrastruttura di Revolut.
Il sistema ha fatto esattamente ciò per cui era stato progettato. Ha ricevuto una richiesta apparentemente proveniente da un’autorità e ha restituito i dati richiesti.
Il problema è tutto ciò che è avvenuto prima.
Compromettere chi chiede i dati è più efficace che compromettere chi li custodisce
Il caso Revolut mostra un rischio che va ben oltre la singola fintech. Le grandi piattaforme conservano enormi quantità di informazioni, ma sono contemporaneamente obbligate a collaborare con magistratura e forze dell’ordine.
Proteggere il database, quindi, potrebbe non essere sufficiente.
Se un attaccante riesce a impossessarsi dell’identità digitale di chi possiede legalmente il potere di interrogare quel database, può tentare di ottenere gli stessi dati senza violarlo.
È una forma di supply chain dell’identità istituzionale: non viene attaccato direttamente il soggetto che custodisce l’informazione, ma il rapporto di fiducia tra quel soggetto e l’autorità autorizzata a richiederla.
Una PEC governativa, in questo contesto, assume un valore completamente diverso da quello di una normale casella compromessa. Dominio, infrastruttura e autenticazioni possono essere perfettamente legittimi e, proprio per questo, diventare parte dell’attacco.
Resta adesso una domanda fondamentale per l’Italia.
Se hanno violato le pec del Governo, un problema che va ben oltre Revolut
Se gli indirizzi @pec.interno.it mostrati nella documentazione pubblicata dagli investigatori corrispondono realmente agli account utilizzati nell’operazione, quali sistemi del Ministero dell’Interno sono stati compromessi, per quanto tempo e con quale estensione?
Revolut ha confermato di essere stata ingannata attraverso un dominio appartenente a una vera agenzia governativa. Il dominio che emerge adesso dagli screenshot conduce al Ministero dell’Interno italiano.
Il prossimo pezzo di questa storia, inevitabilmente, dovrebbe quindi passare dal Viminale.
“Il Viminale dovrebbe chiarire se e in quale misura caselle istituzionali siano state utilizzate impropriamente, perché il rischio non riguarda soltanto l’eventuale compromissione di un singolo account, ma la possibilità che un canale percepito come autorevole sia stato utilizzato per ottenere informazioni riservate da soggetti terzi”, commenta infatti l’esperto cyber Pierluigi Paganini.
Su questo tema ora Giulia Pastorella (Azione) annuncia una interrogazione parlamentare. “Quante altre mail sono state inviate da quella pec governativa? Quante altre aziende sono finite vittime di questa truffa? Se le notizie dovessero essere confermate, nessuno dei nostri dati potrebbe dirsi al sicuro. Il Ministero deve immediatamente chiarire quanto accaduto. Porterò il caso in Parlamento con un’interrogazione urgente”, dice Pastorella.
Ora è cruciale in effetti verificare quali messaggi potrebbero essere stati inviati dalle caselle eventualmente compromesse, quali destinatari siano stati raggiunti, quali informazioni siano state richieste e se altre amministrazioni o aziende abbiano ricevuto richieste analoghe. “Il fatto che il Ministero renda pubblici numerosi indirizzi istituzionali e PEC rende ancora più importante garantire che l’identità associata a quelle caselle non possa essere abusata senza essere rapidamente rilevata”, dice Paganini.
Il rischio per l’Italia è quindi più ampio di Revolut. “Una casella istituzionale compromessa, o comunque utilizzabile da un soggetto non autorizzato, può diventare uno strumento di social engineering ad alta credibilità, soprattutto nei confronti di banche, assicurazioni, fintech, operatori telefonici e altre aziende abituate a collaborare con amministrazioni pubbliche”, aggiunge Paganini.
L’attaccante non deve necessariamente penetrare direttamente nei sistemi della vittima: può sfruttare l’autorevolezza dell’interlocutore per farsi consegnare dati, verifiche, documenti, informazioni su clienti o procedure interne.
La possibilità che questo schema venga replicato merita particolare attenzione anche perché in Italia la posta istituzionale e la PEC godono di un elevato livello di fiducia. Il CERT-AGID ha segnalato che, da gennaio 2026, sono stati gestiti oltre 650 eventi relativi a caselle PEC abusate o registrate per finalità illecite, osservando un interesse crescente degli attaccanti verso un canale che gli utenti tendono a considerare affidabile.
Il precedente è importante perché dimostra che l’attaccante può trasformare una relazione di fiducia in un vettore di attacco.
如有侵权请联系:admin#unsafe.sh