
INDICE dei PHISHINGDi seguito riportiamo i tentativi di phishing a mezzo email più comuni, rile 2026-9-2 16:21:14 Author: www.tgsoft.it(查看原文) 阅读量:3 收藏
INDICE dei PHISHING
Di seguito riportiamo i tentativi di phishing a mezzo email più comuni, rilevati dal Centro Ricerche Anti-Malware di TG Soft nel mese di Settembre 2026:
14/09/2026 => Klarna
09/09/2026 => Aruba - Identità sospesa
03/09/2026 => Account Posta Elettronica
02/09/2026 => Aruba
Queste email hanno lo scopo di ingannare qualche malcapitato inducendolo a fornire dati sensibili, come le informazioni del conto corrente, i codici della carta di credito o credenziali di accesso personali, con tutte le possibili conseguenze facilmente immaginabili.
14 Settembre 2026 ==> Phishing Klarna
OGGETTO: <[ Klarna.it ] (1) Conferma dei tuoi recapiti>
Analizziamo questo mese un nuovo tentativo di phishing che si spaccia per una comunicazione da parte di Klarna, il servizio di pagamento svedese.
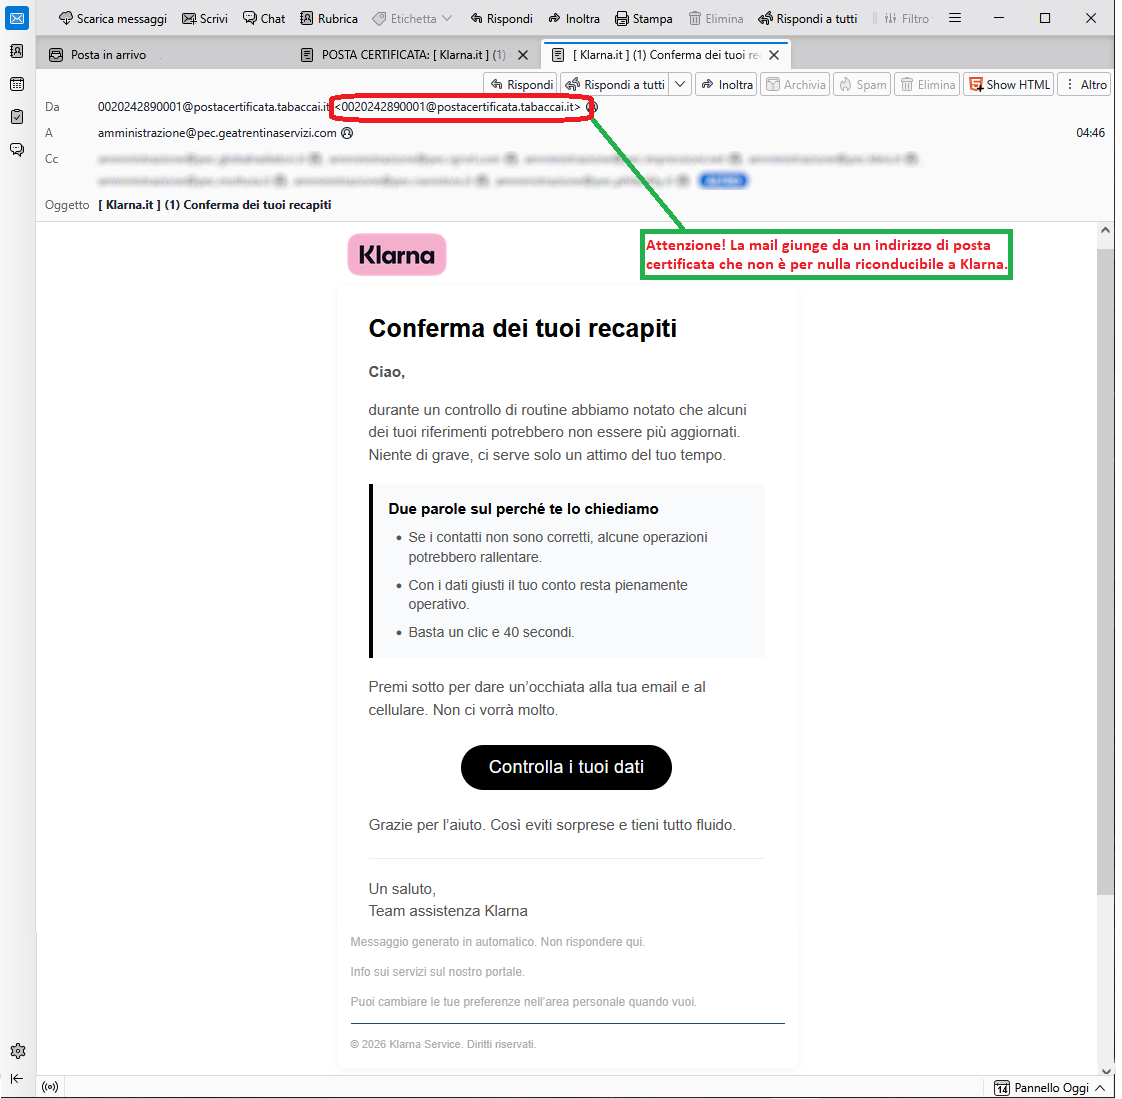
Lo invita quindi a controllare i suoi dati e contatti, bastano pochi minuti, attraverso il seguente link:
Controlla i tuoi dati
Chiaramente la nota azienda di pagamenti online, Klarna è estranea all'invio massivo di queste mail che sono delle vere e proprie truffe il cui obiettivo resta, come sempre, quello di rubare dati sensibili dell'ignaro ricevente.
Analizzando attentamente il messaggio ci sono alcuni indizi che dovrebbero insospettire. Notiamo subito che l’indirizzo e-mail da cui proviene il messaggio non è riconducibile al dominio ufficiale di Klarna <0020242890001[at]postacertificata[dot]tabaccai[dot]it>, fatto questo decisamente anomalo, che dovrebbe insospettirci...
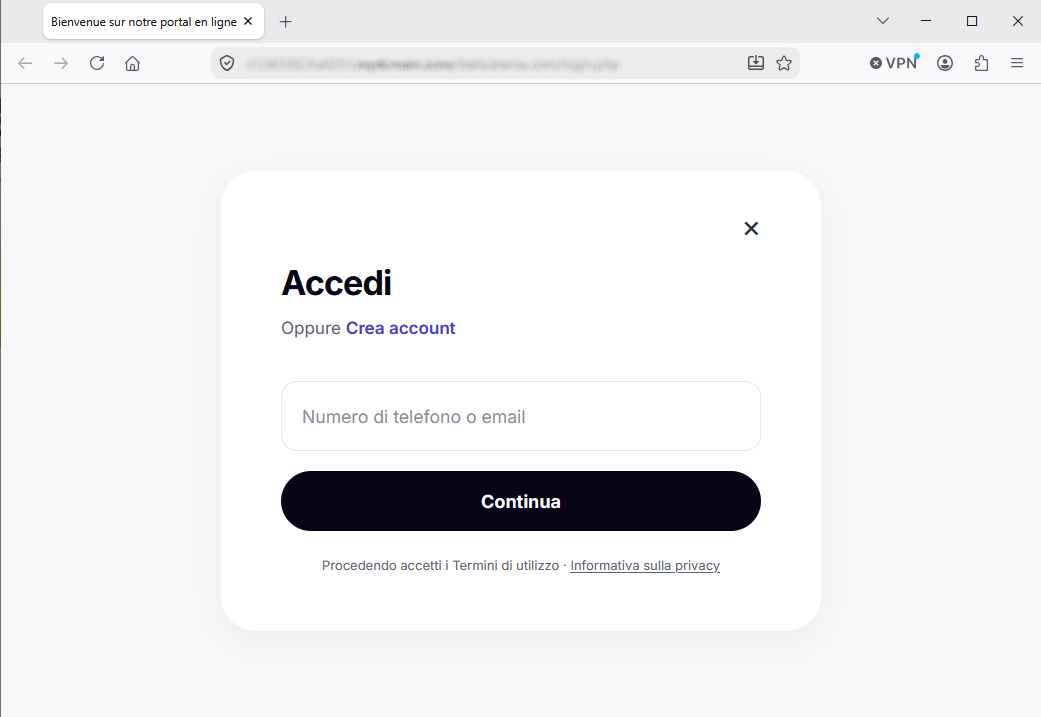
Chi dovesse malauguratamente cliccare sul link Controlla i tuoi dati verrà dirottato su una pagina WEB che, sebbene simuli graficamente la pagina di accesso all’account di Klarna, notiamo che l’indirizzo/dominio è anomalo:
https[:]//[NomeDominioFake*]
In questa pagina l'utente viene invitato ad accedere alla sua area cliente inserendo login e password della sua e-mail da cui potrà poi procedere al recupero dei messaggi prima che vengano eliminati.
Vi invitiamo sempre a far attenzione ad ogni dettaglio, anche banale, e a non inserire i vostri dati personali e/o password su form ospitati su pagine web contraffatte, in quanto questi saranno recapitati ai cyber-criminali ideatori della truffa che li utilizzeranno per scopi criminali. Ricordiamo che la fretta non è mai una buona consigliera e che, in presenza di questi tentativi di frodi informatiche, è necessario prestare attenzione anche la più piccolo dettaglio.
09 Settembre 2026 ==> Phishing Aruba - Identità sospesa
OGGETTO: <Richiesta assistenza nr. [1390446-M]>
Di seguito analizziamo un altro tentativo di phishing che si spaccia per una comunicazione da parte del brand Aruba. 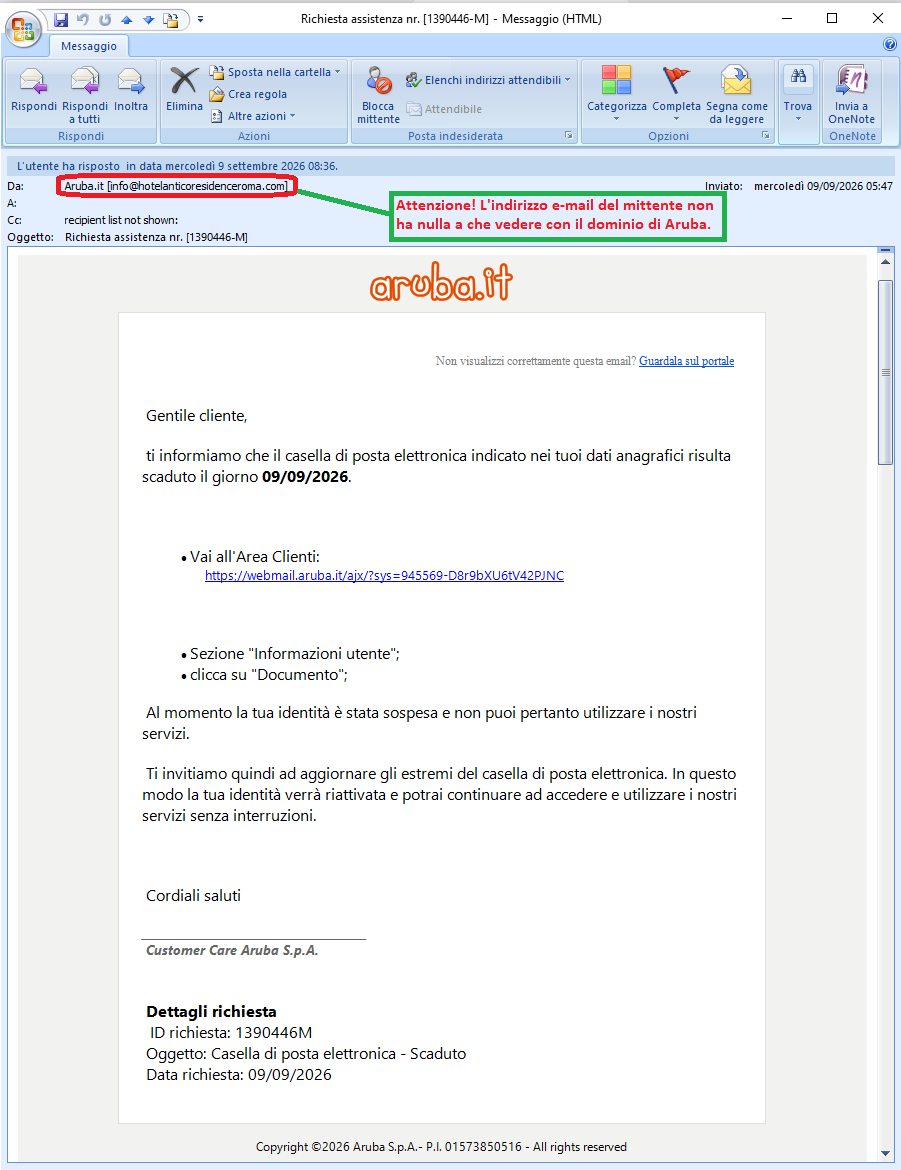
https[:]//webmail[.]aruba[.]it/ajx/?sys=945569-D8r9bXU6tV42PJNC
Prestiamo sempre attenzione a richieste di inserimento delle credenziali personali, tramite link sospetti comunicati via mail.
Chiaramente la nota azienda di servizi di web hosting, e-mail e registrazione domini, Aruba è estranea all'invio massivo di queste mail che sono delle vere e proprie truffe il cui obiettivo resta, come sempre, quello di rubare dati sensibili dell'ignaro ricevente.
Notiamo subito come l’indirizzo email da cui proviene non è riconducibile al dominio ufficiale di Aruba <info[at]hotelanticoresidenceroma[dot]com>. Questo fatto è decisamente anomalo e dovrebbe quantomai insospettirci.
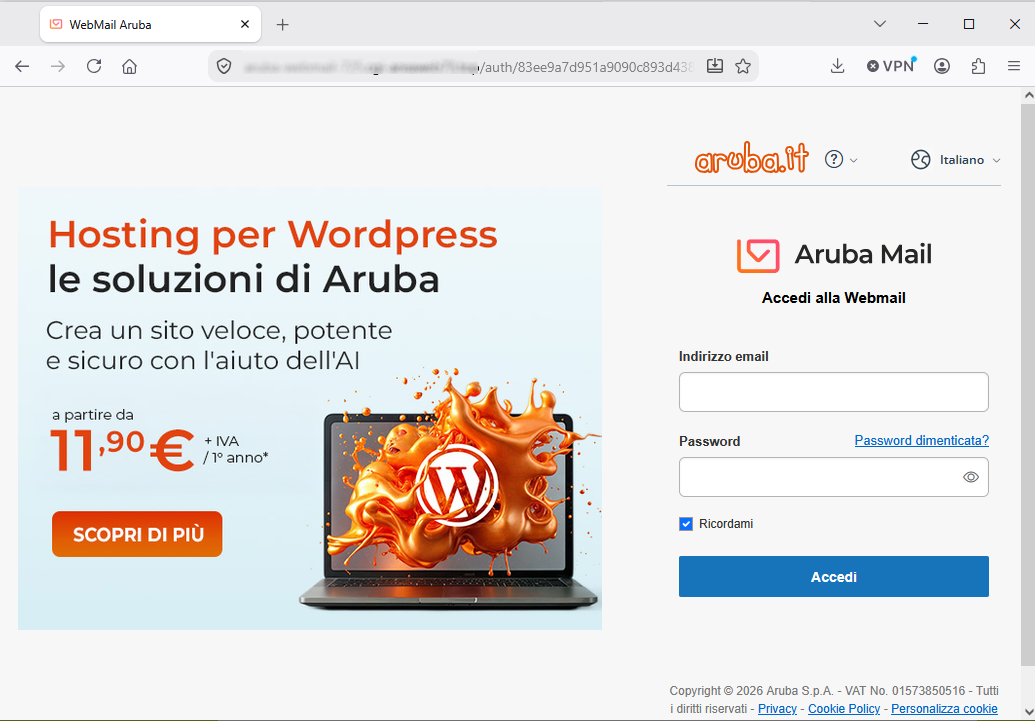
Chi dovesse malauguratamente cliccare sul link verrà dirottato su una pagina WEB che, sebbene simuli graficamente la pagina di accesso all’account di Aruba, in quanto il cybercriminale ha avuto l’accortezza grafica di inserire il logo della nota azienda, notiamo che l’indirizzo/dominio è anomalo:
https[:]//[NomeDominioFake*]
In questa pagina l'utente viene invitato ad accedere alla sua area cliente inserendo login e password della sua e-mail. Lo scopo dei cyber-criminali ideatori della truffa è infatti chiaramente impossessarsi di essi.
Prestate quindi sempre la massima attenzione, ed effettuate sempre gli accessi solo attraverso le pagine ufficiali e non tramite link sospetti.
03 Settembre 2026 ==> Phishing Account di Posta elettronica
OGGETTO: <✉ Email Notification - Review Messages.>
Analizziamo di seguito un altro tentativo di phishing che ha l'obiettivo di rubare le credenziali dell'account di Posta Elettronica del malcapitato. 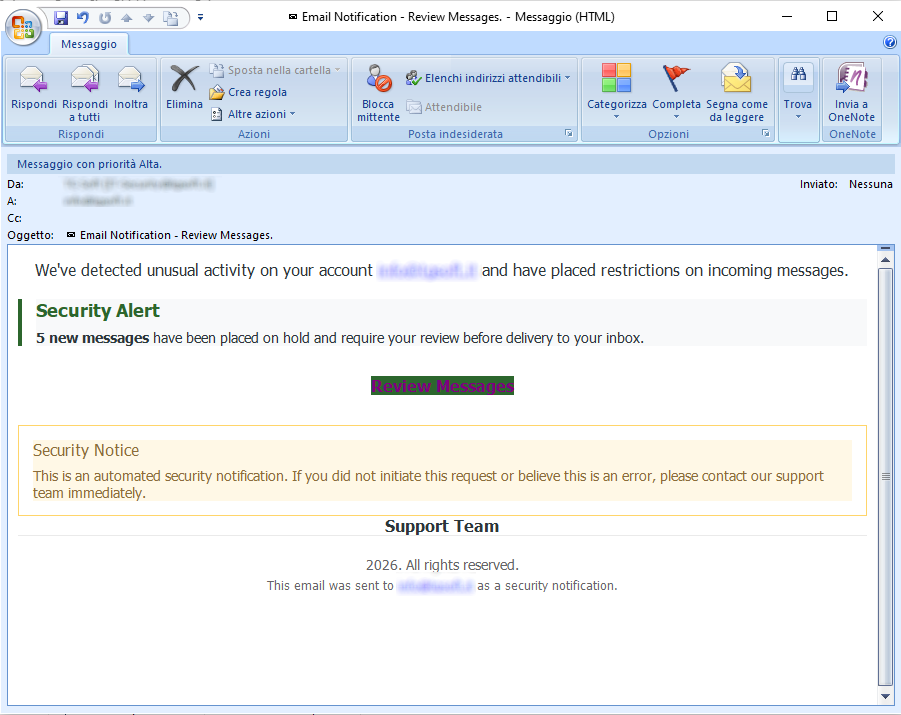
Review Messages
Analizzando la mail notiamo che il messaggio proviene da un indirizzo email alquanto anomalo che sembra provenire dal dominio di posta elettronica del destinatario. Questo è decisamente anomalo e dovrebbe quantomai insospettirci.
Chi dovesse malauguratamente cliccare sul link riportato verrà dirottato su una pagina WEB anomala, che dovrebbe simulare la pagina di accesso all'account di Posta Elettronica.
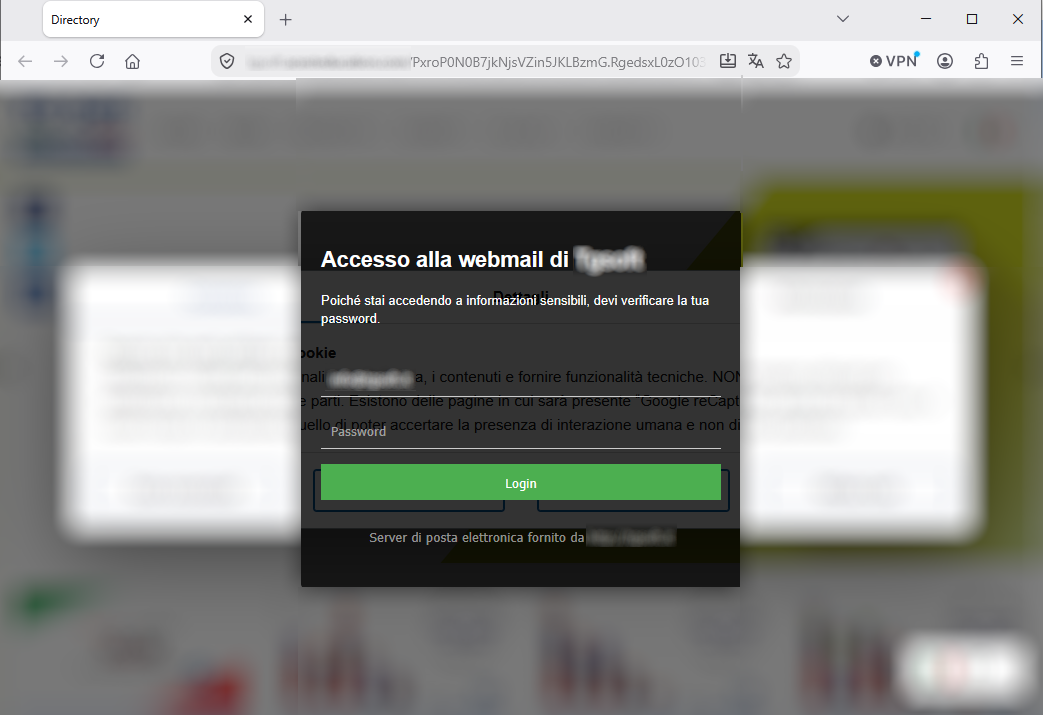
In questa pagina l'utente viene invitato ad accedere al suo account inserendo, in particolare, la password della sua casella elettronica da cui poi dovrebbe poi recuperare i messaggi pendenti...
La realtà dei fatti è che la pagina su cui si viene dirottati per l'inserimento delle proprie credenziali dell'account di posta elettronica è ospitata su un indirizzo/dominio anomalo, che riportiamo di seguito:
https[:]//[NomeDominioFake*]
Vi invitiamo sempre a far attenzione ad ogni dettaglio, anche banale e a non inserire i vostri dati personali e/o password su form ospitati su pagine web contraffatte, in quanto verranno inviati su un server remoto e utilizzati da cyber-truffatori con tutti i rischi annessi e connessi facilmente immaginabili.
02 Settembre 2026 ==> Phishing Aruba
OGGETTO: <Avviso di scadenza della password>
Di seguito analizziamo il tentativo di phishing che si spaccia per una comunicazione da parte del brand Aruba. 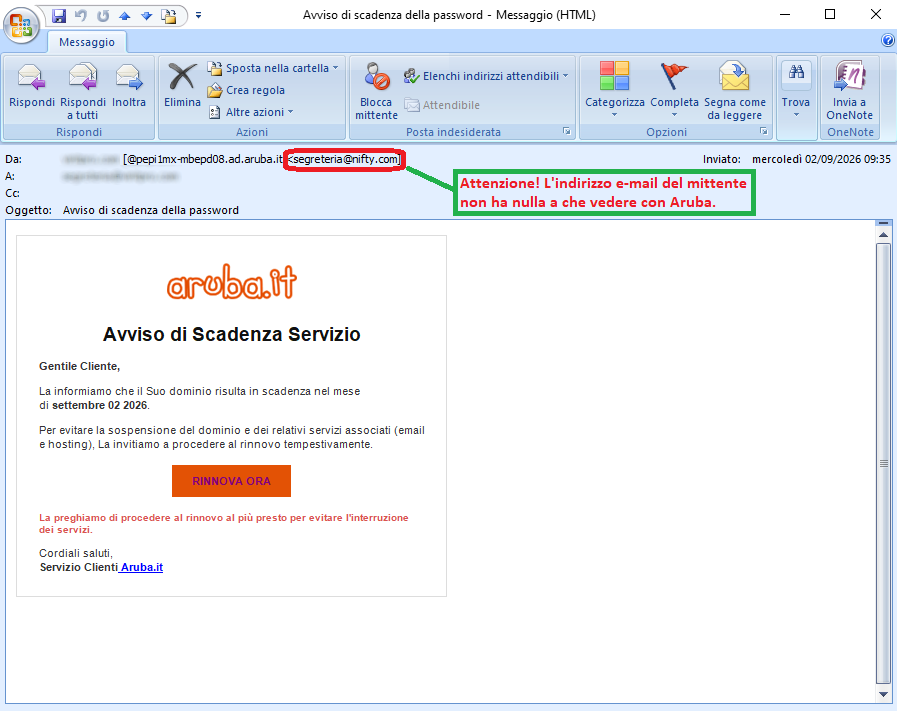
RINNOVA ORA
Prestiamo sempre attenzione a richieste di inserimento delle credenziali personali, tramite link sospetti comunicati via mail.
Chiaramente la nota azienda di servizi di web hosting, e-mail e registrazione domini, Aruba è estranea all'invio massivo di queste mail che sono delle vere e proprie truffe il cui obiettivo resta, come sempre, quello di rubare dati sensibili dell'ignaro ricevente.
Notiamo subito come l’indirizzo email da cui proviene <segreteria(at)nifty(dot)com> non è riconducibile al dominio ufficiale di Aruba. Questo fatto è decisamente anomalo e dovrebbe quantomai insospettirci.
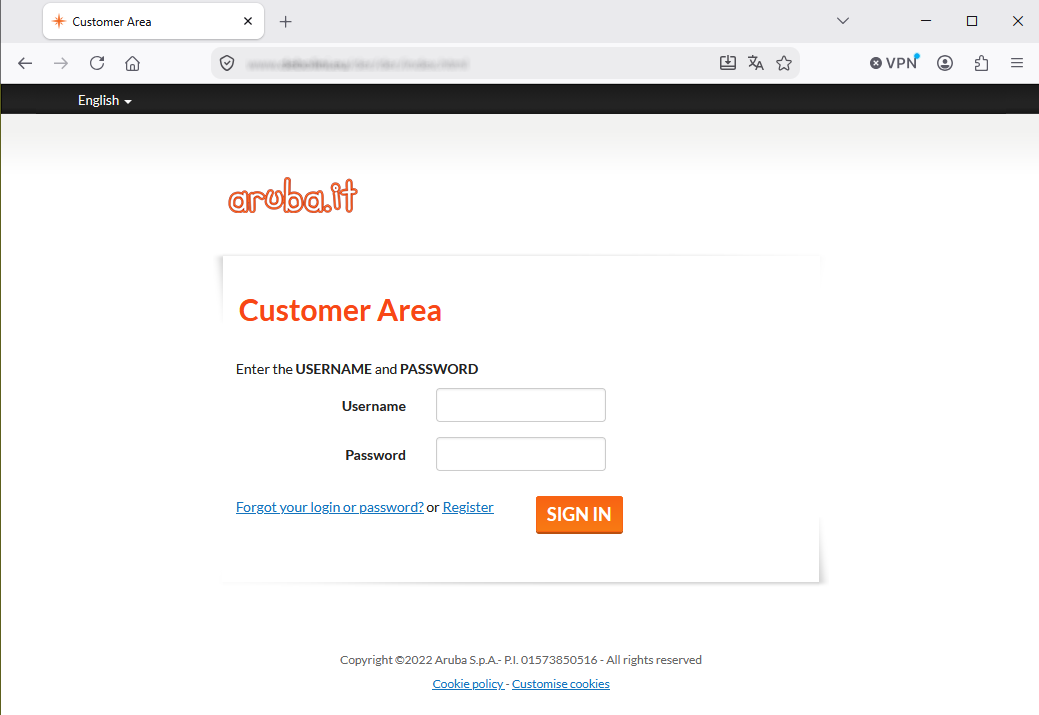
Chi dovesse malauguratamente cliccare sul link RINNOVA ORA verrà dirottato su una pagina WEB che, sebbene simuli graficamente la pagina di accesso all’account di Aruba, in quanto il cybercriminale ha avuto l’accortezza grafica di inserire il logo della nota azienda, notiamo che l’indirizzo/dominio è anomalo:
https[:]//[NomeDominioFake*]
In questa pagina l'utente viene invitato ad accedere alla sua area cliente inserendo login e password della sua e-mail. Lo scopo dei cyber-criminali ideatori della truffa è infatti chiaramente impossessarsi di essi.
Prestate quindi sempre la massima attenzione, ed effettuate sempre gli accessi solo attraverso le pagine ufficiali e non tramite link sospetti.
Un po' di attenzione e colpo d'occhio, possono far risparmiare parecchi fastidi e grattacapi...
Vi invitiamo a NON farvi ingannare da queste tipologie di e-mail che, anche se utilizzano tecniche di approccio già viste e non particolarmente sofisticate, se vi è una recrudescenza, con ragionevole probabilità, più di qualche malcapitato viene ingannato.
Vi invitiamo a consultare, per maggiori approfondimenti, le seguenti informativa sulle tecniche di Phishing:
06/08/2026 12:04- Phishing: i tentativi di furto credenziali e/o dati maggiormente diffusi nel mese di agosto 2026...
Vir.IT eXplorer Lite ha le seguenti caratteristiche peculiari:
C.R.A.M. Centro Ricerche Anti-Malware
09/07/2026 09:36 - Phishing: i tentativi di furto credenziali e/o dati maggiormente diffusi nel mese di luglio 2026...
12/06/2026 09:12 - Phishing: i tentativi di furto credenziali e/o dati maggiormente diffusi nel mese di giugno 2026...
12/05/2026 16:29 - Phishing: i tentativi di furto credenziali e/o dati maggiormente diffusi nel mese di maggio 2026...
02/04/2026 11:01 - Phishing: i tentativi di furto credenziali e/o dati maggiormente diffusi nel mese di aprile 2026...
04/03/2026 10:44 - Phishing: i tentativi di furto delle credenziali maggiormente diffuse nel mese di marzo 2026..
04/02/2026 10:33 - Phishing: i tentativi di furto delle credenziali maggiormente diffuse nel mese di febbraio 2026...
08/01/2026 09:53 - Phishing: i tentativi di furto delle credenziali maggiormente diffuse nel mese di gennaio 2026...
04/12/2025 15:56 - Phishing: i tentativi di furto delle credenziali maggiormente diffuse nel mese di dicembre 2025...
04/11/2025 14:45 - Phishing: i tentativi di furto credenziali e/o dati maggiormente diffusi nel mese di novembre 2025...
01/10/2025 16:40 - Phishing: i tentativi di furto credenziali e/o dati maggiormente diffusi nel mese di ottobre 2025...
04/09/2025 09:45 - Phishing: i tentativi di furto credenziali e/o dati maggiormente diffusi nel mese di settembre 2025...
Prova Vir.IT eXplorer Lite Se non doveste ancora utilizzare Vir.IT eXplorer PRO è consigliabile installare, ad integrazione dell'antivirus in uso per aumentare la sicurezza dei vostri computer, PC e SERVER indifferentemente, Vir.IT eXplorer Lite -FREE Edition-.
Ringraziamenti
Il Centro Ricerche Anti-Malware di TG Soft ringrazia tutti i gli utenti, i clienti, i tecnici dei rivenditori e tutte le persone che hanno trasmesso/segnalato al nostro Centro Ricerche materiale riconducibili ad attività di Phishing che ci hanno permesso di rendere il più completa possibile questa informativa.Come inviare e-mail sospette per l'analisi come possibili phishing ma anche virus/malware o Crypto-Malware
L'invio di materiali da analizzare al Centro Ricerche Anti-Malware di TG Soft per l'analisi che è sempre e comunque gratuito può avvenire in tutta sicurezza in due modalità:
 Per maggiori approfondimenti su come inoltrare in sicurezza e-mail sospette vi invitiamo a consultare la seguente pagina pubblica: Come inviare e-mail sospette per l'analisi
Tutto questo per aiutare ad aiutarvi cercando di evitare che possiate incappare in furti di credenziali, virus/malware o ancor peggio Ransomware / Crypto-Malware di nuova generazione.
Any information published on our site may be used and published on other websites, blogs, forums, facebook and/or in any other form both in paper and electronic form as long as the source is always and in any case cited explicitly “Source: CRAM by TG Soft www.tgsoft.it” with a clickable link to the original information and / or web page from which textual content, ideas and / or images have been extrapolated.
It will be appreciated in case of use of the information of C.R.A.M. by TG Soft www.tgsoft.it in the report of summary articles the following acknowledgment/thanks “Thanks to Anti-Malware Research Center C.R.A.M. by TG Soft of which we point out the direct link to the original information: [direct clickable link]”
如有侵权请联系:admin#unsafe.sh