

官方公众号企业安全新浪微博
FreeBuf.COM网络安全行业门户,每日发布专业的安全资讯、技术剖析。
FreeBuf+小程序

内网威胁检测的困境
内网威胁(Insider Threat)因其攻击者具有合法访问权限而成为最难检测的攻击类型之一。尽管安全团队深知其风险,但长期缺乏可用于训练系统的数据来识别恶意行为的细微模式。新加坡管理大学研究团队最新推出的Chimera系统,通过大语言模型(LLM)智能体模拟企业环境中的正常与恶意员工行为,旨在解决内网威胁检测领域最关键的痛点——缺乏真实且可共享的数据集。
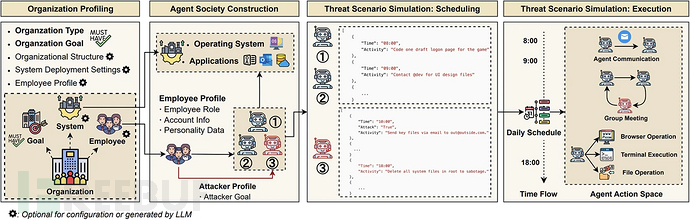
Chimera自动化内网威胁模拟工作流程
突破性模拟技术
安全团队长期受困于无法获取大量真实内部活动日志的难题。现实日志包含无法公开的敏感数据,而CERT等合成数据集又缺乏生产环境中的多样性、语义复杂性和真实场景特征。这导致基于此类数据训练的检测模型在实际部署时频频失效。
Chimera采用基于LLM的多智能体模拟技术构建真实组织场景:
- 每个LLM智能体代表具有特定角色、职责甚至基础性格特征的员工
- 智能体之间会协作、沟通并遵循包含会议、邮件和项目工作的日常安排
- 部分智能体被设定为内网攻击者,在执行常规任务掩护下实施恶意活动
系统可适配科技公司、金融机构、医疗机构等不同企业场景,自动配置对应的软件环境、访问控制与通信渠道,并记录六类日志:登录事件、电子邮件、网页浏览记录、文件操作、网络流量和系统调用。
海量仿真数据集
研究团队通过三种场景的月度模拟,创建了包含约250亿条日志记录的ChimeraLog数据集,其中包括:
- 20亿条应用级事件
- 220亿条系统级事件
- 基于真实案例的15种内网攻击场景(涵盖知识产权窃取、欺诈、破坏及混合攻击等)
新加坡管理大学研究员Jiongchi Yu向Help Net Security表示,企业可通过配置文件在本地环境建模其基础设施、软件堆栈和组织架构,这意味着团队能生成真实且具代表性的内网威胁场景,同时避免敏感数据外泄。
检测效能验证
专家评估显示,ChimeraLog的真实度接近罕见的真实数据集TWOS,远高于CERT。测试发现:
- 在CERT数据集上F1分数接近完美的SVM、CNN、GCN和DS-IID等模型,在ChimeraLog上得分降至约0.83
- 金融场景因攻击模式更隐蔽而检测难度最大
- 基于ChimeraLog训练的模型展现出更好的跨场景泛化能力
Yu指出:"真实的检测不应仅复现宽泛的活动分布,还必须捕获具有逻辑性和丰富上下文信息的行为模式。"他建议部署内网威胁检测的团队应重点关注:收集反映自身环境的日志以使模型适配,以及从训练模型中提取更高层次的行为模式(如异常文件访问或不规律工作时间等可迁移知识)。
技术演进方向
研究团队已测试GPT-4o、Gemini-2.0-Flash和DeepSeek V3三种基础模型:
- GPT-4o生成最多样化的通信日志
- Gemini出现更多任务执行失败
- DeepSeek产生更长的工作日记录(有时持续至午夜)
未来计划包括:
- 扩展对研究机构等更多组织类型的支持
- 创建连接组织类型、场景和配置的模块化数据库
- 支持Model Context协议
- 开发受人类认知启发的更丰富记忆模型
- 深化与Camel-AI社区的集成以提升泛化能力
行业应用前景
对安全从业者而言,Chimera的核心价值在于无需暴露敏感数据即可生成大规模、多样化且真实的内网威胁数据集。这使团队能在接近生产环境的状态下训练和评估检测系统。虽然该技术尚处研究阶段,但为构建能生成真实多模态数据集的自动化网络靶场指明了方向。若得到广泛应用,将有效缩小实验室检测与真实世界内网威胁行为之间的差距。
参考来源:
Why a new AI tool could change how we test insider threat defenses
本文为 独立观点,未经授权禁止转载。
如需授权、对文章有疑问或需删除稿件,请联系 FreeBuf
客服小蜜蜂(微信:freebee1024)