好咯,又见面了,这次给大家分享一个比较冷门的框架武器化利用,抱着分享技术脚本原理和思路的原则,点到为止。 首先先简短介绍一下被害框架:XXL-JOB XXL-JOB是一个分布式任务 2023-8-23 03:52:51 Author: 格格巫和蓝精灵(查看原文) 阅读量:137 收藏
好咯,又见面了,这次给大家分享一个比较冷门的框架武器化利用,抱着分享技术脚本原理和思路的原则,点到为止。
首先先简短介绍一下被害框架:XXL-JOB
XXL-JOB是一个分布式任务调度平台,它提供了Web界面来管理和调度任务。XXL-JOB可以支持海量任务的调度,可以实现任务的动态添加、删除、暂停、恢复等操作,并且可以监控任务执行情况,支持任务失败告警等功能。XXL-JOB还提供了多种任务执行器,包括Java、Shell、Python等,可以满足不同场景下的任务调度需求。XXL-JOB基于开源技术构建,具有高可用、高扩展性、易于集成等特点,被广泛应用于企业级系统中。
至于什么是分布式调度平台,这里不过多赘述,有具体开发运用经验的小伙伴肯定知道这种系统功能的重中之重,好了,我们来简单快速的进行一下漏洞复现:
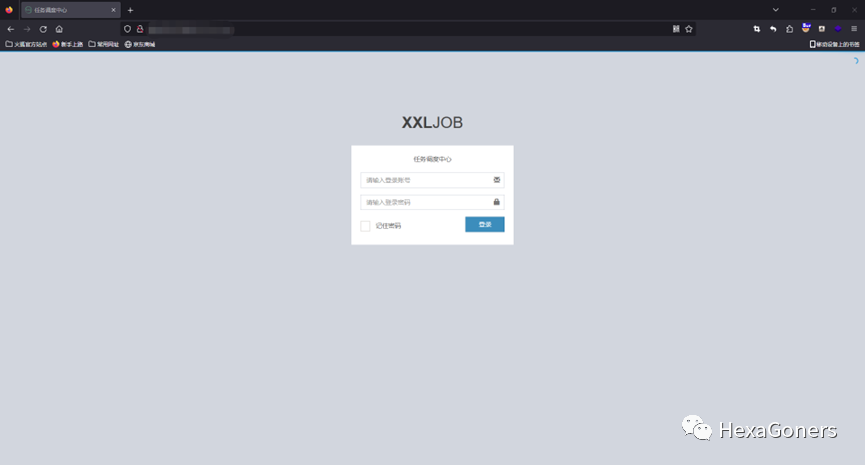
Fofa ::: title=”任务调度中心”(或者shodan)
随机去一位杰哥的房间里康康:
然后老规矩抓个包解除封印,这里是因为打算脚本武器化,所以第一步要搞清楚这个框架的报文数据接收格式,这就好比是人家告诉你的规矩,不过这里的规矩有好几层,哈哈哈哈哈哈哈:
那这里对应到脚本中就是,通过接收一个url参数然后来用requests模块帮助我们批量校验是否存在该弱口令,存在的话就可以下一步利用了,不然就检测下一个url资产:
这里也是收集了一下弱口令作为进入的前提,不然就没得玩啦,然后咱们成功进入:
找到网上公开的漏洞 地址:http://65.49.211.225/about
添加任务管理执行器:
这里抓一个报文看一下数据结构:
然后我们回到任务管理选择执行:
直接root权限都不用提权
铛当当荡,是不是十分的简单呢,慢慢来,师傅们,心急是打不下美帝国主义的卫星滴。
好了,这篇文章主要是想介绍一下接口定制化的思路以及武器化的能力基础培养,工具所在地址为x师傅的github仓库:
https://github.com/beoutnaprun/XXL-JOB-RCE/
欢迎大家下载点星多多支持,我们还会对这个武器化系列的讲解做更多方面,还请大家多多关注支持!
如果使用工具途中有任何好的想法或者改动意见,可以私信我们进行交流!!!
真的真的真的欢迎大家!!!
那好了,这里是HexaGon六边形实验室,我们下次再见。
如有侵权请联系:admin#unsafe.sh