unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
Breaking the Black Box: A Case Study in Red-Teaming a Government Education AI
The “black box” assessment represents the most authentic test of an AI system’s security....
2026-5-18 12:0:37 | 阅读: 65 |
收藏
|
SentinelOne - www.sentinelone.com
semantic
malicious
persona
developer
rude
Living Off the Pipeline: Defending Against CI/CD Subversion
The software supply chain has become one of the most attractive targets for modern adversa...
2026-5-15 13:0:53 | 阅读: 41 |
收藏
|
SentinelOne - www.sentinelone.com
attackers
malicious
runners
software
workflows
The Good, the Bad and the Ugly in Cybersecurity – Week 20
The Good | Authorities Dismantle Major Dark Web Marketplaces & Arrest Key AdminsEuropean...
2026-5-15 13:0:14 | 阅读: 47 |
收藏
|
SentinelOne - www.sentinelone.com
instructure
authorities
coordinated
german
LABScon25 Replay | Breach Alpha: Trading on Cyber Fallout
When a company suffers a cyber breach, its stock price often takes a hit, but the timing,...
2026-5-14 13:0:44 | 阅读: 54 |
收藏
|
SentinelLabs - www.sentinelone.com
labscon
security
speakers
mick
baccio
The Convergence of Cloud Secrets & AI Risk
In 2025, the enterprise risk landscape experienced a paradigm shift: the adoption of AI an...
2026-5-13 18:11:51 | 阅读: 55 |
收藏
|
SentinelOne - www.sentinelone.com
cloud
security
exposure
attackers
The Good, the Bad and the Ugly in Cybersecurity – Week 19
The Good | Courts Sentence Karakurt Ransomware Negotiator & Two DPRK IT Worker Scheme Faci...
2026-5-8 13:0:14 | 阅读: 74 |
收藏
|
SentinelOne - www.sentinelone.com
cloud
remote
zolotarjovs
karakurt
PCPJack | Cloud Worm Evicts TeamPCP and Steals Credentials at Scale
Executive SummarySentinelLABS has identified PCPJack, a credential theft framework that...
2026-5-7 10:0:17 | 阅读: 66 |
收藏
|
SentinelLabs - www.sentinelone.com
cloud
attacker
pcpjack
teampcp
lateral
LABScon25 Replay | Please Connect to the Foreign Entity to Enhance Your User Experience
In this LABScon 25 presentation, Joe FitzPatrick explores how networked devices manufactu...
2026-5-6 13:0:29 | 阅读: 54 |
收藏
|
SentinelLabs - www.sentinelone.com
labscon
hardware
joe
security
2026
The Good, the Bad and the Ugly in Cybersecurity – Week 18
The Good | Authorities Dismantle State-Backed Espionage & Cybercrime RingsThis week, auth...
2026-5-1 13:0:13 | 阅读: 59 |
收藏
|
SentinelOne - www.sentinelone.com
malicious
ftc
authorities
github
criminal
The Good, the Bad and the Ugly in Cybersecurity – Week 17
好,我现在需要帮用户总结这篇文章的内容,控制在100字以内。首先,我得仔细阅读文章,理解各个部分的主要内容。 文章分为三个部分:The Good, The Bad, 和The Ugly。在The Good部分,主要讲述了两个网络犯罪头目的审判情况。Tyler Robert Buchanan和Angelo Martino分别涉及诈骗、身份盗窃和勒索,他们被定罪并面临长期监禁。接着,在The Bad部分,英国的网络安全中心警告中国相关的威胁行为者正在扩大僵尸网络来隐藏网络攻击。他们利用劫持的消费设备来掩盖攻击来源,这让追踪变得困难。最后,在The Ugly部分,SentinelLABS发现了一个名为fast16的网络破坏框架,这个框架可以追溯到2005年,比Stuxnet还要早五年。它被用来干扰科学和工程计算,可能影响了多个领域的重要研究。 现在我要把这些内容浓缩到100字以内。首先,提到两个犯罪头目的审判和他们的罪行。然后简要说明中国相关的威胁行为者利用僵尸网络隐藏攻击。最后提到发现了一个早期的网络破坏框架及其影响。 确保语言简洁明了,不使用复杂的术语,并且直接描述文章内容。 </think> 文章报道了两名网络犯罪头目因诈骗、身份盗窃和勒索获刑;中国关联威胁行为者利用僵尸网络隐藏攻击;以及发现了一个早期的网络破坏框架fast16,其影响深远。...
2026-4-24 15:48:28 | 阅读: 63 |
收藏
|
SentinelOne - www.sentinelone.com
fast16
sabotage
buchanan
network
fast16 | Mystery ShadowBrokers Reference Reveals High-Precision Software Sabotage 5 Years Before Stuxnet
嗯,用户让我总结一下这篇文章的内容,控制在100个字以内,而且不需要用“文章内容总结”或者“这篇文章”这样的开头。直接写描述就行。 首先,我需要通读整篇文章,抓住主要信息。文章讲的是SentinelLABS发现了一个以前未被记录的网络破坏框架,叫做fast16。这个框架的核心组件可以追溯到2005年。它通过篡改高精度计算软件的结果来进行破坏活动。 接下来,fast16.sys这个驱动程序会拦截和修改从磁盘读取的可执行代码,特别是针对使用Intel编译器的软件。它的目标包括LS-DYNA、PKPM和MOHID这些高精度计算软件,这些软件常用于物理模拟、工程设计等领域。 文章还提到,fast16比Stuxnet早了至少五年,并且使用了定制的Lua虚拟机,这比Flame样本还要早三年。此外,fast16在ShadowBrokers泄露中被提及过。 最后,总结的时候需要涵盖fast16的功能、目标以及它的重要性。要确保在100字以内简洁明了地表达出来。 </think> SentinelLABS发现了一个2005年开发的网络破坏框架fast16.sys,该框架通过篡改高精度计算软件的结果进行破坏活动。它针对特定编译器生成的可执行文件,在内存中注入代码以改变计算结果,并传播至整个设施。该框架比Stuxnet早五年,并利用定制Lua虚拟机实现模块化功能。...
2026-4-23 22:0:45 | 阅读: 65 |
收藏
|
SentinelLabs - www.sentinelone.com
c6
software
fast16
8d
windows
LABScon25 Replay | Are Your Chinese Cameras Spying For You Or On You?
嗯,用户让我帮忙总结一下这篇文章的内容,控制在一百个字以内。首先,我需要通读文章,抓住主要信息。 文章主要讲的是两位研究人员Marc Rogers和Silas Cutler在LABScon 25上的演讲,他们探讨了超便宜的中国智能家庭设备的供应链问题。特别是视频门铃和安全摄像头,这些设备在主流电商平台以不同的品牌销售。 他们发现这些设备使用相同的硬件平台,由Allwinner半导体驱动,这家公司得到了中国政府的大量补贴。固件分析显示有硬编码的root密码,安全补丁其实只是注释掉易受攻击的服务,并没有真正移除它们。 此外,这些设备虽然看起来使用本地云服务,但数据经常被路由到香港和中国的服务器。研究人员还追踪到一系列空壳公司和虚构的人格,这些实体通过非响应的注册代理和PO箱来逃避法律服务,保护实际制造商不受监管。 硬件版本快速迭代且缺乏长期支持,这与恶意软件分发模式相似。虽然没有直接归咎于恶意行为,但研究人员认为这些设备形成了一个巨大的、易受攻击的物联网表面,可以通过海外配置控制。消费者被低价吸引,却不知道他们的数据最终受外国控制。 总结时要抓住关键点:供应链问题、安全漏洞、数据流向、空壳公司、快速迭代以及消费者风险。控制在100字以内,用简洁的语言表达出来。 </think> 两位研究人员揭示了中国超低价智能家庭设备(如视频门铃和摄像头)背后的复杂供应链问题。这些设备共享相同硬件平台,存在严重安全漏洞(如硬编码密码),数据常流向中国服务器。制造商通过空壳公司和虚构身份规避监管。快速迭代硬件版本与恶意软件分发模式相似。消费者因低价吸引而忽视数据安全风险。...
2026-4-22 22:0:15 | 阅读: 65 |
收藏
|
SentinelLabs - www.sentinelone.com
labscon
security
cutler
rogers
marc
Hypersonic Supply Chain Attacks: One Solution That Didn’t Need to Know the Payload
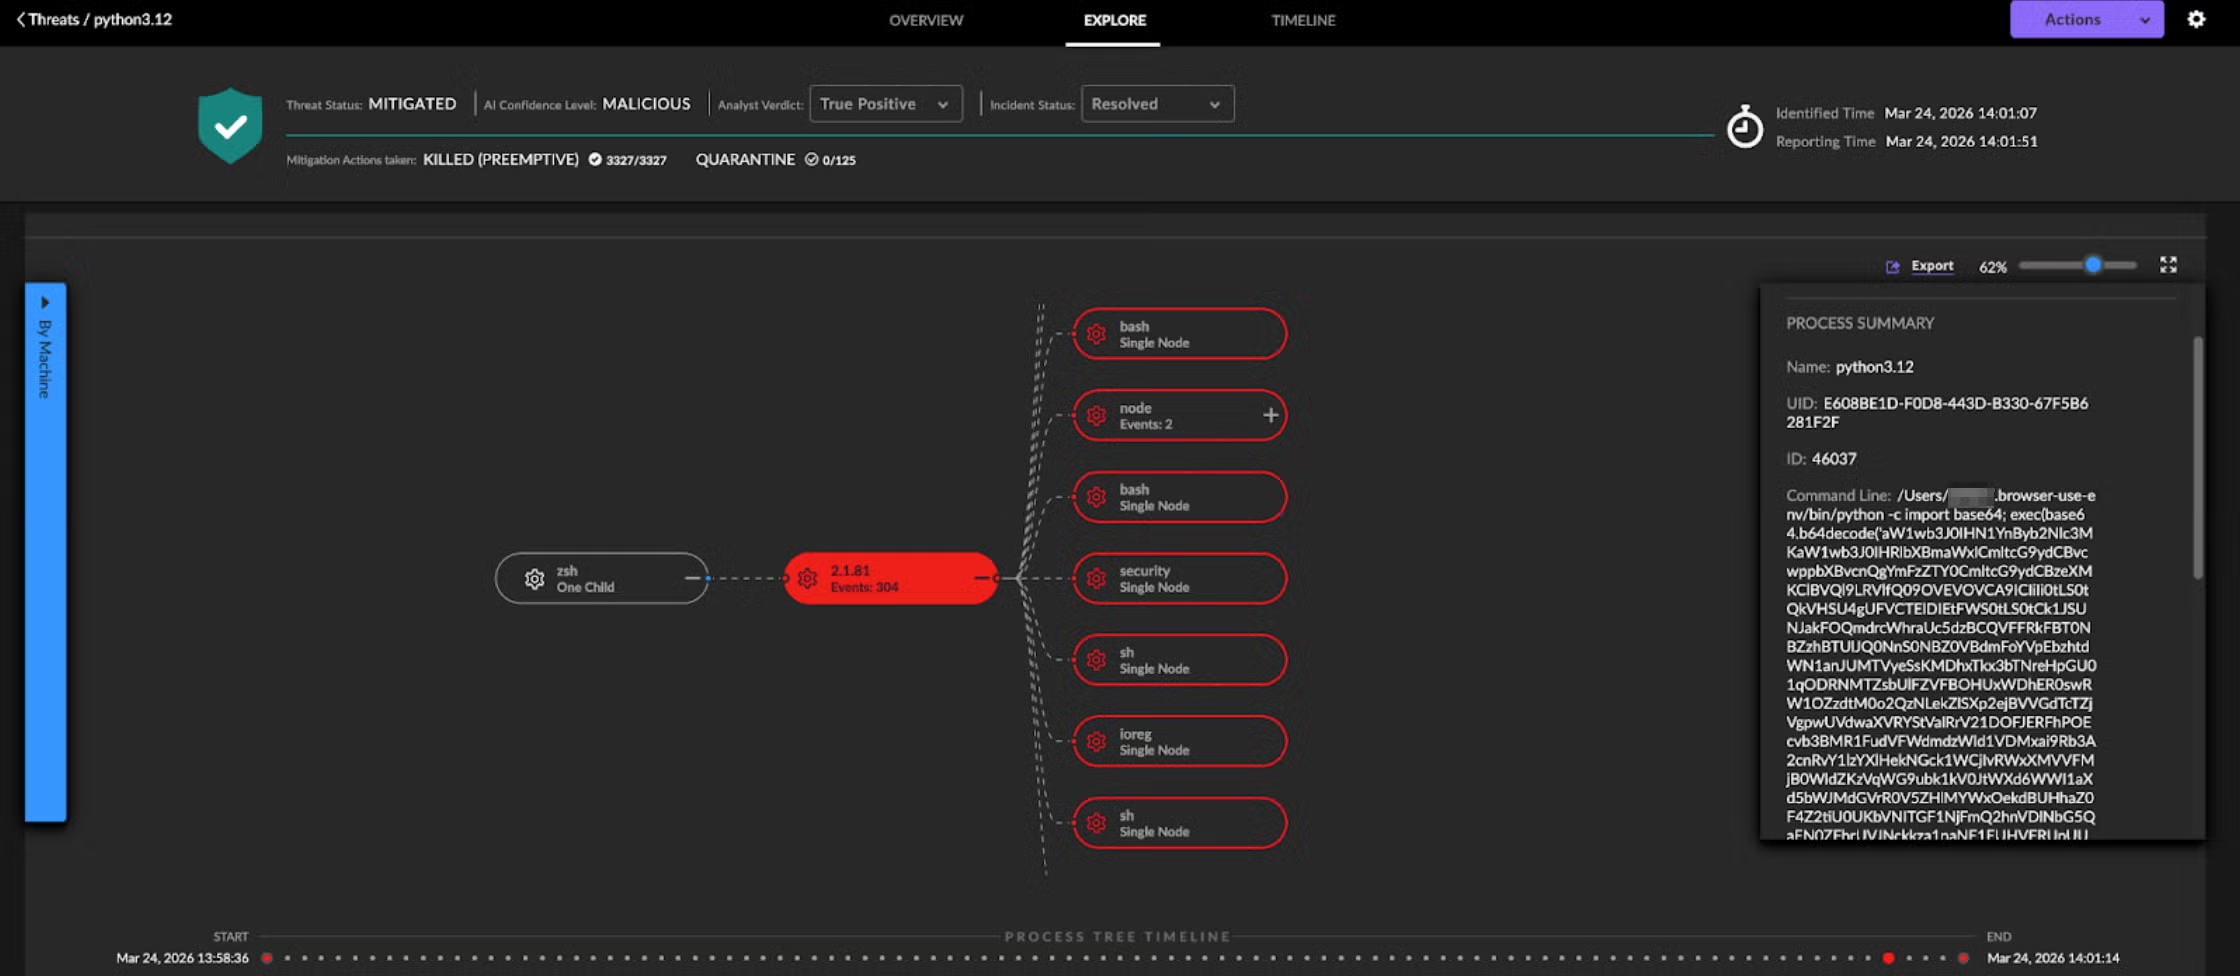
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内。用户的要求很明确,不需要以“文章内容总结”这样的开头,直接写描述即可。 首先,我快速浏览一下文章。文章主要讲的是2026年发生的三次供应链攻击事件,SentinelOne如何通过其AI技术成功阻止了这些攻击。攻击利用了可信的自动化工具和零日漏洞,传统的安全措施无法检测到。 接下来,我需要提取关键信息:时间、事件、技术手段、结果。然后用简洁的语言把这些点连贯起来。 要注意字数限制,所以每个点都要简明扼要。比如,“SentinelOne通过实时行为分析和AI技术阻止了三次攻击”这样的句子既涵盖了技术和结果,又保持了简洁。 最后,检查一下是否符合用户的要求,没有使用禁止的开头,并且内容准确传达了文章的核心信息。 </think> 文章描述了2026年三起通过可信渠道进行的供应链攻击事件,SentinelOne通过实时行为分析和AI技术成功阻止了这些零日攻击。传统安全措施依赖签名和授权验证,在自动化威胁面前失效。文章强调AI防御的重要性,指出只有具备机器速度和自主决策能力的安全架构才能有效应对现代威胁。...
2026-4-22 16:44:53 | 阅读: 63 |
收藏
|
SentinelOne - www.sentinelone.com
security
payload
litellm
malicious
axios
Automation at Machine Speed: Rethinking Execution in Modern Cybersecurity
好的,我现在需要帮用户总结这篇文章的内容,控制在100字以内。首先,我得仔细阅读文章,抓住主要观点。 文章主要讨论了网络安全中的自动化和人工智能的重要性。作者指出,攻击者利用自动化和AI快速入侵企业网络,因此防御也需要升级。文章强调了自动化在提升防御速度和效率中的作用,同时AI提供了洞察力和预测能力。SentinelOne的解决方案被提到,展示了如何通过自动化和AI减少攻击时间,提升运营韧性。 接下来,我需要将这些要点浓缩成一句话,确保不超过100字,并且不使用“文章内容总结”之类的开头。可能的结构是先点明主题,然后说明解决方案及其效果。 比如:“文章探讨了网络安全中自动化与AI的重要性,指出攻击者利用这些技术加速入侵,防御需通过自动化与AI提升速度与效率,并结合人类监督以应对机器速度的威胁。” 这样既涵盖了主要内容,又符合字数要求。 </think> 文章探讨了网络安全中自动化与AI的重要性,指出攻击者利用这些技术加速入侵,防御需通过自动化与AI提升速度与效率,并结合人类监督以应对机器速度的威胁。...
2026-4-20 18:43:49 | 阅读: 49 |
收藏
|
SentinelOne - www.sentinelone.com
machine
agentic
security
threats
defenders
The Good, the Bad and the Ugly in Cybersecurity – Week 16
嗯,用户让我帮忙总结一下这篇文章的内容,控制在100字以内,而且不需要用“文章内容总结”之类的开头,直接写描述。首先,我需要仔细阅读文章,理解每个部分的主要信息。 文章分为三个部分:“The Good”、“The Bad”和“The Ugly”。在“The Good”部分,FBI和印尼合作打击了一个名为W3LL的钓鱼平台,逮捕了开发者,并关闭了其市场。此外,还有两人因帮助朝鲜IT工人在美国企业工作而被判刑。这部分显示了执法机构的成功行动。 接下来是“The Bad”,乌克兰CERT-UA发现了一种名为AgingFly的新恶意软件,通过钓鱼邮件攻击政府、医院等机构。这种恶意软件功能强大,能够远程控制系统,并利用开源工具窃取数据。这表明网络攻击的复杂性和持续威胁。 最后是“The Ugly”,Nginx UI的一个关键漏洞CVE-2026-33032被利用,导致服务器被劫持。攻击者无需认证即可控制服务器,尽管已经修复,但仍有大量暴露实例存在。这强调了及时更新和安全措施的重要性。 总结时需要涵盖这三个方面:执法行动、恶意软件攻击和漏洞利用。确保在100字以内简洁明了地表达出来。 </think> FBI与印尼合作打击W3LL钓鱼平台并逮捕其开发者;美籍人士协助朝鲜IT人员在美国企业获取职位被判刑;乌克兰CERT-UA发现AgingFly恶意软件攻击政府及医院;Nginx UI漏洞被用于服务器劫持。...
2026-4-17 13:0:33 | 阅读: 59 |
收藏
|
SentinelOne - www.sentinelone.com
attackers
w3ll
mcp
phishing
remote
Frontier AI Reinforces the Future of Modern Cyber Defense
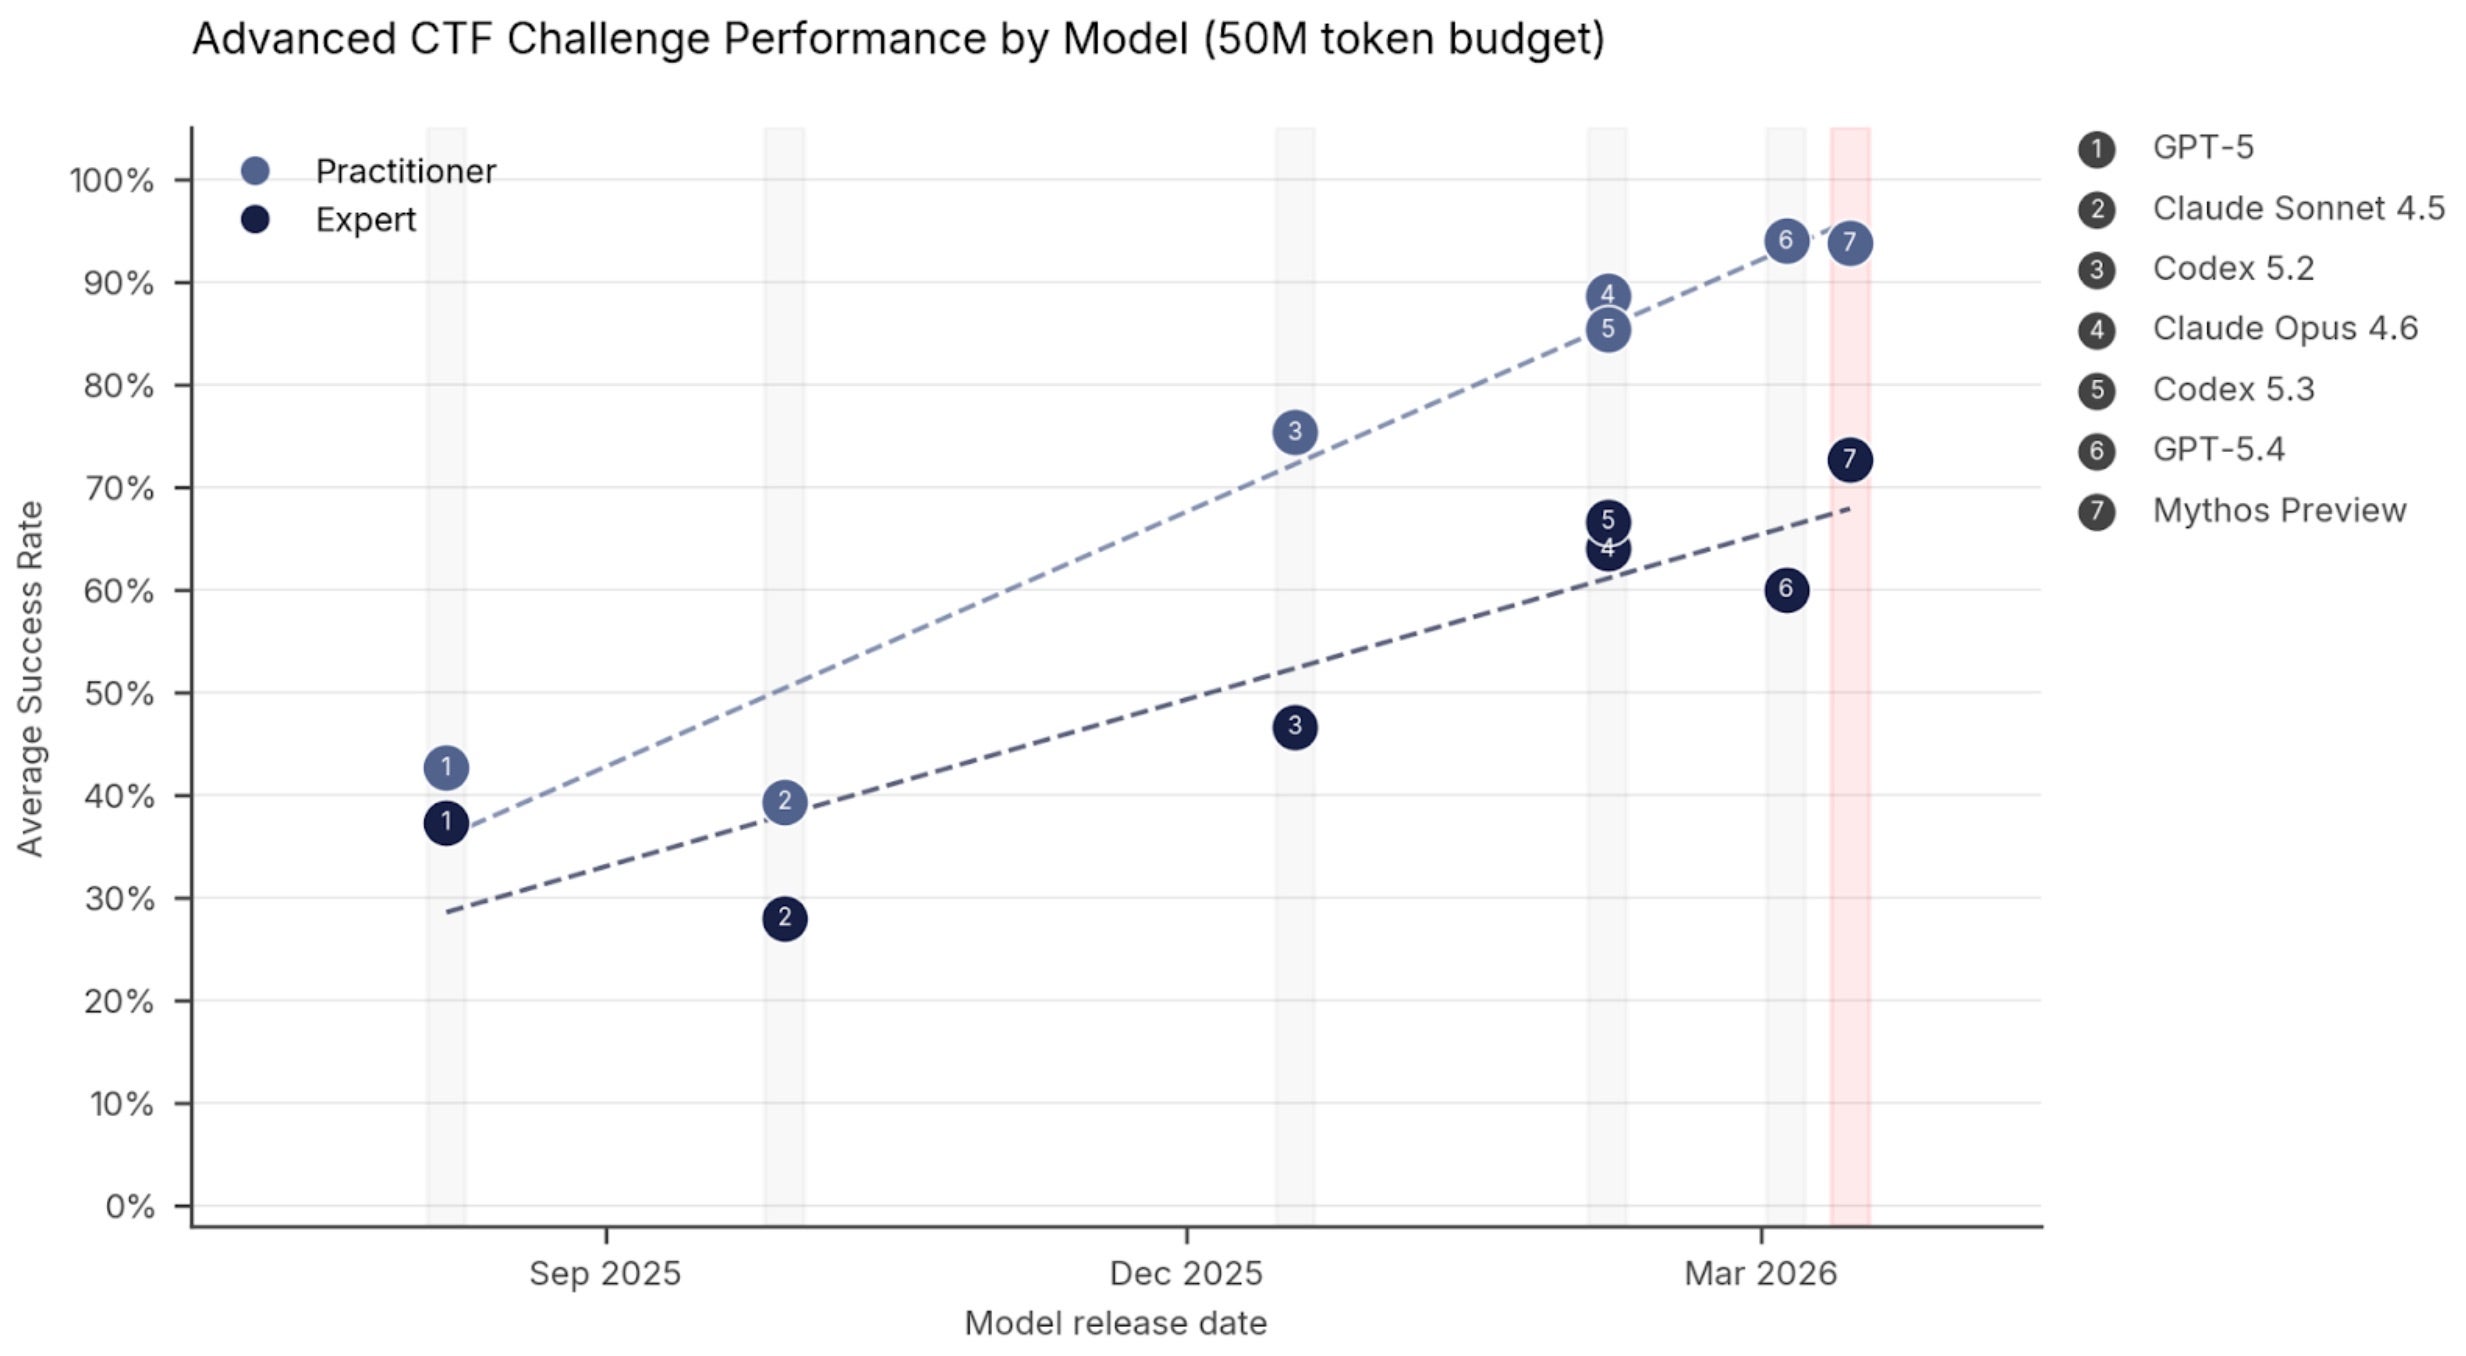
好的,我现在需要帮用户总结这篇文章的内容,控制在100字以内。首先,我得通读整篇文章,抓住主要观点。 文章主要讲的是OpenAI和Anthropic在前沿AI方面的最新进展,SentinelOne认为这些进展对网络安全的未来至关重要。他们强调AI原生防御的重要性,并提到与前沿实验室的合作,以及这些合作如何帮助他们提升平台的能力,特别是在应对零日攻击方面。 接下来,文章讨论了前沿模型如何加速安全运营的智能化和自动化,同时指出漏洞数量与实际风险之间的差距。SentinelOne通过实例展示了他们的解决方案如何有效应对供应链攻击,并利用AI驱动的方法来保障自身技术的安全。 最后,文章建议防御者投资于机器速度的防御和可见性,并引用了AI安全研究所的评估结果,强调评估环境的重要性。 总结时,我需要涵盖这些要点:前沿AI的发展、SentinelOne的合作与技术优势、零日攻击的防御、AI驱动的安全方法以及对防御者的建议。同时,要保持简洁,不超过100字。 </think> OpenAI和Anthropic等前沿AI的发展推动了网络安全向更智能、自动化的方向演进。SentinelOne通过与前沿实验室合作,在平台上嵌入先进模型能力,实时防御零日攻击。文章强调理解真实条件、优先处理关键威胁的重要性,并建议防御者投资机器速度的防御能力。...
2026-4-16 19:33:10 | 阅读: 51 |
收藏
|
SentinelOne - www.sentinelone.com
security
frontier
defended
mythos
anthropic
Securing the Software Supply Chain: How SentinelOne’s AI EDR Autonomously Blocked the CPU-Z Watering Hole Cyber Attack
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内。首先,我得仔细阅读文章,抓住主要信息。 文章讲的是2026年4月9日,cpuid.com被黑客入侵,通过下载按钮传播恶意软件。攻击持续了19小时,用户下载的软件看似正常,实则包含恶意负载。SentinelOne的系统检测到异常行为,成功阻止了攻击。文章还提到攻击者重复使用相同的基础设施,导致他们被迅速识别。受害者主要是IT专业人士,潜在风险很高。 接下来,我需要将这些要点浓缩到100字以内。要确保涵盖事件时间、攻击方式、检测过程、攻击者失误以及影响范围。 可能的结构是:时间+事件+攻击方式+检测结果+攻击者失误+影响范围。 最后检查字数是否符合要求,并确保语言简洁明了。 </think> 2026年4月9日,cpuid.com遭黑客入侵,通过官方下载按钮传播恶意软件。攻击持续19小时,用户下载的软件看似正常但含恶意负载。SentinelOne通过行为检测发现异常并阻止攻击。攻击者重复使用相同基础设施被迅速识别。受害者多为IT专业人士,潜在风险极高。...
2026-4-14 22:59:27 | 阅读: 67 |
收藏
|
SentinelOne - www.sentinelone.com
software
behavioral
cpuid
attacker
malicious
The Good, the Bad and the Ugly in Cybersecurity – Week 15
嗯,用户让我总结这篇文章,控制在一百个字以内,而且不需要特定的开头。首先,我需要快速浏览文章内容,找出主要事件。 文章分为三个部分:“The Good”、“The Bad”和“The Ugly”。第一部分讲的是美国司法部破坏了俄罗斯间谍组织控制的TP-Link路由器网络。他们通过DNS劫持来窃取数据,FBI采取行动恢复了设备。 第二部分提到威胁者利用苹果的Script Editor绕过安全措施,传播恶意软件。这可能对Mac用户构成威胁。 第三部分是伊朗黑客攻击美国关键基础设施中的PLC设备,导致操作中断和数据篡改。 现在,我需要将这三个主要事件浓缩到100字以内。要确保每个部分的关键点都涵盖到:俄罗斯的网络攻击被破坏、苹果的安全漏洞被绕过、伊朗对关键基础设施的攻击。 最后,检查字数是否符合要求,并确保语言简洁明了。 </think> 美国司法部成功破坏俄罗斯间谍组织控制的TP-Link路由器网络;威胁者利用苹果Script Editor绕过安全措施传播恶意软件;伊朗黑客攻击美国关键基础设施中的PLC设备。...
2026-4-10 13:0:39 | 阅读: 54 |
收藏
|
SentinelOne - www.sentinelone.com
plcs
routers
clickfix
gru
operational
Edge Decay: How a Failing Perimeter Is Fueling Modern Intrusions
好的,我现在需要帮用户总结这篇文章的内容,控制在100字以内。首先,我得仔细阅读文章,理解其主要观点。 文章讨论了企业网络安全中的边缘设备问题。过去,企业依赖防火墙、VPN等作为安全边界,但现在这些设备成为攻击目标。攻击者利用零日漏洞和自动化工具快速入侵,导致传统防御失效。边缘设备一旦被攻陷,就成为内部攻击的跳板,进而影响身份认证系统。文章强调了边缘安全的重要性,并指出传统安全措施已不足以应对现代威胁。 接下来,我需要将这些要点浓缩到100字以内。要突出边缘设备的漏洞、攻击手段的变化以及对整体安全的影响。同时,语言要简洁明了,避免使用复杂的术语。 可能的结构是:首先点明边缘设备成为主要攻击目标,然后说明原因(零日漏洞、自动化工具),接着描述攻击带来的后果(身份认证受损),最后强调传统防御的不足和新的安全需求。 现在试着组织语言: “文章指出企业网络安全正面临边缘设备暴露的风险。传统边界防御如防火墙和VPN已成为攻击目标。零日漏洞和自动化工具使攻击者能快速入侵未受保护的基础设施。一旦攻陷边缘设备,攻击者可直接进入内部网络并操控身份认证系统。传统防御措施已无法应对这一威胁。” 检查字数:大约100字左右,符合要求。 确认内容是否涵盖主要观点:边缘暴露、攻击手段、后果、防御失效。是的。 最后确保语言流畅自然。 </think> 文章指出企业网络安全正面临边缘设备暴露的风险。传统边界防御如防火墙和VPN已成为攻击目标。零日漏洞和自动化工具使攻击者能快速入侵未受保护的基础设施。一旦攻陷边缘设备,攻击者可直接进入内部网络并操控身份认证系统。传统防御措施已无法应对这一威胁。...
2026-4-9 13:0:49 | 阅读: 58 |
收藏
|
SentinelOne - www.sentinelone.com
attackers
perimeter
firmware
The Good, the Bad and the Ugly in Cybersecurity – Week 14
嗯,用户让我总结一篇文章的内容,控制在100字以内,而且不需要特定的开头。首先,我需要仔细阅读这篇文章,了解它的主要内容。 文章分为三个部分:The Good、The Bad和The Ugly。每个部分都讲述了不同的网络安全事件。The Good部分讲的是SentinelOne的AI EDR如何实时阻止供应链攻击;The Bad部分是关于Axios被攻击,恶意npm包传播RAT;The Ugly则是Chrome的零日漏洞被利用。 接下来,我要把这些信息浓缩到100字以内。要抓住每个事件的关键点:SentinelOne的AI检测和阻止攻击,Axios供应链攻击导致RAT传播,Chrome零日漏洞允许远程代码执行。 然后,确保语言简洁明了,不使用复杂的术语,让读者一目了然。最后检查字数,确保不超过限制。 </think> SentinelOne AI EDR实时阻止LiteLLM供应链攻击;Axios因npm包被恶意篡改传播跨平台RAT;Chrome发现高危零日漏洞CVE-2026-5281,允许远程代码执行。...
2026-4-3 13:0:0 | 阅读: 61 |
收藏
|
SentinelOne - www.sentinelone.com
axios
malicious
chrome
attackers
windows
Previous
3
4
5
6
7
8
9
10
Next