unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
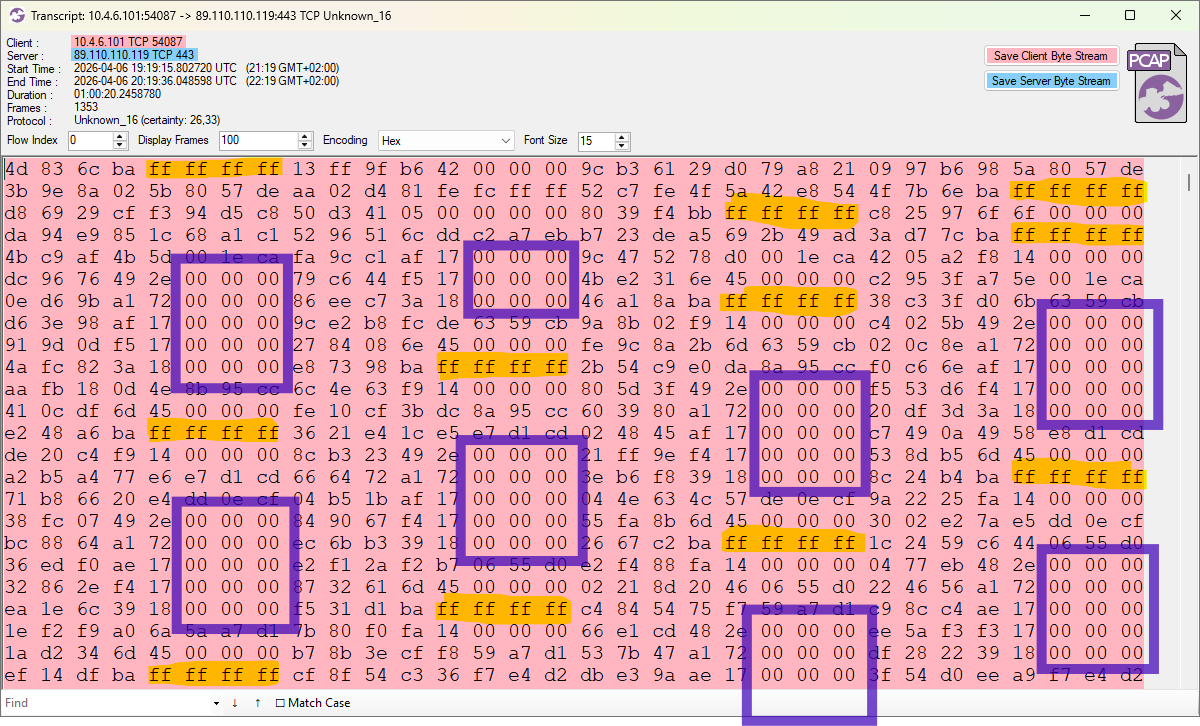
Unmasking Malware Families
, Monday, 21 September 2026 10:00:00 (UTC/GMT)...
2026-9-21 10:0:0 | 阅读: 27 |
收藏
|
NETRESEC Network Security Blog - www.netresec.com
flowcarp
c2
statistical
malwarexyz
network
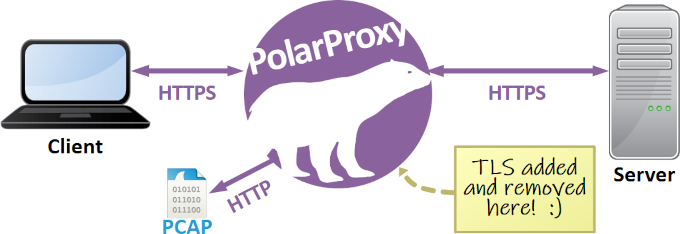
PolarProxy 2.0.2 Released
, Tuesday, 08 September 2026 12:35:00 (UTC/GMT)...
2026-9-8 12:35:0 | 阅读: 14 |
收藏
|
NETRESEC Network Security Blog - www.netresec.com
polarproxy
proxy
software
idle
client
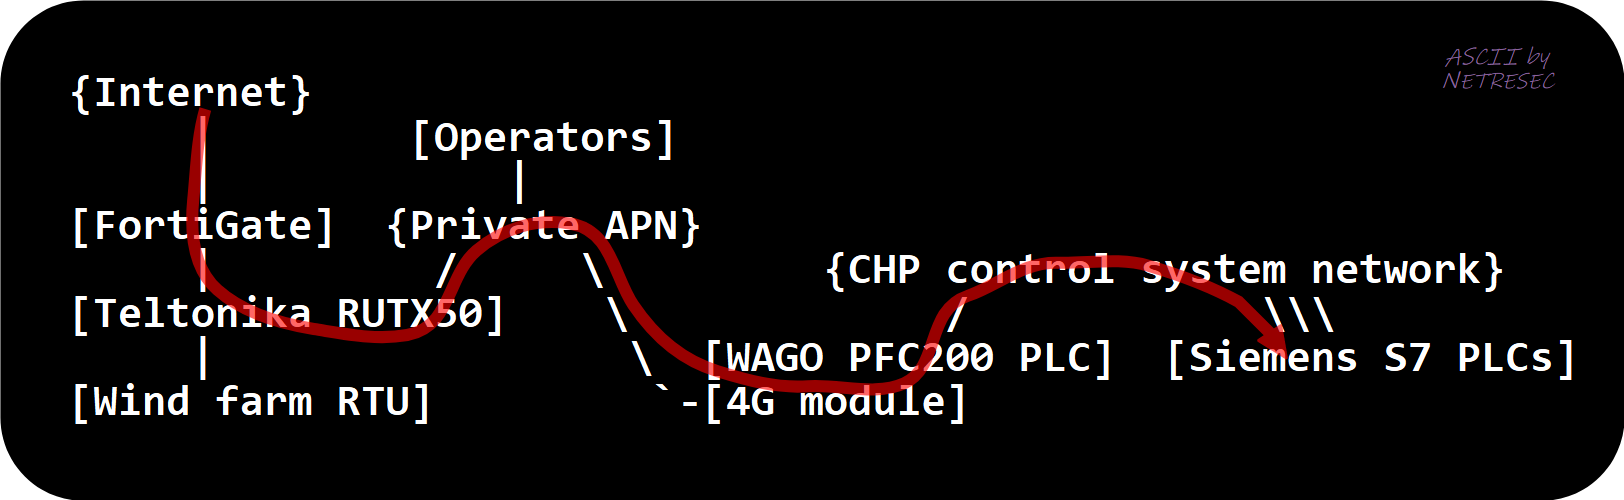
OT Networks Still Need Monitoring
, Monday, 31 August 2026 11:50:00 (UTC/GMT)...
2026-8-31 11:50:0 | 阅读: 28 |
收藏
|
NETRESEC Network Security Blog - www.netresec.com
network
monitoring
polska
plant
attackers
CNCMachineRMS C2 Protocol
, Friday, 21 August 2026 14:45:00 (UTC/GMT)...
2026-8-21 14:45:0 | 阅读: 28 |
收藏
|
NETRESEC Network Security Blog - www.netresec.com
2026
c2
flowcarp
doh
PureLogs, PureRAT and misleading zgRAT
, Monday, 27 July 2026 16:00:00 (UTC/GMT)...
2026-7-27 16:0:0 | 阅读: 56 |
收藏
|
NETRESEC Network Security Blog - www.netresec.com
purelogs
zgrat
purerat
malicious
c2
Ping32 RMM and ValleyRAT
, Thursday, 25 June 2026 09:27:00 (UTC/GMT)...
2026-6-25 09:27:0 | 阅读: 61 |
收藏
|
NETRESEC Network Security Blog - www.netresec.com
valleyrat
rmm
triage
gh0stkcp
flowcarp
Maximizing IOC Impact
, Monday, 08 June 2026 07:00:00 (UTC/GMT)...
2026-6-8 07:0:0 | 阅读: 64 |
收藏
|
NETRESEC Network Security Blog - www.netresec.com
c2
broad
threatfox
certs
feeds
PolarProxy 2.0.1 Released
, Friday, 05 June 2026 06:45:00 (UTC/GMT)...
2026-6-5 06:45:0 | 阅读: 52 |
收藏
|
NETRESEC Network Security Blog - www.netresec.com
polarproxy
proxy
decrypted
throughput
memory
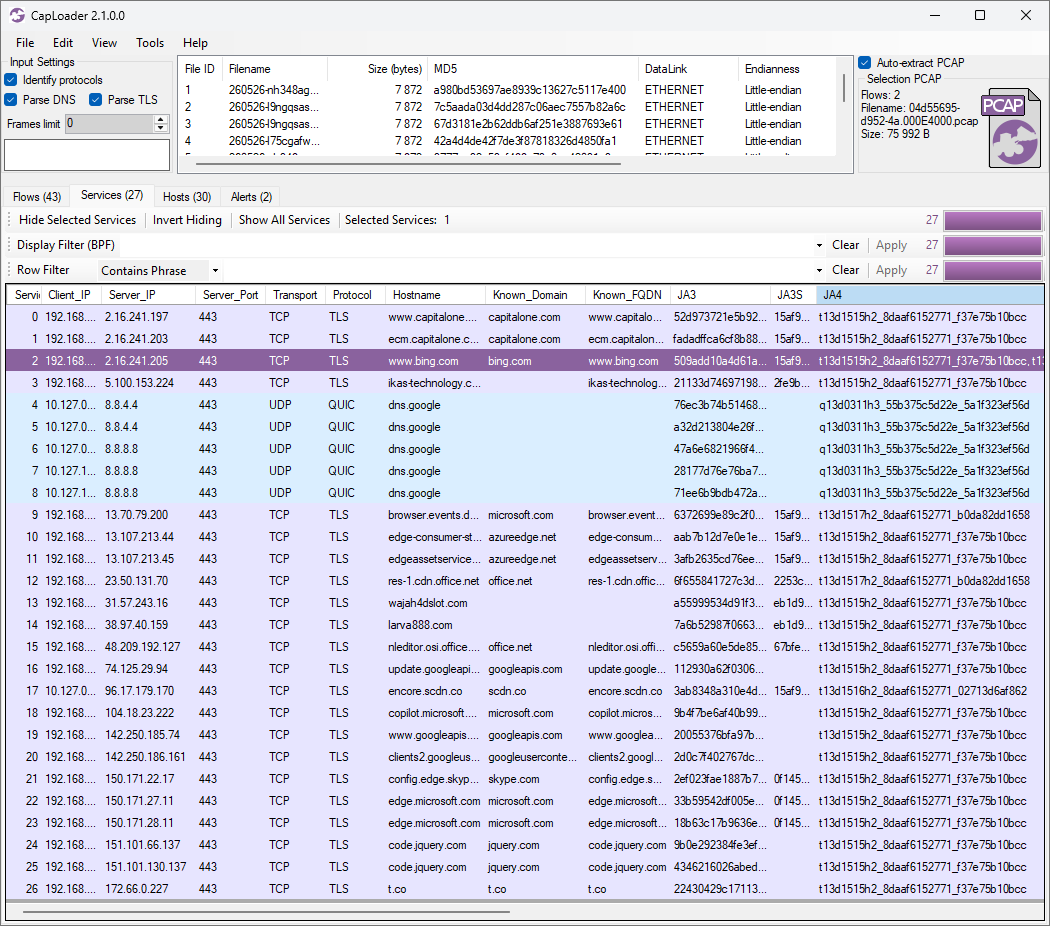
CapLoader 2.1.0 Released
, Wednesday, 27 May 2026 09:15:00 (UTC/GMT...
2026-5-27 09:15:0 | 阅读: 53 |
收藏
|
NETRESEC Network Security Blog - www.netresec.com
caploader
handshakes
ja4
gre
PolarProxy 2.0 Released
, Monday, 18 May 2026 07:01:00 (UTC/GMT)...
2026-5-18 07:1:0 | 阅读: 54 |
收藏
|
NETRESEC Network Security Blog - www.netresec.com
polarproxy
proxy
musl
download
decrypted
Remcos Alerts from FlowCarp in EveBox
, Friday, 08 May 2026 11:49:00 (UTC/GMT)...
2026-5-8 11:49:0 | 阅读: 51 |
收藏
|
NETRESEC Network Security Blog - www.netresec.com
remcos
flowcarp
evebox
eve
ja3
FlowCarp Identifies Protocols
, Monday, 04 May 2026 14:53:00 (UTC/GMT)...
2026-5-4 14:53:0 | 阅读: 39 |
收藏
|
NETRESEC Network Security Blog - www.netresec.com
flowcarp
eve
pcapng
broker
c2
CISA mixup of IOC domains
嗯,用户让我帮忙总结一篇文章,控制在100字以内,而且不需要特定的开头。首先,我得仔细阅读文章内容,理解主要信息。 文章主要讲的是CISA在报告中发布的IOCs有问题,比如域名拼写错误。GTIG和Mandiant的报告发现这些IOCs和中国黑客有关,而CISA原本是针对俄罗斯的。这可能是因为CISA在发布时出现了混淆或者打字错误。 接下来,我需要提取关键点:CISA报告中的IOCs与GTIG报告有重叠,但可能存在拼写错误;特别是两个域名的例子,“accesscan.org”和“glize.com”可能是误写。此外,GTIG报告中的相关域名属于Dynu Systems,常被恶意使用。 然后,我要把这些信息浓缩到100字以内,确保涵盖主要问题:CISA IOC混淆、拼写错误、涉及不同威胁组织以及域名归属情况。 最后,检查语言是否简洁明了,没有使用复杂的术语,并且符合用户的要求。 </think> CISA报告中提到的IOC域名与GTIG报告存在重叠,但部分域名疑似拼写错误,例如"accesscan.org"与"accesscam.org","glize.com"可能来自误写。GTIG报告中的相关域名属于Dynu Systems,常被恶意利用,而CISA提及的某些域名则为合法网站。...
2026-2-26 09:35:0 | 阅读: 31 |
收藏
|
NETRESEC Network Security Blog - www.netresec.com
gtig
glize
thursday
141a
aa25
njRAT runs MassLogger
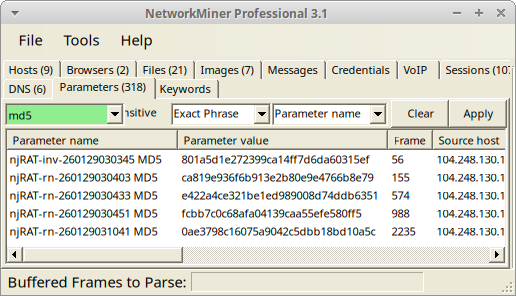
嗯,用户让我帮忙总结一下这篇文章的内容,控制在一百个字以内,而且不需要以“文章内容总结”或“这篇文章”这样的开头,直接写描述即可。首先,我需要仔细阅读文章内容,抓住主要信息。 文章主要讲的是njRAT这个远程访问木马,已经存在超过十年,仍然很受欢迎。作者用NetworkMiner Professional来解码njRAT的C2流量,提取了截图、命令和传输的文件。PCAP文件显示攻击者下载了受害者的全分辨率截图。此外,还提到了njRAT的命令如CAP、inv和rn,以及传输的DLL和EXE文件是gzip压缩的。MassLogger被用来窃取凭证,并通过特定邮箱和SMTP服务器发送数据。最后列出了相关的IOC列表。 现在需要把这些信息浓缩到100字以内。要涵盖njRAT的功能、NetworkMiner的作用、提取的内容、MassLogger的作用以及IOC列表。可能需要简化一些技术细节,但要保留关键点。 比如:“njRAT是一种远程访问木马,可窃取截图、执行命令并传输文件。NetworkMiner Professional可用于解码其C2流量并提取相关数据。MassLogger被用于窃取凭证并通过特定邮箱发送。”这样大概在100字左右。 再检查一下是否遗漏了关键点:njRAT的历史、NetworkMiner的作用、提取的内容类型、MassLogger的功能以及IOC列表。可能需要稍微调整句子结构以确保信息完整且简洁。 </think> njRAT是一种远程访问木马,可窃取截图、执行命令并传输文件。NetworkMiner Professional可用于解码其C2流量并提取相关数据。MassLogger被用于窃取凭证并通过特定邮箱发送。...
2026-2-2 19:39:0 | 阅读: 40 |
收藏
|
NETRESEC Network Security Blog - www.netresec.com
njrat
rn
masslogger
Decoding malware C2 with CyberChef
视频教程演示如何使用CyberChef解码恶意软件C2流量,包括从Hex、XOR等操作解码反向壳会话和PowerShell负载,并提供PCAP文件下载链接及IOC列表。...
2026-1-20 12:10:0 | 阅读: 25 |
收藏
|
NETRESEC Network Security Blog - www.netresec.com
cyberchef
powershell
network
c2
4444
Latrodectus BackConnect
好的,我现在需要帮用户总结这篇文章的内容,控制在100字以内。首先,我得通读整篇文章,抓住主要信息。 文章主要讲的是Latrodectus后门被用来投放BackConnect RAT,这个RAT使用了与IcedID和QakBot相同的C2协议。作者用NetworkMiner Professional解析了这个流量,展示了攻击者如何通过VNC、反向shell等手段入侵系统。此外,还提到了攻击者的一些键盘错误以及后续的恶意软件投放。 接下来,我需要将这些要点浓缩成100字以内的总结。要注意不要使用“文章内容总结”这样的开头,直接描述内容即可。 可能的结构是:Latrodectus后门用于投放BackConnect RAT,该RAT利用特定协议进行攻击活动,包括VNC会话和反向shell。NetworkMiner Professional帮助解析了这些流量,并展示了攻击者的活动细节。 现在检查字数是否符合要求,并确保所有关键点都被涵盖。 </think> 文章描述了Latrodectus后门用于投放BackConnect RAT的活动,该RAT利用与IcedID和QakBot相同的C2协议进行攻击。通过NetworkMiner Professional解析的流量显示,攻击者使用反向VNC、Shell等手段入侵系统,并投放了Cobalt Strike和Brute Ratel等恶意软件。...
2025-12-10 13:0:0 | 阅读: 54 |
收藏
|
NETRESEC Network Security Blog - www.netresec.com
backconnect
reverse
vnc
attacker
NetworkMiner 3.1 Released
, Monday, 01 December 2025 08:20:00 (UTC/GMT)...
2025-12-1 08:20:0 | 阅读: 31 |
收藏
|
NETRESEC Network Security Blog - www.netresec.com
njrat
c2
redline
mc
Optimizing IOC Retention Time
嗯,用户让我帮忙总结一篇文章的内容,控制在一百个字以内,而且不需要用“文章内容总结”这样的开头。首先,我需要仔细阅读这篇文章,理解它的主要观点。 文章主要讨论了指标(IOC)的保留时间优化。里面提到了很多关于C2服务器的生命周期,比如90%的C2服务器寿命不到5天,93%不到14天。这说明IOC的有效时间其实很短。接着提到了“痛苦金字塔”,说明低层的IOC容易被替换,而高层的虽然更难检测,但更有效。 然后文章讲到很多组织保留旧的IOC太久,导致资源浪费和误报增加。还提到了Ghost IOC的概念,即那些已经失效的IOC被继续监控的情况。最后建议要根据IOC的类型和时间来优化保留策略,减少误报风险。 现在我需要把这些要点浓缩到100字以内。要确保涵盖主要观点:IOC的有效期短、保留过久的问题、金字塔模型、Ghost IOC的影响以及优化建议。 可能的结构是:先说文章主题,然后提到研究结果和问题,接着提到解决方案和建议。这样在有限字数内传达完整信息。 最后检查一下是否符合要求:中文、100字以内、直接描述内容。确保没有使用开头模板。 </think> 文章探讨了安全事件响应中指标(IOC)的有效性和保留时间问题。研究表明多数C2服务器寿命仅几天至两周,长期保留旧IOC不仅浪费资源,还增加误报风险。建议根据 IOC 类型和时间进行优化管理,并优先使用更可靠的长寿命指标以降低误报率。...
2025-11-6 12:5:0 | 阅读: 69 |
收藏
|
NETRESEC Network Security Blog - www.netresec.com
pyramid
positives
pain
c2
lived
Online Network Forensics Class
Erik Hjelmvik将于2025年2月23日至26日举办在线网络取证培训“Network Forensics for Incident Response”,分析包含黑客和恶意软件流量的PCAP文件。课程时间为每天13:00至17:00 CET(7am至11am EDT),限15人,费用920欧元(早鸟价828欧元)。适合蓝队、事件响应者和执法部门人员参加。...
2025-10-20 11:48:1 | 阅读: 50 |
收藏
|
NETRESEC Network Security Blog - www.netresec.com
network
attendees
erik
attackers
eur
Gh0stKCP Protocol
Gh0stKCP是一种基于KCP的C2协议,用于PseudoManuscrypt和ValleyRAT等恶意软件。其握手阶段采用独立会话ID实现NAT穿透,并通过特定检测方法识别该协议。...
2025-9-24 09:40:0 | 阅读: 62 |
收藏
|
NETRESEC Network Security Blog - www.netresec.com
kcp
gh0stkcp
c2
handshake
yy
Previous
0
1
2
3
4
5
6
7
Next