unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
Netis NC63(CVE-2026-76071)未认证栈缓冲区溢出漏洞复现 - IOTsec-Zone
1、CVE官网漏洞描述编号:CVE-2026-76071标题:Netis NC63 V3.0.0.3327 中的堆栈缓冲区溢出问题,由 destHost 参数引起描述:通过 V3.0.0.332...
2026-9-21 02:51:7 | 阅读: 0 |
收藏
|
玄武实验室每日安全 - www.iotsec-zone.com
boa
netis
脚本
sess
漏洞
DrayTek Vigor3910 工业路由器固件解密与逆向分析:CVE-2024-41592/23721漏洞复现 - IOTsec-Zone
文章描述了对Draytek路由器固件版本3971和4325的解密过程。通过使用draytools工具和binwalk分析熵值及文件结构,发现4325版本采用ChaCha20加密算法,并提取出硬编码的密钥和Nonce。成功解密后尝试用QEMU模拟运行固件,但因KVM和网络配置问题需重新编译QEMU以支持ARM架构。...
2025-12-15 04:43:28 | 阅读: 34 |
收藏
|
玄武实验室每日安全 - www.iotsec-zone.com
chacha20
加密
fw
脚本
固件
D-Link DIR-825 2.10(CVE-2025-8949)漏洞复现 - IOTsec-Zone
D-Link DIR-825 2.10固件中发现基于堆栈的缓冲区溢出漏洞,影响httpd组件中的ping_response.cgi文件。攻击者可通过构造特定HTTP请求远程利用该漏洞导致设备崩溃。分析显示parse_special_char函数防护不完善,引入新风险。...
2025-9-4 04:43:1 | 阅读: 21 |
收藏
|
玄武实验室每日安全 - www.iotsec-zone.com
漏洞
缓冲区
固件
binwalk
注入
Atmel SAM Cortex-M7 MCU rom 分析,逆向工程,仿真和模糊化 - IOTsec-Zone
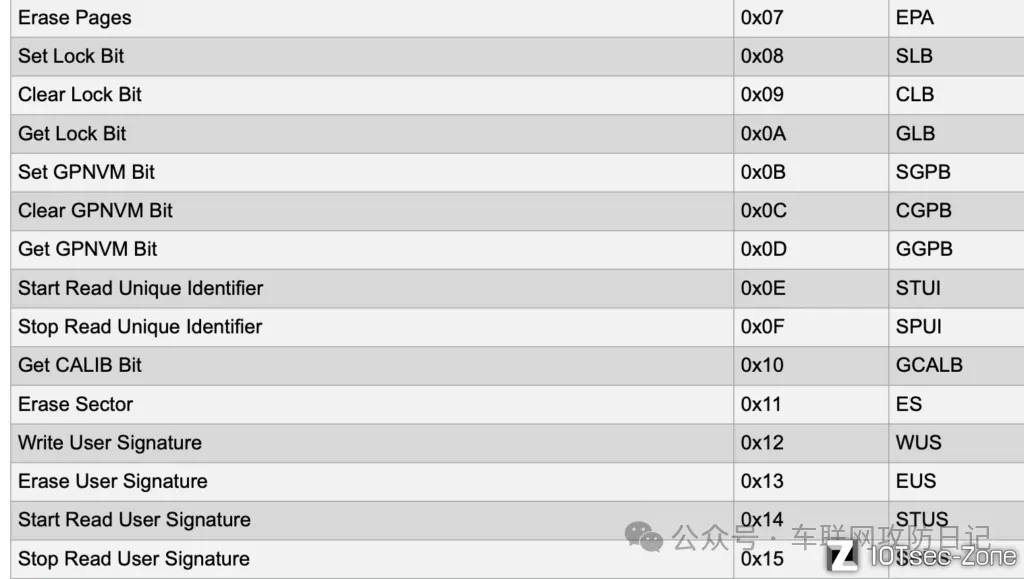
作者通过研究Cortex-M7 MCU(如SAM E70系列)的安全位保护功能,探讨了其工作原理及实现细节,并利用Qiling框架模拟ROM代码以验证安全机制。文章揭示了安全位如何通过GPNVM位控制Flash访问权限,并展示了通过硬件或软件触发器禁用安全位的方法。...
2025-8-31 10:35:48 | 阅读: 9 |
收藏
|
玄武实验室每日安全 - www.iotsec-zone.com
rom
eefc
mcu
映射
安全
利用目录穿越漏洞对某光猫进行固件提取 - IOTsec-Zone
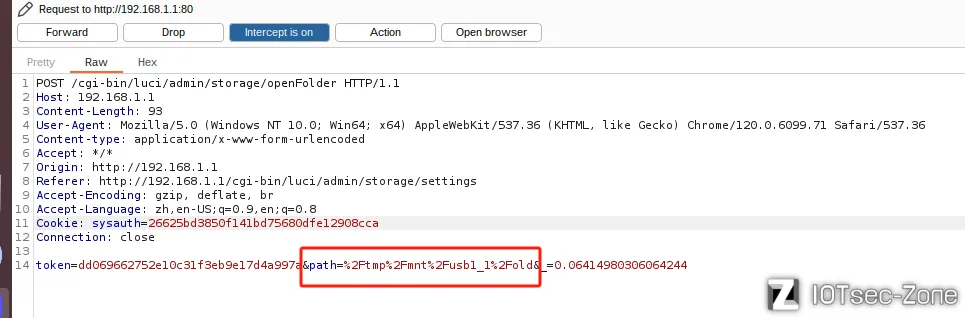
该设备存在目录穿越漏洞,可通过USB设备或抓包改包方式访问固件根目录并提取文件系统。攻击者可利用此漏洞下载配置文件romfile.cfg获取明文密码,并进一步通过UART串口或telnet进入shell环境拷贝敏感文件。...
2025-6-13 06:7:25 | 阅读: 18 |
收藏
|
玄武实验室每日安全 - www.iotsec-zone.com
穿越
u盘
信息
串口
漏洞
Previous
0
1
2
3
4
5
6
7
Next