unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
Roles Here? Roles There? Roles Anywhere: Exploring the Security of AWS IAM Roles Anywhere
read file error: read notes: is a directory...
2025-6-9 10:0:8 | 阅读: 69 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
attacker
anchor
cloud
arns
Blitz Malware: A Tale of Game Cheats and Code Repositories
Blitz是一种Windows恶意软件,通过被黑的游戏作弊程序传播。它分为两阶段:下载器和bot。开发者利用Hugging Face托管C2基础设施,并包含Monero挖矿机。作者通过Telegram推广后宣布退出。...
2025-6-6 10:0:49 | 阅读: 76 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
blitz
cheat
backdoored
c2
cheats
Lost in Resolution: Azure OpenAI's DNS Resolution Issue
研究人员发现Azure OpenAI DNS解析逻辑存在漏洞,可能导致跨租户数据泄露和中间人攻击。该问题源于API与UI处理域名方式不同,多个租户可共享同一域名并解析至外部IP地址。微软已修复此漏洞,并强调需持续监控云配置和DNS解析以确保安全。...
2025-6-3 10:0:13 | 阅读: 72 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
openai
security
cloud
microsoft
tenants
How Good Are the LLM Guardrails on the Market? A Comparative Study on the Effectiveness of LLM Content Filtering Across Major GenAI Platforms
文章比较了三家主流云平台大型语言模型内置的安全护栏效果。研究发现这些护栏在处理良性查询和恶意指令时存在误报和漏报问题。不同平台表现差异显著:平台3误报率高但漏报较少;平台2漏报率低但误报较多;平台1则较为宽松。模型对齐机制在减少有害输出方面发挥了关键作用。...
2025-6-2 22:0:26 | 阅读: 83 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
prompts
guardrails
malicious
harmful
benign
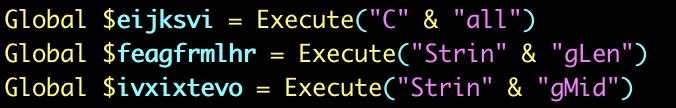
DarkCloud Stealer: Comprehensive Analysis of a New Attack Chain That Employs AutoIt
DarkCloud Stealer是一种恶意软件,通过钓鱼邮件和文件共享服务传播。攻击者利用AutoIt脚本隐藏恶意代码,并窃取浏览器密码、信用卡信息等敏感数据。该恶意软件自2022年起活跃,并在2025年出现新变种。Palo Alto Networks提供安全解决方案以防御此类威胁。...
2025-5-14 10:0:53 | 阅读: 72 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
autoit
darkcloud
stealer
shellcode
malicious
Threat Brief: CVE-2025-31324
SAP披露了CVE-2025-31324高危漏洞(CVSS 10.0),影响SAP NetWeaver 7.50版本的Visual Composer组件。该漏洞允许未认证用户上传任意文件至服务器,可能导致远程代码执行和系统完全控制。攻击者通过发送特定HTTP请求至/developmentserver/metadatauploader端点利用此漏洞,并部署web shell进行进一步攻击。建议用户及时更新补丁并参考SAP官方指南以降低风险。...
2025-5-9 22:0:14 | 阅读: 74 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
payload
download
powershell
attacker
reverse
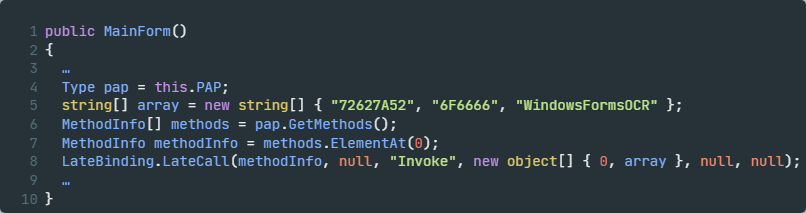
Stealthy .NET Malware: Hiding Malicious Payloads as Bitmap Resources
网络犯罪分子利用位图资源隐藏恶意软件于32位.NET应用中,通过多阶段链式反应提取并执行最终有效负载(如Agent Tesla)。Palo Alto Networks提供Advanced WildFire等产品以增强防护能力。...
2025-5-9 10:0:50 | 阅读: 50 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
malicious
payload
analysis
stage
tl
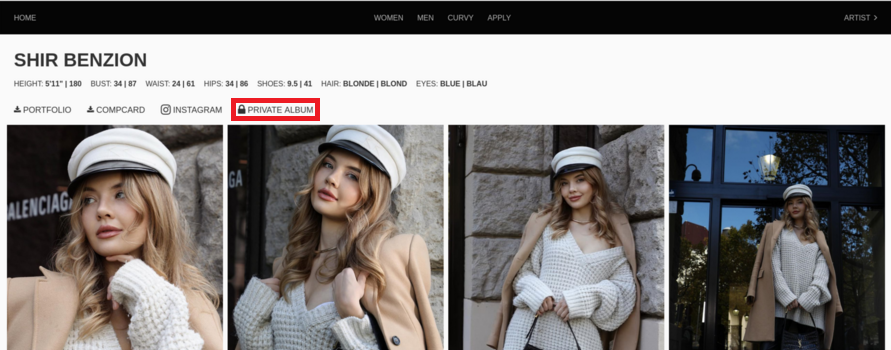
Iranian Cyber Actors Impersonate Model Agency in Suspected Espionage Operation
Unit 42发现一个冒充德国模特经纪公司的伊朗基础设施,创建虚假网站收集用户信息用于定向攻击,并利用假模特资料进行社会工程学攻击。该活动疑似由伊朗威胁集团Agent Serpens实施。...
2025-5-7 10:0:55 | 阅读: 53 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
iranian
mega
fictitious
benzion
shir
Lampion Is Back With ClickFix Lures
Unit 42发现针对葡萄牙政府、金融和交通部门的恶意活动,由Lampion银行木马团伙策划。攻击利用ClickFix诱饵和社会工程学技术诱导受害者执行恶意命令,并通过多阶段混淆VB脚本传播。最终有效载荷被注释掉,但完整感染链已被识别。建议提高对ClickFix风险的认识并加强检测能力以应对此类威胁。...
2025-5-6 10:0:59 | 阅读: 67 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
stage
lampion
malicious
clickfix
portuguese
AI Agents Are Here. So Are the Threats.
read file error: read notes: is a directory...
2025-5-1 22:0:8 | 阅读: 70 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
attacker
injection
agents
payload
crewai
Gremlin Stealer: New Stealer on Sale in Underground Forum
Gremlin Stealer是一种新型恶意软件,通过Telegram推广并窃取浏览器数据、剪贴板内容及本地磁盘信息等敏感数据,并上传至服务器。Palo Alto Networks提供多种安全解决方案以应对威胁。...
2025-4-29 10:0:8 | 阅读: 55 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
stealer
gremlin
v20
victim
alto
Extortion and Ransomware Trends January-March 2025
read file error: read notes: is a directory...
2025-4-23 10:0:21 | 阅读: 58 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
ransomware
extortion
cloud
compromises
security
False Face: Unit 42 Demonstrates the Alarming Ease of Synthetic Identity Creation
文章揭示朝鲜IT工作者利用实时深度伪造技术通过远程职位入侵组织,带来安全风险。他们使用廉价工具轻松创建合成身份,并通过多种方式隐藏行踪。文章还提供了检测策略和防御建议,包括加强验证流程、技术控制和持续监控。...
2025-4-21 10:0:56 | 阅读: 64 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
deepfake
synthetic
north
dprk
security
Cascading Shadows: An Attack Chain Approach to Avoid Detection and Complicate Analysis
文章描述了2024年12月发现的多阶段攻击链,通过钓鱼邮件投递恶意软件如Agent Tesla、Remcos RAT或XLoader。攻击利用复杂的分层机制逃避检测,最终通过PowerShell或AutoIt脚本注入恶意代码。 Palo Alto Networks的Advanced WildFire能够有效检测并防御此类攻击。...
2025-4-16 22:0:44 | 阅读: 55 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
autoit
payload
jse
tesla
analysis
Slow Pisces Targets Developers With Coding Challenges and Introduces New Customized Python Malware
文章描述了朝鲜支持的网络犯罪组织Slow Pisces通过伪装成招聘人员,在LinkedIn上针对加密货币行业的开发者发送恶意软件。该组织利用GitHub仓库隐藏恶意代码,采用YAML反序列化和EJS渲染函数等技术进行攻击,在2023年窃取了超过10亿美元的加密货币,并持续活跃于2024年。...
2025-4-14 09:0:35 | 阅读: 72 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
python
rn
pisces
c2
payload
How Prompt Attacks Exploit GenAI and How to Fight Back
Palo Alto Networks发布报告指出生成式AI面临提示攻击威胁,包括信息泄露、目标劫持等风险,并提出分类框架和解决方案以帮助企业应对这些威胁。...
2025-4-9 13:0:58 | 阅读: 54 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
genai
security
llm
malicious
attacker
OH-MY-DC: OIDC Misconfigurations in CI/CD
文章探讨了OpenID Connect (OIDC) 在持续集成与交付 (CI/CD) 环境中的应用及其潜在安全风险。研究发现 OIDC 实现有宽松配置、依赖用户可控声明值及中毒管道执行 (PPE) 等关键威胁。建议组织加强 OIDC 策略、严格验证声明并提升 CI/CD 安全性。...
2025-4-4 10:0:15 | 阅读: 50 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
oidc
claims
security
repository
Evolution of Sophisticated Phishing Tactics: The QR Code Phenomenon
read file error: read notes: is a directory...
2025-4-1 10:0:17 | 阅读: 48 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
phishing
hxxps
attackers
qr
security
Cloud Threats on the Rise: Alert Trends Show Intensified Attacker Focus on IAM, Exfiltration
2024年针对云基础设施的攻击显著增加,攻击者主要针对身份和访问管理(IAM)、存储、虚拟机、容器和无服务器资源。高严重性警报增长235%,尤其是与IAM相关的远程命令行使用无服务器令牌等事件。建议部署云检测与响应(CDR)工具以加强防护。...
2025-3-27 11:0:32 | 阅读: 60 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
cloud
security
malicious
posture
monitoring
Threat Assessment: GitHub Actions Supply Chain Attack: The Compromise of tj-actions/changed-files
GitHub Actions中的tj-actions/changed-files和reviewdog组织的动作被攻击,导致CI/CD管道中的敏感数据泄露。攻击者利用漏洞获取了23,000多个仓库的机密信息,并建议用户审查日志、旋转密钥并加强安全措施以防止类似事件发生。...
2025-3-18 20:45:11 | 阅读: 73 |
收藏
|
Unit 42 - unit42.paloaltonetworks.com
github
tj
malicious
repository
security
Previous
10
11
12
13
14
15
16
17
Next