unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
My `Blind Date` with CVE-2025-29824
微软修补了Windows CLFS驱动中的CVE-2025-29824漏洞,该漏洞被用于勒索软件攻击链,通过入侵Cisco ASA防火墙并利用此漏洞实现权限提升。微软通过调整资源释放逻辑修复了该漏洞。...
2025-7-16 00:0:0 | 阅读: 77 |
收藏
|
Blogs on STAR Labs - starlabs.sg
fscontext2
cclfslogccb
clfs
fffffa83
Fooling the Sandbox: A Chrome-atic Escape
文章描述了作者通过分析CVE-2024-30088漏洞(Windows内核中的双重获取竞态条件),利用该漏洞实现从中等完整性级别到SYSTEM的权限提升,并进一步将其与Chrome渲染沙箱结合,通过绕过完整性级别检查和Job对象限制,最终实现从不受信任级别到SYSTEM的权限提升的过程。...
2025-7-10 00:0:0 | 阅读: 60 |
收藏
|
Blogs on STAR Labs - starlabs.sg
pagedata
sacl
security
dq
(CVE-2025-47985) Windows Event Tracing Insufficient Validation Leading to Elevation of Privilege
好的,我现在需要帮用户总结这篇文章的内容,控制在100个字以内。首先,我得通读整篇文章,抓住关键点。 文章主要讲的是Windows 11中的一个安全漏洞,CVE编号是CVE-2025-47985。漏洞影响了事件跟踪(ETW)组件,属于高危级别。攻击者可以利用这个漏洞提升权限到SYSTEM级别。 接下来,技术细节部分提到ETW在处理结构体时存在验证不足的问题。攻击者可以通过构造特定的偏移量,导致缓冲区溢出,进而控制内存读取,引发系统崩溃。 最后,文章指出微软已经发布了修复补丁,并提到了漏洞发现者的贡献和时间线。 总结时要包括:漏洞名称、影响版本、严重程度、攻击方式、技术原因以及修复情况。确保语言简洁明了,不超过100字。 </think> Windows 11中的ETW组件存在高危漏洞(CVE-2025-47985),允许本地无特权攻击者通过构造特定偏移量触发缓冲区溢出,提升权限至SYSTEM级别并控制内存读取。微软已发布修复补丁。...
2025-7-8 00:0:0 | 阅读: 35 |
收藏
|
Advisories on STAR Labs - starlabs.sg
loggerinfo
buffersize
0x4000
windows
etw
(CVE-2025-49660) Windows Event Tracing Reference Count Overflow Leading to Use-After-Free and Elevation of Privilege
好的,我现在需要帮用户总结这篇文章的内容,控制在100个字以内。首先,我得仔细阅读文章,理解其主要内容。 文章标题是关于一个安全咨询,发布日期是2025年7月8日,作者是Chen Le Qi。文章主要讨论了Windows 11中的一个漏洞,CVE编号是CVE-2025-49660。漏洞的CVSS3.1评分为7.8,属于高危级别。 漏洞影响的是Windows事件跟踪(ETW)组件。问题在于ETW中的引用计数器没有溢出检查,导致潜在的整数溢出和释放后使用(use-after-free)漏洞。攻击者可以利用这个漏洞提升权限到SYSTEM级别。 技术细节部分提到,当设置Trait时,引用计数器是一个32位整数,没有检查溢出情况。当计数器溢出后,再次递减时会错误地释放内存,导致Use After Free漏洞。每个RegEntry对象需要一个句柄,攻击者可以通过多个进程快速积累大量引用计数。 文章还提到类似的问题之前被Project Zero报告过,并建议修复措施是在所有引用计数函数中添加溢出检查。 最后是信用部分和时间线,说明了漏洞的披露和修复时间。 总结时需要涵盖:漏洞名称、影响版本、评分、攻击方式、技术原因、修复建议以及影响范围。要简洁明了,控制在100字以内。 可能的结构:Windows 11中的ETW组件存在高危漏洞(CVE-2025-49660),因引用计数器溢出问题导致Use After Free漏洞。攻击者可利用此漏洞提升权限至SYSTEM级。建议修复方法包括添加整数溢出检查。 </think> Windows 11中的ETW组件存在高危漏洞(CVE-2025-49660),因引用计数器溢出问题导致Use After Free漏洞。攻击者可利用此漏洞提升权限至SYSTEM级。建议修复方法包括添加整数溢出检查。...
2025-7-8 00:0:0 | 阅读: 39 |
收藏
|
Advisories on STAR Labs - starlabs.sg
etw
windows
traitentry
trait
overflow
Solo: A Pixel 6 Pro Story (When one bug is all you need)
本文分析了在Pixel 6 Pro设备上利用Mali GPU漏洞的过程。通过物理内存喷射、页表喷射等技术绕过Android的安全机制(如App Sandbox和SELinux),成功将单一漏洞(CVE-2023-48409)转化为获取root权限的方法。...
2025-6-5 00:0:0 | 阅读: 73 |
收藏
|
Blogs on STAR Labs - starlabs.sg
12094
tl
tlstream
369
(CVE-2025-23095) Samsung Exynos NPU Driver Double Free Leading to Privilege Escalation
好的,我现在需要帮用户总结一篇文章,控制在100字以内。首先,我得仔细阅读用户提供的文章内容,理解其主要信息。 文章标题是“Advisory”,日期是2025年6月4日,作者是Billy Jheng Bing Jhong、Muhammad Alifa Ramdhan和Pan ZhenPeng。文章讨论的是三星Galaxy S24+手机中的一个安全漏洞,具体来说是Exynos NPU驱动中的一个双释放(double free)问题。 漏洞的CVE编号是CVE-2025-23095,CVSS3.1评分为7.8,属于高危级别。攻击者可以在本地利用这个漏洞进行权限提升,从untrusted_app SELinux上下文提升到root权限。 技术细节部分提到,在__prepare_IMB_info函数中,当IMB_info分配失败或大小检查失败时,会跳转到p_err标签处释放IMB_info,但没有清除session->IMB_info指针。之后在_undo_s_graph_each_state函数中再次释放同一个内存块,导致双释放。 漏洞影响的版本包括三星Galaxy S24+(Android 14)和Exynos 1280、2200、1380、1480、2400处理器。该漏洞于2024年12月8日报告给三星,并于2025年6月4日发布补丁。 现在,我需要将这些信息浓缩到100字以内。重点包括:三星Galaxy S24+的Exynos NPU驱动存在双释放漏洞,CVSS评分7.8高危,允许本地攻击者提升权限至root。影响版本包括S24+和多个Exynos处理器型号。补丁已发布。 最后检查字数是否在限制内,并确保没有使用“文章内容总结”等开头语。 </think> 三星Galaxy S24+的Exynos NPU驱动存在双释放漏洞(CVE-2025-23095),CVSS评分7.8(高危),允许本地攻击者通过untrusted_app SELinux上下文提升权限至root。该漏洞影响Exynos 1280、2200、1380、1480和2400处理器。补丁已发布以修复此问题。...
2025-6-4 00:0:0 | 阅读: 43 |
收藏
|
Advisories on STAR Labs - starlabs.sg
imb
samsung
exynos
s24
2400
(CVE-2025-23099) Samsung Exynos NPU Driver Out-of-Bounds Write Leading to Privilege Escalation
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内。用户给了一篇关于三星Galaxy S24+漏洞的报告。首先,我要仔细阅读文章,抓住关键信息。 文章提到了CVE-2025-23099,这是一个高危漏洞,CVSS评分7.8。影响的是三星Galaxy S24+和Exynos处理器。漏洞原因是NPU驱动中的长度检查缺失,导致内存溢出写入,进而被利用进行本地权限提升。 接下来,我需要将这些信息浓缩到100字以内。要确保包含主要点:漏洞名称、影响设备、漏洞类型、攻击后果以及修复情况。 最后,检查语言是否简洁明了,避免使用复杂的术语,让用户容易理解。 </think> 三星Galaxy S24+的Exynos NPU驱动因缺少长度检查导致内存溢出写入漏洞(CVE-2025-23099),可被恶意应用利用以实现本地权限提升。该漏洞已修复并发布补丁。...
2025-6-2 00:0:0 | 阅读: 34 |
收藏
|
Advisories on STAR Labs - starlabs.sg
samsung
exynos
s24
23099
cbundle
(CVE-2025-23107) Samsung Exynos NPU Driver Out-of-Bounds Write via Undersized User Buffer
嗯,用户让我帮忙总结一篇文章,控制在100字以内,而且不需要特定的开头。我先看看文章内容。这篇文章是关于三星Galaxy S24+手机中的一个安全漏洞,CVE编号是CVE-2025-23107,属于高危级别。 漏洞出现在Exynos NPU驱动中,具体是因为缺少长度检查,导致缓冲区溢出写入,可以被本地攻击者利用来提升权限。文章还提到了受影响的版本和芯片型号,以及CVSS评分系统。 用户的需求很明确,就是简明扼要地总结内容。所以我要抓住关键点:漏洞名称、影响的产品、问题原因、攻击后果、评分和修复情况。 接下来,我需要用简洁的语言把这些信息整合起来,确保不超过100字。可能的结构是:产品名称+漏洞名称+问题原因+影响+评分+修复状态。 这样就能满足用户的要求了。 </think> 三星Galaxy S24+中的Exynos NPU驱动存在高危漏洞(CVE-2025-23107),因缺少长度检查导致缓冲区溢出写入,可被本地攻击者利用以实现权限提升。CVSS3.1评分为7.8(高危),已发布修复补丁。...
2025-6-1 00:0:0 | 阅读: 39 |
收藏
|
Advisories on STAR Labs - starlabs.sg
samsung
exynos
s24
containers
vs4l
(CVE-2025-23096) Samsung Exynos NPU Driver Double Free in IMB Memory Buffer Leading to Privilege Escalation
嗯,用户让我帮忙总结一篇文章,控制在一百个字以内。首先,我需要仔细阅读文章内容,抓住关键点。 文章标题是关于三星Galaxy S24+的漏洞,涉及到Exynos处理器的NPU驱动。漏洞类型是CWE-415,也就是双重释放。CVSS评分是7.8,属于高危。攻击者可以在本地利用这个漏洞进行提权。 接下来,我需要把这些信息浓缩成一句话。要包括受影响的设备、漏洞类型、影响和攻击结果。同时,要确保不超过一百个字。 可能的结构是:设备名称 + 漏洞类型 + 影响 + 攻击结果。比如,“三星Galaxy S24+中的Exynos NPU驱动存在双重释放漏洞,可能导致本地提权。” 这样既涵盖了关键点,又简洁明了。 </think> 三星Galaxy S24+中的Exynos NPU驱动存在双重释放漏洞(CWE-415),可能导致本地提权至root权限。...
2025-6-1 00:0:0 | 阅读: 34 |
收藏
|
Advisories on STAR Labs - starlabs.sg
imb
samsung
memory
exynos
s24
(CVE-2025-23098) Samsung Exynos NPU Driver Use-After-Free in IMB Memory Buffer Leading to Privilege Escalation
好的,我现在要帮用户总结一下这篇文章的内容。用户的要求是用中文,控制在100个字以内,而且不需要以“文章内容总结”这样的开头,直接写描述即可。 首先,我需要仔细阅读这篇文章。文章标题是“Advisory”,日期是2025年6月1日,作者是Billy Jheng Bing-Jhong等。文章主要讨论的是三星Galaxy S24+手机中的一个安全漏洞,具体来说是Exynos NPU驱动中的一个Use-after-free漏洞。 接下来,我注意到这个漏洞的CVE编号是CVE-2025-23098,CVSS3.1评分为7.8,属于高危级别。攻击者可以在本地利用这个漏洞进行权限提升。受影响的版本包括多个Exynos处理器型号。 技术细节部分提到,在__prepare_IMB_info函数中,IMB_mem_buf被分配并赋值给session->IMB_mem_buf。如果session->IMB_size过大,会进入错误处理流程p_err,在这里IMB_mem_buf会被释放并置空。然而,session->IMB_mem_buf并没有置空,导致后续可能再次释放同一个内存块,从而引发Use-after-free漏洞。 最后,文章还提到了漏洞的发现者和时间线:2024年12月8日报告给三星,2025年6月1日发布CVE编号和补丁。 现在我要把这些信息浓缩到100字以内。需要涵盖的主要点包括:三星Galaxy S24+及Exynos处理器中的NPU驱动存在Use-after-free漏洞;该漏洞可能导致本地权限提升;CVSS评分高危;已发布补丁。 确保语言简洁明了,不使用复杂的术语。同时避免任何不必要的细节,只保留最关键的信息。 总结下来应该是:三星Galaxy S24+及其Exynos处理器的NPU驱动存在Use-after-free漏洞(CVE-2025-23098),可能导致本地权限提升。CVSS评分7.8(高危),已发布补丁修复。 </think> 三星Galaxy S24+及其Exynos处理器的NPU驱动存在Use-after-free漏洞(CVE-2025-23098),可能导致本地权限提升。CVSS评分7.8(高危),已发布补丁修复。...
2025-6-1 00:0:0 | 阅读: 15 |
收藏
|
Advisories on STAR Labs - starlabs.sg
imb
samsung
exynos
memory
s24
(CVE-2025-23100) Samsung Exynos NPU Driver Null Pointer Dereference Leading to Denial of Service
Advisory June 1, 2025 By Billy Jheng Bing-Jhong, Muhammad Alifa Ramd...
2025-6-1 00:0:0 | 阅读: 17 |
收藏
|
Advisories on STAR Labs - starlabs.sg
imb
samsung
exynos
s24
memory
(CVE-2025-23103) Samsung Exynos NPU Driver Out-of-Bounds Write via Unbounded Loop Counter
好,我现在要帮用户总结这篇文章的内容。用户的要求是用中文,控制在100字以内,不需要特定的开头,直接描述文章内容。 首先,我快速浏览文章内容。文章提到的是三星Galaxy S24+手机中的一个安全漏洞,CVE编号是CVE-2025-23103。漏洞存在于Exynos NPU驱动中,CVSS评分7.8,属于高危。问题在于缺少长度检查,导致越界写入,可能被利用进行本地权限提升。 接下来,我需要提取关键信息:产品名称、厂商、漏洞严重性、影响版本、漏洞原因和可能的影响。然后将这些信息浓缩到100字以内。 可能会遇到的问题是如何简洁地表达技术细节而不遗漏重要信息。比如,“缺少长度检查导致越界写入”这个部分需要准确表达。 最后,确保语言流畅自然,避免使用过于专业的术语,让读者容易理解。 </think> 三星Galaxy S24+手机的Exynos NPU驱动存在高危漏洞(CVE-2025-23103),因缺少长度检查导致越界写入,可被本地攻击者利用以实现权限提升。...
2025-6-1 00:0:0 | 阅读: 22 |
收藏
|
Advisories on STAR Labs - starlabs.sg
samsung
exynos
s24
roi
23103
Gone in 5 Seconds: How WARN_ON Stole 10 Minutes
文章描述了通过分析CVE-2023-6241漏洞,在Pixel 8设备上利用Mali GPU驱动中的页UAF(Use-After-Free)漏洞实现任意内核代码执行的过程。该漏洞源于kbase_jit_grow函数中的竞态条件,在内存池填充过程中导致物理页分配与映射不一致。通过引入页错误和控制内存分配与释放,攻击者可实现对内核内存的任意读写,并最终获得root权限。...
2025-5-30 00:0:0 | 阅读: 60 |
收藏
|
Blogs on STAR Labs - starlabs.sg
mali
t8672
1881
delta
memory
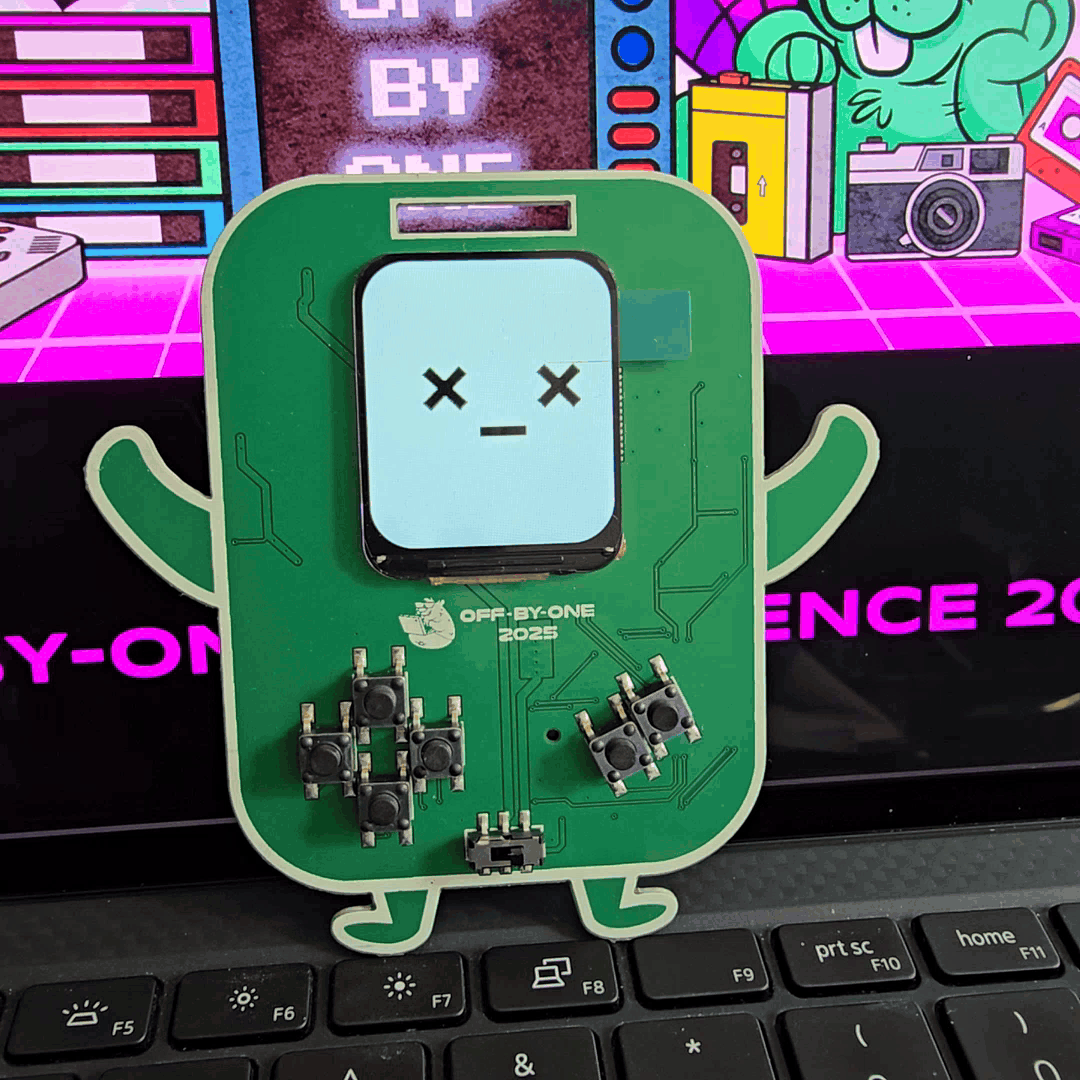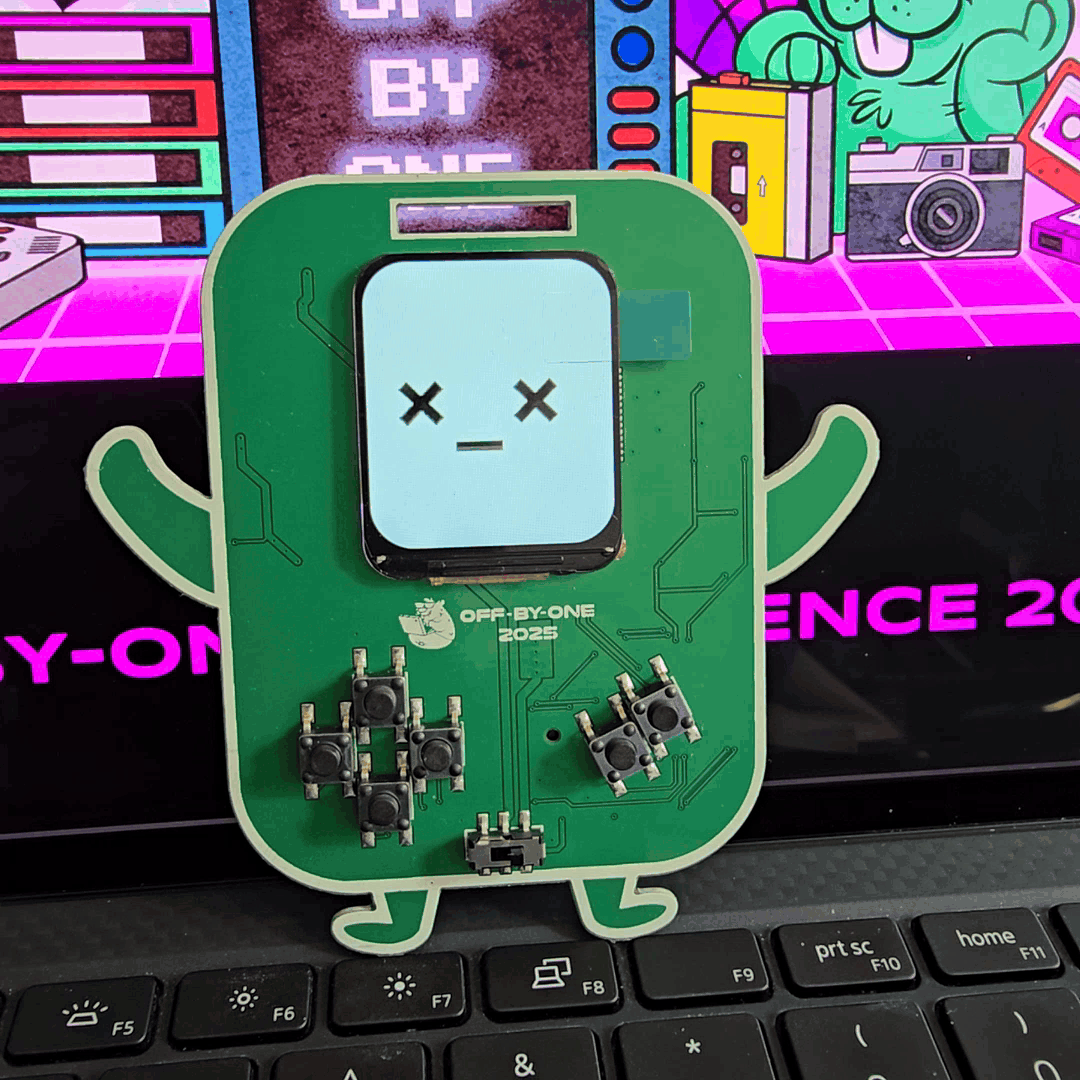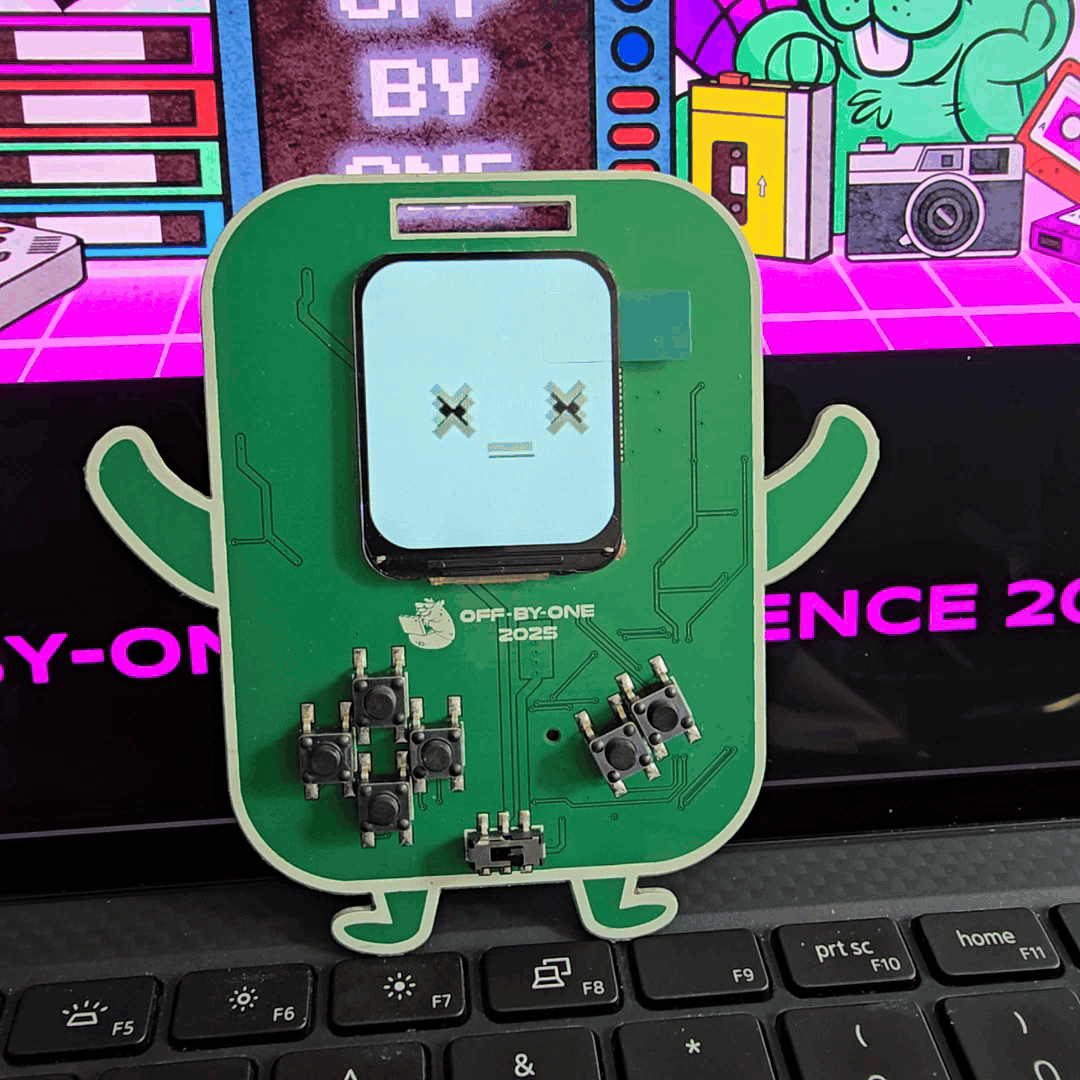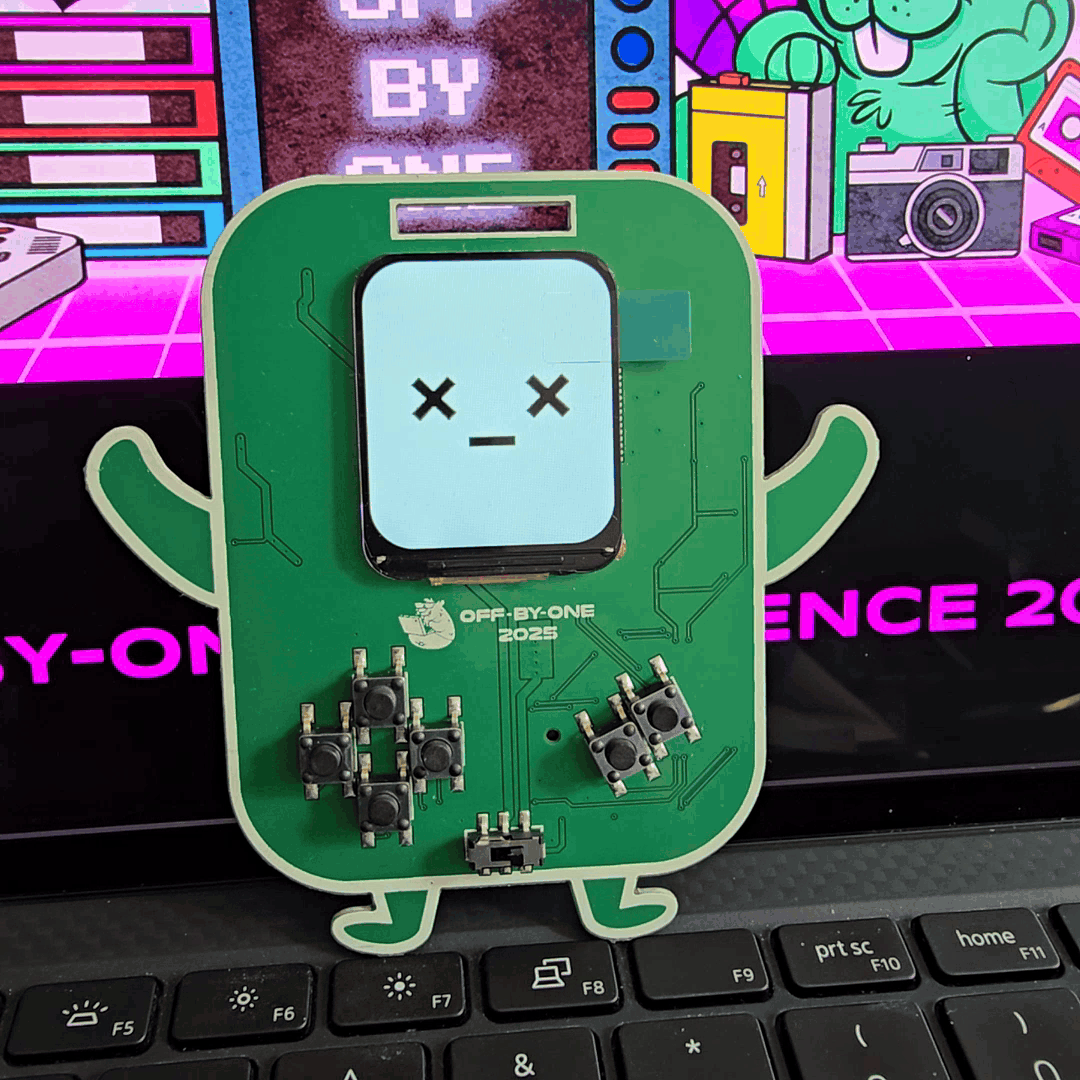
Badge & Lanyard Challenges @ OBO 2025
IntroductionWe are back with Round 2 of the Off-By-One conference — where bits meet breadboa...
2025-5-28 00:0:0 | 阅读: 17 |
收藏
|
Blogs on STAR Labs - starlabs.sg
520
hardware
badge
bootloader
312
Badge & Lanyard Challenges @ OBO 2025
文章介绍了Off-By-One 2025大会的SG徽章及活动设计。徽章采用复古风格界面和高分辨率LCD屏幕,并支持GIF动画显示。新增了多种硬件CTF挑战,包括红外通信、频率调制、分区加密等。同时引入了独特的lanyard解谜游戏,并隐藏了多个Easter egg提示信息。...
2025-5-28 00:0:0 | 阅读: 41 |
收藏
|
Blogs on STAR Labs - starlabs.sg
520
hardware
badge
bootloader
partitions
Lessons From Pwn2Own Berlin 2025: Building a Hypervisor Escape
Research May 20, 2025 By Billy Jheng Bing-Jhong 2 min read...
2025-5-20 00:0:0 | 阅读: 15 |
收藏
|
Blogs on STAR Labs - starlabs.sg
emulation
shaping
landing
investing
picked
(CVE-2025-37890) Linux Kernel net_sched netem Double Enqueue Leading to Use-After-Free and Local Privilege Escalation
嗯,用户让我帮忙总结一下这篇文章的内容,控制在100字以内,而且不需要特定的开头。首先,我得仔细阅读文章,抓住关键点。 文章主要讲的是Linux内核中的一个漏洞,CVE-2025-37890。这个漏洞属于高危级别,影响了从5.0.1到6.15-rc4的版本。漏洞类型是使用后释放(CWE-416),导致本地权限提升。 技术细节方面,问题出在netem_enqueue函数中,当处理包复制时,可能会导致重复激活子类,从而引起use-after-free。攻击者可以利用这个漏洞实现本地提权。 修复建议是升级到指定的提交版本,并且提到了发现者和时间线。 现在要总结这些内容,控制在100字以内。需要包括漏洞名称、影响版本、严重性、技术细节、影响和修复建议。 可能的结构是:Linux内核存在高危漏洞CVE-2025-37890,影响5.0.1至6.15-rc4版本。该漏洞源于netem模块中的use-after-free问题,可被本地无特权攻击者利用以实现权限提升。修复建议升级至特定提交版本。 这样应该能涵盖主要信息,并且符合字数限制。 </think> Linux内核存在高危漏洞CVE-2025-37890,影响5.0.1至6.15-rc4版本。该漏洞源于netem模块中的use-after-free问题,可被本地无特权攻击者利用以实现权限提升。修复建议升级至指定提交版本。...
2025-5-16 00:0:0 | 阅读: 42 |
收藏
|
Advisories on STAR Labs - starlabs.sg
qdisc
enqueue
netem
drr
sch
Breaking Out of Restricted Mode: XSS to RCE in Visual Studio Code
2024年4月发现Visual Studio Code(<=1.89.1)高危漏洞,攻击者可利用XSS升级为远程代码执行(RCE),即使在受限模式下。漏洞源于Jupyter笔记本错误渲染功能的JavaScript注入,通过恶意.ipynb文件或settings.json触发。攻击者可利用SVG文件中的脚本调用VS Code IPC接口实现代码执行。修复建议包括限制errorLocation内容及使用CSP策略。...
2025-5-14 00:0:0 | 阅读: 39 |
收藏
|
Blogs on STAR Labs - starlabs.sg
vscode
notebook
pathsep
(CVE-2025-37798) Linux Kernel fq_codel_dequeue qlen Mismatch Leading to Use-After-Free and Local Privilege Escalation
Advisory May 2, 2025 By Gerrard Tai 4 min read...
2025-5-2 00:0:0 | 阅读: 27 |
收藏
|
Advisories on STAR Labs - starlabs.sg
codel
qdisc
dequeue
qlen
mtu
(CVE-2025-37797) Linux Kernel hfsc_change_class TOCTOU Leading to Use-After-Free and Local Privilege Escalation
好的,我现在需要帮用户总结这篇文章的内容,控制在100个字以内。首先,我得仔细阅读文章,找出关键信息。 文章标题是“Advisory”,日期是2025年5月2日,作者是Gerrard Tai。内容涉及一个CVE漏洞,编号是CVE-2025-37797,影响Linux内核的多个稳定分支,版本到6.15-rc。CVSS评分是7.8(高)和8.5(CVSS4.0),说明风险较高。 漏洞类型是CWE-416:使用后释放(UAF),攻击向量是本地攻击,不需要用户交互。技术细节中提到,在hfsc_change_class函数中存在TOCTOU问题,导致空类被插入到vttree,从而引发UAF和本地权限提升。 修复建议是升级到指定的提交版本,并提到了类似的CVE-2023-4623漏洞。此外,还有PoC脚本和参考链接。 现在要将这些信息浓缩到100字以内。重点包括:Linux内核漏洞、HFSC qdisc中的UAF、影响版本、攻击向量、修复方法和风险等级。 确保语言简洁明了,不使用总结性的开头词。直接描述内容即可。 </think> Linux内核HFSC qdisc组件发现一个高危漏洞(CVE-2025-37797),攻击者可利用该漏洞实现本地权限提升。该漏洞源于hfsc_change_class函数中的TOCTOU问题,导致空类被插入vttree并引发use-after-free。修复建议升级至指定提交版本以避免风险。...
2025-5-2 00:0:0 | 阅读: 35 |
收藏
|
Advisories on STAR Labs - starlabs.sg
hfsc
qdisc
classid
socat
subsequent
Previous
3
4
5
6
7
8
9
10
Next