unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
APPLE-SA-04-22-2026-1 iOS 26.4.2 and iPadOS 26.4.2
Full Disclosuremailing list archivesFrom: Apple Product Security via Fulldisclos...
2026-4-29 17:43:17 | 阅读: 44 |
收藏
|
Full Disclosure - seclists.org
security
itunes
pgp
software
Research: When Trusted Tools Become Attack Primitives
Full Disclosuremailing list archivesFrom: Nir Yehoshua <nir () ciphersecuritylab...
2026-4-29 17:35:42 | 阅读: 35 |
收藏
|
Full Disclosure - seclists.org
nir
yehoshua
primitives
security
[KIS-2026-08] SocialEngine <= 7.8.0 (get-memberall) SQL Injection Vulnerability
Full Disclosuremailing list archivesFrom: Egidio Romano <n0b0d13s () gmail com>...
2026-4-29 17:35:12 | 阅读: 44 |
收藏
|
Full Disclosure - seclists.org
2026
injection
egidio
romano
memberall
[KIS-2026-07] SocialEngine <= 7.8.0 Blind Server-Side Request Forgery Vulnerability
Full Disclosuremailing list archivesFrom: Egidio Romano <n0b0d13s () gmail com>...
2026-4-29 17:35:9 | 阅读: 40 |
收藏
|
Full Disclosure - seclists.org
2026
stating
romano
egidio
Trojan-Spy.Win32.Small / Remote Command Execution
Full Disclosuremailing list archivesFrom: malvuln <malvuln13 () gmail com>Date...
2026-4-29 17:34:3 | 阅读: 40 |
收藏
|
Full Disclosure - seclists.org
malvuln
2026
remote
hubert
[IWCC 2026] CfP: 15th International Workshop on Cyber Crime - Linköping, Sweden, Aug 24-27, 2026
Full Disclosuremailing list archivesFrom: Artur Janicki via Fulldisclosure <full...
2026-4-29 17:31:42 | 阅读: 44 |
收藏
|
Full Disclosure - seclists.org
2026
workshop
criminal
crimes
ares
[SBA-ADV-20251120-01] CVE-2026-0972: GoAnywhere MFT Email HTML Injection
Full Disclosuremailing list archivesFrom: SBA Research Security Advisory via Ful...
2026-4-29 17:30:53 | 阅读: 37 |
收藏
|
Full Disclosure - seclists.org
goanywhere
mft
2026
sba
fortra
XSA-487:Xen privcmd 驱动中的 Linux 内核双重释放漏洞绕过 Secure Boot
oss-secmailing list archivesFrom: Xen.org security team <security () xen org>D...
2026-4-28 12:11:0 | 阅读: 34 |
收藏
|
玄武实验室每日安全 - seclists.org
xen
security
embargo
xsa487
2026
CVE-2026-6357:pip 自更新功能存在漏洞,导致新安装模块被意外导入
oss-secmailing list archivesFrom: Alan Coopersmith <alan.coopersmith () oracle c...
2026-4-27 20:33:0 | 阅读: 38 |
收藏
|
玄武实验室每日安全 - seclists.org
python
security
announce
2026
wheel
CVE-2026-41113:sagredo qmail 分支中 DNS MX 记录 Shell 注入导致的远程代码执行
嗯,用户发来了一段邮件内容,看起来是关于一个安全漏洞的公告。他让我用中文总结一下,控制在100字以内,而且不需要特定的开头。首先,我需要理解邮件的内容。 邮件提到了CVE-2026-41113,这是一个远程代码执行漏洞,影响的是sagredo-dev/qmail的某个版本。攻击者通过控制DNS中的MX记录中的主机名,可以注入shell命令,从而执行任意代码。漏洞存在于tls_quit()函数中,利用了notlshosts_auto功能的一个缺陷。 接下来,我需要提取关键信息:漏洞名称、影响范围、攻击方式、CVSS评分以及修复版本。然后把这些信息浓缩成一句话,不超过100字。 可能的结构是:描述漏洞类型、受影响软件、攻击条件、CVSS评分和修复情况。这样既全面又简洁。 最后检查一下字数是否符合要求,并确保语言流畅自然。 </think> qmail远程代码执行漏洞CVE-2026-41113通过DNS MX记录控制主机名实现Shell注入。攻击者可利用该漏洞以qmailr用户身份执行任意命令。该漏洞影响sagredo-dev/qmail v2024.10.26至v2026.04.02版本,CVSS 3.1评分为8.2(高危),已修复于v2026.04.07版本。...
2026-4-18 19:12:0 | 阅读: 43 |
收藏
|
玄武实验室每日安全 - seclists.org
qmail
coopersmith
2026
remote
alan
lcms2 CubeSize() 整数溢出:导致 Ubuntu 24.04、Poppler 及 OpenJDK 崩溃
嗯,用户让我总结一下这篇文章的内容,控制在一百个字以内,而且不需要用“文章内容总结”之类的开头。首先,我需要通读整篇文章,理解它的主要信息。 这篇文章主要讲的是一个关于Little CMS 2(lcms2)的漏洞。看起来这个漏洞会导致多个软件崩溃,比如Ubuntu上的Poppler、evince-thumbnailer、OpenJDK等。作者Abhinav Agarwal提到了这个漏洞是如何被发现的,以及它影响了哪些软件。 然后,我注意到文章中详细描述了漏洞的原因:CubeSize()函数中的整数溢出问题。这个问题导致内存分配错误,进而引发程序崩溃。作者还提到了修复措施已经在lcms2的master分支中实现,但还没有发布正式版本或CVE编号。 接下来,用户的需求是用中文总结内容,并且控制在100字以内。所以我要提炼出关键点:漏洞名称、影响范围、原因、修复情况以及CVE的状态。 最后,确保语言简洁明了,不使用复杂的术语,让读者一目了然。 </think> Little CMS 2 (lcms2) 存在整数溢出漏洞(CubeSize()),导致 Ubuntu 24.04 上的 Poppler、evince-thumbnailer、OpenJDK 等软件崩溃。该漏洞影响 lcms2 <= 2.18 的多个发行版和 JDK 捆绑版本。修复已提交 master 分支但未发布正式版本或 CVE 编号。...
2026-4-17 22:58:0 | 阅读: 54 |
收藏
|
玄武实验室每日安全 - seclists.org
lcms2
liblcms2
poppler
be32
axis
XSA-488:Xen 虚拟化环境中 AMD Zen1 CPU 的 Floating Point Divider State Sampling 漏洞
嗯,用户发来了一段英文邮件,看起来是关于Xen的安全公告。他让我用中文帮他总结一下内容,控制在100字以内,而且不需要特定的开头。 首先,我需要理解邮件的主要内容。邮件标题是XSA-488,关于x86的浮点除法器状态采样问题。研究人员发现了这个漏洞,可能影响数据隔离。受影响的系统是所有版本的Xen,但仅限于AMD Zen1架构的CPU。解决方法是应用补丁,但没有缓解措施。 接下来,我得把这些信息浓缩成一句话。要包含漏洞名称、影响、原因、受影响系统、解决方案和限制条件。确保不超过100字。 可能会这样组织:Xen安全公告XSA-488指出AMD Zen1 CPU存在浮点除法器漏洞,可能导致数据泄露,所有Xen版本受影响,需更新补丁修复。 检查一下字数是否合适,确保信息准确且简洁。 </think> Xen安全公告XSA-488指出AMD Zen1 CPU存在浮点除法器状态采样漏洞,可能导致数据泄露,所有Xen版本受影响,需更新补丁修复。...
2026-4-17 17:4:0 | 阅读: 53 |
收藏
|
玄武实验室每日安全 - seclists.org
xen
xsa488
security
embargo
attachment
CVE-2026-33691:利用 Whitespace Padding 绕过 OWASP CRS 实现 RCE 攻击
嗯,用户让我总结一篇文章的内容,控制在一百个字以内,而且不需要特定的开头。我得先仔细看看这篇文章讲的是什么。 文章提到CVE-2026-33691,这是一个OWASP CRS的漏洞。攻击者可以通过在文件名中添加空白字符来绕过上传检查,上传危险文件,比如.php或者.jsp。这会影响Windows、Linux和Mac系统。如果WAF没有打补丁,旧的漏洞CVE-2015-10138就会被触发,导致远程代码执行。 文章还提到修复版本是CRS v3.3.9、v4.25.x LTS和v4.8.x。影响方面,在Windows上更容易被利用,因为系统会规范化文件名中的空白字符。Linux则需要特定的处理方法才会受影响。 用户的需求是简明扼要地总结内容,所以我要抓住关键点:漏洞名称、影响范围、攻击方式、后果以及修复措施。 现在组织语言,确保在一百字以内。可能需要合并一些信息,比如影响范围和攻击方式可以放在一起说。 最后检查一下有没有遗漏的重要信息,比如WAF未补丁导致旧漏洞激活这一点也很重要。 </think> OWASP CRS存在空白字符绕过文件上传检查漏洞(CVE-2026-33691),攻击者可上传恶意文件(如.php、.jsp),尤其影响Windows系统。未补丁WAF易受攻击,修复版本为CRS v3.3.9及以上。...
2026-4-16 19:44:0 | 阅读: 45 |
收藏
|
玄武实验室每日安全 - seclists.org
2026
whitespace
security
crs
trim
rsync 3.4.1 中的 UAF 漏洞:receive_xattr() 中 qsort 越界导致的堆破坏
好的,我现在需要帮用户总结这篇文章的内容。用户的要求是用中文,控制在100个字以内,不需要特定的开头,直接描述文章内容。 首先,我快速浏览一下文章。这是一篇关于rsync软件漏洞的报告。漏洞名称是Use-After-Free via qsort Out-of-Bounds in receive_xattr()。漏洞影响rsync 3.0.1到3.4.1版本,以及开发版本3.4.2dev。 漏洞的原因是在receive_xattr()函数中,qsort使用了来自网络的count值作为长度参数,而不是实际存储在数组中的项目数量。当xattr过滤导致一些项目被丢弃时,传递给qsort的count超过了有效项目的数量。这样会导致qsort处理过期的数据,进而引发use-after-free的情况。 攻击向量是网络上的恶意rsync发送者。受影响的配置包括使用--fake-super或配置了xattr过滤器的Linux系统,以及FreeBSD、macOS等非Linux平台。 修复建议是将qsort中的count替换为temp_xattr.count,以确保只处理实际存在的项目。 总结起来,文章描述了rsync的一个严重漏洞及其影响和修复方法。 </think> 这篇文章报告了rsync软件中的一个Use-After-Free漏洞(CVE-2026-...),影响版本3.0.1至3.4.1及开发版本。漏洞源于receive_xattr()函数中qsort使用错误的计数参数导致数组越界和过期数据排序,引发内存悬挂指针问题。攻击者可通过恶意rsync发送者触发该漏洞,在特定配置下造成信息泄露、拒绝服务或潜在代码执行风险。修复建议已提供。...
2026-4-16 05:55:0 | 阅读: 39 |
收藏
|
玄武实验室每日安全 - seclists.org
xattr
rsync
stale
xattrs
qsort
Vim v9.2.0357 之前标签文件名中反引号扩展导致的命令注入漏洞
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内。首先,我得仔细阅读用户提供的文章内容。 这篇文章是关于Vim的一个安全漏洞的。漏洞类型是命令注入,影响版本是Vim低于v9.2.0357。主要问题是在处理标签文件中的文件名时,Vim会解析反引号中的命令,并在shell中执行,导致任意命令执行。 接下来,我需要提取关键信息:漏洞名称、影响范围、触发条件、攻击方式以及修复情况。用户要求直接写描述,不需要特定开头。 然后,我要把这些信息浓缩到100字以内。确保涵盖漏洞名称、影响版本、触发方式、攻击后果以及修复版本。 最后,检查语言是否简洁明了,没有使用复杂的术语,确保用户能快速理解主要内容。 </think> Vim在处理标签文件中的文件名时存在命令注入漏洞(CVE待定),影响版本低于v9.2.0357。当标签文件中的文件名包含反引号(如`command`),Vim会将其作为shell命令执行。攻击者可通过恶意标签文件触发此漏洞,导致任意命令执行。已修复于v9.2.0357版本。...
2026-4-15 20:32:0 | 阅读: 39 |
收藏
|
玄武实验室每日安全 - seclists.org
backtick
navigation
github
v9
expansion
CyberDanube Security Research 20260408-1 | Multiple Vulnerabilities in Siemens SICAM A8000
嗯,用户让我帮忙总结一篇文章,控制在100字以内,而且不需要特定的开头。首先,我需要仔细阅读文章内容,找出关键信息。 文章主要讲的是西门子SICAM A8000设备的多个漏洞。漏洞包括未认证的拒绝服务和内存破坏,影响版本是V25.30及以下。修复版本是V26.10,CVE编号是CVE-2026-27664。漏洞可能造成设备崩溃或代码执行。 接下来,我需要把这些信息浓缩到100字以内。要注意不要遗漏关键点:产品名称、漏洞类型、影响版本、修复版本和CVE编号,以及可能的影响。 可能的结构是:产品名称、漏洞类型、影响版本、CVE编号、修复建议和影响结果。这样既简洁又全面。 最后,检查字数是否符合要求,并确保语言流畅自然。 </think> 西门子SICAM A8000设备存在多个高危漏洞,包括未认证拒绝服务和内存破坏(CVE-2026-27664),影响版本<=V25.30。攻击者可通过恶意请求导致设备崩溃或远程代码执行。建议升级至V26.10并限制网络访问以缓解风险。...
2026-4-14 17:7:22 | 阅读: 46 |
收藏
|
Full Disclosure - seclists.org
siemens
userdata
cyberdanube
2026
a8000
CyberDanube Security Research 20260408-0 | Remote Operation Denial of Service in Siemens SICAM A8000
嗯,用户让我帮忙总结一篇文章,控制在一百个字以内,而且不需要用“文章内容总结”这样的开头。首先,我得仔细阅读这篇文章,了解主要内容。 看起来这篇文章是关于西门子SICAM A8000设备的一个安全漏洞。漏洞名称是远程操作拒绝服务(CVE-2026-27663),影响版本是V25.30及以下。攻击者通过频繁请求可以导致设备服务中断,无法参数化PLC。解决方法是升级到V26.10,并建议限制网络访问和使用白盒安全评估。 用户的需求很明确,就是简明扼要地总结内容。我需要提取关键点:漏洞名称、受影响产品、影响版本、攻击后果、解决方法和建议措施。 然后,我要把这些信息浓缩到100字以内,确保不遗漏重要细节。同时,避免使用任何开头词,直接描述内容。 最后,检查一下是否符合要求,确保没有超过字数限制,并且信息准确无误。 </think> 西门子SICAM A8000设备存在远程操作拒绝服务漏洞(CVE-2026-27663),影响版本V25.30及以下。攻击者通过频繁请求可导致服务中断,无法参数化PLC。建议升级至V26.10,并限制网络访问以缓解风险。...
2026-4-14 17:7:19 | 阅读: 45 |
收藏
|
Full Disclosure - seclists.org
siemens
cyberdanube
2026
sicam
remote
SEC Consult SA-20260414-0 :: Improper Enforcement of Locked Accounts in WebUI (SSO) in Kiuwan SAST on-premise (KOP) & cloud/SaaS
好的,我现在需要帮用户总结一篇文章的内容,控制在100个字以内。用户的要求很明确,不需要特定的开头,直接写描述即可。 首先,我仔细阅读了用户提供的文章内容。这篇文章是一个安全漏洞的公告,来自SEC Consult Vulnerability Lab。漏洞名称是“Improper Enforcement of Locked Accounts in WebUI (SSO)”,CVE编号是CVE-2026-24069,影响的是Kiuwan SAST的on-premise和云/SaaS版本。 接下来,我需要提取关键信息:漏洞名称、影响的产品、版本范围、CVE编号、影响程度以及修复情况。文章提到,漏洞允许SSO用户在账户被禁用后仍能登录WebUI,但scanner agent则无法登录。修复版本是2.8.2509.4,并建议用户立即安装补丁。 现在,我需要将这些信息浓缩到100字以内。确保涵盖漏洞名称、产品名称、影响版本、CVE编号以及修复措施。同时,语言要简洁明了,避免冗余。 最后,检查字数是否符合要求,并确保所有关键点都已包含。这样总结后的内容就能准确传达文章的核心信息。 </think> Kiuwan SAST存在SSO登录漏洞(CVE-2026-24069),允许禁用账户通过SSO登录WebUI。修复版本为2.8.2509.4,建议立即更新以防止潜在风险。...
2026-4-14 17:7:7 | 阅读: 48 |
收藏
|
Full Disclosure - seclists.org
kiuwan
security
sso
2026
kop
SEC Consult SA-20260401-0 :: Broken Access Control in Open WebUI
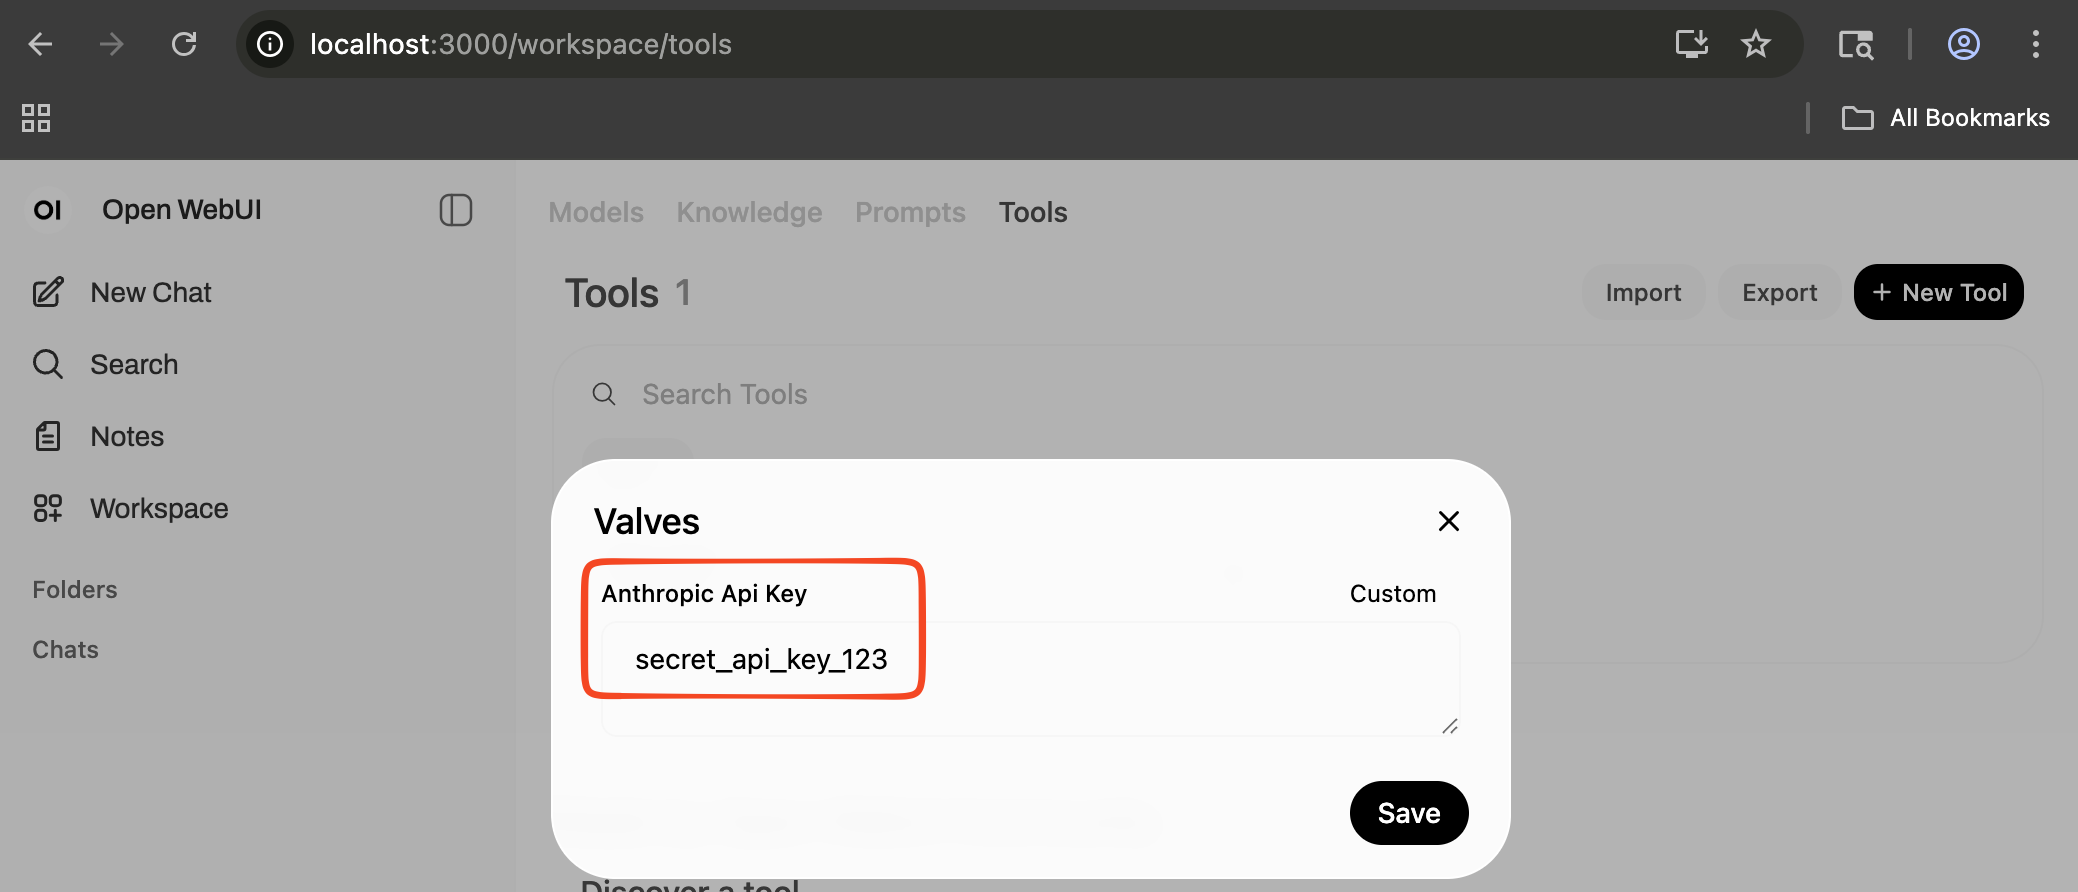
嗯,用户让我帮忙总结一篇文章,控制在一百个字以内,而且不需要用“文章内容总结”这样的开头。我得先仔细看看这篇文章的内容。 这篇文章是关于Open WebUI的一个安全漏洞,叫做Broken Access Control,CVE编号是CVE-2026-34222。漏洞影响版本是v0.8.11以下的版本,修复版本是v0.8.11。漏洞描述中提到,低权限用户可以访问到敏感的API密钥,比如第三方系统的API密钥。证明概念部分展示了攻击者如何利用这个漏洞获取密钥。 接下来,我需要把这些信息浓缩到一百字以内。要包括产品名称、漏洞名称、影响版本、修复版本、CVE编号以及漏洞的影响。同时,要确保语言简洁明了。 可能会这样写:“Open WebUI存在Broken Access Control漏洞(CVE-2026-34222),低权限用户可获取敏感API密钥。影响v0.8.11以下版本,已修复。” 这样既涵盖了关键信息,又符合字数限制。 检查一下是否遗漏了什么重要信息:产品名称、漏洞名称、CVE编号、影响和修复版本都涵盖了。看起来没问题。 </think> Open WebUI存在Broken Access Control漏洞(CVE-2026-34222),低权限用户可获取敏感API密钥。影响v0.8.11以下版本,已修复。...
2026-4-3 03:55:17 | 阅读: 44 |
收藏
|
Full Disclosure - seclists.org
webui
2026
valves
security
github
SEC Consult SA-20260326-0 :: Local Privilege Escalation in Vienna Assistant (MacOS) - Vienna Symphonic Library
嗯,用户让我帮忙总结一下这篇文章的内容,控制在100个字以内,而且不需要特定的开头。首先,我需要仔细阅读这篇文章,理解它的主要内容。 看起来这是一份安全漏洞报告,来自SEC Consult Vulnerability Lab。他们发现Vienna Assistant(MacOS版)的Vienna Symphonic Library存在一个本地权限提升漏洞,CVE编号是CVE-2026-24068。漏洞影响版本是1.2.542,尚未修复。 文章详细描述了漏洞的原因:缺少XPC客户端和NSXPC端点验证。这意味着任何进程都可以连接到这个服务,调用HelperToolProtocol中的函数,比如writeReceiptFile和runUninstaller。攻击者可以利用这些函数写入任意文件或执行任意命令,从而提升权限。 此外,厂商对漏洞报告没有回应,也没有提供补丁。因此,建议用户自行联系厂商要求修复,并进行安全审查。 总结的时候要抓住关键点:漏洞名称、产品、版本、CVE编号、影响、原因以及厂商的无响应情况。控制在100字以内,所以需要简洁明了地表达这些信息。 可能会这样组织语言:“Vienna Assistant (MacOS) Vienna Symphonic Library 1.2.542版本因缺少XPC验证导致本地权限提升(CVE-2026-24068),允许恶意进程调用敏感函数执行任意操作。厂商未回应修复请求。” 这样既涵盖了主要信息,又符合字数限制。 </think> Vienna Assistant (MacOS) Vienna Symphonic Library 1.2.542版本因缺少XPC验证导致本地权限提升(CVE-2026-24068),允许恶意进程调用敏感函数执行任意操作。厂商未回应修复请求。...
2026-4-3 03:55:14 | 阅读: 51 |
收藏
|
Full Disclosure - seclists.org
2026
vsl
security
xpc
Previous
11
12
13
14
15
16
17
18
Next