unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
Automation without alignment: The hidden cost of modern DAST
好的,我现在需要帮用户总结这篇文章的内容,控制在100字以内。首先,我得仔细阅读文章,抓住主要观点。 文章的作者是Dafydd Stuttard,他讨论了应用程序安全测试中自动化和手动测试的结合问题。他认为动态扫描工具(DAST)虽然在自动化方面很重要,但大多数组织在将DAST与手动渗透测试结合时效果不佳,因为工具之间缺乏整合。 接下来,作者提到Burp Suite Professional作为手动测试的常用工具,而DAST工具生成的报告格式不同,导致安全人员需要额外的时间进行转换和验证。这增加了工作负担,反而降低了效率。 此外,作者指出安全团队积累的经验和配置无法被DAST工具利用,因为这些工具基于不同的引擎和框架。这导致了资源浪费和效率低下。 最后,作者介绍了PortSwigger的新产品Burp Suite DAST,它旨在更好地与手动测试流程整合,使自动化真正扩展团队的能力,而不是消耗资源。 总结一下,文章的核心是自动化与手动测试的整合问题以及解决方案。我需要将这些要点浓缩到100字以内,并且不使用“文章内容总结”之类的开头。 </think> 文章探讨了动态扫描(DAST)与手动渗透测试结合的问题。指出当前工具间缺乏整合导致效率低下、资源浪费,并提出应将自动化视为手动测试的延伸。...
2026-3-12 12:2:57 | 阅读: 54 |
收藏
|
PortSwigger Blog - portswigger.net
dast
burp
security
expertise
PortSwigger X Intigriti: Burp Suite Professional licenses up for grabs with this new collaboration
好的,我现在需要帮用户总结一篇文章,控制在100字以内。首先,我得仔细阅读文章内容,抓住主要信息。 文章开头提到PortSwigger与Intigriti合作,把Burp Suite Professional带给漏洞赏金猎人。这应该是重点之一。接着,奖励机制也很重要:达到400声誉点的猎人可以免费获得6个月的许可证。此外,他们还计划举办活动和挑战,进一步推动社区合作。 用户的要求是用中文总结,不需要特定的开头。我需要确保信息准确且简洁。可能的结构是:合作对象、带来的好处、奖励机制、未来计划。 现在,把这些要点整合成一句话或几句话,控制在100字以内。比如:“PortSwigger与Intigriti合作,将Burp Suite Professional提供给漏洞赏金猎人,并通过奖励机制激励安全研究。达到400声誉点的研究者可免费获得6个月许可证。双方还将举办活动和挑战,进一步推动网络安全。” 这样既涵盖了主要信息,又符合字数限制。 </think> PortSwigger与Intigriti合作,将Burp Suite Professional提供给漏洞赏金猎人,并通过奖励机制激励安全研究。达到400声誉点的研究者可免费获得6个月许可证。双方还将举办活动和挑战,进一步推动网络安全。...
2026-3-11 10:36:26 | 阅读: 44 |
收藏
|
PortSwigger Blog - portswigger.net
intigriti
burp
hunters
security
portswigger
Top 10 web hacking techniques of 2025
嗯,用户让我用中文总结一下这篇文章的内容,控制在一百个字以内,而且不需要以“文章内容总结”或“这篇文章”这样的开头,直接写描述即可。好的,我先看看文章内容。 这篇文章是关于2025年十大网络攻击技术的年度报告,是第19届。他们通过社区提名、投票和专家评审选出了这十项技术。第一名是成功错误:新的代码注入和SSTI技术,第二名是ORM泄露更多你连接的内容,第三名是涉及HTTP重定向循环的新SSRF技术等等。 用户的需求很明确,就是简短的总结。我需要确保在100字以内涵盖主要信息:年度报告、前十技术、评选过程、第一名的技术名称以及整体趋势。 可能用户是一位网络安全从业者或学生,想要快速了解过去一年的重要攻击技术。深层需求可能是寻找研究方向或了解行业趋势。 所以,总结的时候要突出报告的年度性、前十名的技术评选过程以及一些关键的技术名称和趋势。 </think> 2025年十大网络攻击技术报告出炉,通过社区提名、投票及专家评审选出前十名。第一名是成功错误:新代码注入与SSTI技术;第二名ORM泄露更多你连接的内容;第三名涉及HTTP重定向循环的新SSRF技术等。报告还展示了侧信道作为核心利用原的趋势。...
2026-2-5 15:28:8 | 阅读: 47 |
收藏
|
PortSwigger Research - portswigger.net
ten
injection
leaking
orm
nominations
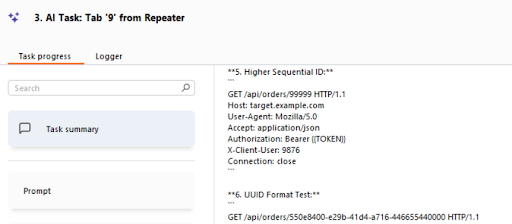
How I sped up exploit validation in Repeater using Burp AI
嗯,用户让我帮忙总结一篇文章的内容,控制在一百个字以内,而且不需要用“文章内容总结”或者“这篇文章”这样的开头。首先,我需要理解文章的主要内容。 这篇文章是关于Burp AI在安全测试中的应用。作者Adarsh Kumar是一位IT安全顾问,他分享了使用Burp AI在Repeater中的具体案例。文章提到,Burp AI帮助他在测试中快速验证了一个IDOR漏洞,特别是在一个多租户的SaaS应用中。通过使用AI,他节省了时间,并且能够更高效地进行测试。 接下来,我需要提取关键信息:Burp AI如何加速工作流程,具体案例是什么,结果如何。然后,我要把这些信息浓缩到100字以内,并且保持语言简洁明了。 可能的结构是:介绍Burp AI的作用,具体案例(IDOR漏洞),以及带来的好处(节省时间、提高效率)。确保不使用任何开头的模板语句。 现在,把这些点组织成一个连贯的句子。例如,“文章介绍了一位安全顾问使用Burp AI加速漏洞测试的过程。通过在Repeater中利用AI建议测试方案和变异请求,他快速发现并验证了一个影响多租户SaaS应用的IDOR漏洞,显著提升了工作效率。” 这样既涵盖了主要信息,又符合用户的要求。 </think> 文章介绍了一位安全顾问使用Burp AI加速漏洞测试的过程。通过在Repeater中利用AI建议测试方案和变异请求,他快速发现并验证了一个影响多租户SaaS应用的IDOR漏洞,显著提升了工作效率。...
2026-1-22 15:18:0 | 阅读: 30 |
收藏
|
PortSwigger Blog - portswigger.net
repeater
burp
client
concrete
idor
Functional PoCs in less than a minute? Julen Garrido Estévez puts Burp AI to the test
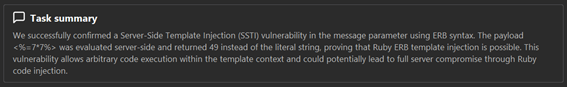
好的,我现在需要帮用户总结一篇文章的内容,控制在100字以内。首先,我得仔细阅读文章,理解主要内容。 这篇文章是关于一位渗透测试人员Julen Garrido Estévez测试Burp AI的使用效果。他主要测试了不同提示风格对结果的影响,包括自由形式、自定义结构和结构化JSON。结果显示,自由形式的提示效果最好,成本和时间都较低,而且结果更准确。 接着,文章还举了两个实际例子:一个是服务器端模板注入(SSTI),另一个是不安全反序列化。在这两个案例中,Burp AI都能快速找到漏洞并生成PoC,效率很高。 最后,作者总结了使用Burp AI的关键点,比如提供适当的上下文、明确的停止条件等,并给出了一个提示模板供参考。 现在我要把这些信息浓缩到100字以内。重点包括测试对象、不同提示风格的结果、关键案例以及主要结论。确保语言简洁明了。 </think> 渗透测试人员Julen Garrido Estévez通过测试Burp AI在漏洞发现和PoC生成中的表现,发现自由形式提示效果最佳。在SSTI和不安全反序列化案例中,Burp AI快速生成有效PoC并停止测试。明确上下文、聚焦参数及设置停止条件可优化结果。...
2026-1-16 00:0:0 | 阅读: 34 |
收藏
|
PortSwigger Blog - portswigger.net
burp
prompts
trackingid
credits
criteria
Top 10 web hacking techniques of 2025: call for nominations
嗯,用户让我帮忙总结一下这篇文章的内容,控制在100字以内,而且不需要用“文章内容总结”之类的开头。直接写描述就行。 首先,我得仔细阅读这篇文章。看起来这篇文章是关于网络安全研究的年度回顾和评选。作者提到,过去一年安全研究人员通过博客、演讲和白皮书分享了很多成果,但很多实用的技术可能被埋没,闪光点也可能被忽视。 然后,文章介绍了从2006年开始的年度活动,将大量的研究成果整理成两个资源:一个是精选的年度网络安全部研究列表,另一个是前十名的必读作品。今年的时间表是从1月6日到3月3日,分为提名、投票、评选和公布结果几个阶段。 用户还提到 nomination 的标准是要有创新性和实用性,比如JNDI注入这样的技术可以多次应用。提交提名只需要提供链接和简短评论。 最后,文章鼓励大家参与社区讨论,并提供了联系方式和提交提名的链接。 所以,总结一下:这篇文章主要讲的是网络安全研究的年度评选活动,时间安排、提名标准以及如何参与。重点在于挖掘和推广那些有实用价值的研究成果。 </think> 文章介绍了2025年网络安全研究年度评选活动的时间安排和提名标准。参与者需提交包含创新、实用技术的研究链接及简评,并于1月6日至3月3日完成提名、投票及评选流程。活动旨在挖掘可复用的安全研究成果,并于2月3日公布最终前十名榜单。...
2026-1-6 15:32:18 | 阅读: 52 |
收藏
|
0day Fans - portswigger.net
nominations
bypass
novel
security
forcing
Burp On Tour 2025: bringing the AppSec community together around the world
PortSwigger通过Burp On Tour 2025在全球范围内与AppSec社区互动,探讨HTTP/1.1安全风险、AI辅助测试及DAST工具扩展应用等议题,并支持学生与草根活动,感谢社区贡献并展望未来合作。...
2025-12-12 11:34:28 | 阅读: 43 |
收藏
|
PortSwigger Blog - portswigger.net
security
burp
appsec
tour
portswigger
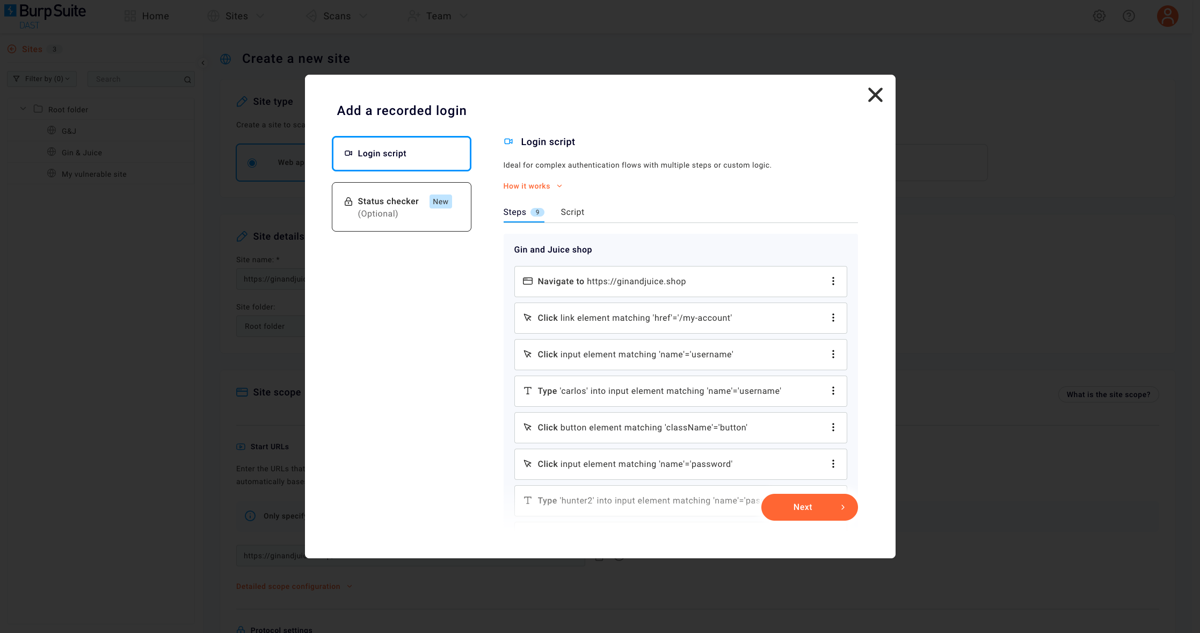
DAST without disruption: Burp Suite DAST winter update 2025
好的,我现在需要帮用户总结这篇文章的内容。用户的要求是用中文,控制在100个字以内,而且不需要以“文章内容总结”或“这篇文章”这样的开头,直接写描述即可。 首先,我仔细阅读了文章。文章主要讲的是Burp Suite DAST的最新更新,这些更新旨在帮助AppSec团队更高效地进行应用程序的安全扫描。文章提到了几个关键点:扫描冻结窗口、性能提升、组织结构优化、增强的身份验证功能以及对API的支持改进。 接下来,我需要将这些要点浓缩到100字以内。我应该突出主要功能和它们带来的好处,比如自动化扫描、性能提升、更好的组织结构、更强大的身份验证和API支持。同时,要确保语言简洁明了,不使用复杂的术语。 然后,我考虑用户可能的使用场景。用户可能是在工作中需要快速了解产品更新的同事,或者是在寻找安全工具的决策者。他们需要一个清晰的摘要来决定是否进一步了解或演示该产品。 最后,我整合信息,确保每个关键点都被涵盖,并且整体流畅自然。这样就能满足用户的需求,提供一个简洁有力的内容总结。 </think> Burp Suite DAST最新更新提升了自动化扫描的可靠性与灵活性,支持扫描冻结窗口、优化大规模应用管理,并增强了身份验证功能和API扫描能力,帮助AppSec团队更高效地保障应用安全。...
2025-12-11 13:9:30 | 阅读: 47 |
收藏
|
PortSwigger Blog - portswigger.net
dast
burp
windows
estates
How to detect React2Shell with Burp Suite
嗯,用户让我帮忙总结一篇文章的内容,控制在一百个字以内。首先,我需要仔细阅读这篇文章,了解主要内容。 文章主要讲的是React2Shell漏洞在Next.js应用中的检测方法,使用Burp Suite Professional和DAST版本。还提到了如何安装ActiveScan++扩展和Bambda自定义扫描检查。此外,文章还提到React2Shell的严重性,CVSS评分10.0,影响广泛。 接下来,我需要将这些要点浓缩到100字以内。要确保涵盖主要技术点:Burp Suite的两个版本、ActiveScan++、Bambda、漏洞的严重性和影响范围。 可能的结构是:介绍检测工具和方法,然后提到漏洞的影响。这样既简洁又全面。 最后,检查字数是否在限制内,并确保语言流畅自然。 </think> 文章介绍了如何使用Burp Suite Professional和DAST版本检测Next.js应用中的React2Shell漏洞,并提供了安装ActiveScan++扩展和Bambda自定义扫描检查的方法。React2Shell是一种严重的远程代码执行漏洞,CVSS评分为10.0,影响广泛。...
2025-12-5 13:53:30 | 阅读: 63 |
收藏
|
PortSwigger Blog - portswigger.net
burp
react2shell
activescan
dast
bambda
PortSwigger x TryHackMe: Supporting Advent of Cyber
Hassan Ud-Deen |01 December 2025 at...
2025-12-1 09:0:0 | 阅读: 39 |
收藏
|
PortSwigger Blog - portswigger.net
burp
advent
security
burpai
theory
Hacking with Burp AI in the Chesspocalypse: API expert Corey Ball showcases how Burp AI can support pentesters.
Amelia Coen |14 November 2025 at 15...
2025-11-14 15:9:32 | 阅读: 41 |
收藏
|
PortSwigger Blog - portswigger.net
burp
corey
testers
chess
Introducing HTTP Anomaly Rank
嗯,用户让我帮忙总结一篇文章,控制在100字以内,而且不需要特定的开头。首先,我需要快速浏览文章内容,抓住主要信息。 文章讲的是HTTP Anomaly Rank算法,它被集成到Turbo Intruder和Burp Suite中。这个算法能自动排序异常响应,帮助用户快速找到有用的测试结果。看起来这对安全测试很有帮助。 用户可能是一位网络安全专家或者开发人员,他们可能在使用这些工具时遇到了手动筛选响应的问题。所以他们需要一个高效的方法来处理大量数据。 总结的时候,要突出算法的功能、集成的工具以及带来的好处。确保语言简洁明了,不超过100字。 </think> HTTP Anomaly Rank是一种算法,用于自动排序HTTP响应中的异常结果。该算法通过分析响应属性(如状态码、内容长度等)的稳定性来计算每个响应的得分,并将最异常的结果置于顶部。它已集成到Turbo Intruder和Burp Suite中,帮助用户快速发现潜在漏洞或异常情况。...
2025-11-11 14:41:53 | 阅读: 69 |
收藏
|
PortSwigger Research - portswigger.net
intruder
anomaly
turbo
burp
403
The Fragile Lock: Novel Bypasses For SAML Authentication
Burp Suite是一款功能强大的Web漏洞扫描工具,能够检测包括跨站脚本(XSS)、SQL注入等多种常见安全漏洞,并为组织、测试人员及开发者提供全面的安全解决方案及相关资源支持。...
2025-11-10 09:0:0 | 阅读: 34 |
收藏
|
PortSwigger Research - portswigger.net
burp
injection
security
academy
portswigger
Can Burp AI hack a website? CyberMaddy explores the new agentic capabilities in Burp AI
CyberMaddy在视频中探讨了AI驱动的道德黑客领域,测试了Burp AI在Repeater中发现SQL注入、XSS和不安全配置等漏洞的能力,并展示了其在漏洞发现方面的潜力与实际效果。...
2025-10-22 13:15:24 | 阅读: 46 |
收藏
|
PortSwigger Blog - portswigger.net
burp
cybermaddy
agentic
appsec
Burp AI takes on a vulnerable web app: watch Tib3rius put Burp’s new agentic capabilities to the test
Tib3rius演示了Burp AI在测试易受攻击的Web应用时的自主能力,包括利用漏洞、标记误报及智能构造攻击。用户可通过自然语言提示实时指导AI行为。...
2025-10-22 12:59:5 | 阅读: 41 |
收藏
|
PortSwigger Blog - portswigger.net
burp
agentic
repeater
positives
coen
HTTP/1.1 must die: Dafydd Stuttard on what this means for enterprise security
文章指出HTTP/1.1存在严重安全漏洞,可能导致请求走私攻击,企业需淘汰旧协议,采用HTTP/2+并检查基础设施以防止大规模风险。...
2025-10-9 14:6:40 | 阅读: 54 |
收藏
|
PortSwigger Blog - portswigger.net
burp
desync
james
security
leaders
The future of pentesting is Human x AI, and it's already in Burp Suite Professional
AI辅助渗透测试已成为现实,70%的研究人员使用AI工具提升效率,但仅12%认为AI能完全取代人类。自动化改变测试方式,但人类创造力仍至关重要。"Hackbots"擅长基础问题检测,复杂任务仍需人工干预。人机协作是最佳策略:AI提升效率,人类负责深度分析与创新。...
2025-10-7 13:17:41 | 阅读: 45 |
收藏
|
PortSwigger Blog - portswigger.net
burp
hackerone
humans
assisted
pentesters
Hacking smarter with Burp AI: NahamSec puts Burp AI to the test
NahamSec演示了Burp AI的功能,包括分析请求、跟进扫描结果、提供上下文、生成登录序列和减少误报。所有功能按需使用,在安全环境中运行。...
2025-10-1 14:31:40 | 阅读: 41 |
收藏
|
PortSwigger Blog - portswigger.net
burp
nahamsec
logins
repeater
credits
Welcome to AI pentesting - add on-demand AI assistance directly to your workflow with new, agentic Burp AI capabilities
PortSwigger推出Burp AI工具,助力安全测试人员高效完成渗透测试任务。该工具通过自然语言提示提供实时建议、自动化重复性操作并加速漏洞分析。用户可直接在Repeater中使用Burp AI,无需切换工具或流程。...
2025-9-24 14:17:34 | 阅读: 256 |
收藏
|
PortSwigger Blog - portswigger.net
burp
security
repetitive
portswigger
injection
How to join the desync endgame: Practical tips from pentester Tom Stacey
Portswigger研究揭示HTTP/1.1固有安全缺陷,HTTP请求走私攻击仍具威胁。通过新型去同步漏洞类别攻击三大CDN,获35万美元赏金。研究强调需淘汰HTTP/1.1,呼吁渗透测试人员和赏金猎人加入"去同步游戏"。...
2025-9-18 15:51:39 | 阅读: 42 |
收藏
|
PortSwigger Blog - portswigger.net
desync
endgame
security
Previous
2
3
4
5
6
7
8
9
Next