unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
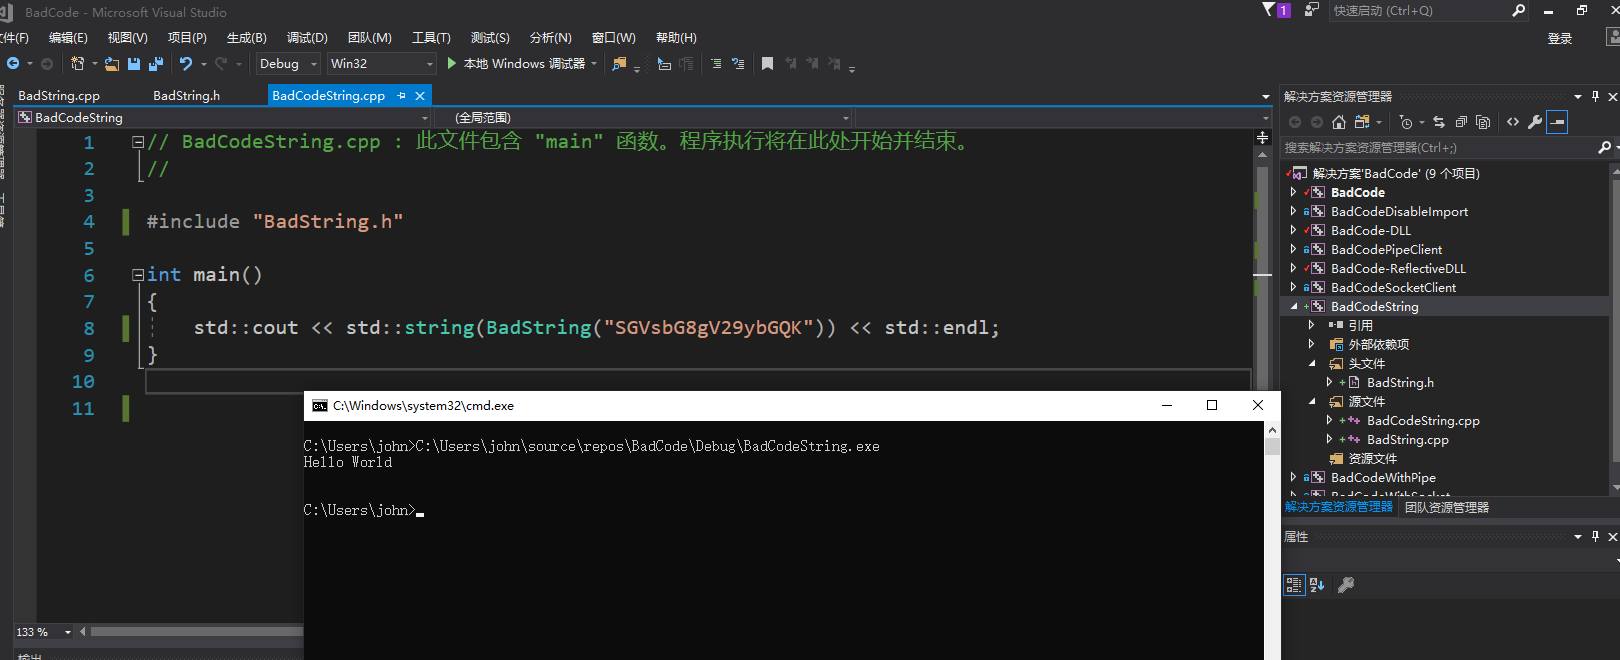
静态恶意代码逃逸(第八课)
代码将会上传至Github,方便读者下载研究 : https://github.com/Rvn0xsy/BadCode0x01 字符串一般情况下,C/C++程序中的字...
2020-11-29 01:00:00 | 阅读: 270 |
收藏
|
payloads.online
badstring
dwneed
cooolis
运算符
重载
静态恶意代码逃逸(第九课)
代码将会上传至Github,方便读者下载研究 : https://github.com/Rvn0xsy/BadCode0x01 数据执行保护(DEP)DEP(Data...
2020-11-29 01:00:00 | 阅读: 265 |
收藏
|
payloads.online
shellcode
堆栈
dep
windows
heapcreate
Linux透明代理在红队渗透中的应用
0x00 前言决定写这篇文章是我解决了所有问题以后决定记录一下这个过程所写的,因此可能会忽略很多细节上的东西。问题一:打点的时候经常会被WAF封禁IP怎么办?问题二:内网的...
2020-11-13 08:0:0 | 阅读: 65 |
收藏
|
payloads.online
redsocks
代理
流量
端口
31338
Linux透明代理在红队渗透中的应用
0x00 前言决定写这篇文章是我解决了所有问题以后决定记录一下这个过程所写的,因此可能会忽略很多细节上的东西。 问题一:打点的时候经常会被WAF封禁IP怎么办?...
2020-11-13 01:00:00 | 阅读: 243 |
收藏
|
payloads.online
redsocks
代理
流量
端口
31338
Web正向代理的思考
0x01 背景假设获取Webshell后,但是机器不出网(DNS、TCP、UDP)等常规端口都进行了尝试。不出网的解释:内部的Webshell服务器无法连接互联网。尝试过的方...
2020-11-1 08:0:0 | 阅读: 37 |
收藏
|
payloads.online
防火墙
端口
8081
攻击
攻击者
Web正向代理的思考
0x01 背景假设获取Webshell后,但是机器不出网(DNS、TCP、UDP)等常规端口都进行了尝试。不出网的解释:内部的Webshell服务器无法连接互联网。...
2020-11-01 01:00:00 | 阅读: 326 |
收藏
|
payloads.online
防火墙
端口
攻击
攻击者
8081
静态恶意代码逃逸(第七课)
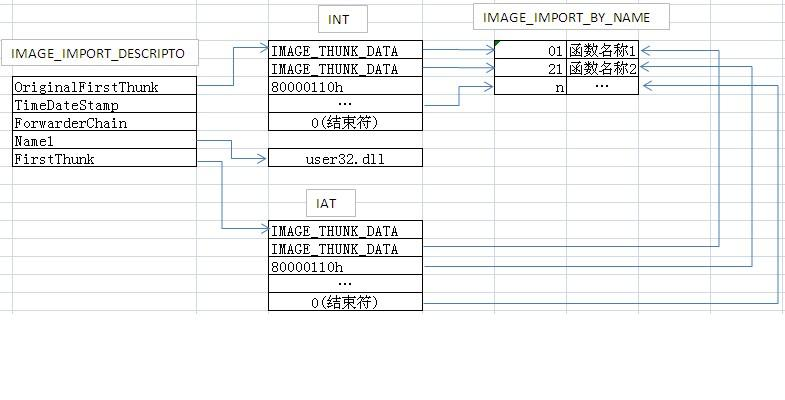
代码将会上传至Github,方便读者下载研究 : https://github.com/Rvn0xsy/BadCode0x01 导入地址表(IAT)Import Addres...
2020-10-23 08:0:0 | 阅读: 38 |
收藏
|
payloads.online
shellcode
winapi
模块
静态恶意代码逃逸(第七课)
代码将会上传至Github,方便读者下载研究 : https://github.com/Rvn0xsy/BadCode0x01 导入地址表(IAT) Import...
2020-10-23 01:00:00 | 阅读: 211 |
收藏
|
payloads.online
shellcode
winapi
模块
这是一个充满挑战的好时代
我经常会写一些不着边际的东西,从我博客文章就可以看出现在的风格,前言不搭后语、文章主体和内容松散不一,说来惭愧,文化程度不高,也想抽空读读书花点功夫补缺一下。近期发生了很多的事儿...
2020-8-24 08:0:0 | 阅读: 49 |
收藏
|
payloads.online
漏洞
安全
自动化
信息
数据
这是一个充满挑战的好时代
我经常会写一些不着边际的东西,从我博客文章就可以看出现在的风格,前言不搭后语、文章主体和内容松散不一,说来惭愧,文化程度不高,也想抽空读读书花点功夫补缺一下。近期发生了很...
2020-08-24 01:00:00 | 阅读: 267 |
收藏
|
payloads.online
漏洞
安全
自动化
信息
网络
通过OXID解析器获取Windows远程主机上网卡地址
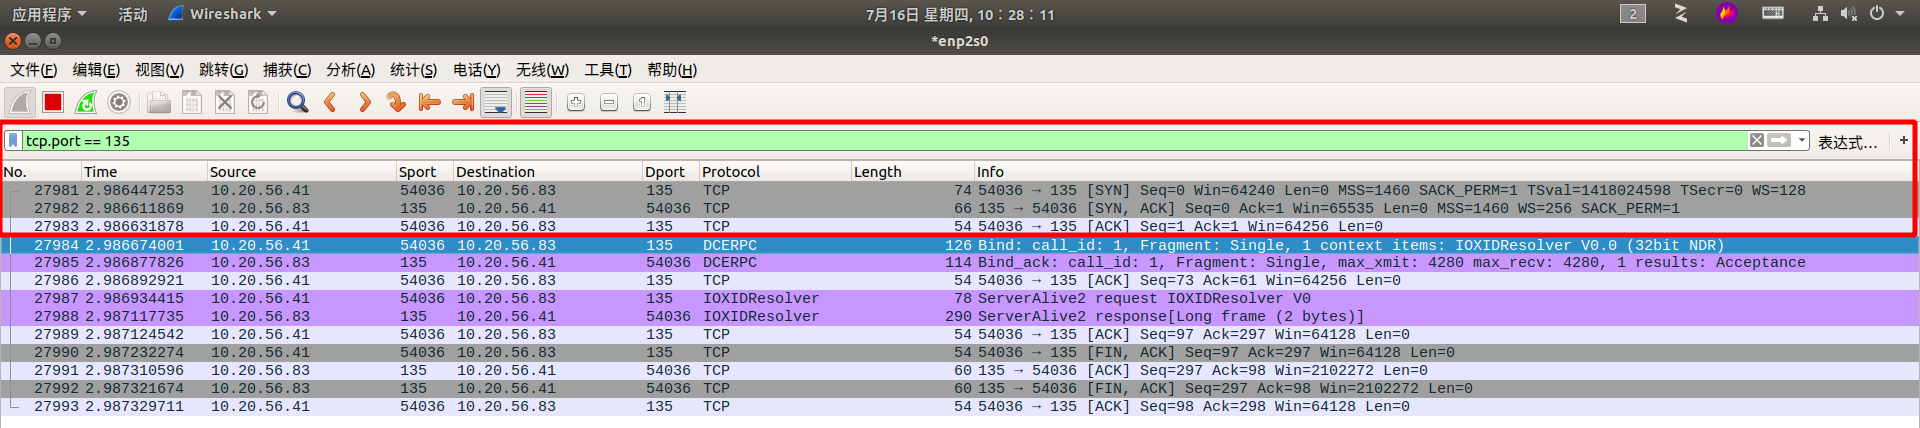
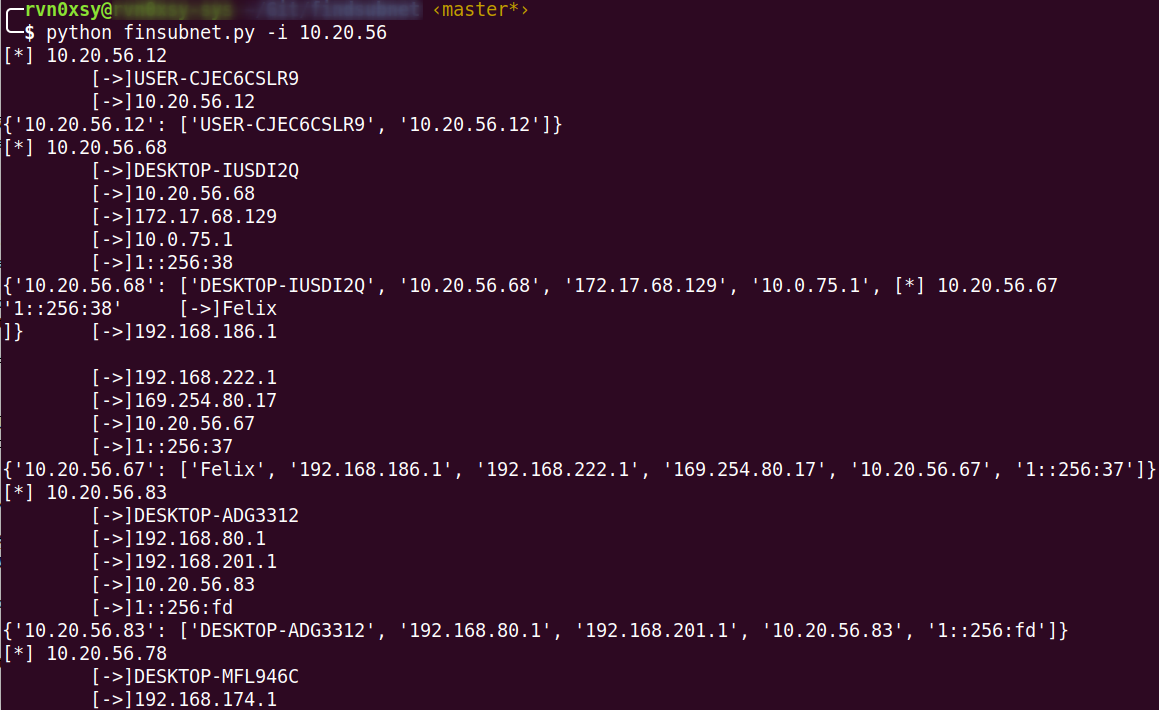
0x00 背景Nicolas Delhaye在AIRBUS上分享了一篇The OXID Resolver [Part 1] – Remote enumeration of net...
2020-7-16 08:0:0 | 阅读: 26 |
收藏
|
payloads.online
数据
x2e
x07
x05
oxid
通过OXID解析器获取Windows远程主机上网卡地址
0x00 背景Nicolas Delhaye在AIRBUS上分享了一篇The OXID Resolver [Part 1] – Remote enumeration of...
2020-07-16 01:00:00 | 阅读: 505 |
收藏
|
payloads.online
数据
x2e
x07
x05
oxid
如何实现一个Atexec
本文主要从程序编写的角度实现atexec... 0x01 Atexec,一种横向方式Atexec是一个除了Psexec以外,被高频使用的横向方式,该技术...
2020-6-28 08:0:0 | 阅读: 27 |
收藏
|
payloads.online
lpcwstr
bstr
ptask
atexec
wprintf
如何实现一个Atexec
0x01 Atexec,一种横向方式Atexec是一个除了Psexec以外,被高频使用的横向方式,该技术手段主要通过任务计划实现,与时间有关。Atexec的主要特点是...
2020-06-28 01:00:00 | 阅读: 416 |
收藏
|
payloads.online
lpcwstr
bstr
ptask
wprintf
atexec
如何实现一个Psexec
本文不涉及Pass The Hash的攻击手段,因为使用C/C++实现起来很麻烦,因此本文只围绕Psexec这款工具的实现原理、防御、其他思路展开......
2020-4-2 08:0:0 | 阅读: 35 |
收藏
|
payloads.online
lpcwstr
windows
hstatus
dwretval
如何实现一个Psexec
0x01 PsexecPsexec被编写的初衷是为了方便服务器管理员管理大量的机器而开发的,但由于它的便捷,同时也被黑客使用。相信很多人都用过Psexec这款工具了,...
2020-04-02 01:00:00 | 阅读: 466 |
收藏
|
payloads.online
lpcwstr
windows
hstatus
dwretval
SSRF漏洞配合Flask的巧妙利用 - 内网漫游
SSRF 服务器请求伪造SSRF(Server-side Request Forge, 服务端请求伪造)。由攻击者构造的攻击链接传给服务端执行造成的漏洞,一般用来在外网探测或攻击内网服务。常见的功能点...
2020-3-21 08:0:0 | 阅读: 43 |
收藏
|
倾旋的博客 - payloads.online
flask
ssrf
代理
漏洞
excluded
Windows特权提升漏洞-符号
0X01 Windows 特权提升漏洞分类Windows 特权提升相信大家已经不陌生了,常见的场景如:NETWORK SERVICE → SYSTEM但从漏洞原理去了解,会发现利用漏洞利用本就是一个“...
2020-3-21 08:0:0 | 阅读: 22 |
收藏
|
倾旋的博客 - payloads.online
windows
漏洞
安全
控制
dacl
Windows特权提升漏洞-符号
0X01 Windows 特权提升漏洞分类Windows 特权提升相信大家已经不陌生了,常见的场景如:NETWORK SERVICE → SYSTEM但从漏洞原理去了...
2020-03-21 01:00:00 | 阅读: 503 |
收藏
|
payloads.online
windows
漏洞
安全
控制
ptr32
SSRF漏洞配合Flask的巧妙利用 - 内网漫游
SSRF 服务器请求伪造SSRF(Server-side Request Forge, 服务端请求伪造)。由攻击者构造的攻击链接传给服务端执行造成的漏洞,一般用来在外网探...
2020-03-21 01:00:00 | 阅读: 356 |
收藏
|
payloads.online
flask
ssrf
代理
漏洞
excluded
Previous
4
5
6
7
8
9
10
11
Next