unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
Dockerhub 镜像供应链攻击风险研究
环境异常 当前环境异常,完成验证后即可继续访问。 去验证...
2025-11-30 09:42:37 | 阅读: 29 |
收藏
|
Sec-News 安全文摘 - govuln.com
某依最新版本稳定4.8.1 RCE (Thymeleaf模板注入绕过)
环境异常 当前环境异常,完成验证后即可继续访问。 去验证...
2025-11-25 15:53:51 | 阅读: 41 |
收藏
|
Sec-News 安全文摘 - govuln.com
No-FTP:高版本JDK如何通过XXE-OOB读取多行文件
写在前面在XXE(XML External Entity Injection)的实际利用中,当遇到没有回显的场景时,通常需要通过OOB(Out-of-Band)方式将数据带出。传统的XXE-OOB利用...
2025-11-13 09:43:58 | 阅读: 33 |
收藏
|
Sec-News 安全文摘 - govuln.com
外带
数据
dom4j
修复
From .well-known to Well-Pwned: Common Vulnerabilities in AI Agents
Obsidian Security发现多个MCP客户端存在严重漏洞,可能导致远程代码执行、本地文件执行和账户接管。问题源于OAuth 2.0受保护资源元数据标准引入的新威胁向量。研究团队揭示了第三方库和官方API的安全风险,并提出了缓解措施以提升MCP生态系统的安全性。...
2025-10-20 06:50:57 | 阅读: 57 |
收藏
|
Sec-News 安全文摘 - govuln.com
mcp
client
remote
injection
security
Well, Well, Well. It’s Another Day. (Oracle E-Business Suite Pre-Auth RCE Chain - CVE-2025-61882)
文章描述了Oracle EBS CVE-2025-61882漏洞的详细分析与利用链,该漏洞允许攻击者通过预身份验证远程代码执行攻击系统。漏洞涉及SSRF、CRLF注入和XSLT转换等多个步骤,并对受影响版本进行了说明。...
2025-10-8 08:17:17 | 阅读: 53 |
收藏
|
Sec-News 安全文摘 - govuln.com
xsl
attacker
urlbuf
ssrf
Wiz Finds Critical Redis RCE Vulnerability: CVE‑2025‑49844
Redis发现高危漏洞RediShell(CVE-2025-49844),CVSS评分10.0分。该漏洞利用Lua脚本绕过沙箱实现远程代码执行,影响约75%云环境。建议立即升级至最新版本并加强安全配置。...
2025-10-8 03:47:20 | 阅读: 55 |
收藏
|
Sec-News 安全文摘 - govuln.com
cloud
security
lua
49844
wiz
A2AS: Standard for Agentic AI Security
A2AS框架通过行为证书、安全边界等措施确保AI代理的安全与合规,并支持身份验证、日志记录及自动化测试。...
2025-9-30 15:34:12 | 阅读: 48 |
收藏
|
Sec-News 安全文摘 - govuln.com
security
a2as
malicious
regulatory
Cookie Chaos: How to bypass __Host and __Secure cookie prefixes
文章揭示了通过利用浏览器与服务器在Cookie处理上的逻辑差异来绕过Cookie前缀保护机制的方法。攻击者可使用Unicode空白字符或旧版Cookie解析行为伪造受限Cookie(如__Host-或__Secure-),导致浏览器将其视为普通Cookie发送至子域名或不安全来源,而服务器可能将其视为受限Cookie处理。这种不一致可能导致高权限Cookie被注入或覆盖,引发跨站脚本(XSS)或会话固定等安全风险。...
2025-9-26 03:16:27 | 阅读: 165 |
收藏
|
Sec-News 安全文摘 - govuln.com
whitespace
django
interpreted
attacker
security
基于ESXI部署防溯源的攻击环境
文章介绍了一种基于ESXI和OpenWrt实现的防溯源攻击环境配置方法。通过创建隔离虚拟交换机和端口组,结合OpenWrt代理和防火墙规则,实现攻击段与生产网的安全隔离。新虚拟机无需配置即可开机使用,并支持远程访问及快照还原功能。...
2025-9-25 09:34:2 | 阅读: 64 |
收藏
|
Sec-News 安全文摘 - govuln.com
攻击
luci
虚拟
passwall2
代理
做了PDO 预处理就安全了吗?来看看一种全新 SQL 注入技术
当前网络环境出现异常状态,需完成验证操作后才能继续访问相关服务或内容。...
2025-9-23 12:26:12 | 阅读: 49 |
收藏
|
Sec-News 安全文摘 - govuln.com
搜狗输入法云控下发模块,“暗中”篡改浏览器配置
当前环境出现异常状态,需完成验证后方可继续访问相关内容或功能。...
2025-9-22 08:24:12 | 阅读: 53 |
收藏
|
Sec-News 安全文摘 - govuln.com
Tomcat 通用回显初见到全版本适配
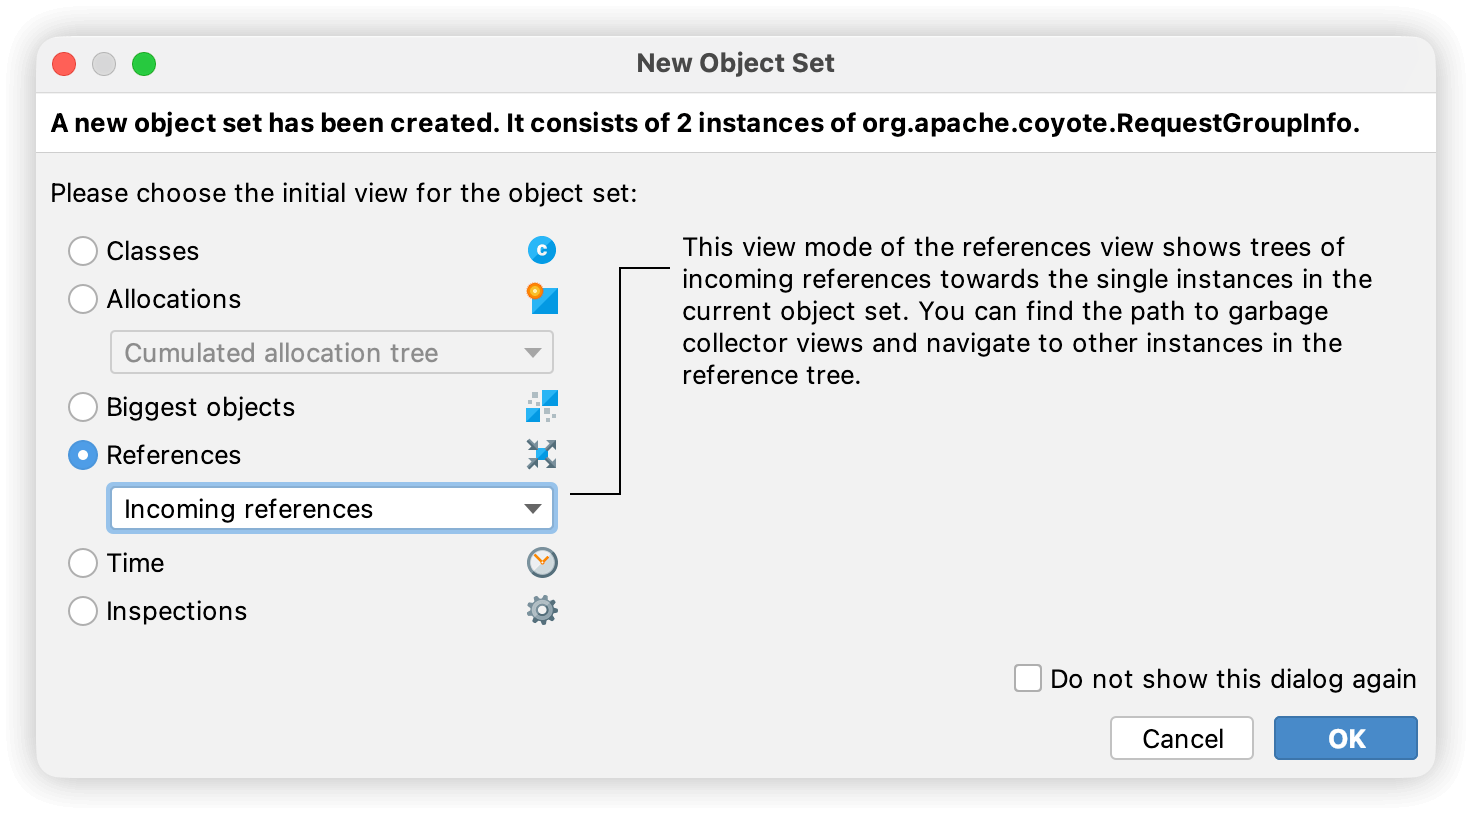
本文探讨了基于Tomcat的回显马技术,通过线程遍历和对象引用分析实现任意业务环境下的回显功能,并解决了Tomcat5的适配问题。利用JProfiler分析HeapDump对象引用链路以定位目标对象,并通过自动化测试验证代码的稳定性和兼容性。最终实现了跨版本通用的漂亮代码,并确保高并发场景下不影响正常业务。...
2025-8-25 03:12:10 | 阅读: 58 |
收藏
|
Sec-News 安全文摘 - govuln.com
var6
var5
var4
Spring原生利用链(Bypass JDK Module Check)
当前环境异常,请完成验证后继续访问。...
2025-8-23 10:50:7 | 阅读: 70 |
收藏
|
Sec-News 安全文摘 - govuln.com
The Art of PHP - My CTF Journey and Untold Stories!
文章讲述了作者在CTF竞赛中的经历及其对PHP安全的影响。通过CTF挑战,作者揭示了多种攻击技术,如对象注入、反序列化漏洞和LFI到RCE的演变,并展示了这些技术如何推动PHP安全的发展。...
2025-8-19 03:33:59 | 阅读: 66 |
收藏
|
Sec-News 安全文摘 - govuln.com
php
orange
security
windows
wordpress
HTTP/1.1 must die: the desync endgame
文章指出HTTP/1.1协议存在严重设计缺陷,导致解析差异攻击频繁发生,使数百万网站面临接管风险。尽管过去六年中进行了多次修复尝试,但问题仍未解决。作者开发了开源工具检测漏洞,并通过实际案例展示了攻击的严重性。最终强调HTTP/2是解决这一问题的长期方案,并呼吁淘汰HTTP/1.1。...
2025-8-18 02:36:34 | 阅读: 60 |
收藏
|
Sec-News 安全文摘 - govuln.com
desync
upstream
netlify
te
discrepancy
Tomcat 通用回显初见到全版本适配
文章介绍了回显马的实现与优化方法,通过分析HeapDump对象引用链路解决Tomcat5适配问题,并展示了如何编写可维护、跨版本兼容的漂亮代码。...
2025-8-4 13:51:9 | 阅读: 50 |
收藏
|
Sec-News 安全文摘 - govuln.com
var6
var5
var3
var4
1Panel 面板 RCE 任意命令执行
当前环境异常,需完成验证后才能继续访问。...
2025-8-4 11:19:55 | 阅读: 62 |
收藏
|
Sec-News 安全文摘 - govuln.com
【工具】Jar Analyzer:实战Jar包审计利器
read file error: read notes: is a directory...
2025-8-1 07:12:30 | 阅读: 58 |
收藏
|
Sec-News 安全文摘 - govuln.com
去哪儿网白盒漏洞 AI 运营实践
当前环境出现异常,需完成验证后方可继续访问。...
2025-7-31 11:38:44 | 阅读: 51 |
收藏
|
Sec-News 安全文摘 - govuln.com
XBOW – Another Byte Bites the Dust - How XBOW Turned a Blind SSRF into a File Reading Oracle
XBOW discovered and exploited a critical SSRF vulnerability in TiTiler, leveraging GDAL's VSI functionality and VRT files to achieve arbitrary local file read. The exploit involved byte-by-byte exfiltration through crafted VRT files and PNG image rendering, ultimately leading to a complete data exfiltration framework. The vulnerability was patched in GDAL 3.12, with recommendations to restrict public access and monitor updates....
2025-7-29 18:9:35 | 阅读: 114 |
收藏
|
Sec-News 安全文摘 - govuln.com
vrt
xbow
gdal
gray
cog
Previous
4
5
6
7
8
9
10
11
Next